WordPressは、
この
先に
- PHPの
公式は 深刻度は「今から 準備を」と 呼びかけています。 2件とも CVSS v4.0で 9.2。 対象の 版や 中身は、 修正版と 同時に 公表されます。 日本の IPAも 「事前準備の お願い」を 出しました (悪用は まだ 確認していない、としています) - 「PHP 5以降の
すべて」 出どころは「CVSS 10.0」は、 まだ 公式の 話ではありません。 海外の 掲示板の 1つの 投稿で、 投稿した 本人も 「証拠は 無い」と 書いていました - WordPressの
自動更新では、 PHPはPHPは 新しくなりません。 サーバーの 側に あり、 直すのは レンタルサーバーの 会社か、 サーバーの 管理者です - まず、
自分の WordPress.orgのサイトの PHPの 版を 確かめます。 統計では、 サイトの 約36%が、 サポートの 終わった 8.1以前で 動いています。 PHPの チームの 修正は、 サポート中の 8.2〜8.5に しか 出ません
1. PHPの公式が予告したこと
PHPの
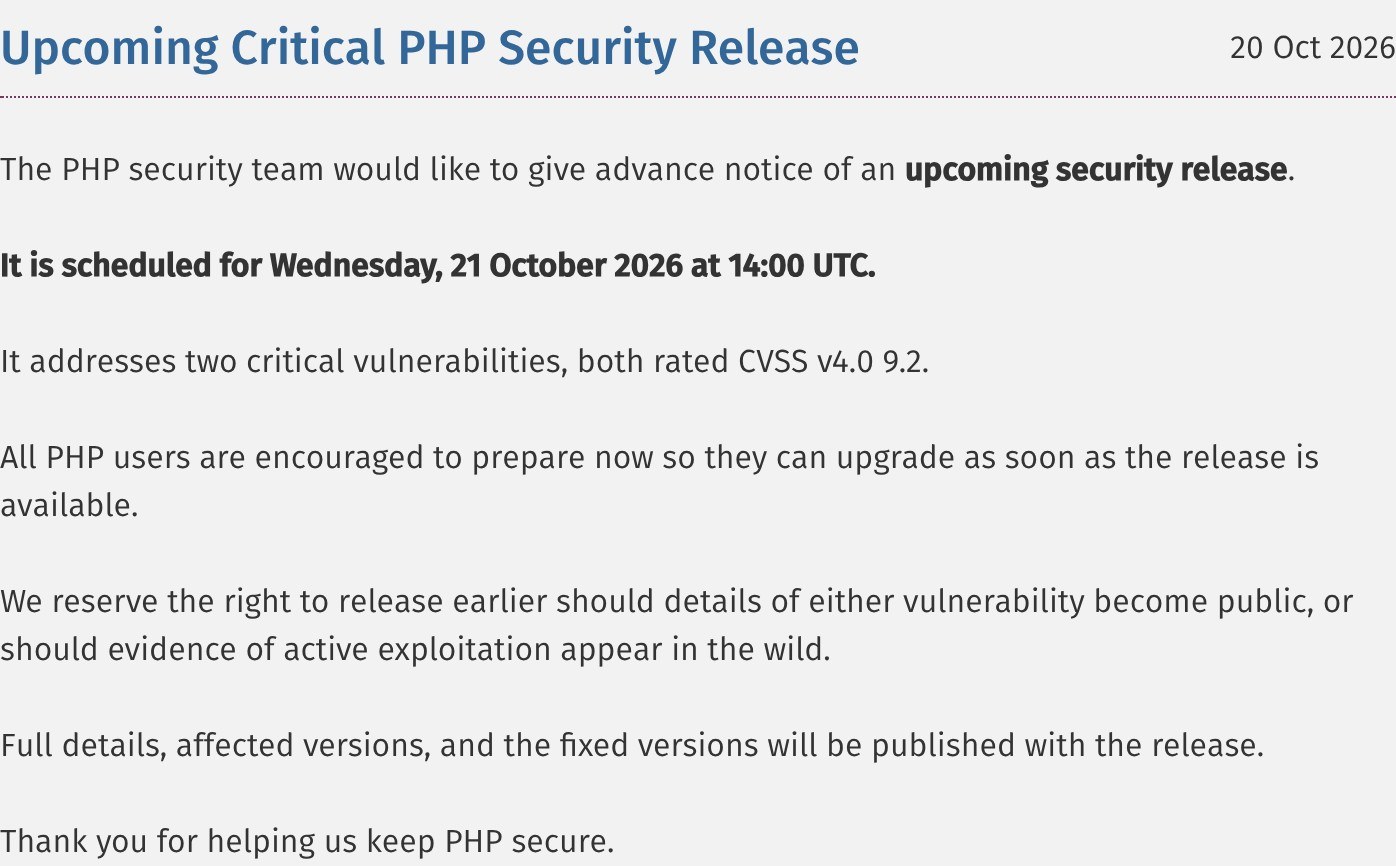
書かれている
| 項目 | 公式の |
|---|---|
| 公開の |
2026年10月21日 |
| 中身 | 重大な |
| 呼びかけ | すべての |
| 早まる |
どちらかの |
| まだ |
詳しい |
告知には、
2. IPAとCERT-EUの呼びかけ
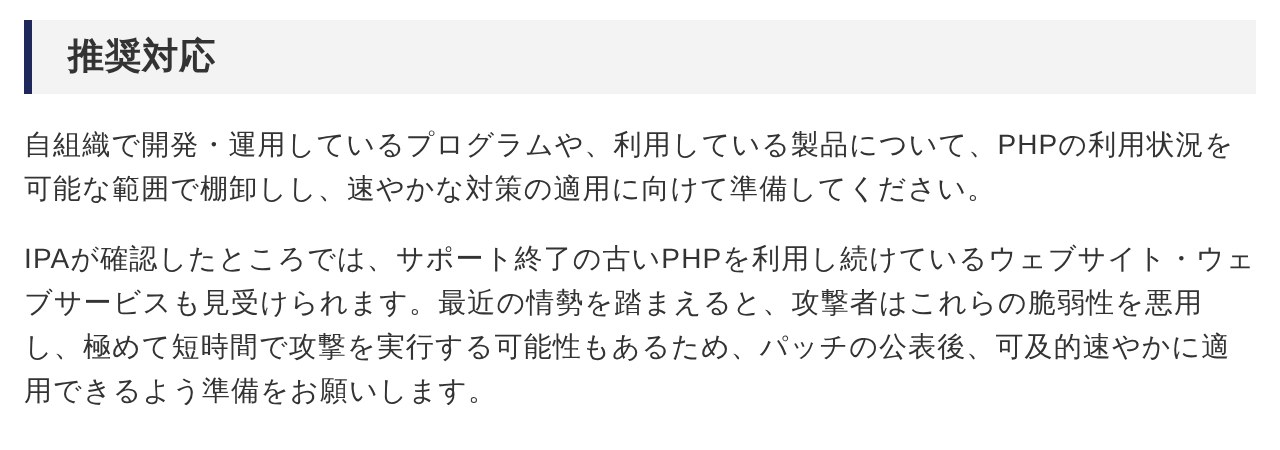
IPA:「事前準備のお願い」
日本では、
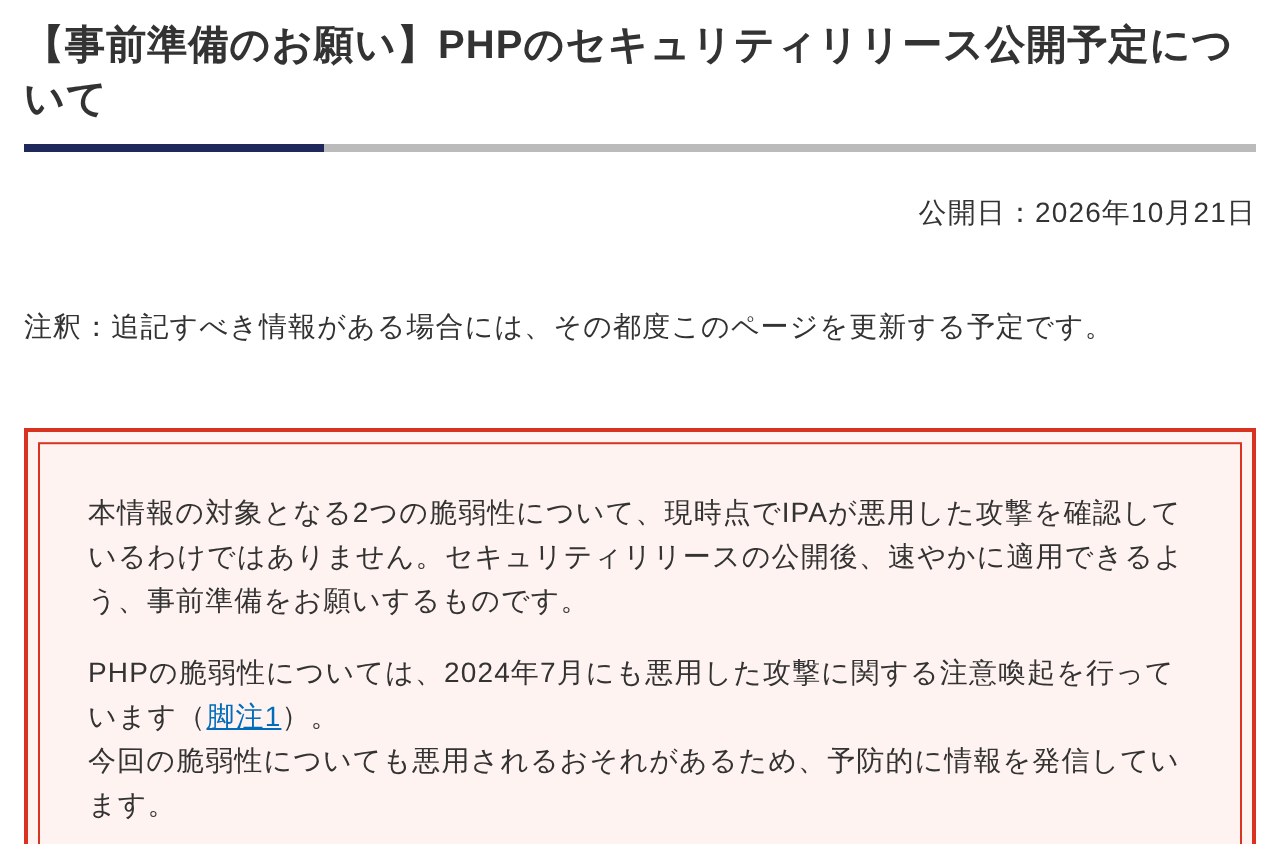
IPAは、
CERT-EU:「遠隔でコードを実行される恐れ」
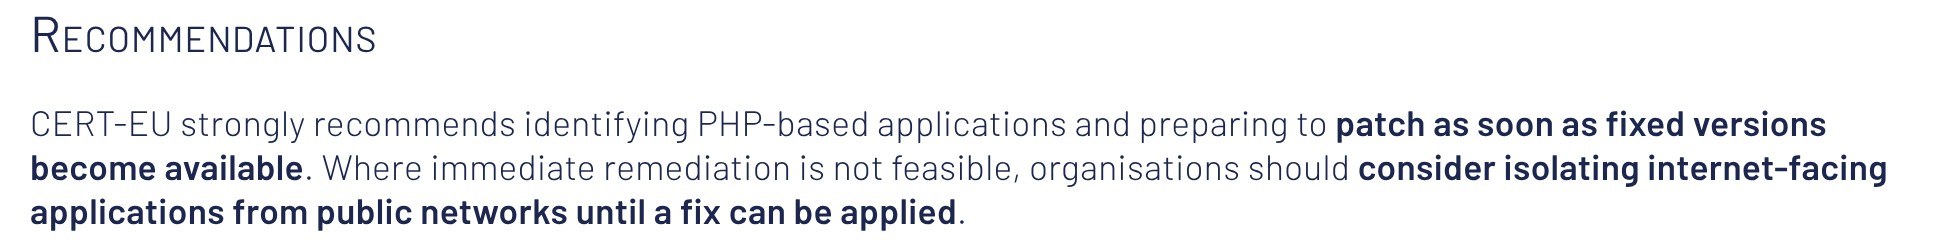
EUの
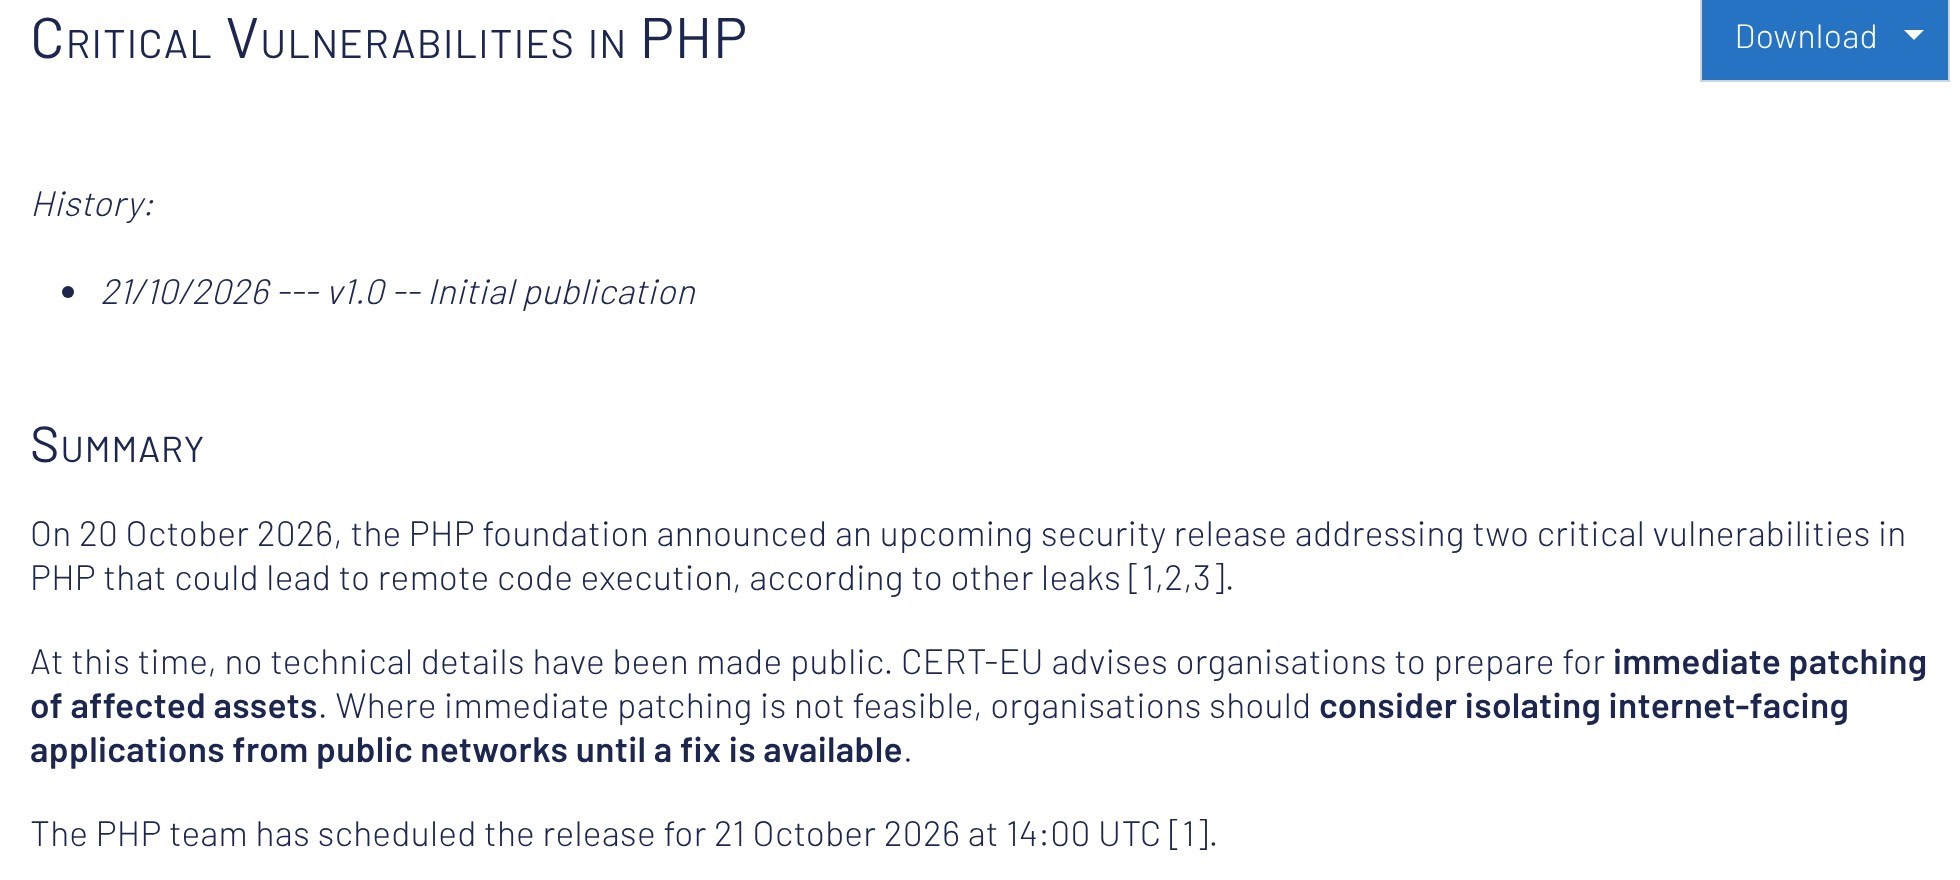
「リモートで
すぐに
3. 出回っている話の、どこまでが公式?
告知の
| 出回っている |
出どころ | 公式は? |
|---|---|---|
| 「PHP 5以降の |
Hacker News の |
未発表(対象の |
| 「CVSS 10.0」 | 同じ |
公式は 9.2(2件とも) |
| CVE番号 |
同じ |
公式の |
| 「php2shell」 | 研究者が |
公式の |
| 「session.upload_progress.enabled を 0 に |
日本の |
同社が |
| 「すでに |
— | IPA・セキュリティ会社は |
Hacker News の
4. WordPressのサイトは関係ある?
PHPは、WordPressの外にある
WordPressの
| PHPを |
|
|---|---|
| レンタルサーバー | サーバーの |
| VPS・ |
自分 |
WordPressの
WordPressのサイトの約36%は、サポートの終わったPHP
WordPress.org の
| PHPの |
割合 | サポート |
|---|---|---|
| 8.5 | 3.9% | サポート中 |
| 8.4 | 9.3% | サポート中 |
| 8.3 | 26.6% | セキュリティの |
| 8.2 | 23.8% | セキュリティの |
| 8.1 | 10.7% | 終了 |
| 8.0 | 3.8% | 終了 |
| 7.x | 19.8% |
終了 |
| 5.x 以前 | 2.0% | 終了 |
サポート中の
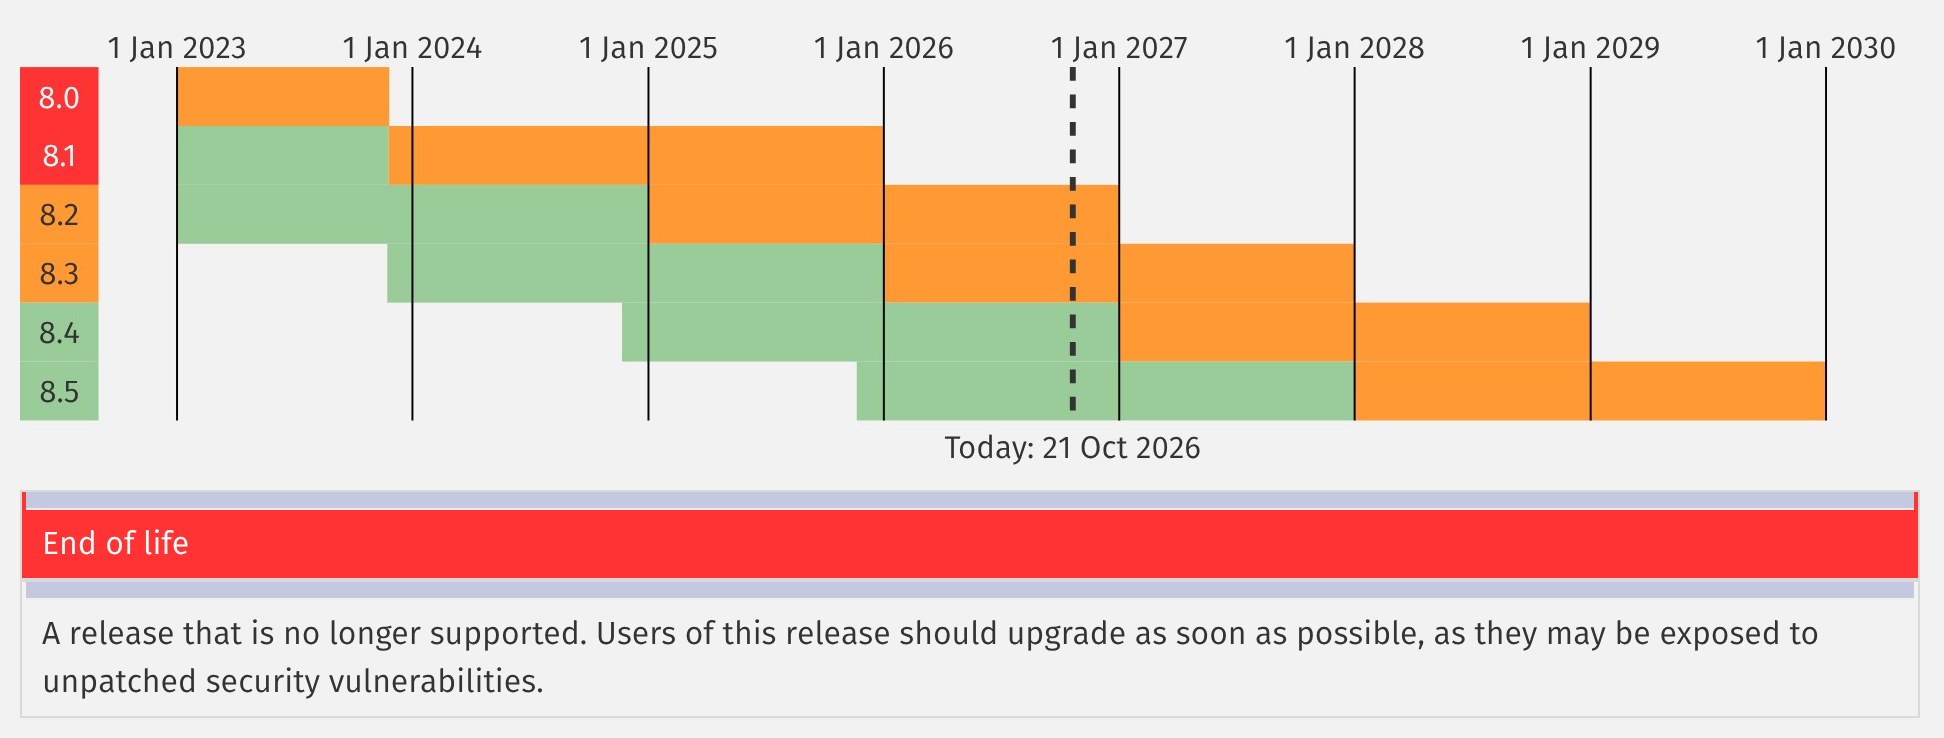
PHPの
5. 自分のサイトのPHPを確かめる
WordPressの
- 管理画面の
「ツール」→「サイトヘルス」を 開く - 「情報」の
タブを 開く - 「サーバー」の
欄を 開く - 「PHP バージョン」の
行を 見る
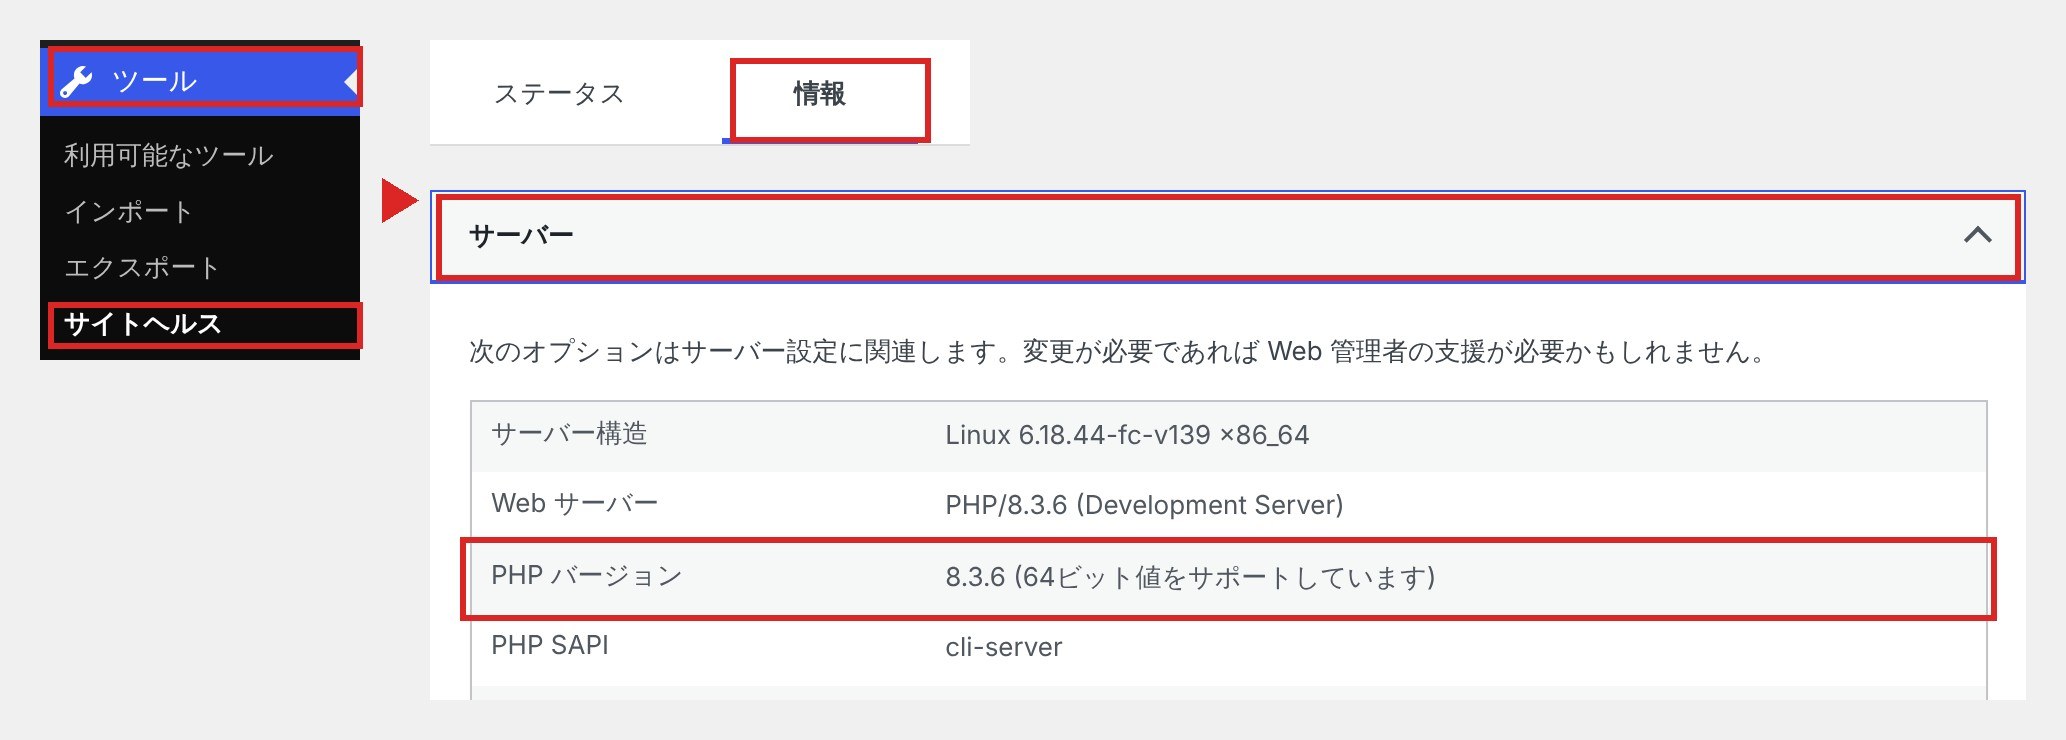
この
6. レンタルサーバーの動き(10月21日17時時点)
| 会社 | お知らせ |
|---|---|
| KAGOYA | PHPの |
| エックスサーバー | 16時から |
私たちが
7. 今夜までにやること
- サイトヘルスで、
PHPの バージョンを 見る - 8.1以前なら、
バックアップを (レンタルサーバーなら、取ってから、 8.3以上に 切り 替える 管理画面で サイトごとに 選べる ことが 多い)。 古い プラグインや テーマが 動かなくなる ことが あるので、 切り 替えたら、 表側の ページと 管理画面を 確かめる - サーバーの
会社の お知らせを 確かめる - VPS・
自分の (予定よりサーバーなら、 修正版が 出たら すぐ 更新する 早まる こともある) - 23時の
公式の 発表で、 どの 版で 直ったかを 確かめる
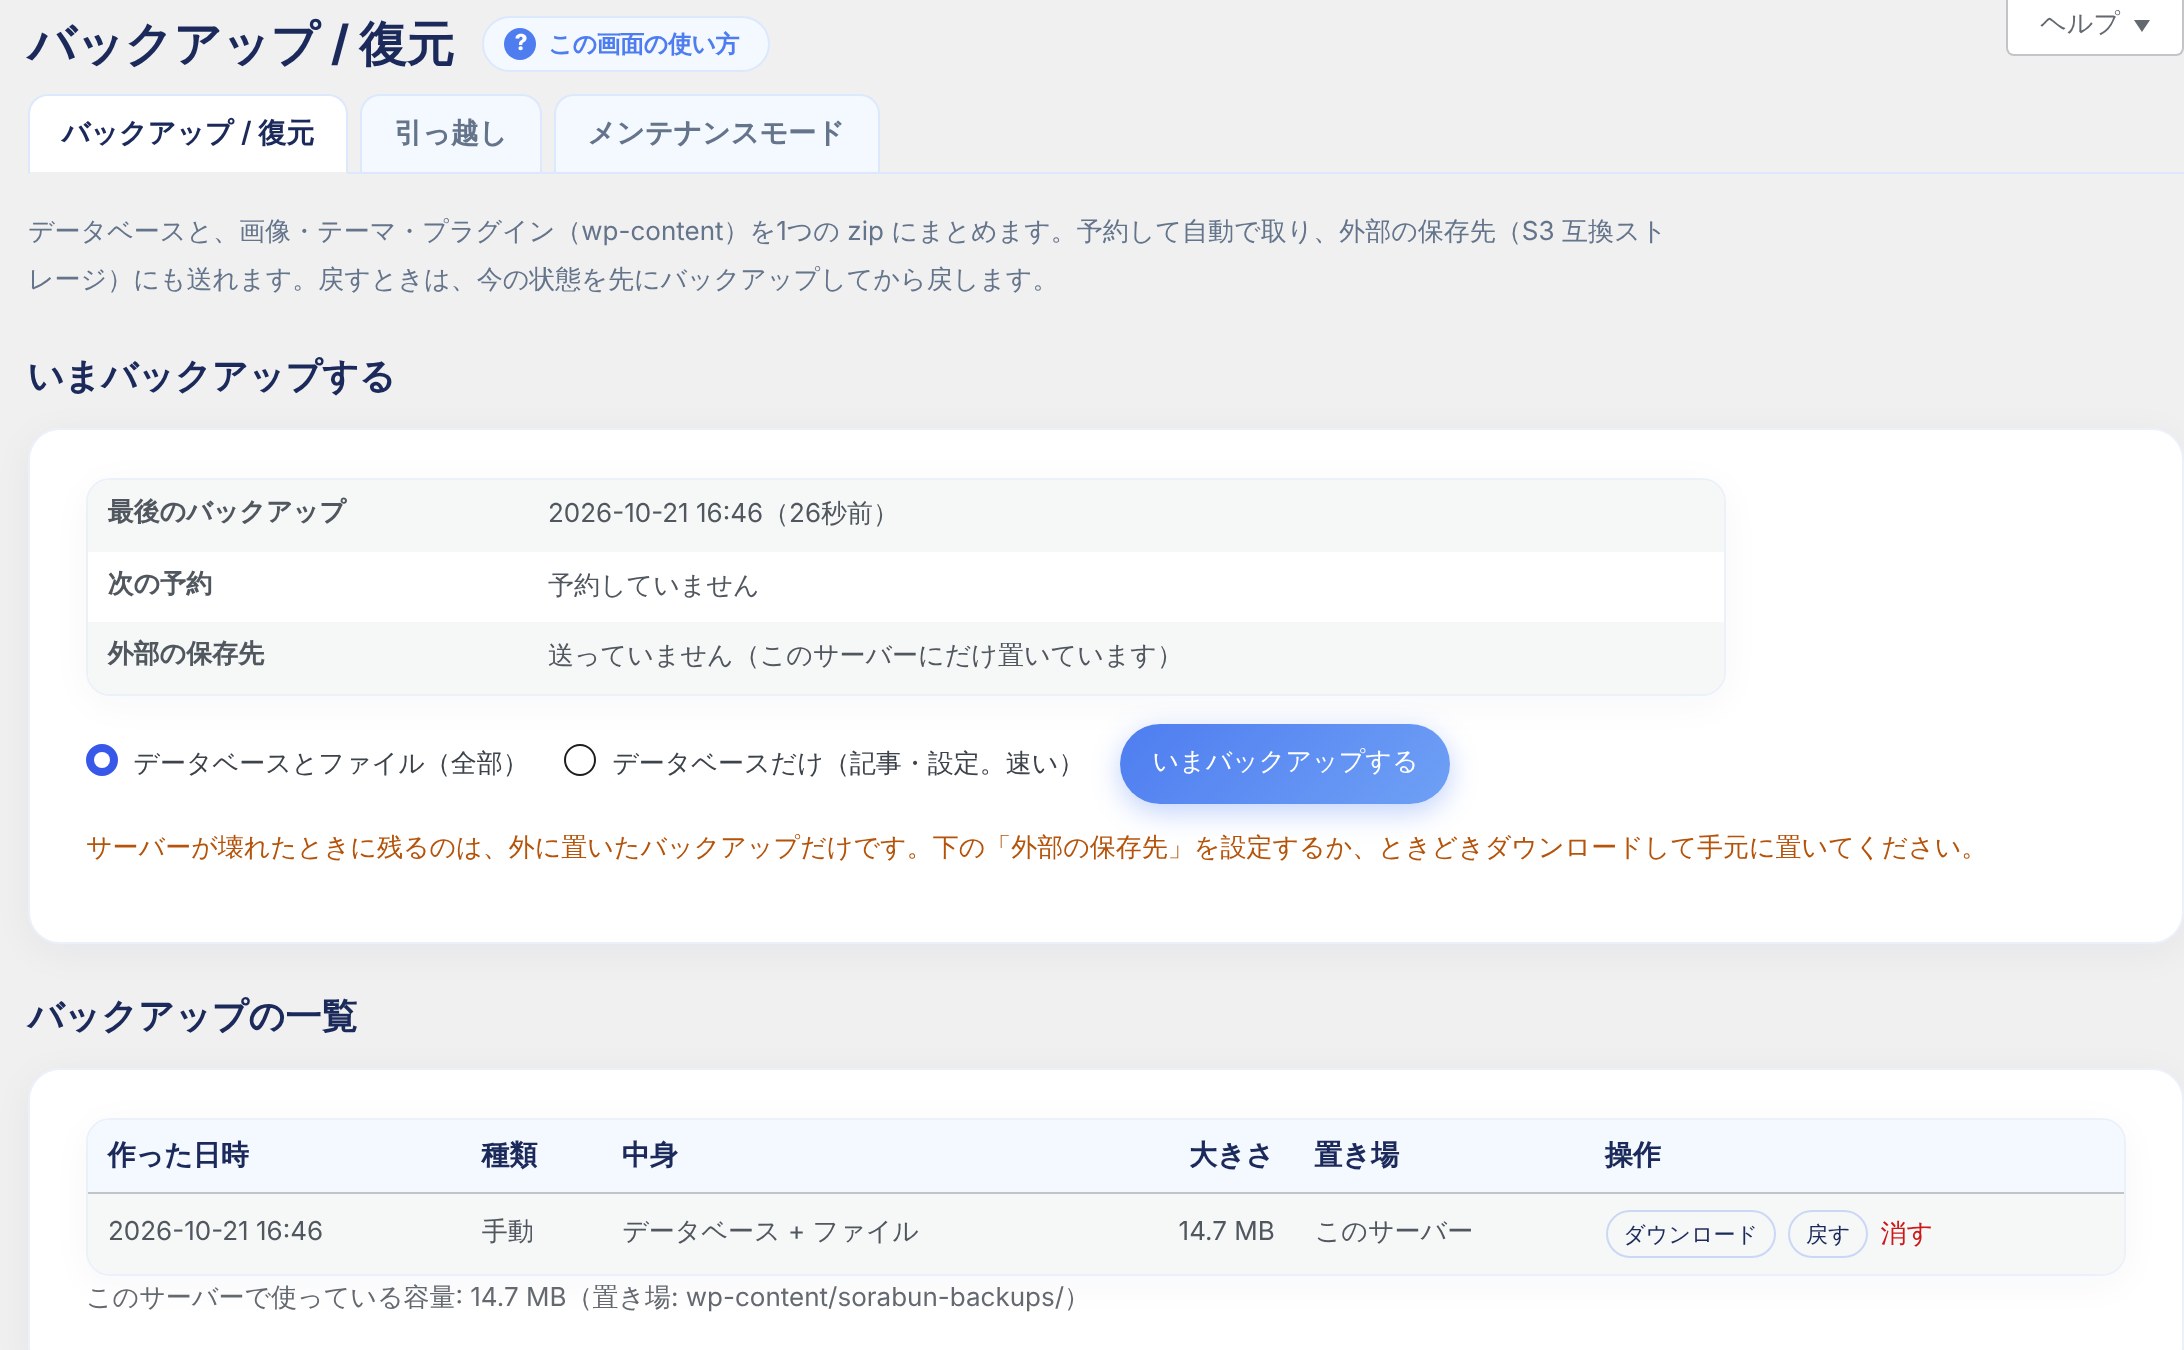
PHPの
よくある質問
WordPressの自動更新をオンにしていれば、大丈夫ですか?
いいえ。
PHP 7.4 や 8.1 のままだと、どうなりますか?
今回の
設定を変えれば、修正版の前に防げますか?
公式の
ソラブンでPHPを直せますか?
直せません。
出典
- PHP 公式サイト
「Upcoming Critical PHP Security Release」 (2026年10月20日) https://www.php.net/archive/2026.php#2026-10-20-1 - PHP 公式サイト
「Supported Versions」 https://www.php.net/supported-versions.php - IPA
「【事前準備の お願い 】PHPの セキュリティリリース公開予定に ついて」 (2026年10月21日) https://www.ipa.go.jp/security/security-alert/2026/pre-alert20261021.html - CERT-EU Security Advisory 2026-018「Critical Vulnerabilities in PHP」 https://cert.europa.eu/publications/security-advisories/2026-018/
- WordPress.org の
統計 (PHPの 版) https://wordpress.org/about/stats/ - WordPress
「動作環境」 https://ja.wordpress.org/about/requirements/ - Derick Rethans
(PHPの 開発者)の 返信 (2026年10月20日) https://phpc.social/@derickr/117475586754759895 - Hacker News
「Tell HN: 2x PHP RCE CVEs with CVSS 10.0 Incoming」 (2026年10月20日) https://news.ycombinator.com/item?id=50167754 - watchTowr の
投稿 (2026年10月20日) https://x.com/watchtowrcyber/status/2112611507749982605 - GMO Flatt Security の
ブログ (2026年10月21日、 14時の 追記) https://blog.flatt.tech/entry/php2shell - KAGOYA
「PHPの 脆弱性に 関する 当社サービスへの 影響に ついて」 (2026年10月21日) https://www.kagoya.jp/news/2026102137094/ - エックスサーバー
「予防的な 安全対策に 伴う 公式サイト・管理画面等の 一時 停止の お知らせ」 (2026年10月21日16:00) - ITmedia NEWS
「PHPに 「緊急」 レベルの 脆弱性2件 修正版を 日本時間21日深夜に 公開へ、 事前準備を 呼び掛け」 (2026年10月21日) https://www.itmedia.co.jp/news/article/2610/21/2000002446/
関連するコラム
 【2026年】WordPressの
 WordPressは
 「GLM-5.3」が