セキュリティ

AIが自動でハッキング、3時間で管理者権限まで? マイクロソフトの発表と日本の注意喚起で確かめ、対策30項目を数えた【2026年】

公開 ・ 読了の目安 約8分 ・ Sorabun 編集部

AIが自動でハッキング、3時間で管理者権限まで? マイクロソフトの発表と日本の注意喚起で確かめ、対策30項目を数えた【2026年】

「AIが、自動でハッキングする」。そんな話が、いよいよ現実になってきました。

マイクロソフトは2026年10月21日、中国の国家と連携する攻撃者が、AIのツールで攻撃を自動化し、世界の数百の組織を狙ったと発表しました。日本でも、JPCERT/CC が、同じ種類のAIツールを悪用した攻撃の試行を注意喚起に加えています。

では、私たちの守りは、何を変えればいいのでしょうか。マイクロソフトと JPCERT/CC がすすめる対策を、1項目ずつ数えてみました。

先に結論を書きます。

1. 何が起きた? マイクロソフトの発表

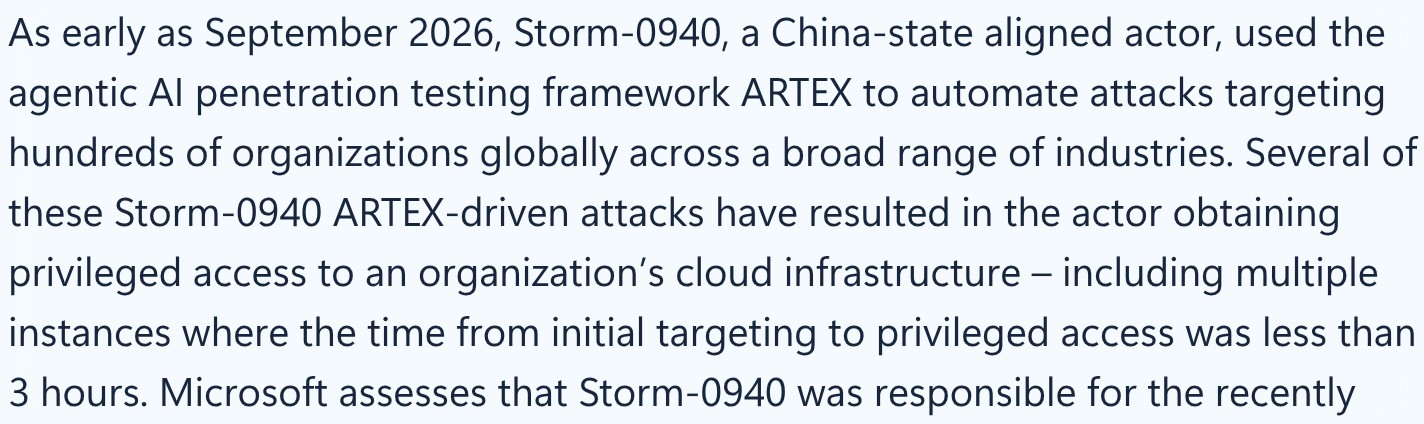
マイクロソフトによると、2026年9月から、Storm-0940(ストーム0940)と呼ばれる、中国の国家と連携する攻撃者が、AIのペネトレーションテストの道具「ARTEX(アルテックス)」で攻撃を自動化し、航空宇宙・防衛、金融、政府、エネルギーなど、幅広い業界の数百の組織を狙いました。いくつかの組織では、クラウドの管理者の権限を取られ、狙い始めてからそこまで3時間未満の例も複数あったとしています。

マイクロソフトのブログの冒頭。2026年9月から、中国の国家と連携する攻撃者 Storm-0940 が、AI のペネトレーションテストの道具 ARTEX を使って、幅広い業界の数百の組織への攻撃を自動化し、狙い始めてから管理者の権限まで3時間未満の例も複数あったと書かれている
マイクロソフト(2026年10月21日)

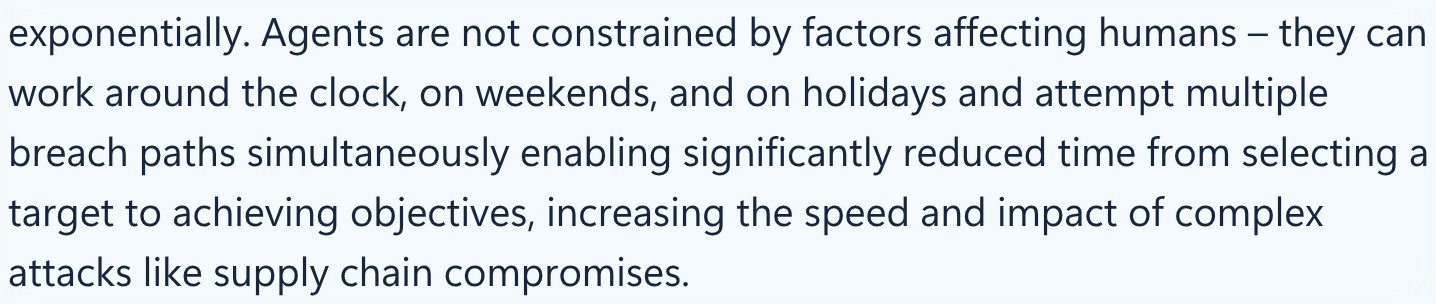
マイクロソフトは、AIのエージェントは人間の制約を受けず、夜も週末も休日も働き続け、いくつもの侵入の道を同時に試せるため、狙ってから目的を果たすまでの時間が大きく縮む、と書いています。

マイクロソフトのブログ。AIのエージェントは人間の制約を受けず、夜も週末も休日も働き、同時に複数の侵入の道を試せるため、狙ってから目的を果たすまでの時間が大きく縮むと書かれている
マイクロソフト(2026年10月21日)

2. ARTEX とは?

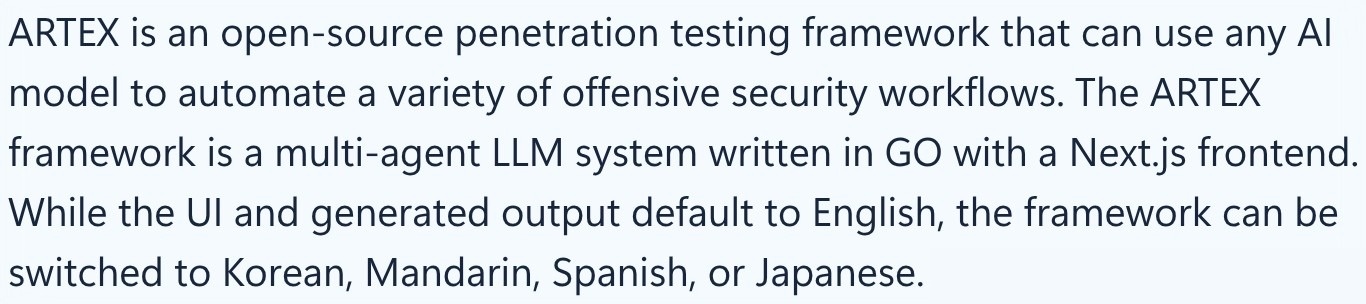
ARTEX は、もともと守る側が自分のシステムの弱点を確かめるための、ペネトレーションテストの道具で、ソースコードが公開されていました。どのAIのモデルでも動かせて、画面は日本語にも切り替えられます。マイクロソフトは、韓国の金融機関を狙った攻撃で使われたという報道にも触れ、複数の地域の攻撃者が ARTEX を使っていると書いています。

マイクロソフトのブログの「What is ARTEX?」。どのAIのモデルでも使える公開のペネトレーションテストの道具で、画面は英語のほか韓国語・中国語・スペイン語・日本語に切り替えられると書かれている
マイクロソフト(2026年10月21日)

AIで速くなったのは、次の3つの作業です(マイクロソフト)。

どれも、昔からある手口です。

3. 15万回失敗して、成功は0回

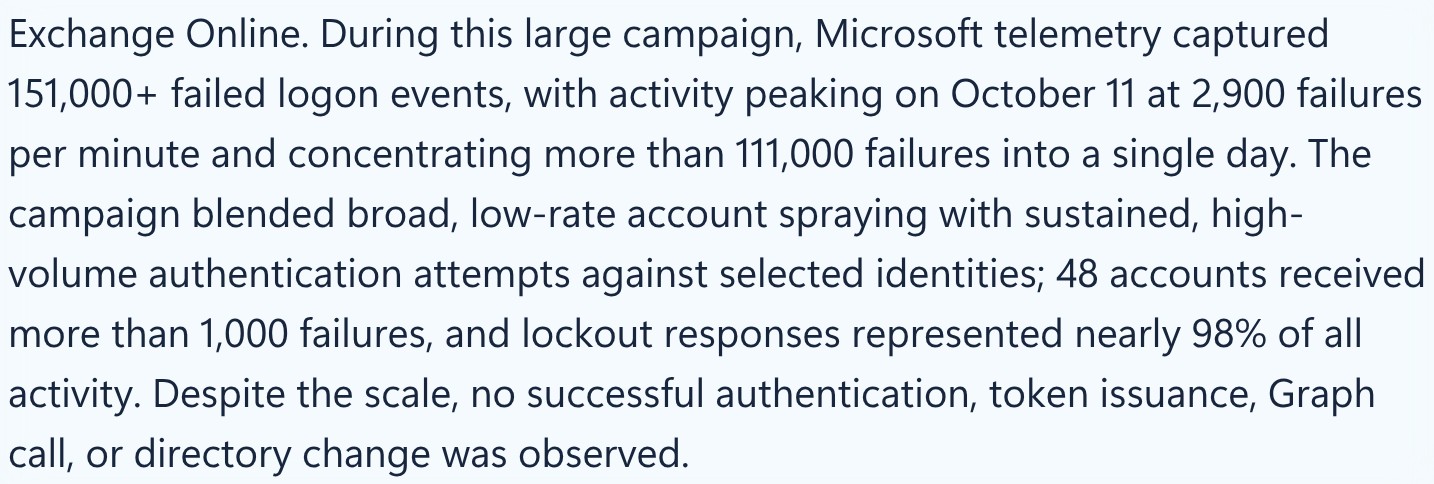
2026年10月10日から14日、8つの組織の327のアカウントが、パスワードを試す攻撃で狙われました。失敗は15万1,000回以上、いちばん多かった10月11日には1分間に2,900回。それでも、反応の98%近くはロックアウト(何度も間違えたので一時的に締め出す仕組み)で、サインインの成功は見られませんでした。

マイクロソフトのブログ。15万1,000回以上の失敗、10月11日のピークは1分間に2,900回、反応の98%近くはロックアウトで、サインインの成功などは観測されなかったと書かれている
マイクロソフト(2026年10月21日)
数字 中身
3時間未満 狙い始めてから管理者の権限まで(複数の例)
2,250超 乗っ取られた連携アプリで、サインインを試みた環境
15万1,000回超 パスワードの失敗(10月10〜14日)
98%近く そのうちロックアウトの反応
0回 パスワードを試す攻撃での、サインインの成功

4. 入口は、信頼して連携していたアプリ

管理者の権限は、多くの会社が使っていたバックアップのサービス(ConnectWise)の連携アプリから取られました。このアプリに各社が与えていた権限を使って、2,250を超える環境にサインインを試み、いくつもの会社の Microsoft 365 に入り、アプリの鍵を書き換えて居座ろうとする動きもありました。マイクロソフトは、自社のシステムや製品の脆弱性によるものではない、と書いています。

マイクロソフトのブログ。ARTEX を使った攻撃者の活動は、マイクロソフトのシステム・製品・サービスの侵害や脆弱性によるものではないと書かれている
マイクロソフト(2026年10月21日)

5. 日本でも確認(JPCERT/CC)

JPCERT/CC は2026年10月23日、国内で相次ぐ不正アクセスの注意喚起に「ケースE:AIを用いたペネトレーションテスト基盤を悪用した攻撃試行」を加えました。ARTEX などの道具を悪用し、主にインターネットに公開された Web アプリケーションで脆弱性を探したり、設定ファイルやバックアップの窃取を試みたりする攻撃が確認されています。報道では、日本企業を狙った攻撃の基盤から ARTEX が見つかったとも伝えられています(GMOサイバーセキュリティの発表として報道。同社のサイトは簡易版で運用中で、原文は確かめられていません)。

JPCERT/CC の注意喚起のケースE。Cairn や CyberStrikeAI、ARTEX などの AI を用いたペネトレーションテスト基盤を悪用した攻撃試行が確認され、主にインターネットに公開された Web アプリケーションを標的に脆弱性を探索して悪用を試行したり、環境設定ファイルやバックアップファイルの窃取などを確認していると書かれている
JPCERT/CC 注意喚起(2026年10月23日更新)

6. 実際に数えた:対策30項目のうち、AIの名前は2つ

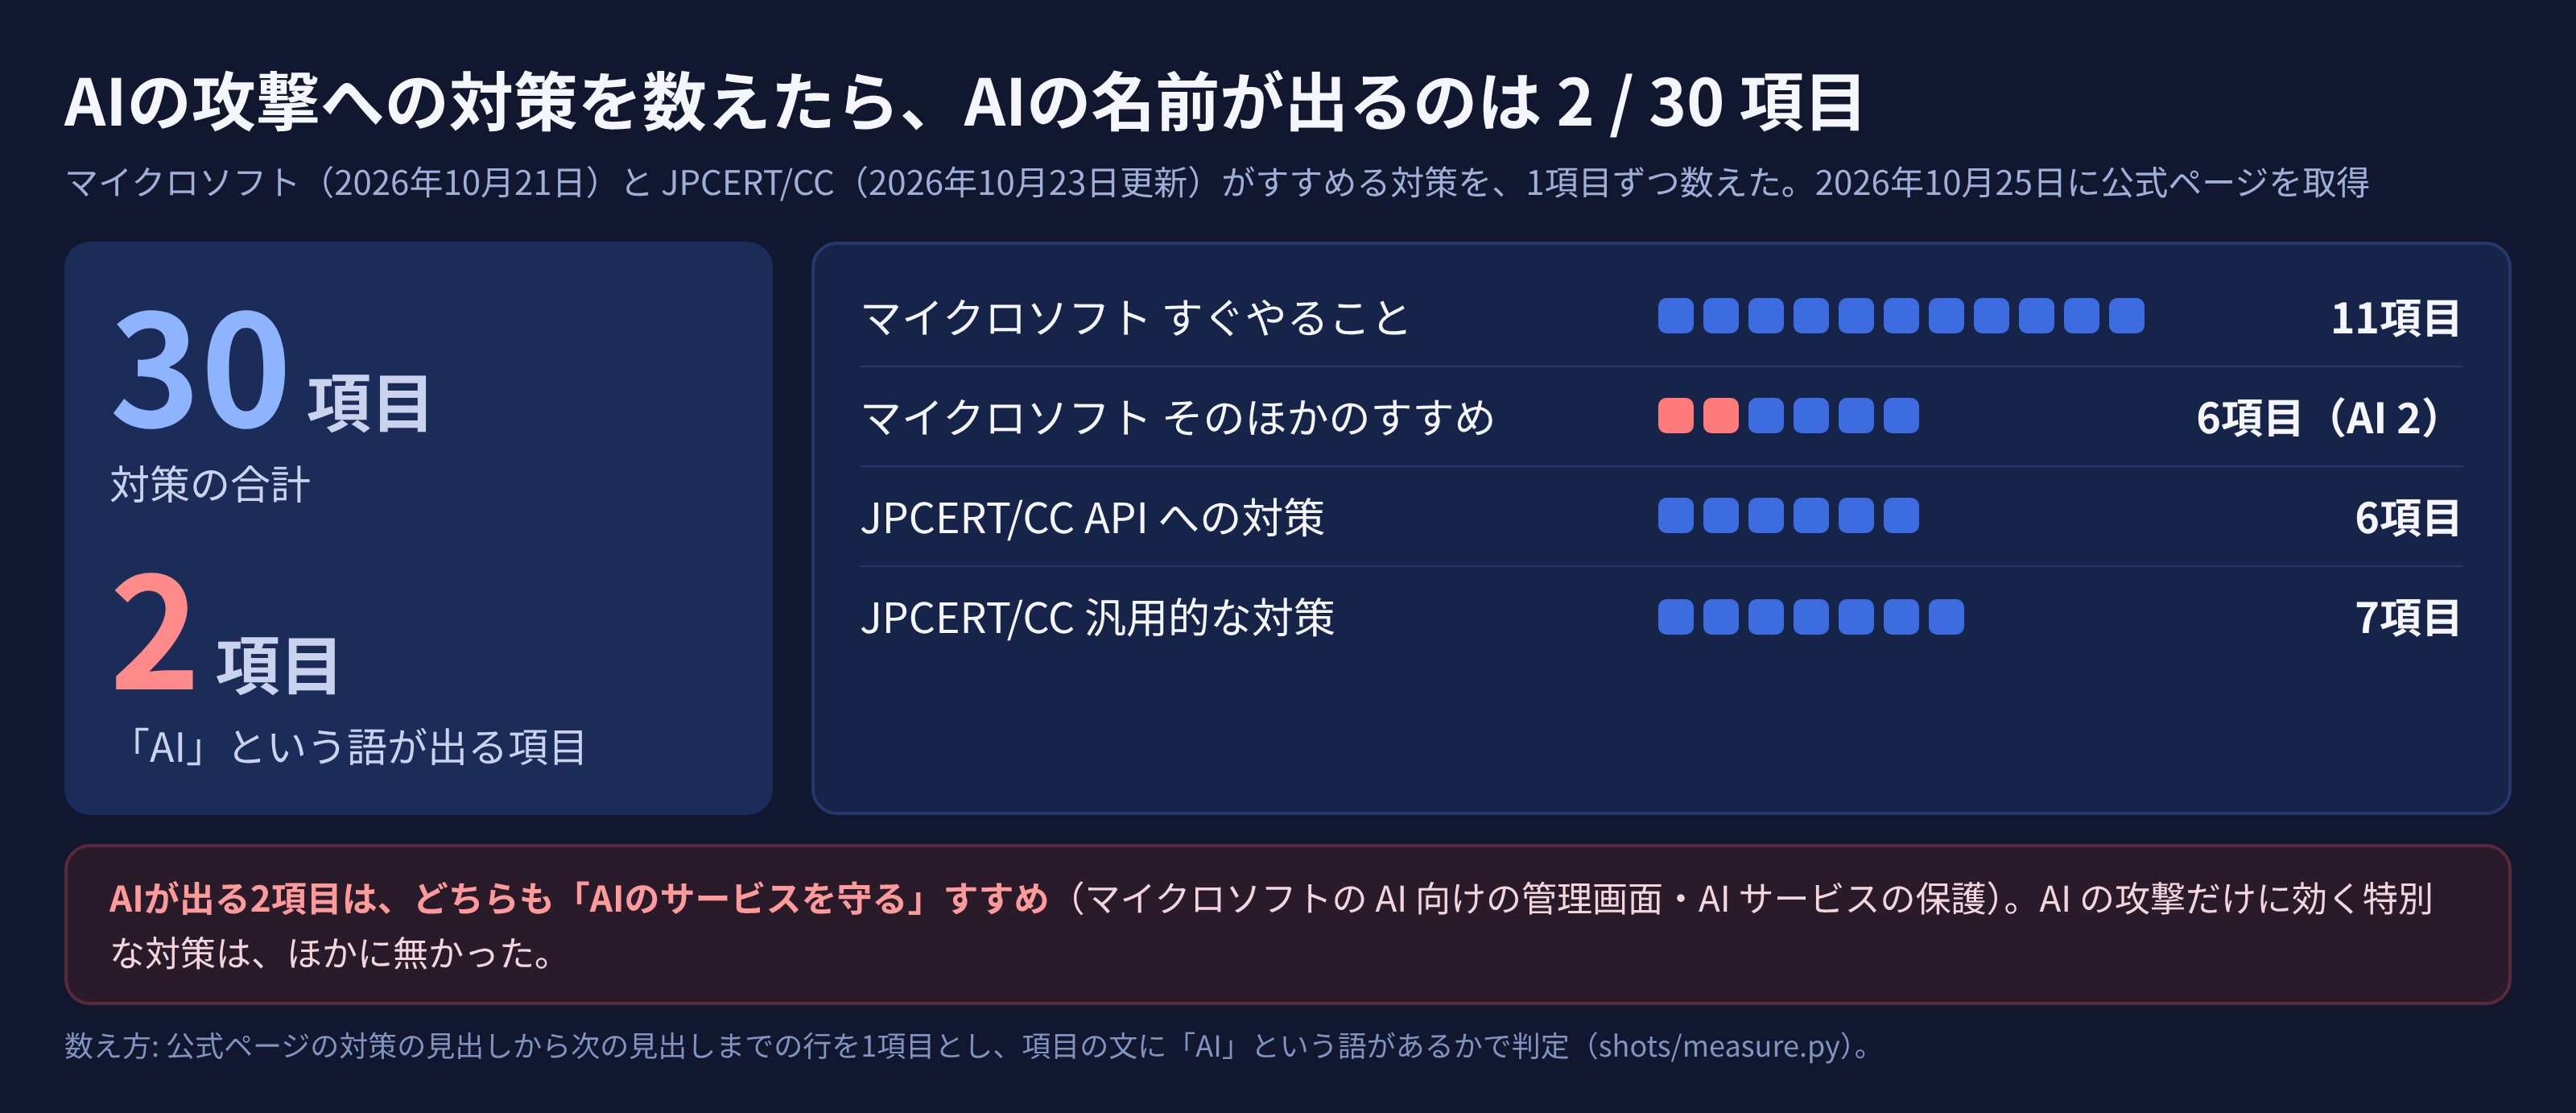
マイクロソフトと JPCERT/CC がすすめる対策を、公式ページの見出しごとに1項目ずつ数え、項目の文に「AI」という語があるかを見ました。

マイクロソフトと JPCERT/CC の対策 30項目のうち、AI という語が出るのは2項目。マイクロソフトのすぐやること11項目、そのほかのすすめ6項目(うち AI 2)、JPCERT/CC の API への対策6項目、汎用的な対策7項目
マイクロソフト(2026年10月21日)・JPCERT/CC(2026年10月23日更新)の対策を Sorabun が数えた
どこの対策 項目 「AI」が出る項目
マイクロソフト すぐやること 11 0
マイクロソフト そのほかのすすめ 6 2
JPCERT/CC API への対策 6 0
JPCERT/CC 汎用的な対策 7 0
合計 30 2

AI が出る2項目は、どちらもマイクロソフトの「そのほかのすすめ」で、AI のサービスそのものを守るための同社製品のすすめでした。AI の攻撃だけに効く特別な対策は、ほかにありませんでした。残りの28項目は、権限を必要な分だけにする、記録を残して見張る、要らない機能を公開しない、更新を当てる、多要素認証を呼びかける、といった基本です。

JPCERT/CC の注意喚起の汎用的な対策。アクセス元の地域の制限、修正済みのアップデートの適用、横展開対策の見直し、検知体制と初動対応の見直し、多要素認証などの呼びかけ、不要な管理機能の公開停止、保存期間を過ぎたデータを残さない、が並ぶ
JPCERT/CC 注意喚起(2026年10月23日更新)

7. あなたのアカウントで、今日やること

  1. 多要素認証・パスキーをオンにする。 パスワードを当てられても入られにくくなります
  2. 使い回しのパスワードを変える
  3. 連携アプリを見直して、使っていないものは外す
  4. AIのエージェントに渡した権限も確かめる
  5. 覚えのないログインの通知が来ていないか確かめる
  6. アプリと OS を最新にする

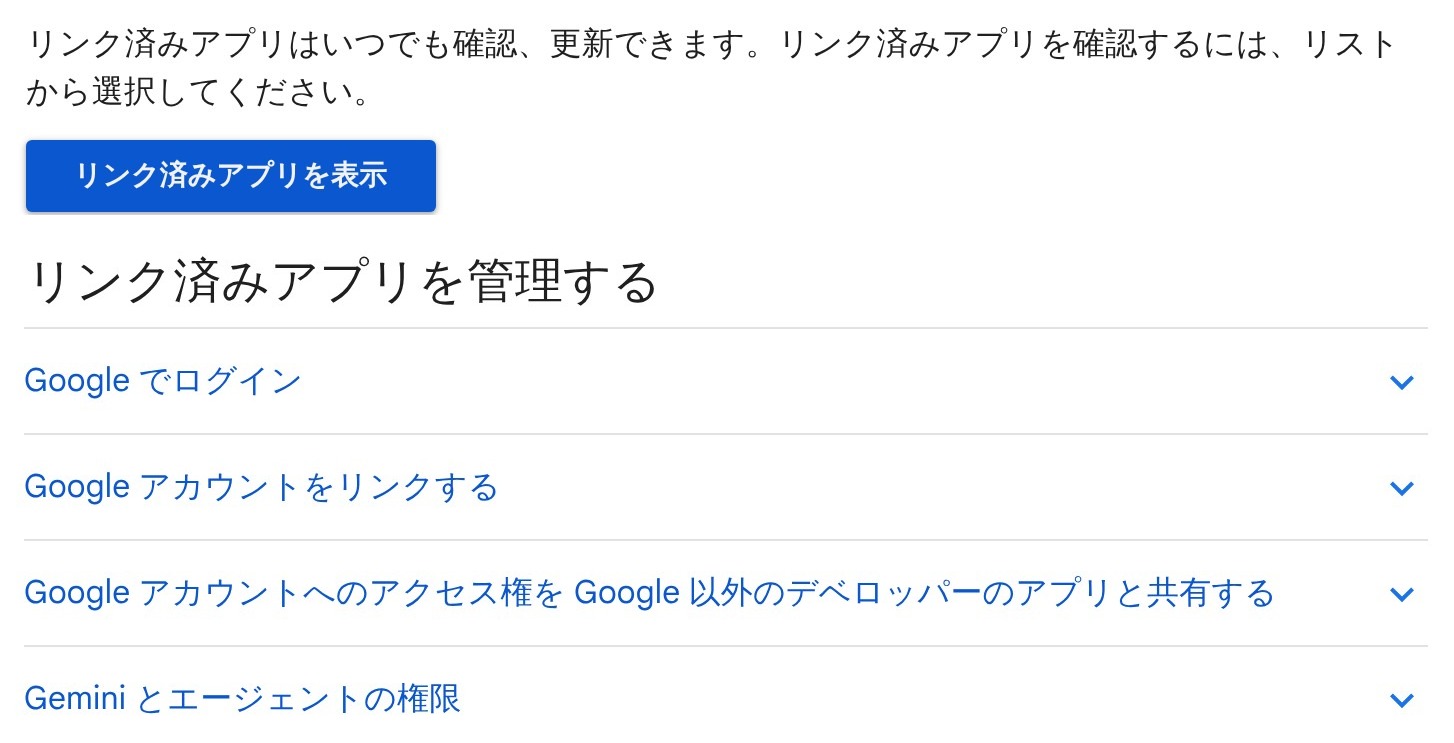
Google アカウントでは、リンク済みアプリをいつでも確認・更新できます。「Gemini とエージェントの権限」という項目もあります。

Google アカウント ヘルプ。リンク済みアプリはいつでも確認、更新できる、リンク済みアプリを表示、Google でログイン、Google アカウントをリンクする、Google 以外のデベロッパーのアプリとのアクセス権の共有、Gemini とエージェントの権限、と並ぶ
Google アカウント ヘルプ「Google アカウントと他のデベロッパーのアプリとのリンクを管理する」

8. サイトを持つ人へ

JPCERT/CC によると、日本で確認された AI ツールの攻撃は、主にインターネットに公開された Web アプリケーションを狙っています。

自分の WordPress のサイトは、ソラブンの無料のセキュリティ診断で、プラグイン・テーマ・本体・PHP の版に既知の脆弱性が無いかを、URL を入れるだけで調べられます。

よくある質問

AI の攻撃には、AI の対策が必要ですか?

マイクロソフトと JPCERT/CC の対策30項目のうち、「AI」という語が出るのは2項目だけで、どちらも AI のサービスを守るためのものでした。すすめられているのは、多要素認証、権限を必要な分だけにすること、更新、要らない機能を公開しないことなど、昔からの基本です。

個人のアカウントも狙われますか?

今回マイクロソフトが公表したのは組織への攻撃ですが、使われた手口(よくあるパスワードを試す、連携アプリの権限を使う)は、個人のアカウントにも向けられるものです。多要素認証やパスキーをオンにし、使っていない連携アプリは外してください。

ARTEX は今も使えるのですか?

マイクロソフトは、ARTEX をソースコードの公開された道具として説明し、複数の地域の攻撃者が使っていると書いています。道具そのものより、狙われる入口(パスワード・公開された Web アプリ・連携アプリ)をふさぐことが大切です。

まとめ

出典(2026年10月25日に確認)

対策の数は、公式ページの対策の項目を私たちが数えたものです(数え方は コンテンツ/ai-artex-2026/shots/measure.py)。

関連するコラム

セキュリティ 「GLM-5.3」が相次ぐハッキングの原因? 公開日と事件の日付を並べて調べてみた【2026年10月】 相次ぐ情報漏えいの原因は、8月に公開されたAI「GLM-5.3」? 公開日(8月14日)と、各社が発表した侵入の時期を一次情報で並べて確かめました。漏えいは7月から増え、大きな事件の侵入も公開前から。10月に確認されたAI利用(JPCERT/CC・GMO)と、GLM-5.3の名前が出た韓国の1件まで。 セキュリティ 【2026年】相次ぐ個人情報漏えい、何が起きている? 原因の「事実」と今日やる対策 2026年9月から相次ぐ個人情報の漏えい(タイムズカー・ローソン・ソースネクストほか)。何が起きているのかを各社の発表と国の機関の資料で整理し、確認された手口、「AIのせい」は本当か、漏れたら個人が今日やること(免許証の本人申告)、サイトを持つ人の対策までまとめました。 セキュリティ 【2026年】WordPressの保守・セキュリティ対策を徹底解説! 2026年はWordPress本体の重大な脆弱性(wp2shell・CVE-2026-87902)が続きました。数字で見るいまの状況、まず5分でできる確認、今日からの基本の対策、保守のスケジュール、乗っ取りのサインと初動まで、一次情報をもとに解説します。

コラムの一覧へ