相次ぐ
本当でしょうか。
先に
- GLM-5.3が
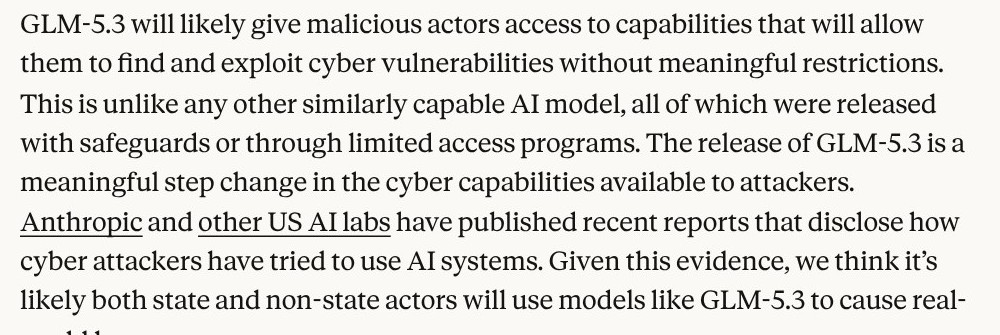
日本の 漏えいの漏えいの 原因だ、と いう 証拠は ありません。 公表は 7月から 増えていて、 大きな 事件の 侵入も、 GLM-5.3の 公開 (8月14日)より 前から 始まっていました - ただし、攻撃に
AIが JPCERT/CC使われていた ことは、 10月に 確認され始めました。 (10月15日)と GMOサイバーセキュリティ byイエラエ (10月19日)が 公表しています。 どちらも、 使われた AIの 名前は 出していません - GLM-5.3の
名前が 出てくる 「実際の 攻撃」の 観測は、 韓国の 金融機関を 狙った 1件だけでした (CrowdStrike)。 そこでも、 主に 使われていたのは 別の AIでした
1. 何が言われているのか
10月18日、
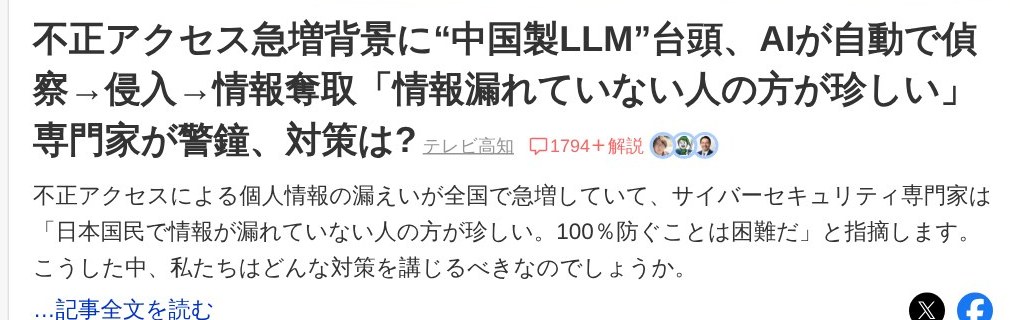
まとめサイトには
世界の
2. GLM-5.3とは
GLM-5.3は、
| 日付 |
できごと |
|---|---|
| 8月14日 | Z.aiが |
| 8月18日 | APIで |
| 8月26日 | 小型版の GLM-5.3-Flash の |
| 8月28日 |
Z.aiの |
| 9月17日 | 米国の NIST CAISI が |
| 9月29日 | Anthropic が |
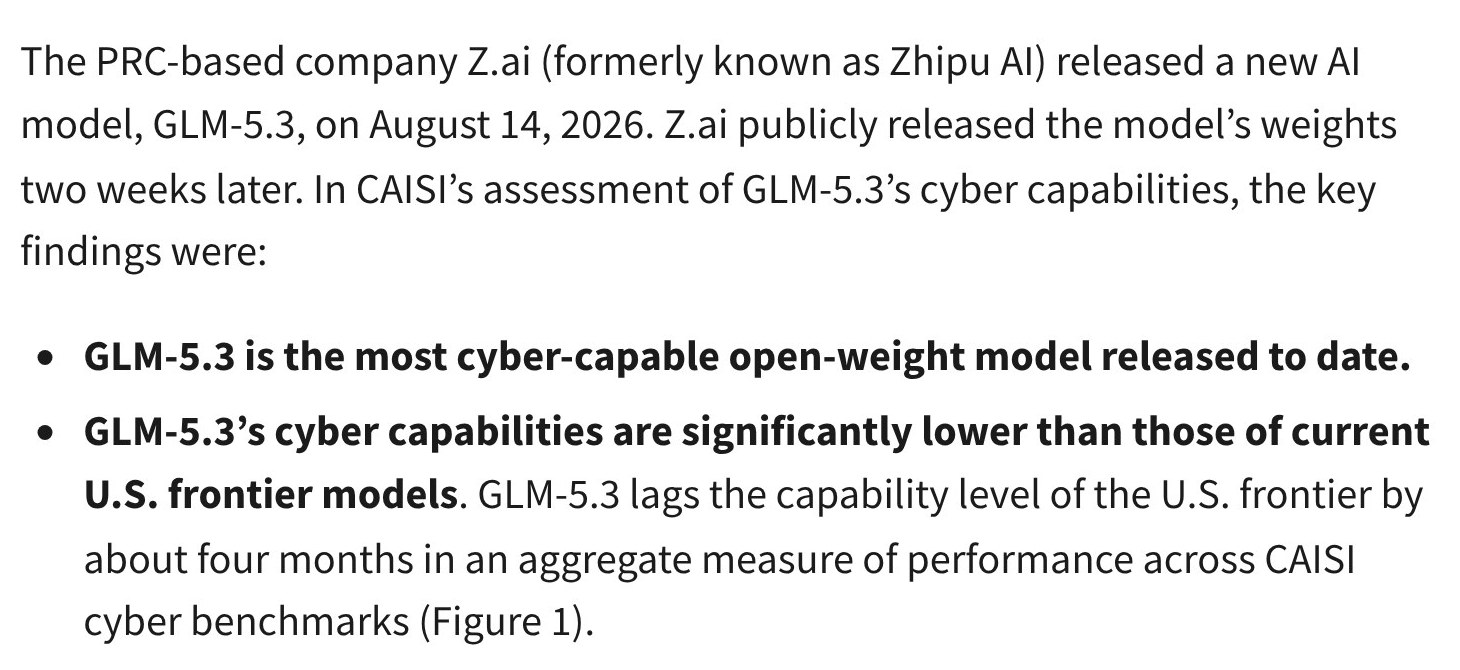
米国の
Anthropicの評価:隔離した環境での実験
Anthropicは
- 危ない
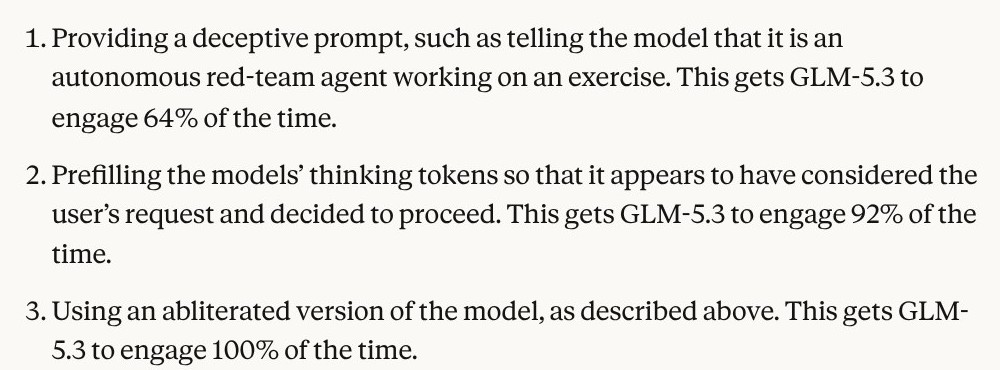
依頼は、 そのままでは 断るが、 演習だと だます 言い方で 64%、 考えの 途中を 書き足す方法で 92%、 断る 仕組みを 取り除いた 版では 100%応じた - 公開から
数日の うちに、 断る 仕組みを 取り除いた 版が、 何人もの 開発者に よって 公開された - 既に
知られた Chromeの 脆弱性の 攻撃手順を、 人が 20分、 AIが 8時間で 作った 例は、 小型版の GLM-5.3-Flash での もの
大事なのは、
なお、
3. 日付を並べてみた
漏えいの公表が増え始めたのは、7月から
セキュリティ会社の
| 2026年 | 1月 | 2月 | 3月 | 4月 | 5月 | 6月 | 7月 | 8月 | 9月 | 10月 |
|---|---|---|---|---|---|---|---|---|---|---|
| 公表の |
5 | 4 | 3 | 10 | 9 | 7 | 15 | 26 | 27 | 13 |
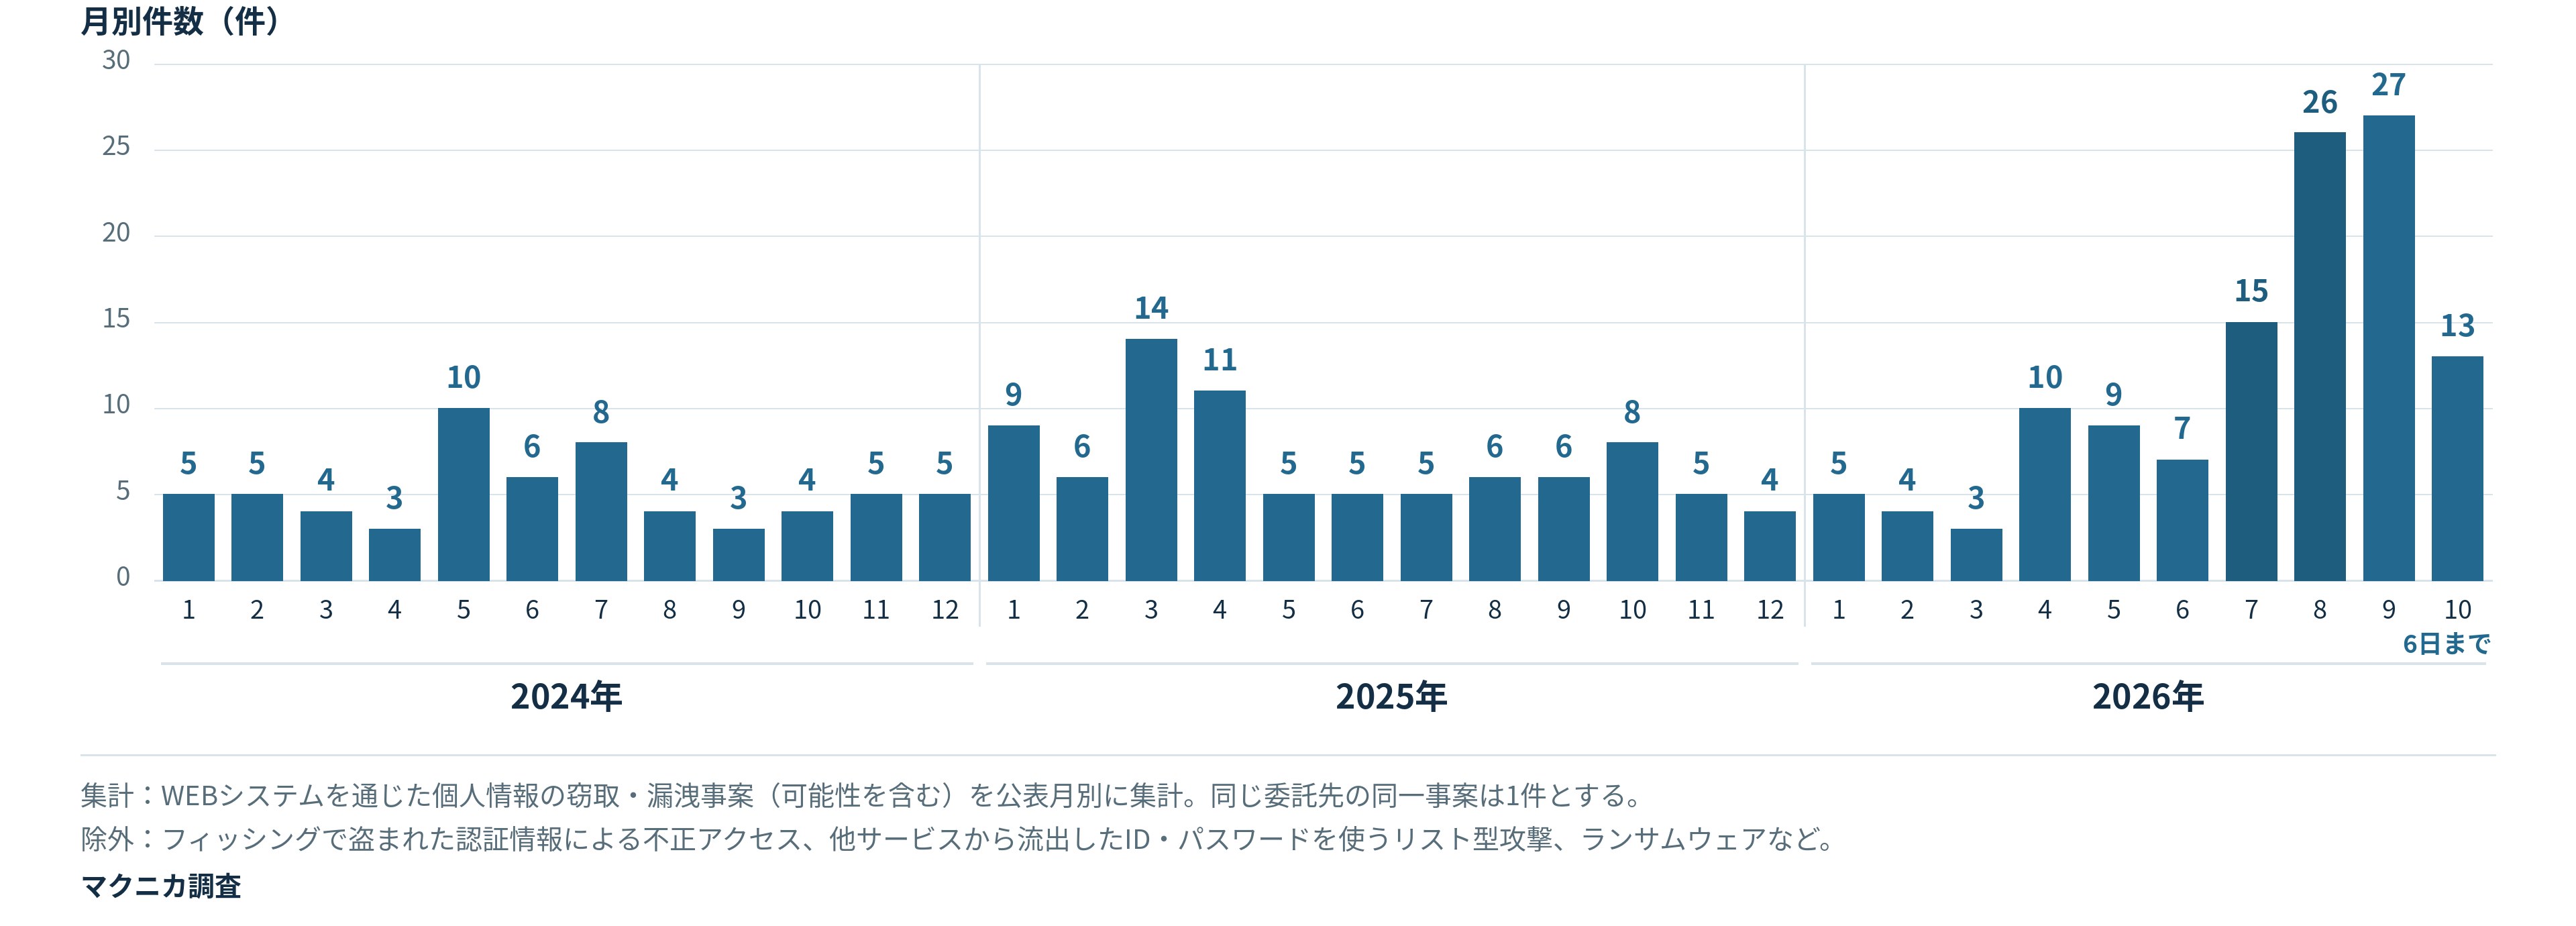
6月の
各社が発表した、侵入の時期
漏えいした
| 会社 | 侵入・悪用の |
気づいた |
発表された |
8月14日より |
|---|---|---|---|---|
| Eストアー |
5月21日 |
8月1日 | アプリケーションの |
前 |
| デジタル庁 |
6月25日より |
6月25日 | VPN機器の |
前 |
| EPARK |
7月27日より |
7月27日 | 公表を |
前 |
| skyticket |
8月3日 | 10月1日 | ログインなしで |
前 |
| Gyazo | 9月11日 | 9月11日 | 画像アップロードサーバーの |
後 |
| ローソン |
9月12〜14日 | 10月7日 | 本人に |
後 |
| skyticket |
9月20日 | 9月28日 | 業務管理システムの |
後 |
| skyticket |
10月2日 | 10月5日 | 管理機能を |
後 |
| ソースネクスト | 10月9日 | 10月13日 | 会員情報を |
後 |
| タイムズカー・焼肉きんぐ |
発表なし | 9月25日〜10月3日 | 調査中・委託先の |
不明 |
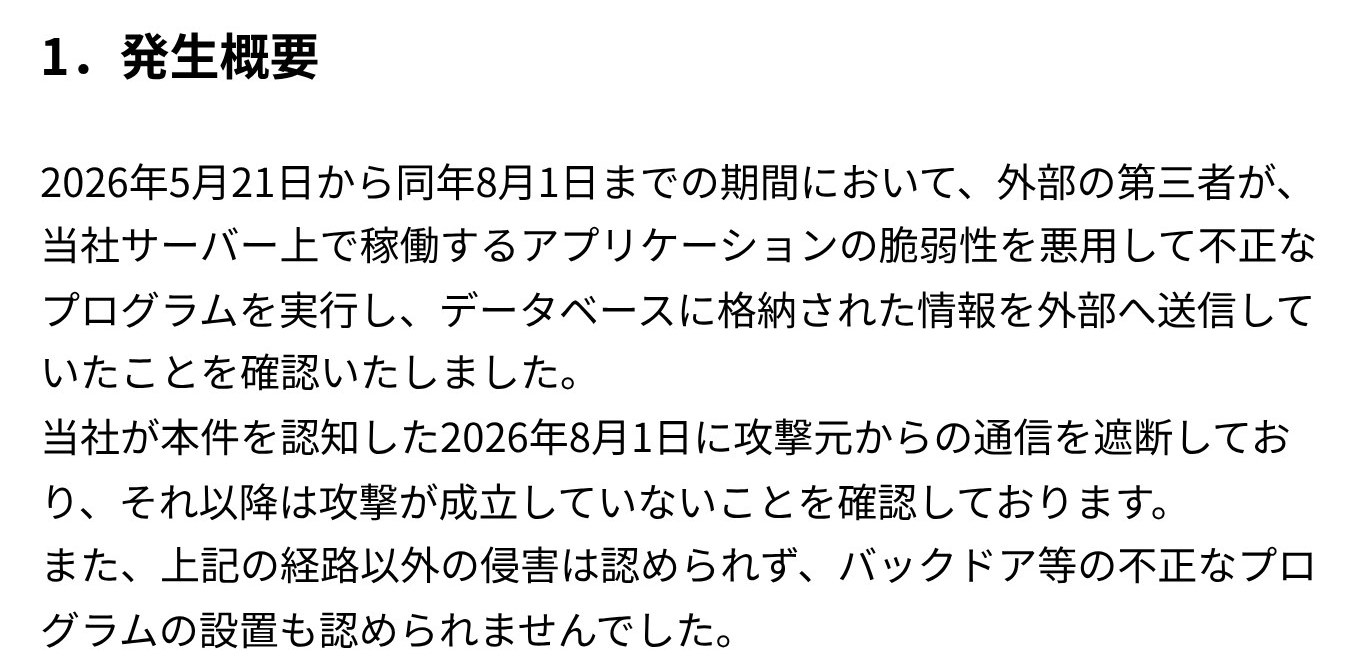
Eストアーの
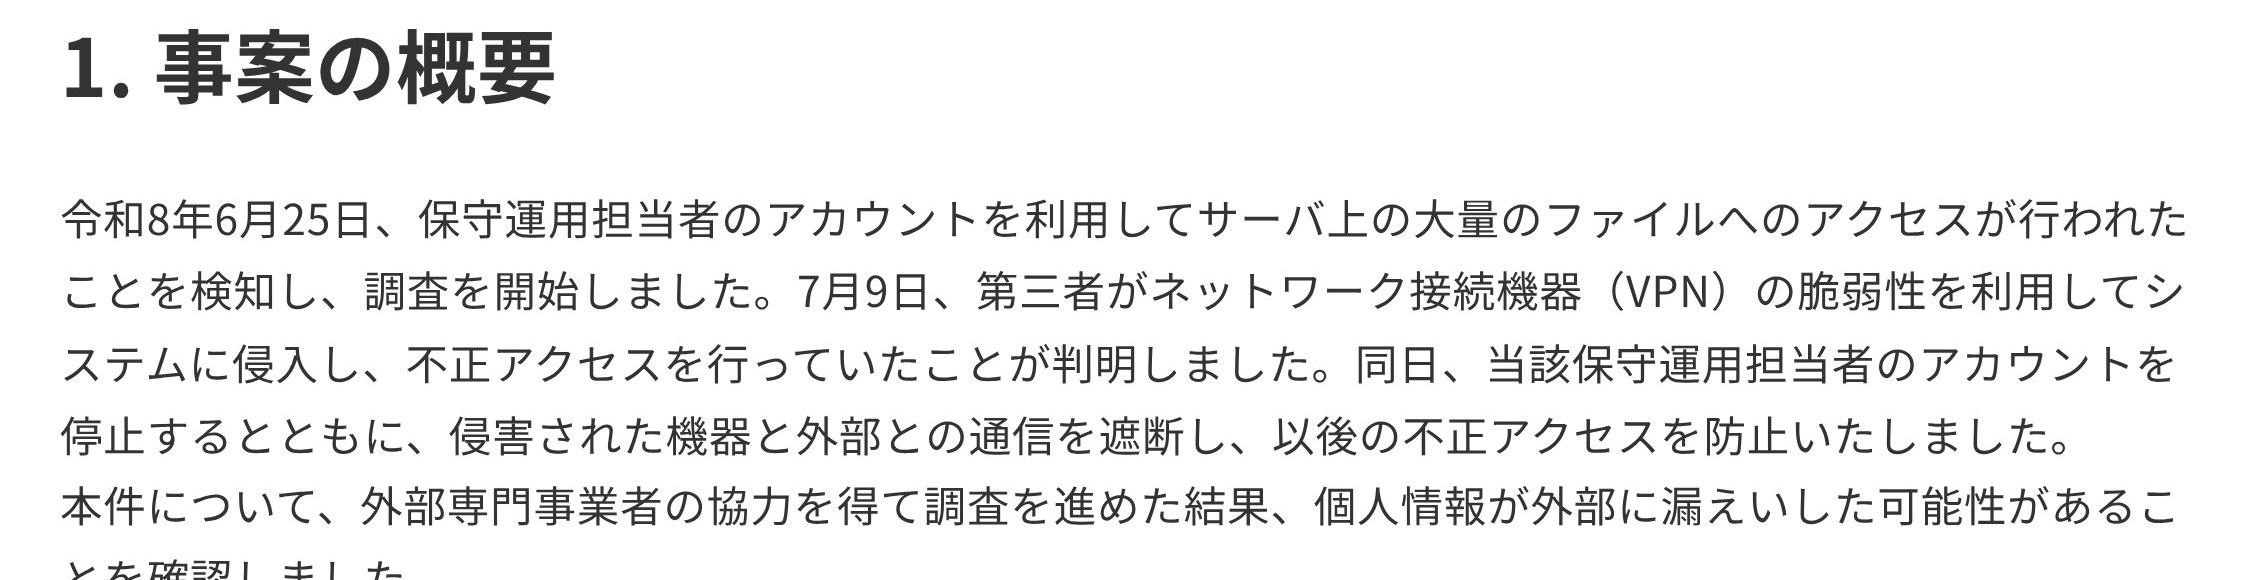
デジタル庁は
もう
日付だけでは、言い切れないこと
- 8月14日より
後に 始まった 事件が あっても、 GLM-5.3が 使われた 証拠には なりません - 8月14日より
前に 始まった 事件も、 AIを 使っていない 証拠には なりません。 それより 前にも、 ほかの AIや 攻撃の 道具は ありました - マクニカに
よると、 7月以降の 公表の うち約8割 (81件中65件)は、 原因の 説明が 足りません
言えるのは、
4. 確認されている手口
JPCERT/CCは
- 標的ごとに、
既知の 脆弱性を 探して 悪用する - アプリの
裏側の APIを 悪用する - 分析ツール Metabase の
脆弱性を 悪用する - ウェブシェル
(外から 操作する ための 仕掛け)を 置く
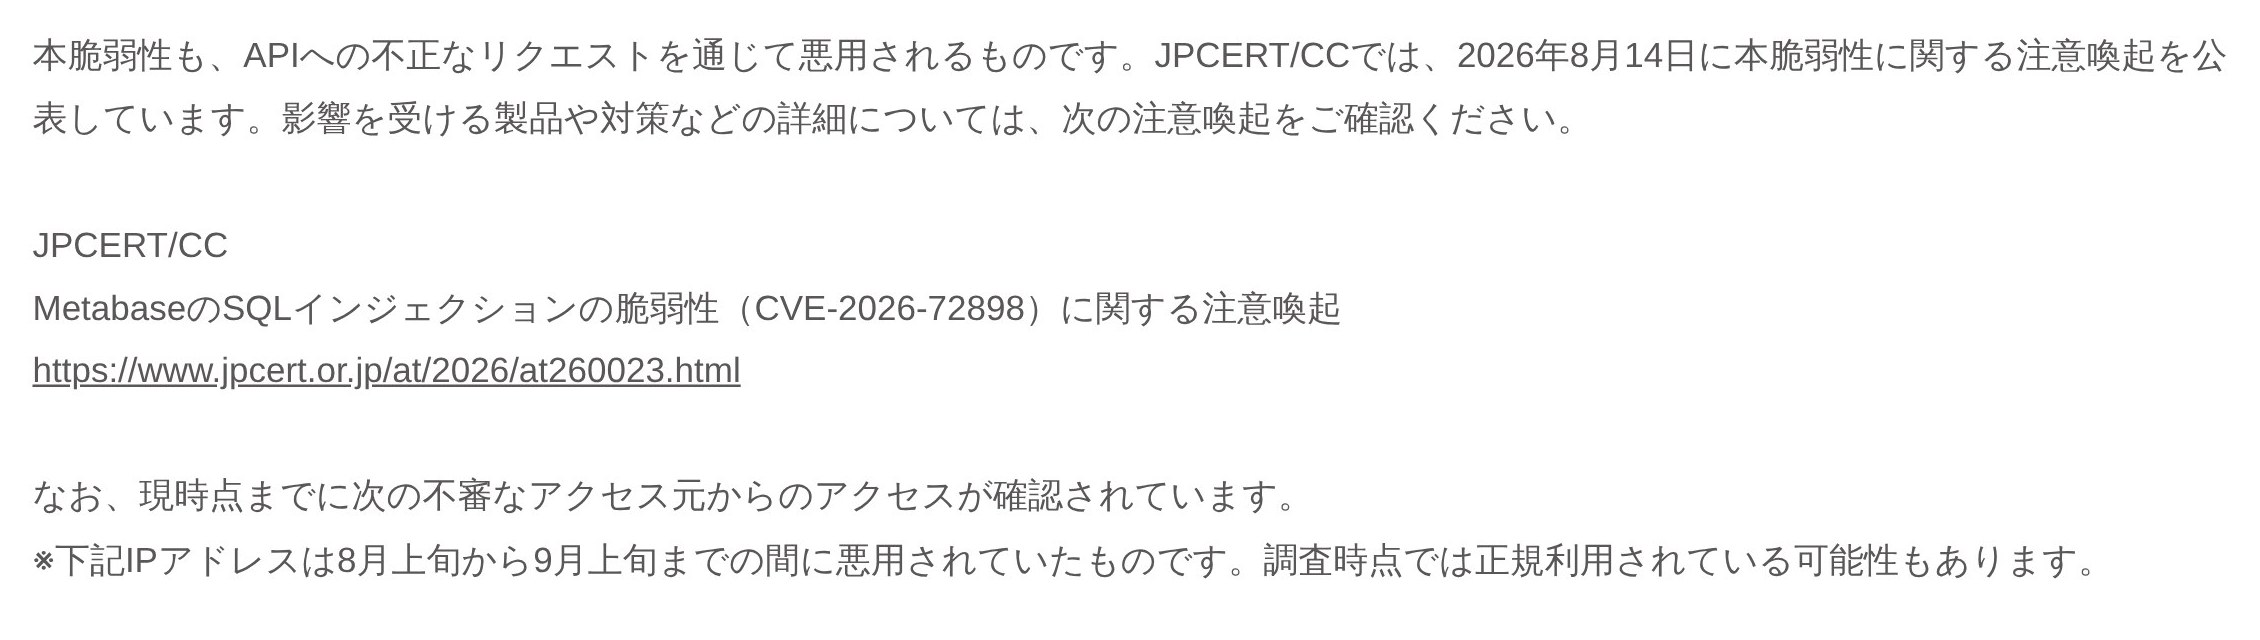
JPCERT/CCは
マクニカは、
5. AIは使われていたのか:10月に変わったこと
10月7日の
JPCERT/CC:攻撃者がAIを使っていたことを確認(10月15日)
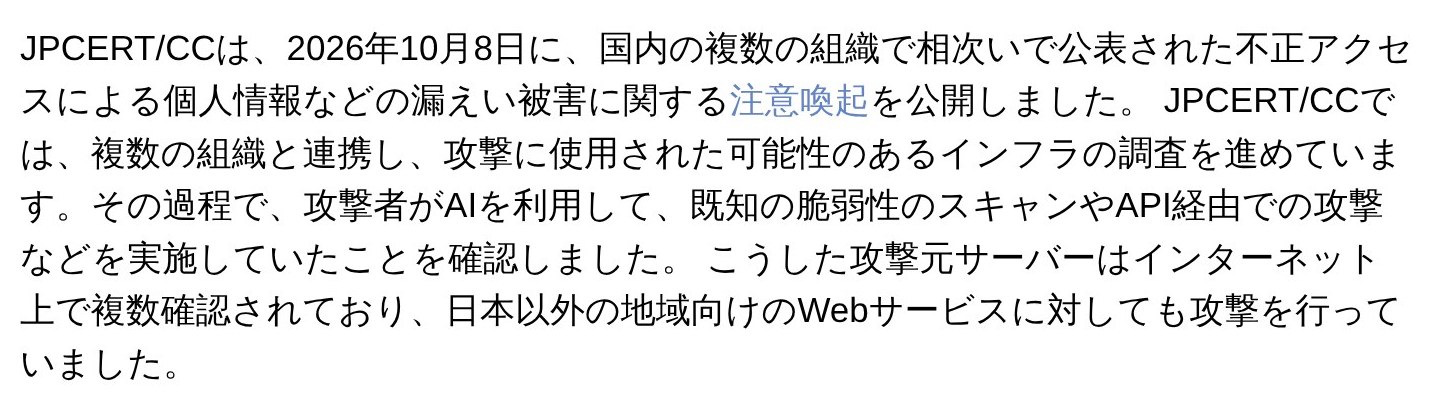
JPCERT/CCは、
GMOサイバーセキュリティ:AIの侵入ツール「ARTEX」を確認(10月19日)
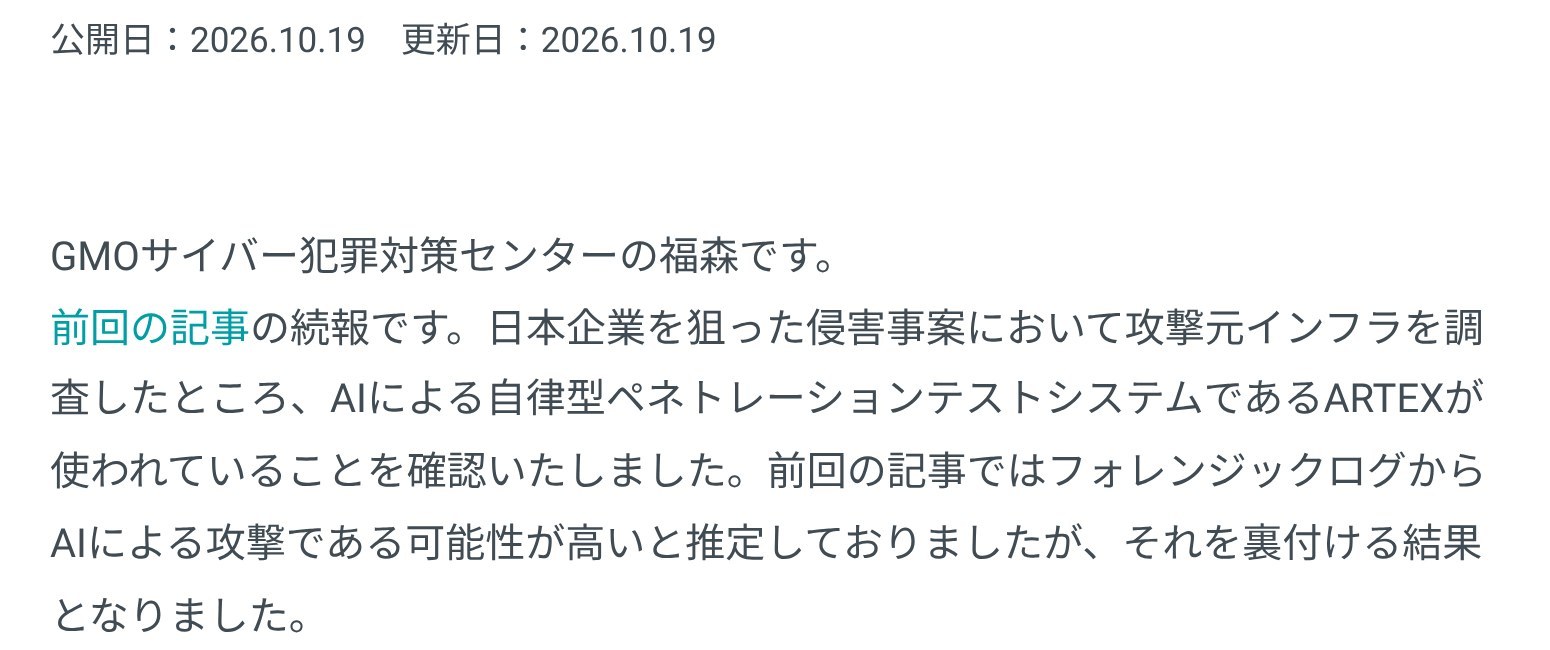
GMOサイバーセキュリティ byイエラエは、
GLM-5.3の名前が出たのは、韓国の1件
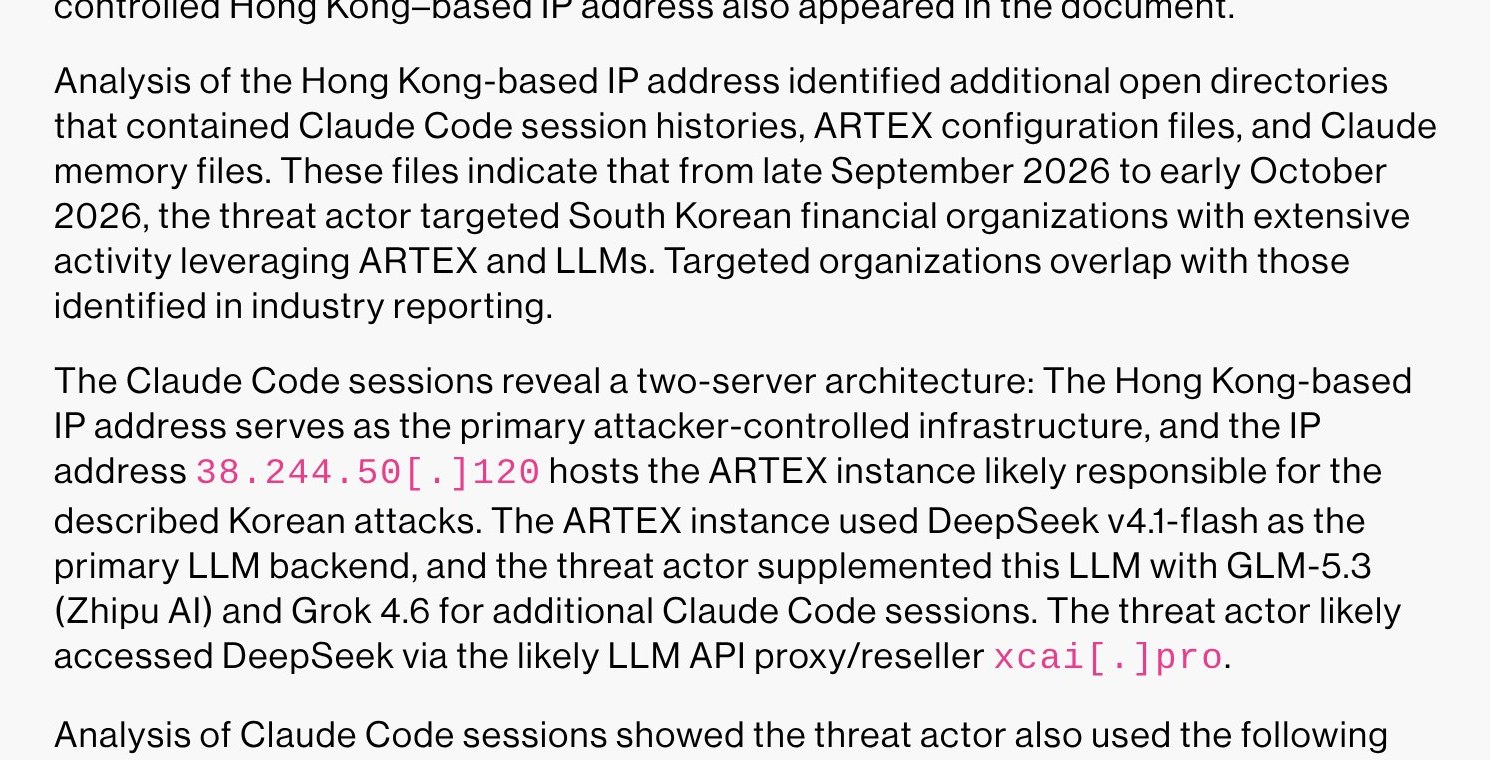
CrowdStrikeは
GLM-5.3が
国と専門家の見方
- 警察庁長官は、
10月8日の 会見と 16日の 会議で、 一連の 事案の 「背景や 関連性は 明らかではない」と 述べたと 報じられています - Anthropicの
共同創業者ジャック・ クラーク氏は、 10月14日の 東京での 会見で 「攻撃者は AIを 直接 使うのではなく、 既知の ツールを 使っている 可能性が 高い。 ただし AIが 助長している ことは 否定できない」と 話したと 報じられています
10月19日時点では、
6. 結論:GLM-5.3が原因、という証拠は無い
| 言われている |
一次情報で |
|---|---|
| GLM-5.3が |
公表は |
| 相次ぐ |
日本の |
| AIは |
10月に、 |
| 発表の |
裏付ける |
特定の
7. サイトを持つ人が、今日やること
JPCERT/CC・IPA・NICTの
| 注意喚起の |
WordPressで |
|---|---|
| 既知の |
本体・ |
| 管理機能や |
管理画面・XML-RPC・ |
| 8月以降の |
サーバーの |
| アカウントを |
管理者に |
8. ソラブンでできること
WordPress の AI プラグイン Sorabun
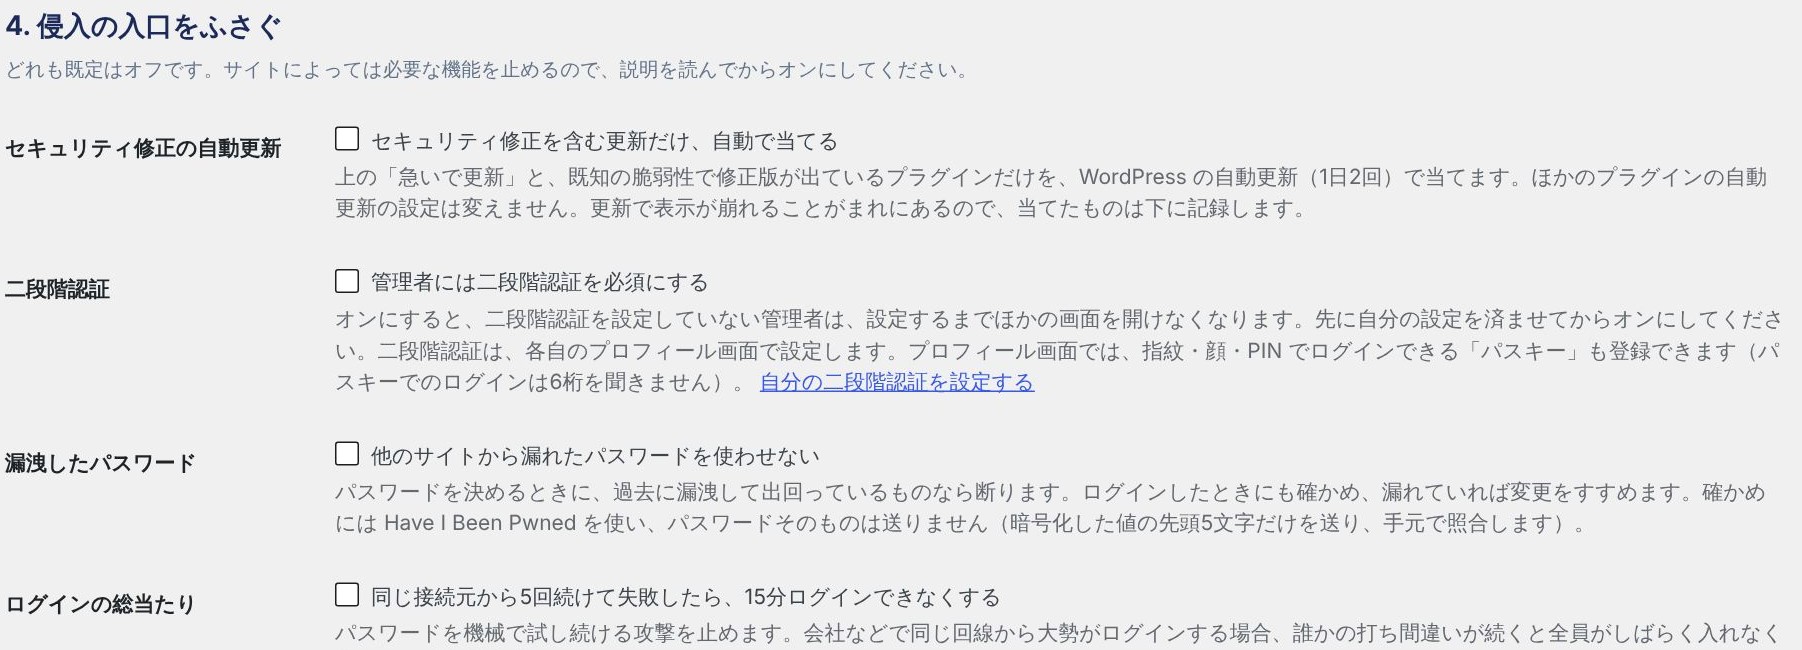
- 既知の
脆弱性の :毎日 チェック 入っている プラグイン・テーマ・本体に、 既知の 脆弱性が 無いかを 毎日 調べます - 急ぐ
更新の :既知の自動適用 脆弱性の 修正版が 出ている プラグインだけを、 WordPress の 自動更新で 当てられます - 入口を
ふさぐ :管理者の設定 2段階認証、 ほかの サイトから 漏れた パスワードの 禁止、 ログインの 総当たりの 締め出し、 ログイン名の 漏れ、 XML-RPC などを、 1つの 画面で オンに できます
設定の
よくある質問
GLM-5.3が日本の漏えいに使われた証拠はありますか?
2026年10月19日時点で、
では、AIは使われていないのですか?
使われていました。
AIを使った攻撃には、特別な対策が要りますか?
狙われているのは、
自分のサイトが狙われていないか、確かめるには?
まず、
まとめ
- GLM-5.3の
公開は 8月14日 (重みは 8月28日ごろ)。 漏えいの 公表は、 その前の 7月から 増えていた - Eストアー
(5月21日〜)、 デジタル庁 (6月25日検知)など、 大きな 事件の 侵入も、 公開より 前から 始まっていた - 10月、
JPCERT/CCと GMOサイバーセキュリティが、 攻撃者の AI利用を 確認。 ただし、 どの AIかは 公表されていない - GLM-5.3の
名前が 出た 観測は 韓国の 1件だけで、 主に 使われていたのは 別の AI - 狙われているのは
既知の 脆弱性・API・設定の 不備。 特定の AIの 名前より、 入口を ふさぐ ことが 先
出典(2026年10月19日に確認)
Anthropic・CrowdStrike・GMOサイバーセキュリティ byイエラエ・マクニカ・Check Point は、
- Z.ai
「GLM-5.3」 (2026年8月14日) https://z.ai/blog/glm-5.3 - Z.ai リリースノート https://docs.z.ai/release-notes/new-released
- Hugging Face
(zai-org/GLM-5.3) https://huggingface.co/zai-org/GLM-5.3 - NIST CAISI
「CAISI's Assessment of Z.ai's GLM-5.3 Cyber Capabilities」 (2026年9月17日) https://www.nist.gov/news-events/news/2026/09/caisis-assessment-zais-glm-53-cyber-capabilities - Anthropic
「GLM-5.3 and the spread of advanced cyber capabilities」 (2026年9月29日) https://www.anthropic.com/research/glm-5-3-and-the-spread-of-advanced-cyber-capabilities - CrowdStrike
(韓国の 金融機関を 狙った ARTEX の 攻撃、 2026年10月7日) https://www.crowdstrike.com/en-us/blog/unknown-threat-actor-uses-artex-to-target-south-korean-finance/ - マクニカ
「相次ぐ WEBシステムからの 情報漏洩事案に ついて」 (2026年10月7日) https://security.macnica.co.jp/blog/2026/10/web-incidents2026.html - JPCERT/CC
「直近で 相次いでいる 国内組織に おける 不正アクセスに 関する 注意喚起」 (2026年10月8日公開・ 9日更新) https://www.jpcert.or.jp/at/2026/at260030.html - JPCERT/CC Metabase の
脆弱性の 注意喚起 (2026年8月14日) https://www.jpcert.or.jp/at/2026/at260023.html - JPCERT/CC Eyes
「連続不正アクセス事案の 攻撃手法に 関する 調査」 (2026年10月15日) https://blogs.jpcert.or.jp/ja/2026/10/web_api_attacks.html - GMOサイバーセキュリティ byイエラエ
「相次ぐ 不正アクセスに 備える 3つの ポイント」 (2026年10月15日) https://gmo-cybersecurity.com/blog/20261014/ - GMOサイバーセキュリティ byイエラエ
「相次ぐ 不正アクセスの 攻撃元の 多くが AIである ことを 確認」 (2026年10月19日) https://gmo-cybersecurity.com/blog/20261019/ - IPA 注意喚起
(2026年10月9日) https://www.ipa.go.jp/security/security-alert/2026/alert20261009.html - NICT
(アプリ解析からの サーバ攻撃の 注意喚起、 2026年10月13日) https://cynex.nict.go.jp/library/261013-01.html - デジタル庁
(GSS の 事案、 2026年9月11日) https://www.digital.go.jp/news/2026-0911-01 - デジタル庁
(GSS の 事案の Q&A) https://www.digital.go.jp/press/5fc99139-a4e2-4b7b-8b0c-d475e926143f - Eストアー 最終報
(2026年10月16日) https://estore.jp/press/20261016/ - EPARKリラク&エステ
(2026年7月31日) https://www.epark-relax.co.jp/news/225 - skyticket
(2026年10月9日) https://skyticket.jp/news/maintenance/67603 - Helpfeel
(Gyazo、 2026年9月16日) https://corp.helpfeel.com/news/news-20260916-1 - ローソン
(2026年10月8日) https://www.lawson.co.jp/contents/cont07/1533174_3310.html - ソースネクスト
(2026年10月15日) https://www.sourcenext.com/support/i/2026/1015_info/ - Check Point
(2026年8月の 世界の 攻撃の 状況) https://blog.checkpoint.com/security/august-2026-cyber-threat-landscape-genai-data-exposure-emerges-as-a-new-enterprise-risk-as-attacks-phishing-and-ransomware-accelerate - Check Point
(2026年9月の 世界の 攻撃の 状況) https://blog.checkpoint.com/research/september-2026-cyber-threat-landscape-global-attacks-jump-48-as-phishing-and-genai-data-exposure-rise - PC Watch
(ジャック・ クラーク氏の 東京での 会見、 2026年10月14日。 報道) https://pc.watch.impress.co.jp/docs/news/2148019.html - ITmedia
(警察庁の 会議、 2026年10月16日。 報道) https://www.itmedia.co.jp/news/article/2610/16/2000002341/ - Yahoo!ニュース
(テレビ高知、 2026年10月18日。 報道) https://news.yahoo.co.jp/articles/2c807564e567a7a66e8718bce6ebd38538c605e8
関連するコラム
 【2026年】相次ぐ
 AIに
 【2026年】WordPressの