暗号資産の
日本で
私たちは、
先に
- バイナンスは、
影響の 秘密鍵が見積もりを 約63億ドル (約1兆円)と しました。 漏れた 証拠は 見つかっておらず、 約30億ドルは 凍結し、 損失は SAFU と いう 基金と 会社の 資金で 全額カバーすると しています。 調査は 続いていて、 数字は 変わる ことがあります - 日本の
バイナンスジャパンは ただし、「現時点で Binance Japanの お客様資産への 影響は 確認されて おりません。」と しています。 暗号資産の 入出庫は 一時停止中です - だれが
やったのか、 バイナンスは公的機関の 発表は まだ ありません (10月30日時点)。 名指ししておらず、 北朝鮮を 背景と する グループ TraderTraitor と みているのは、 分析会社 (TRM Labs など)の 見立てです - 過去の
大きな この2件と 並べると、 金額は DMM Bitcoin の 約20倍、 Bybit の 約4倍でした。 2件は、 警察庁と FBI が TraderTraitor に よる ものと 特定しています - 3件とも、
入口は DMM Bitcoin は、1人の 従業員・開発者でした (Bybit と バイナンスは、 その 人の パソコン)。 警察庁の 発表では 従業員が 侵害されたとされています。 取引所の 金庫を 外から 直接こじ開けたのではなく、 まず 1人の 人に 入り込み、 そこから お金を 動かしています - 警察庁などの
注意喚起は、 狙われるのは、コードを 動かすときは 仕事の パソコンを 使わないよう、 すすめています。 暗号資産の 会社の 従業員だけではありません
まずは、
1. バイナンスの発表:何が起きた?
バイナンスは
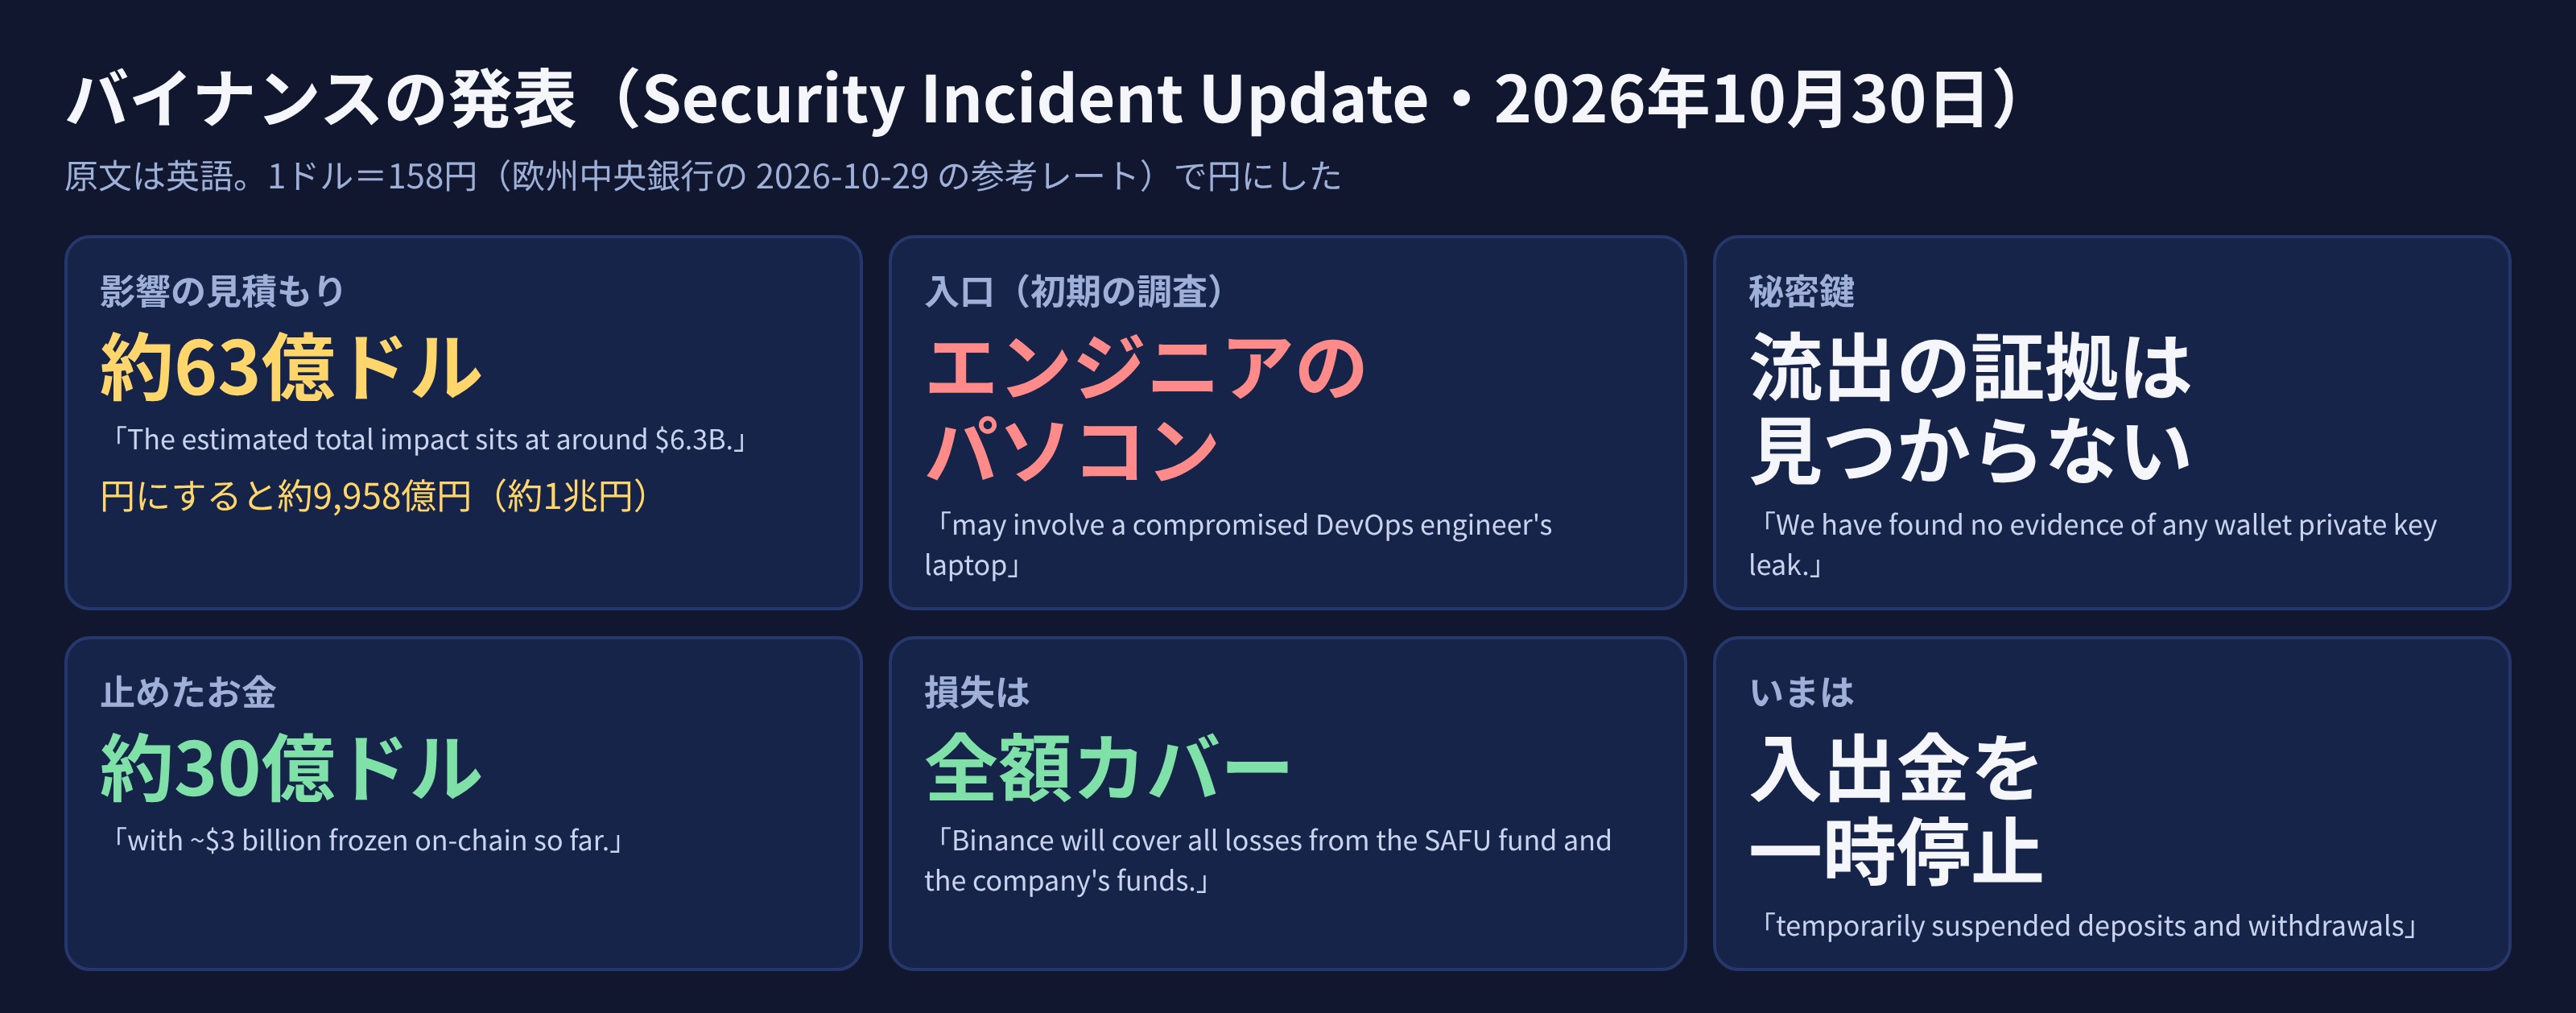
| 発表に |
原文 |
|---|---|
| 影響の |
「The estimated total impact sits at around $6.3B.」 |
| 入口は、 |
「may involve a compromised DevOps engineer's laptop」 |
| 秘密鍵が |
「We have found no evidence of any wallet private key leak.」 |
| 約30億ドルを、 |
「with ~$3 billion frozen on-chain so far.」 |
| 損失は、 |
「Binance will cover all losses from the SAFU fund and the company's funds.」 |
| 利用者の |
「User funds are safe.」 |
| 安全の |
「temporarily suspended deposits and withdrawals while security checks are completed;」 |
初期の
ほかに、
63億ドルは、円にすると約1兆円
| 項目 | 数 |
|---|---|
| 影響の |
約63億ドル |
| ドル円 |
1ドル=158.06円 |
| 円に |
約9,960億円 |
| すでに |
約30億ドル |
欧州中央銀行の
ただし、
2. 日本のバイナンスジャパンの利用者は?
日本の
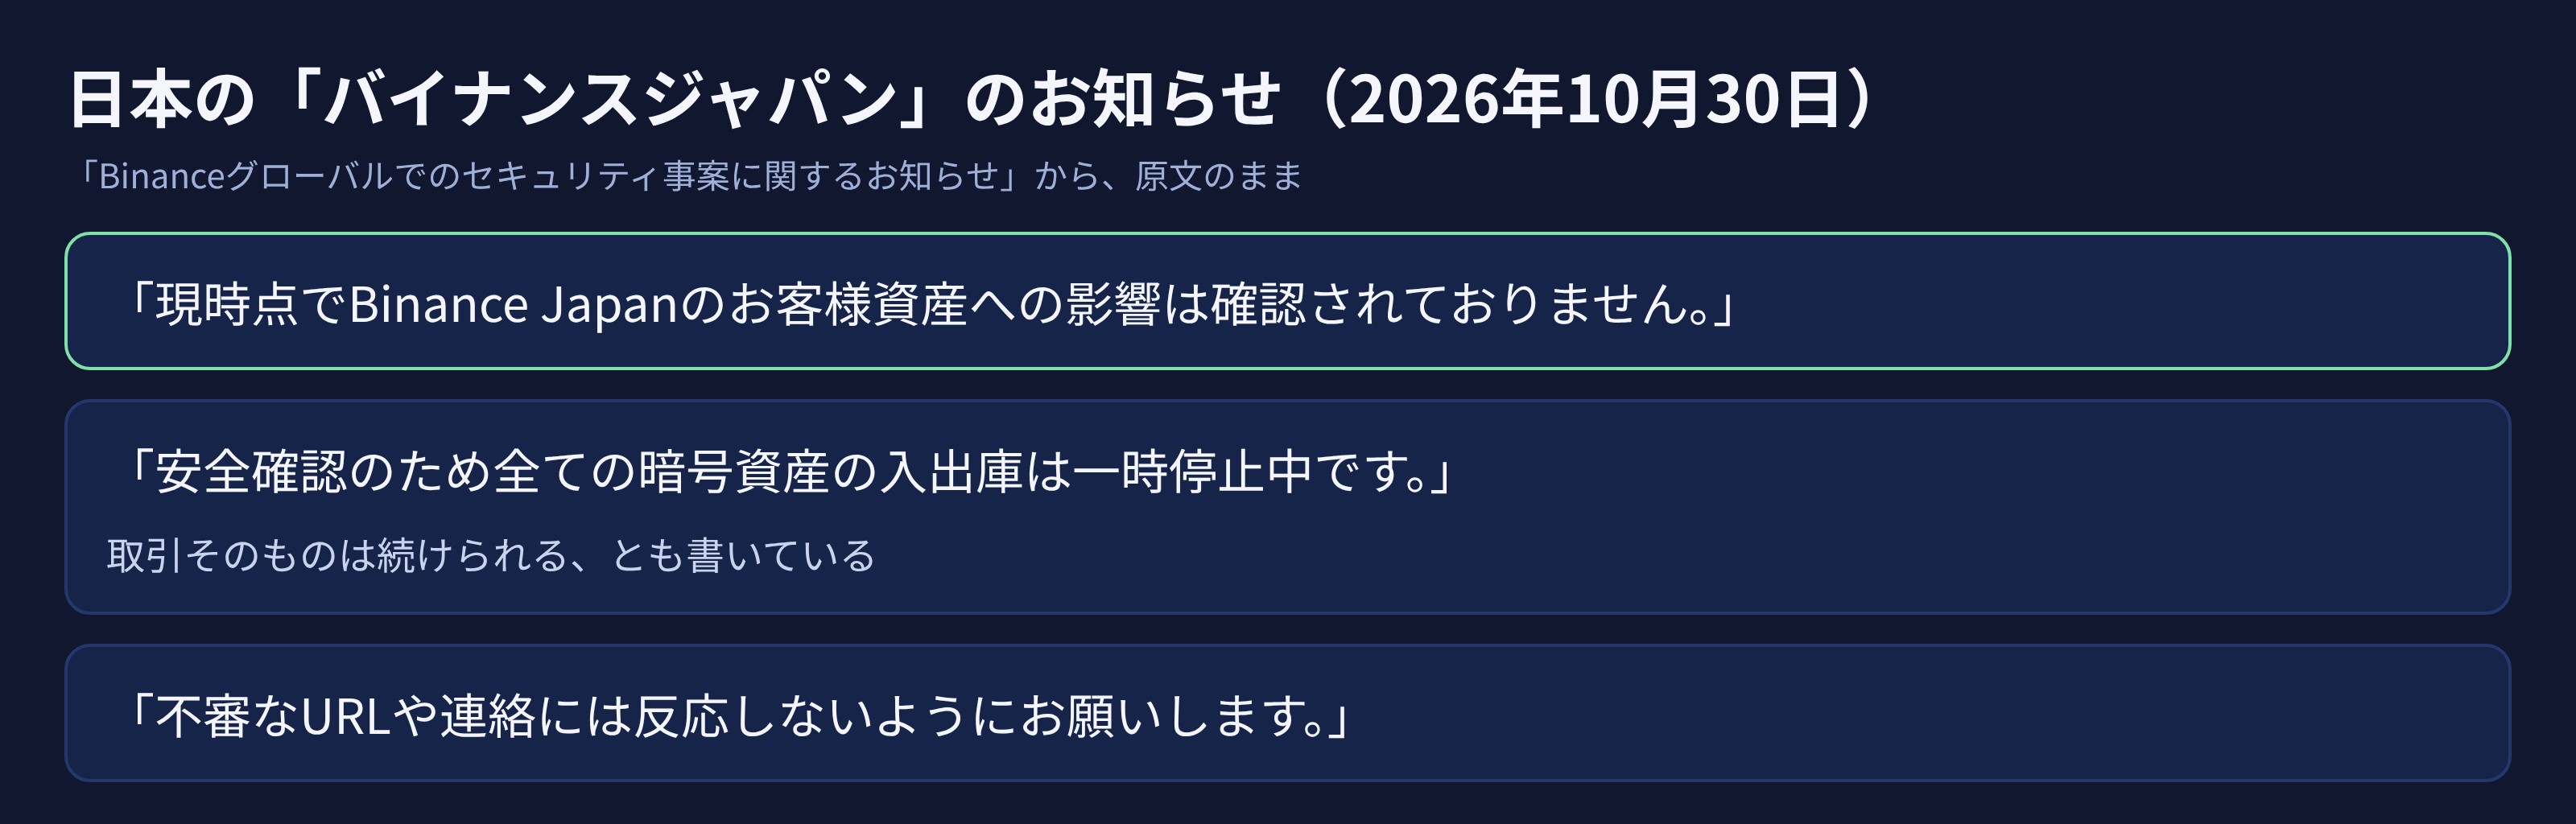
| お知らせに |
原文 |
|---|---|
| お客の |
「現時点で |
| 取引と |
「現在、 |
| お願い | 「不審な |
| これから | 「進捗に |
つまり、
10月19日から、パスキーの設定をお願いしていた
バイナンスジャパンは、
| 設定 | お知らせの |
|---|---|
| 二要素認証 |
認証アプリやパスキーに |
| アンチフィッシングコード | バイナンスを |
| 出金アドレスの |
登録した |
| デバイス管理・ログイン通知 | 不審な |
同じ
補償や
3. だれがやった? 分かっていることと、まだ分からないこと
だれが
| 件 | だれが |
公的機関の |
|---|---|---|
| 2024年 DMM Bitcoin | 警察庁が、 |
ある |
| 2025年 Bybit | FBI が、 |
ある |
| 2026年 バイナンス | バイナンスは |
まだ |
バイナンスの
ブロックチェーンの
分析会社 TRM Labs の見立て(公的機関の発表ではない)
参考までに、
| TRM Labs の |
数 |
|---|---|
| 盗まれた |
約63.6億ドル |
| 出ていった |
10の |
| 出ていった |
多くは、 |
| 凍結された |
約27億ドル |
| だれが |
TraderTraitor の |
金額は、
TraderTraitor は、どんなグループ?
警察庁の
ソーシャルエンジニアリングは、
4. 過去の大きな2件と、金額を並べた
2024年5月 DMM Bitcoin:約482億円(警察庁が特定)
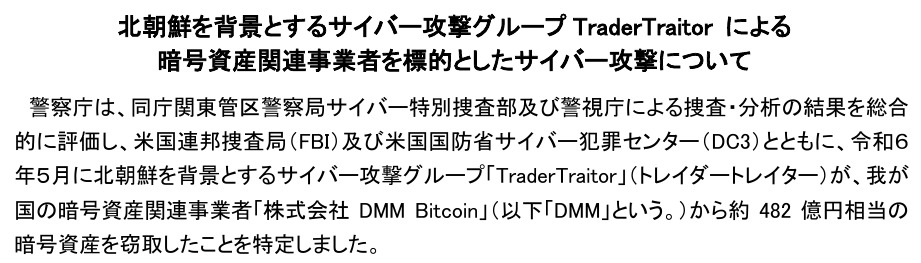
警察庁は
盗まれたのは 4,502.9BTC
2025年2月 Bybit:約15億ドル(FBI が特定)
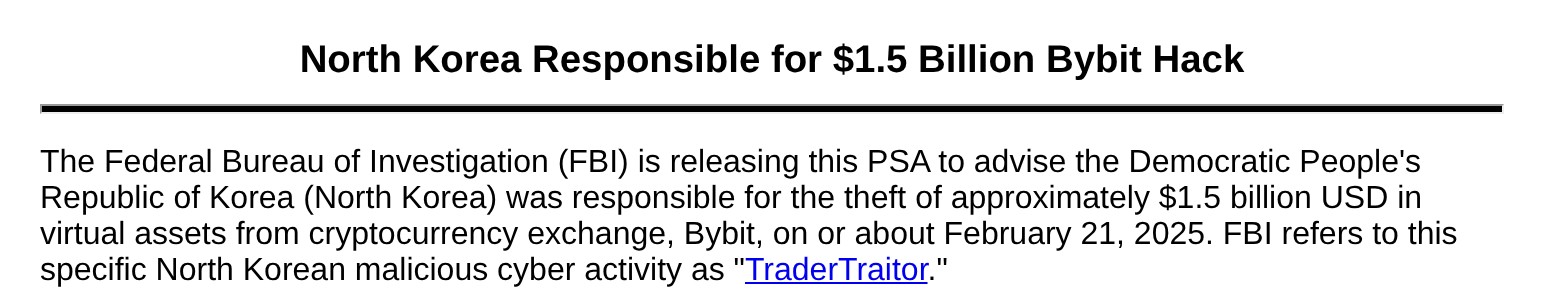
FBI は
Bybit の
金額を、ドルで並べると
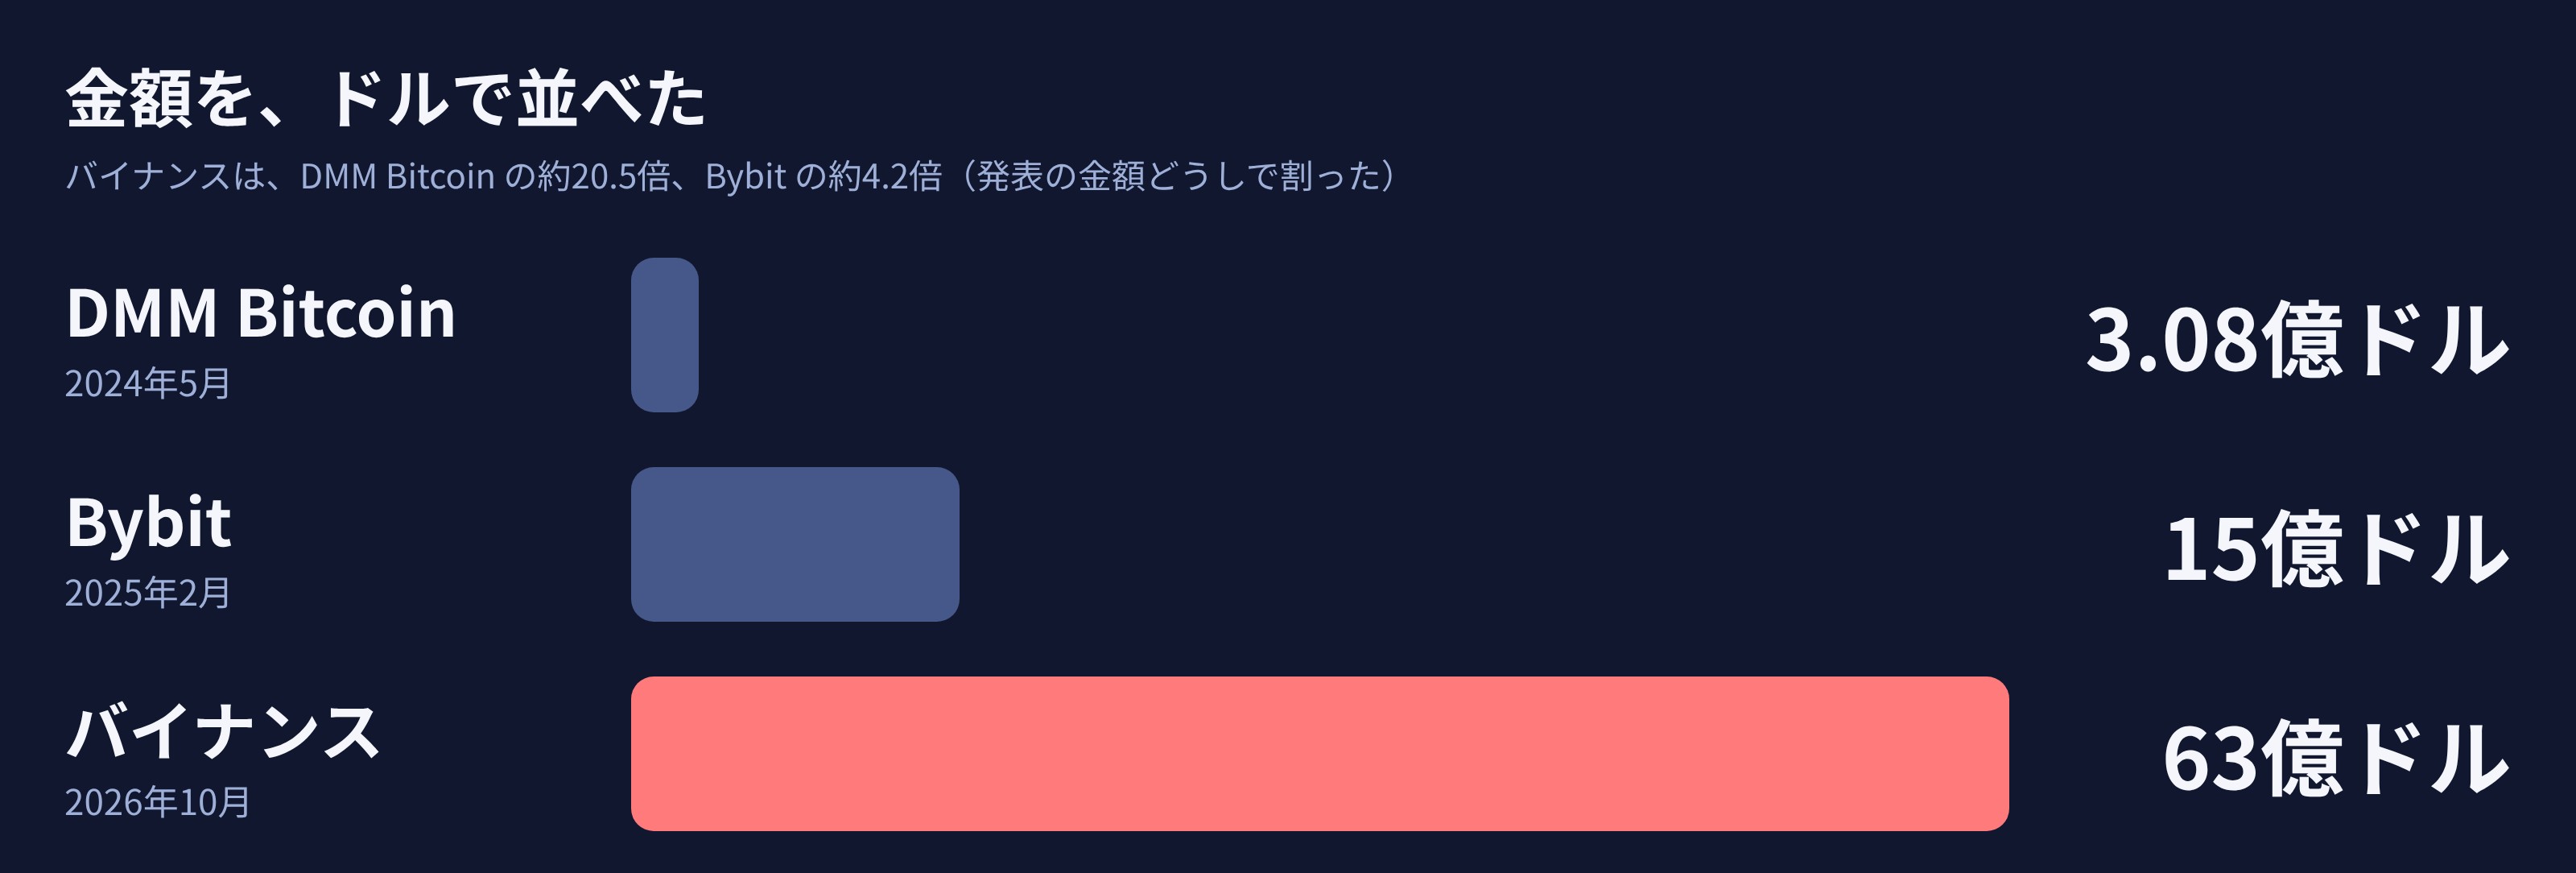
| 交換業者 | 時期 | 金額 |
円 | だれの |
|---|---|---|---|---|
| DMM Bitcoin | 2024年5月 | 3億800万ドル | 約482億円 |
警察庁・FBI・DC3 |
| Bybit | 2025年2月 | 約15億ドル | 円に |
FBI |
| バイナンス | 2026年10月 | 約63億ドル | 約9,960億円 |
バイナンス |
発表の
5. 3件の入口は、どれも1人の従業員・開発者だった
では、
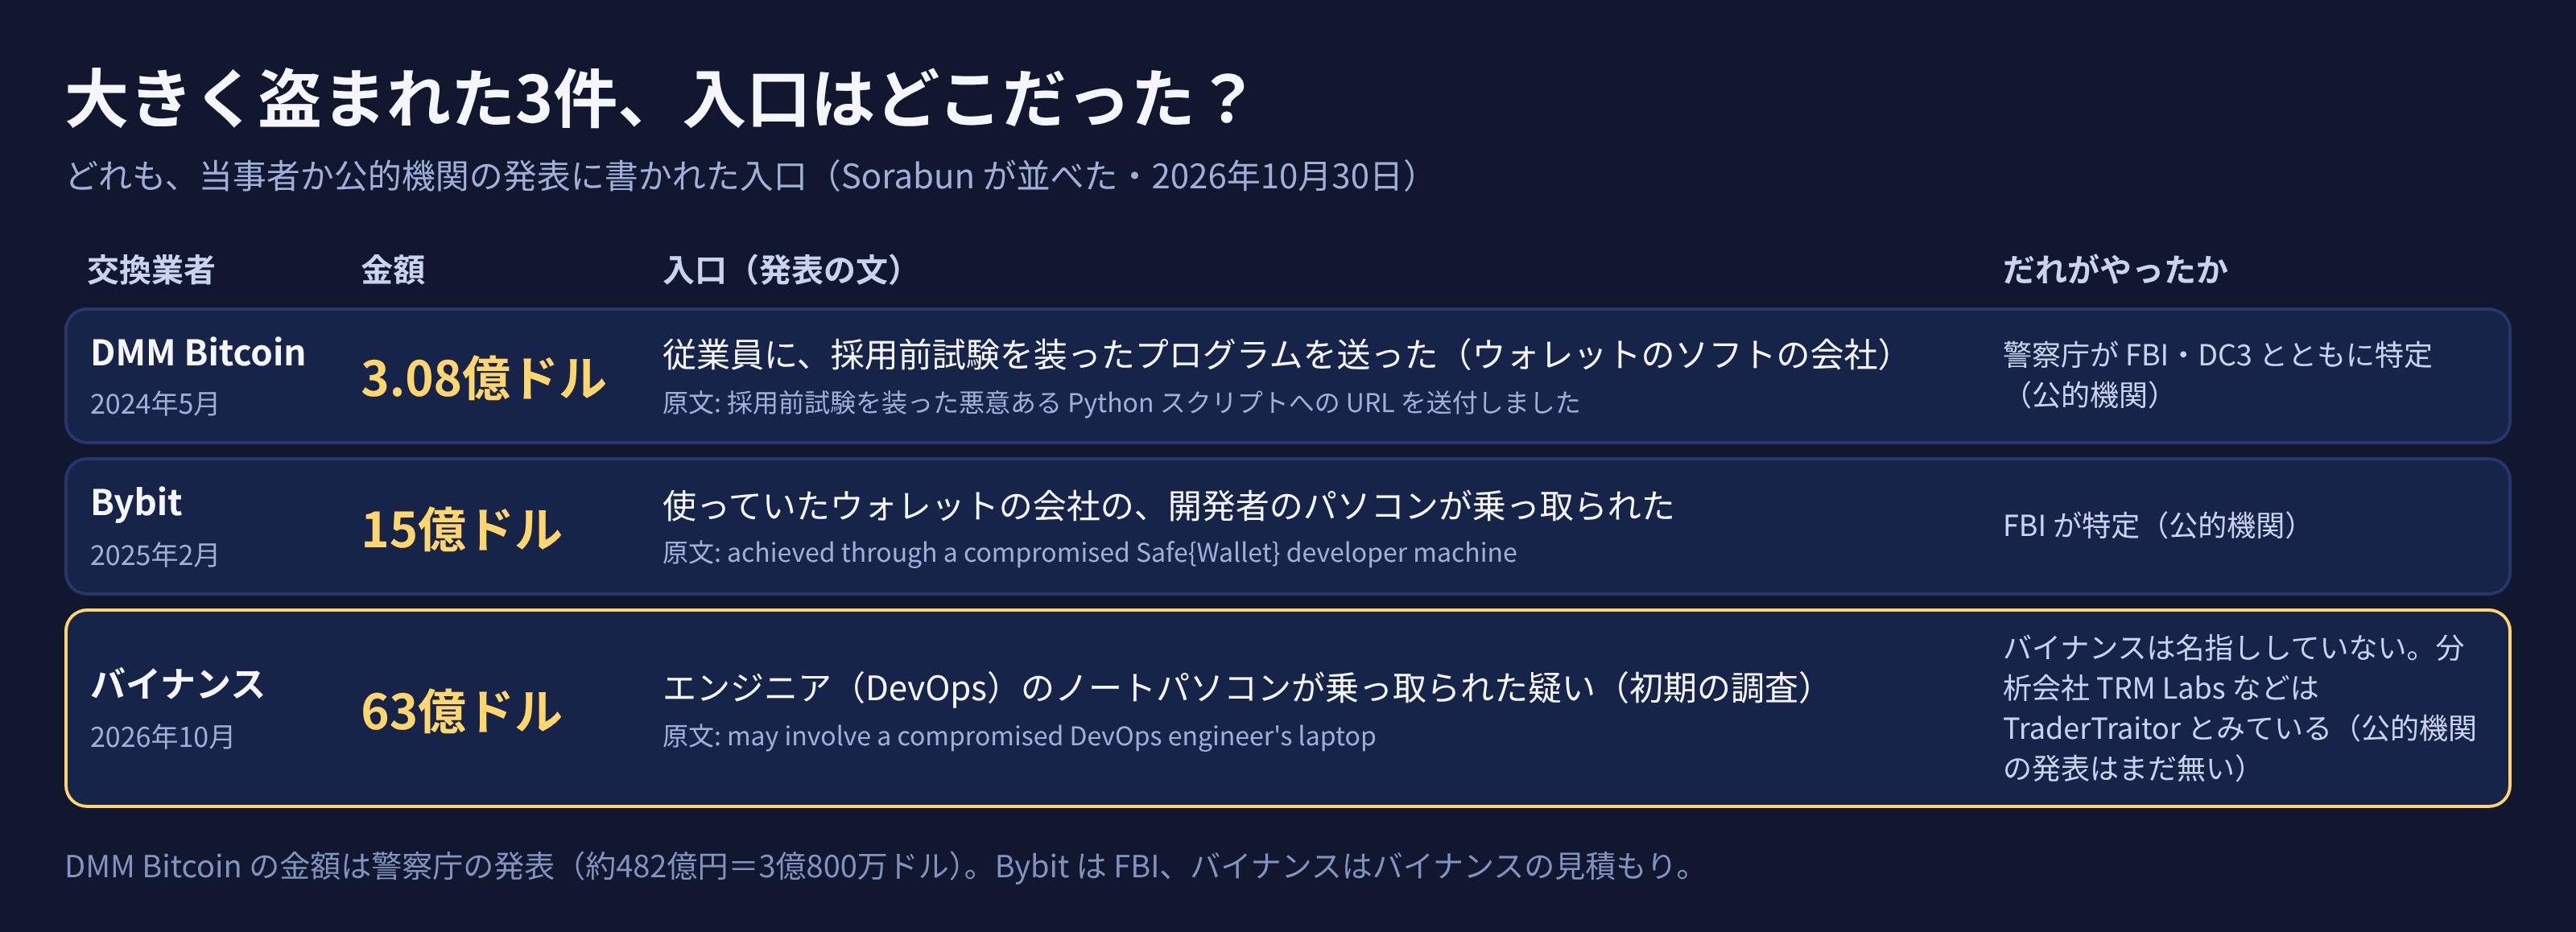
| 交換業者 | 入口 |
入口に |
|---|---|---|
| DMM Bitcoin | 「採用前試験を |
ウォレットの |
| Bybit | 「achieved through a compromised Safe{Wallet} developer machine」 |
使っていた |
| バイナンス | 「may involve a compromised DevOps engineer's laptop」 |
DevOps の |
DMM Bitcoin:採用前の試験を装ったプログラムで、従業員が侵害された
警察庁の
Bybit:ウォレットの会社の、開発者のパソコン
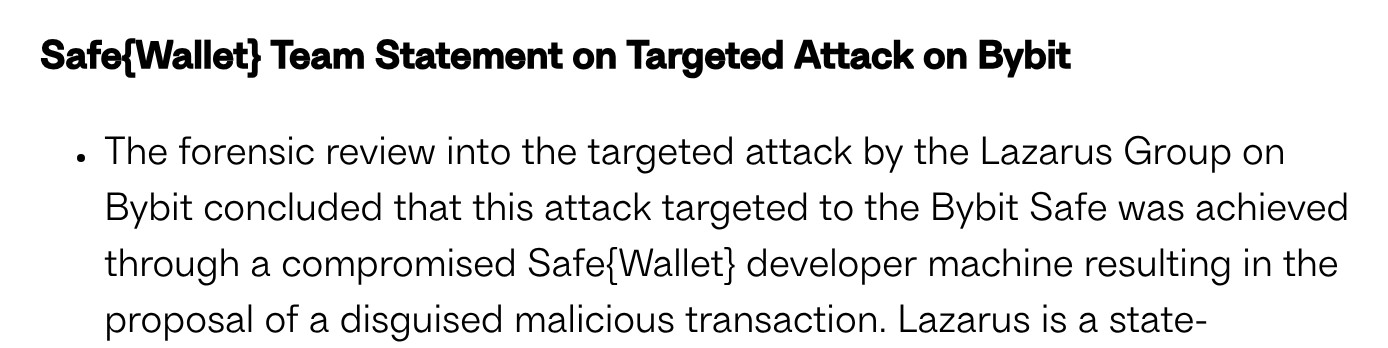
Bybit が
同じ
バイナンス:エンジニアのノートパソコン(初期の調査)
1章の
金庫ではなく、1人の従業員・開発者から
まとめると、
しかも DMM Bitcoin と Bybit では、
6. 警察庁が書いた手口と、すすめる対策
警察庁・内閣サイバーセキュリティセンター・金融庁は、
手口の例
- 他人の
名前や 顔写真を 使い、 会社の 幹部などを 装って、 SNS で メッセージを 送る - 相手の
プロフィールに ある 経歴や スキルに 合わせて、 関心を 引くように 声を かける - 別の SNS や、
メッセージの アプリでの やりとりに 移ろうと する ことがある (送った メッセージを、 受け取った 側の 記録から 消せる サービスを 使いたいため、と 考えられる) - プログラムの
不具合の 確認などを 口実に、 プログラムを 実行させ、 パソコンを マルウェアに 感染させようと する - 感染させた
パソコンに 保存されている 認証情報などを 盗み、 本人に なりすまして、 暗号資産を 扱う システムに 入ろうと する
狙われる
従業員向けの対策
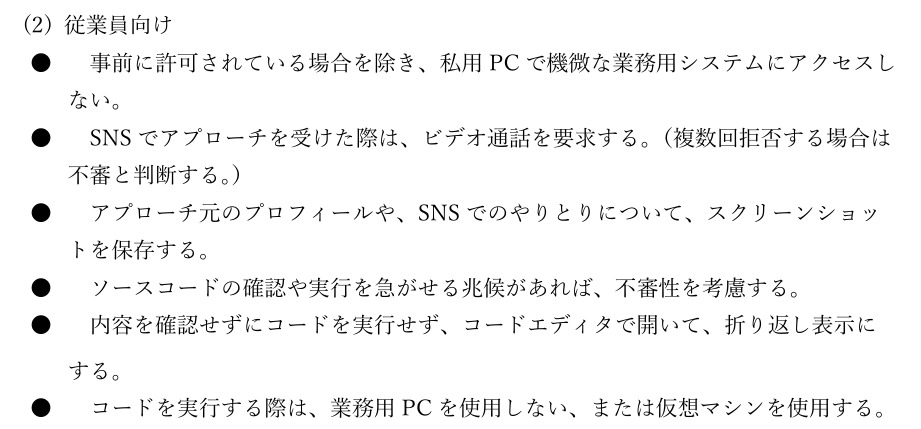
| 注意喚起の |
つまり |
|---|---|
| 「事前に |
大事な |
| 「SNS で |
SNS で |
| 「アプローチ元の |
相手の |
| 「ソースコードの |
コードを |
| 「内容を |
中身を |
| 「コードを |
動かすなら、 |
システムの管理者向けの対策
同じ
- 「多要素認証を
導入する。」 - 「業務付与期間に
限定した 必要最小限の アクセス範囲と 権限を 付与する。」 (仕事が 終わったら、 すぐに 縮小・削除する) - 「退職した
従業員の アカウントは 速やかに ロックするとともに、 認証試行が あった 際は、 速やかに 検知・対処が できるように しておく。」 - 普段と
違う 時間帯や 地域、 貸している 仕事用の パソコン以外からの アクセスの 記録が 無いか、 見張る
7. サイトを持つ人にも、同じこと
これは、
| 大きな |
サイトでは |
|---|---|
| 多要素認証を |
管理画面に、 |
| 必要最小限の |
管理者の |
| 退職した |
辞めた |
| コードを |
知らない |
国の
8. 今日やること(5つ)
- バイナンスの
知らせは、 入出庫の公式アプリと 公式サイトで 見る。 再開などの 続報も、 そこで 確かめます。 バイナンスジャパンは 「進捗に つきましては、 改めて お知らせいたします。」と しています - 補償や
返金を メールや SNS のうたう 連絡の リンクは、 押さない。 メッセージで 届いても、 リンクは 押さずに、 公式アプリで 確かめます。 バイナンスジャパンも 「不審な URLや 連絡には 反応しないように お願いします。」と しています。 電話や メッセージで パスワードや 認証コードを 求める ことは 一切ない、とも 書いています (2章) - 取引所の
アカウントに、 バイナンスジャパンは、パスキーを 設定する。 2026年10月19日の お知らせで 「特に パスキーの 設定を お願いします。」と しています (2章)。 パスキーを 保存している Google や Apple の アカウントも、 あわせて 守ります (パスキーでも 証券口座が )乗っ取られた?の 記事 - 知らない
人に 警察庁などの頼まれた プログラムを、 仕事の パソコンで 動かさない。 注意喚起は 「コードを 実行する 際は、 業務用 PC を 使用しない、または 仮想マシンを 使用する。」と しています。 急が せる 相手は、 怪しいと 考えます - サイトの
管理画面に、 管理者の2段階認証を 入れる。 アカウントは 必要な 人だけに 絞り、 使っていない ものは 消します
サイトを
よくある質問
バイナンスに預けているお金は、戻ってきますか?
バイナンスは
バイナンスジャパンで、いまも取引できますか?
お知らせでは
バイナンスを名乗る電話やメッセージで、パスワードや認証コードを聞かれました。
答えないでください。
北朝鮮のグループがやったと、決まったのですか?
バイナンスの
秘密鍵が漏れていないのに、なぜお金が出ていったのですか?
初期の
知らない人に頼まれたプログラムを、動かしてしまったかもしれません。
警察庁などの
暗号資産を持っていない人にも、関係がありますか?
あります。
まとめ
- バイナンスは
2026年10月30日の 発表で、 影響の 見積もりを 約63億ドル (約1兆円)とした。 初期の 調査では、 入口は エンジニアの ノートパソコン。 損失は SAFU と いう 基金と 会社の 資金で 全額カバーすると している - バイナンスジャパンは
「現時点で Binance Japanの お客様資産への 影響は 確認されて おりません。」とし、 暗号資産の 入出庫は 一時停止中。 10月19日から、 パスキーの 設定を お願いしていた - だれが
やったかは、 公的機関の 発表が まだ 無い。 TraderTraitor と みているのは 分析会社 (TRM Labs など)の 見立て。 過去の 2件は、 警察庁と FBI が TraderTraitor と 特定している - 過去の
2件と 並べると、 金額は DMM Bitcoin の 約20倍、 Bybit の 約4倍。 3件とも、 入口は 1人の 従業員・開発者だった (Bybit と バイナンスは、 その 人の パソコン) - 知らない
人に 頼まれた プログラムを 仕事の パソコンで 動かさない。 取引所の アカウントには パスキー、 サイトの 管理画面には 2段階認証を
調査は
出典(2026年10月30日に確認)
金額と
- Binance
「Security Incident Update」 (2026年10月30日) https://www.binance.com/en/support/announcement/detail/c5a8729a97ac486d963784d96c5642d7 - Binance Japan
「Binanceグローバルでの セキュリティ事案に 関する お知らせ」 (2026年10月30日) https://www.binance.com/ja/support/announcement/detail/06bddbb3624a479093c2e524490732d9 - Binance Japan
「お客様の セキュリティ設定確認の お願い」 (2026年10月19日) https://www.binance.com/ja/support/announcement/detail/e666387fc66a486983406295d6052fb7 - 警察庁
「北朝鮮を 背景と する サイバー攻撃グループTraderTraitorに よる 暗号資産関連事業者を 標的とした サイバー攻撃に ついて」 (2024年12月24日。 FBI・DC3・警察庁の 発表の 仮訳も、 この ページから 開ける) https://www.npa.go.jp/bureau/cyber/koho/caution/caution20241224.html - 警察庁・内閣サイバーセキュリティセンター・金融庁
「北朝鮮を 背景と する サイバー攻撃グループTraderTraitorに よる サイバー攻撃に ついて (注意喚起)」 (2024年12月24日) https://www.npa.go.jp/bureau/cyber/pdf/20241224_caution.pdf - FBI
「North Korea Responsible for $1.5 Billion Bybit Hack」 (2025年2月26日) https://www.ic3.gov/PSA/2025/PSA250226 - TRM Labs
(ブロックチェーンの 分析会社) 「North Korea Steals USD 6.36 Billion From Binance in the Largest Hack in History」 (2026年10月30日。 分析会社の 見立て) https://www.trmlabs.com/resources/blog/north-korea-steals-usd-6-36-billion-from-binance-in-the-largest-hack-in-history - Safe Ecosystem Foundation
「Statement by the Safe Ecosystem Foundation」 (2025年2月28日) https://safe.global/blog/safe-ecosystem-foundation-statement - 欧州中央銀行
「Euro foreign exchange reference rates」 (2026年10月29日) https://www.ecb.europa.eu/stats/policy_and_exchange_rates/euro_reference_exchange_rates/html/index.en.html
関連するコラム
 パスキーでも
 サイトの
 【2026年】相次ぐ