相次ぐ
「対策は
先に
- いちばん
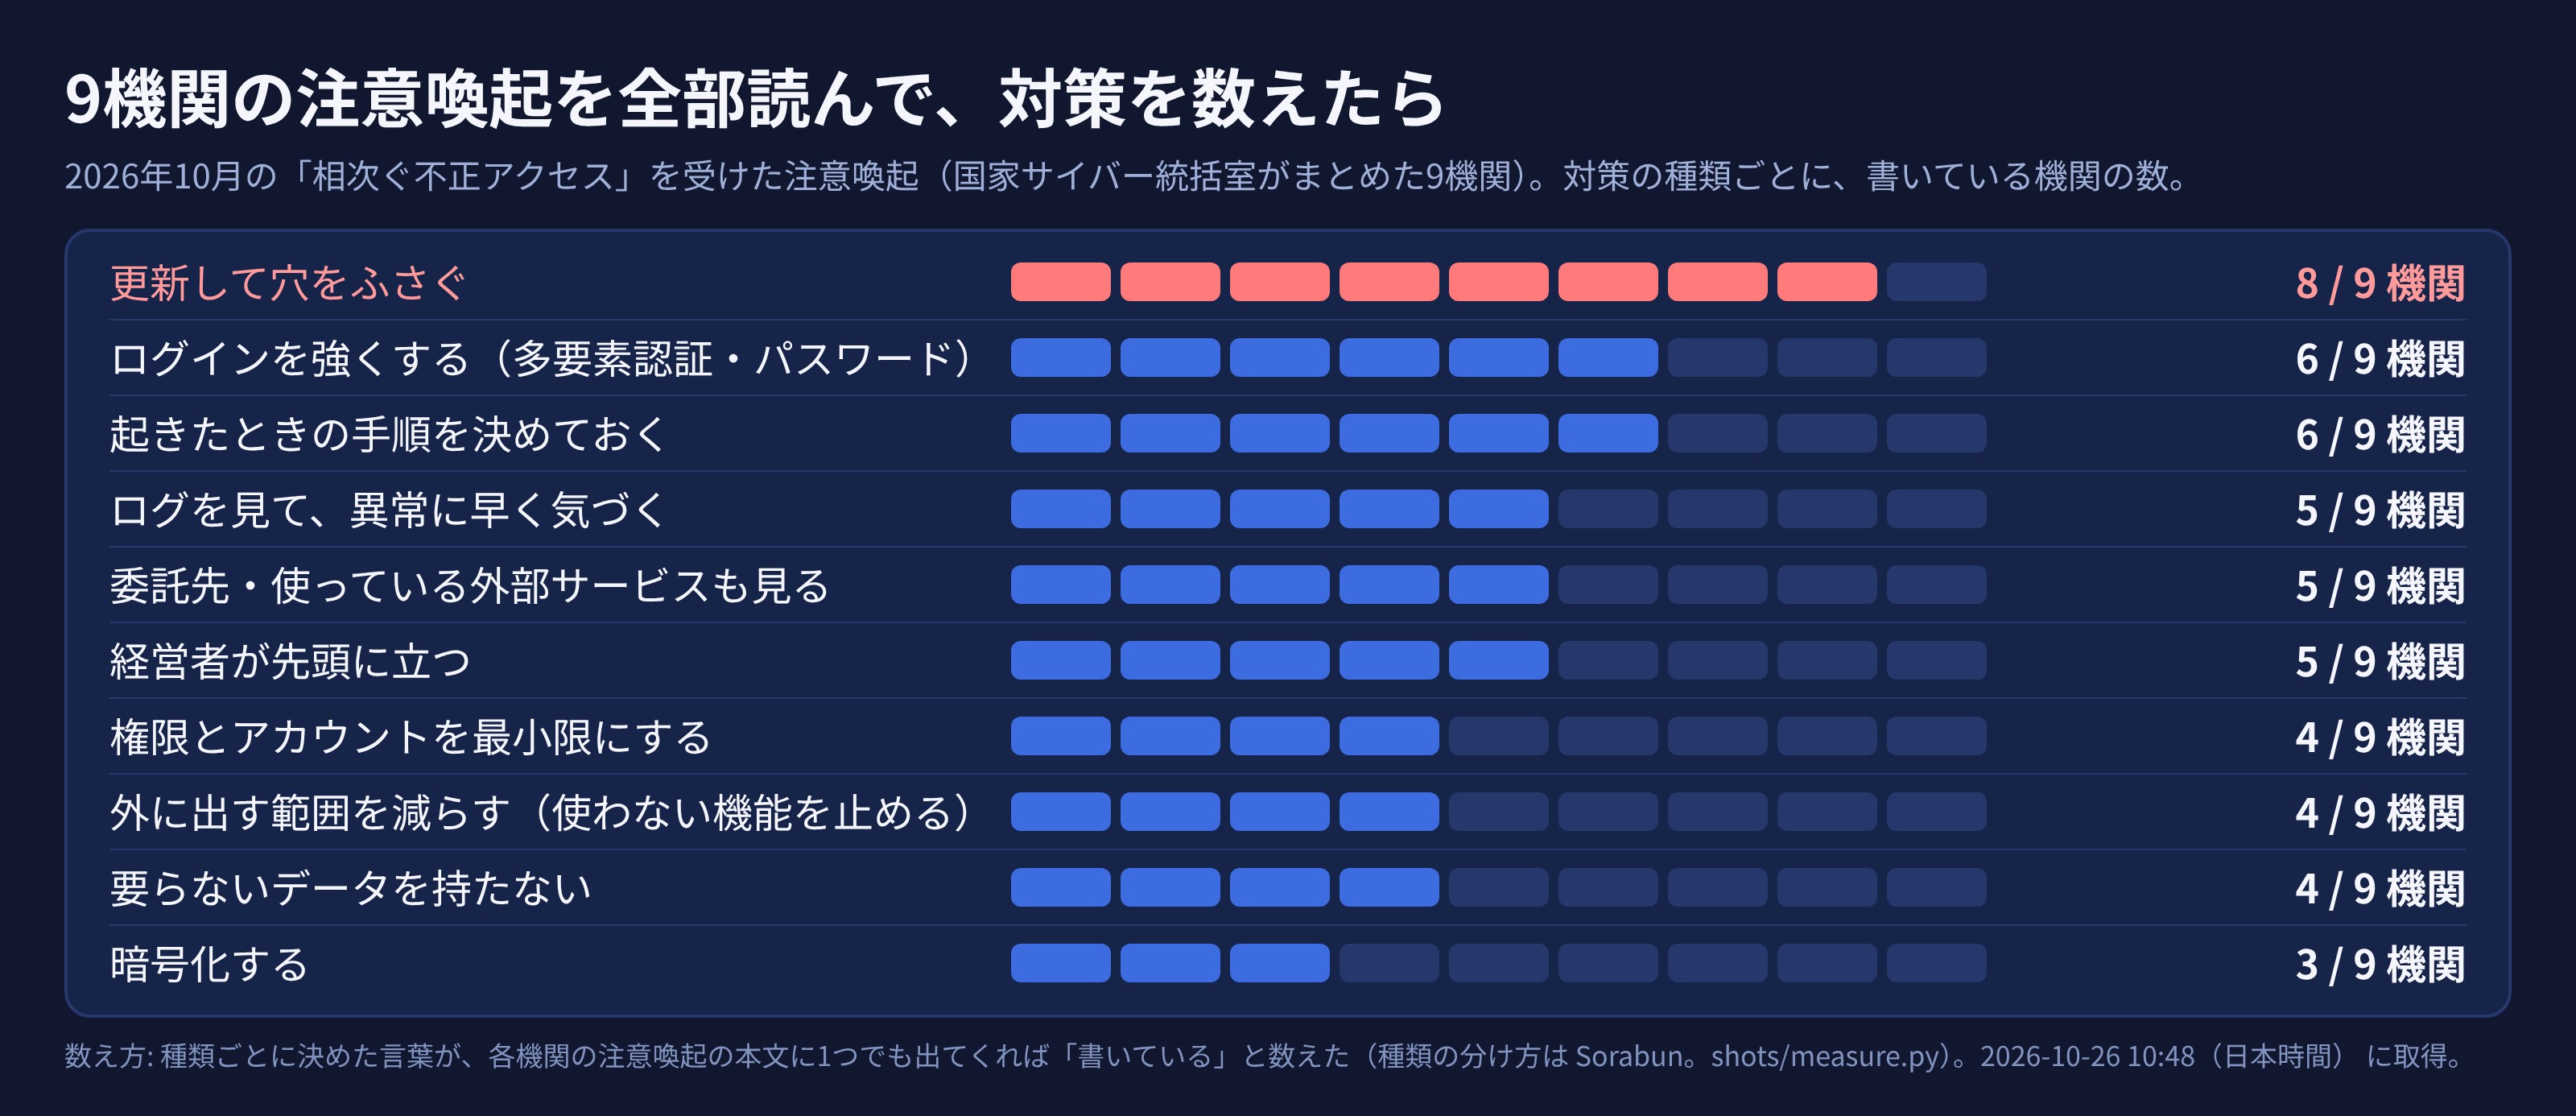
多かったのは 書いていなかったのは、「更新して 穴を ふさぐ」で、 9機関中 8機関。 金融機関に 向けた 金融庁だけでした - 次が
「ログインを 強く する (多要素認証・パスワード)」と 「起きた ときの 手順を 決めて おく」で、 6機関ず つ - 9機関の
うち4機関は、 いちばん詳しいのは国家サイバー統括室の 文書を 案内していました。 国家サイバー統括室の 文書で、 対策の 箇条は 55項目あります - 10月の PHP の
穴も、 UpdraftPlus の 件も、 守りの 中心は 「更新」と 「点検」です - WordPress の
サイトで 今日やる ことを 6つに まとめました (7章)
1. 10月、9つの機関が注意喚起を出した
10月7日の
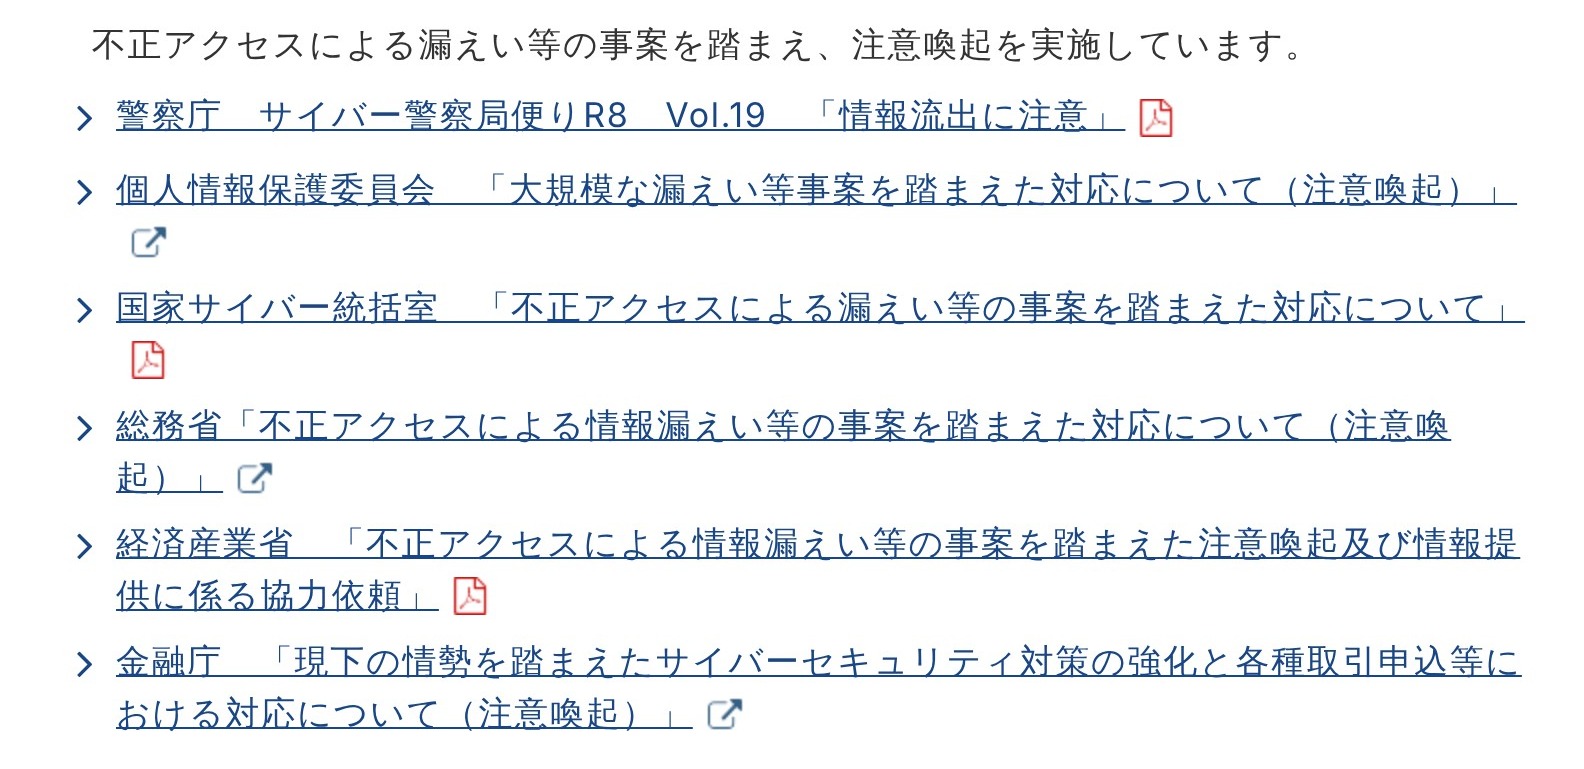
| 日付 | 機関 |
|---|---|
| 10月7日 | 個人情報保護委員会 |
| 10月8日 | 警察庁 |
| 10月9日 | 国家サイバー統括室・IPA・JPCERT/CC・総務省・経済産業省・金融庁 |
| 10月13日 | NICT |
| 10月14日 | 国家サイバー統括室が |
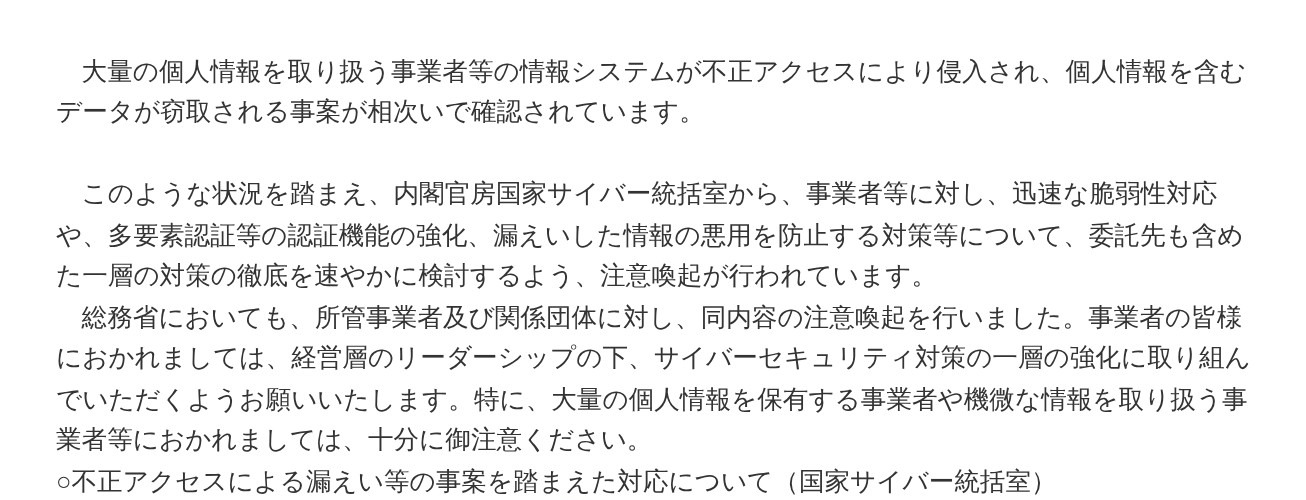
2. いちばん詳しいのは、国家サイバー統括室の文書
中心に
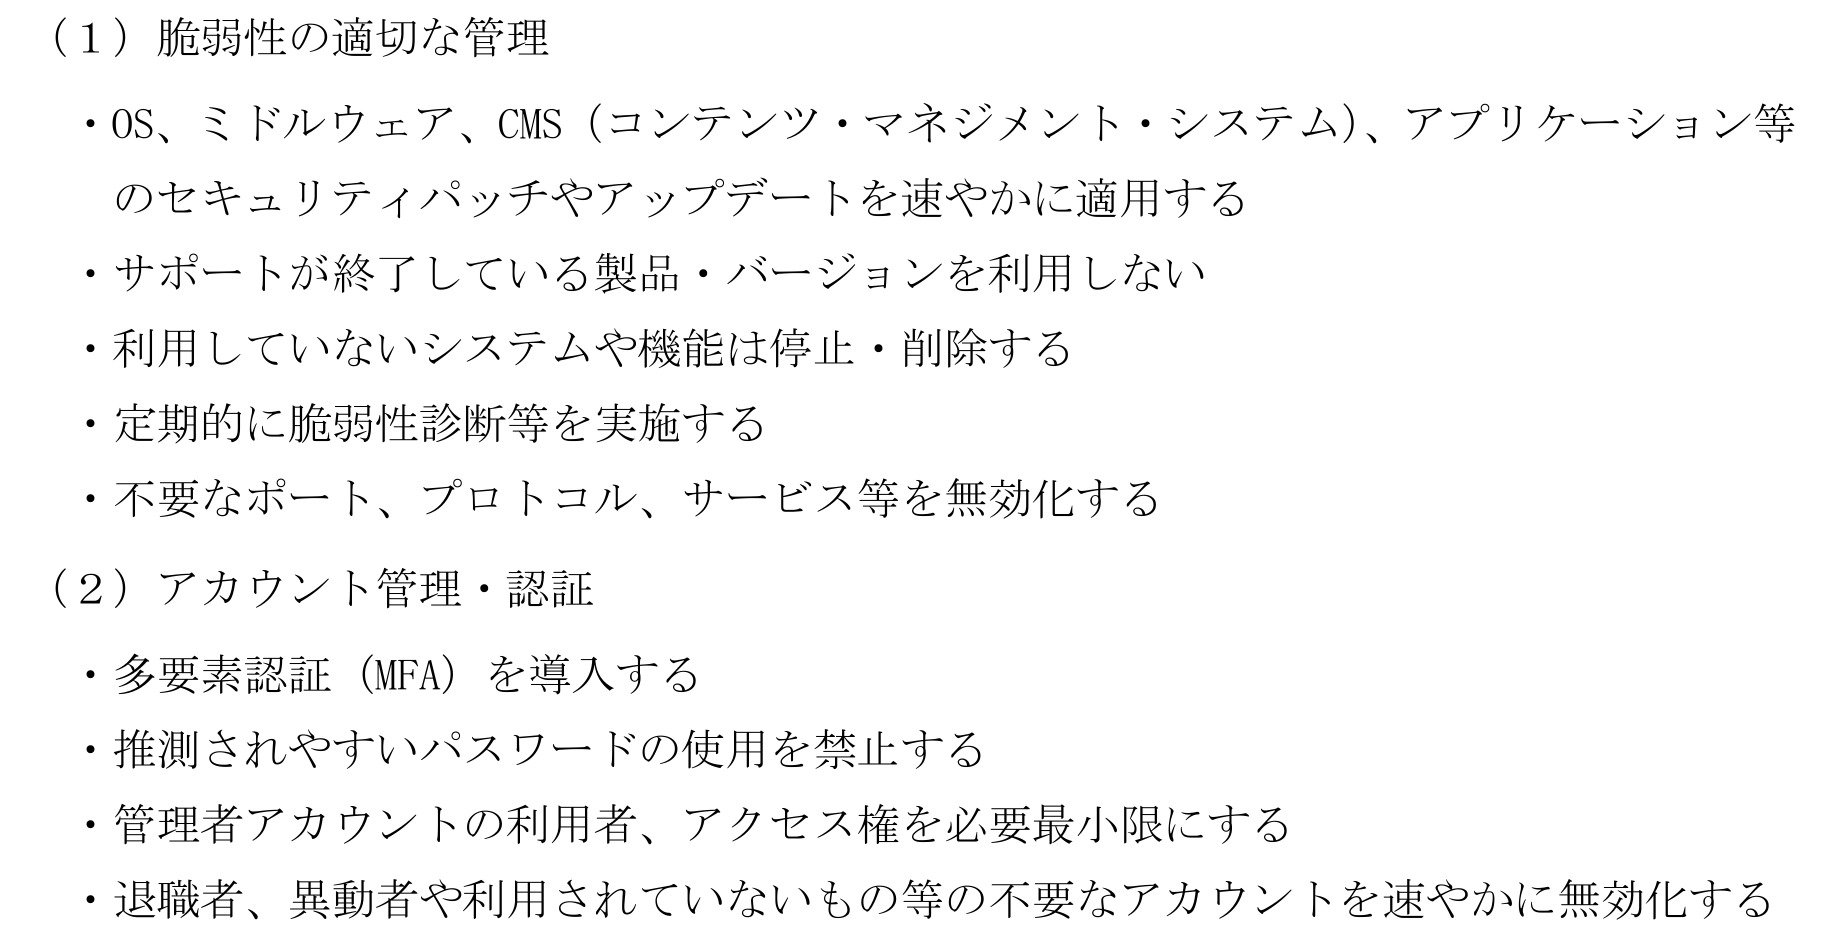
総務省・経済産業省・金融庁・警察庁の
3. 実際に数えた:8機関が書いていたのは「更新」
9機関の
| 機関の |
対策の |
書いていた |
|---|---|---|
| 8 | 更新して |
国家サイバー統括室・個人情報保護委員会・JPCERT/CC・IPA・総務省・経済産業省・NICT・警察庁 |
| 6 | ログインを |
国家サイバー統括室・個人情報保護委員会・JPCERT/CC・IPA・総務省・警察庁 |
| 6 | 起きた |
国家サイバー統括室・個人情報保護委員会・JPCERT/CC・IPA・経済産業省・金融庁 |
| 5 | ログを |
国家サイバー統括室・個人情報保護委員会・JPCERT/CC・IPA・NICT |
| 5 | 委託先・ |
国家サイバー統括室・IPA・総務省・経済産業省・金融庁 |
| 5 | 経営者が |
国家サイバー統括室・IPA・総務省・経済産業省・金融庁 |
| 4 | 権限と |
国家サイバー統括室・個人情報保護委員会・JPCERT/CC・IPA |
| 4 | 外に |
国家サイバー統括室・個人情報保護委員会・JPCERT/CC・IPA |
| 4 | 要らない |
国家サイバー統括室・個人情報保護委員会・JPCERT/CC・IPA |
| 3 | 暗号化する | 国家サイバー統括室・個人情報保護委員会・IPA |
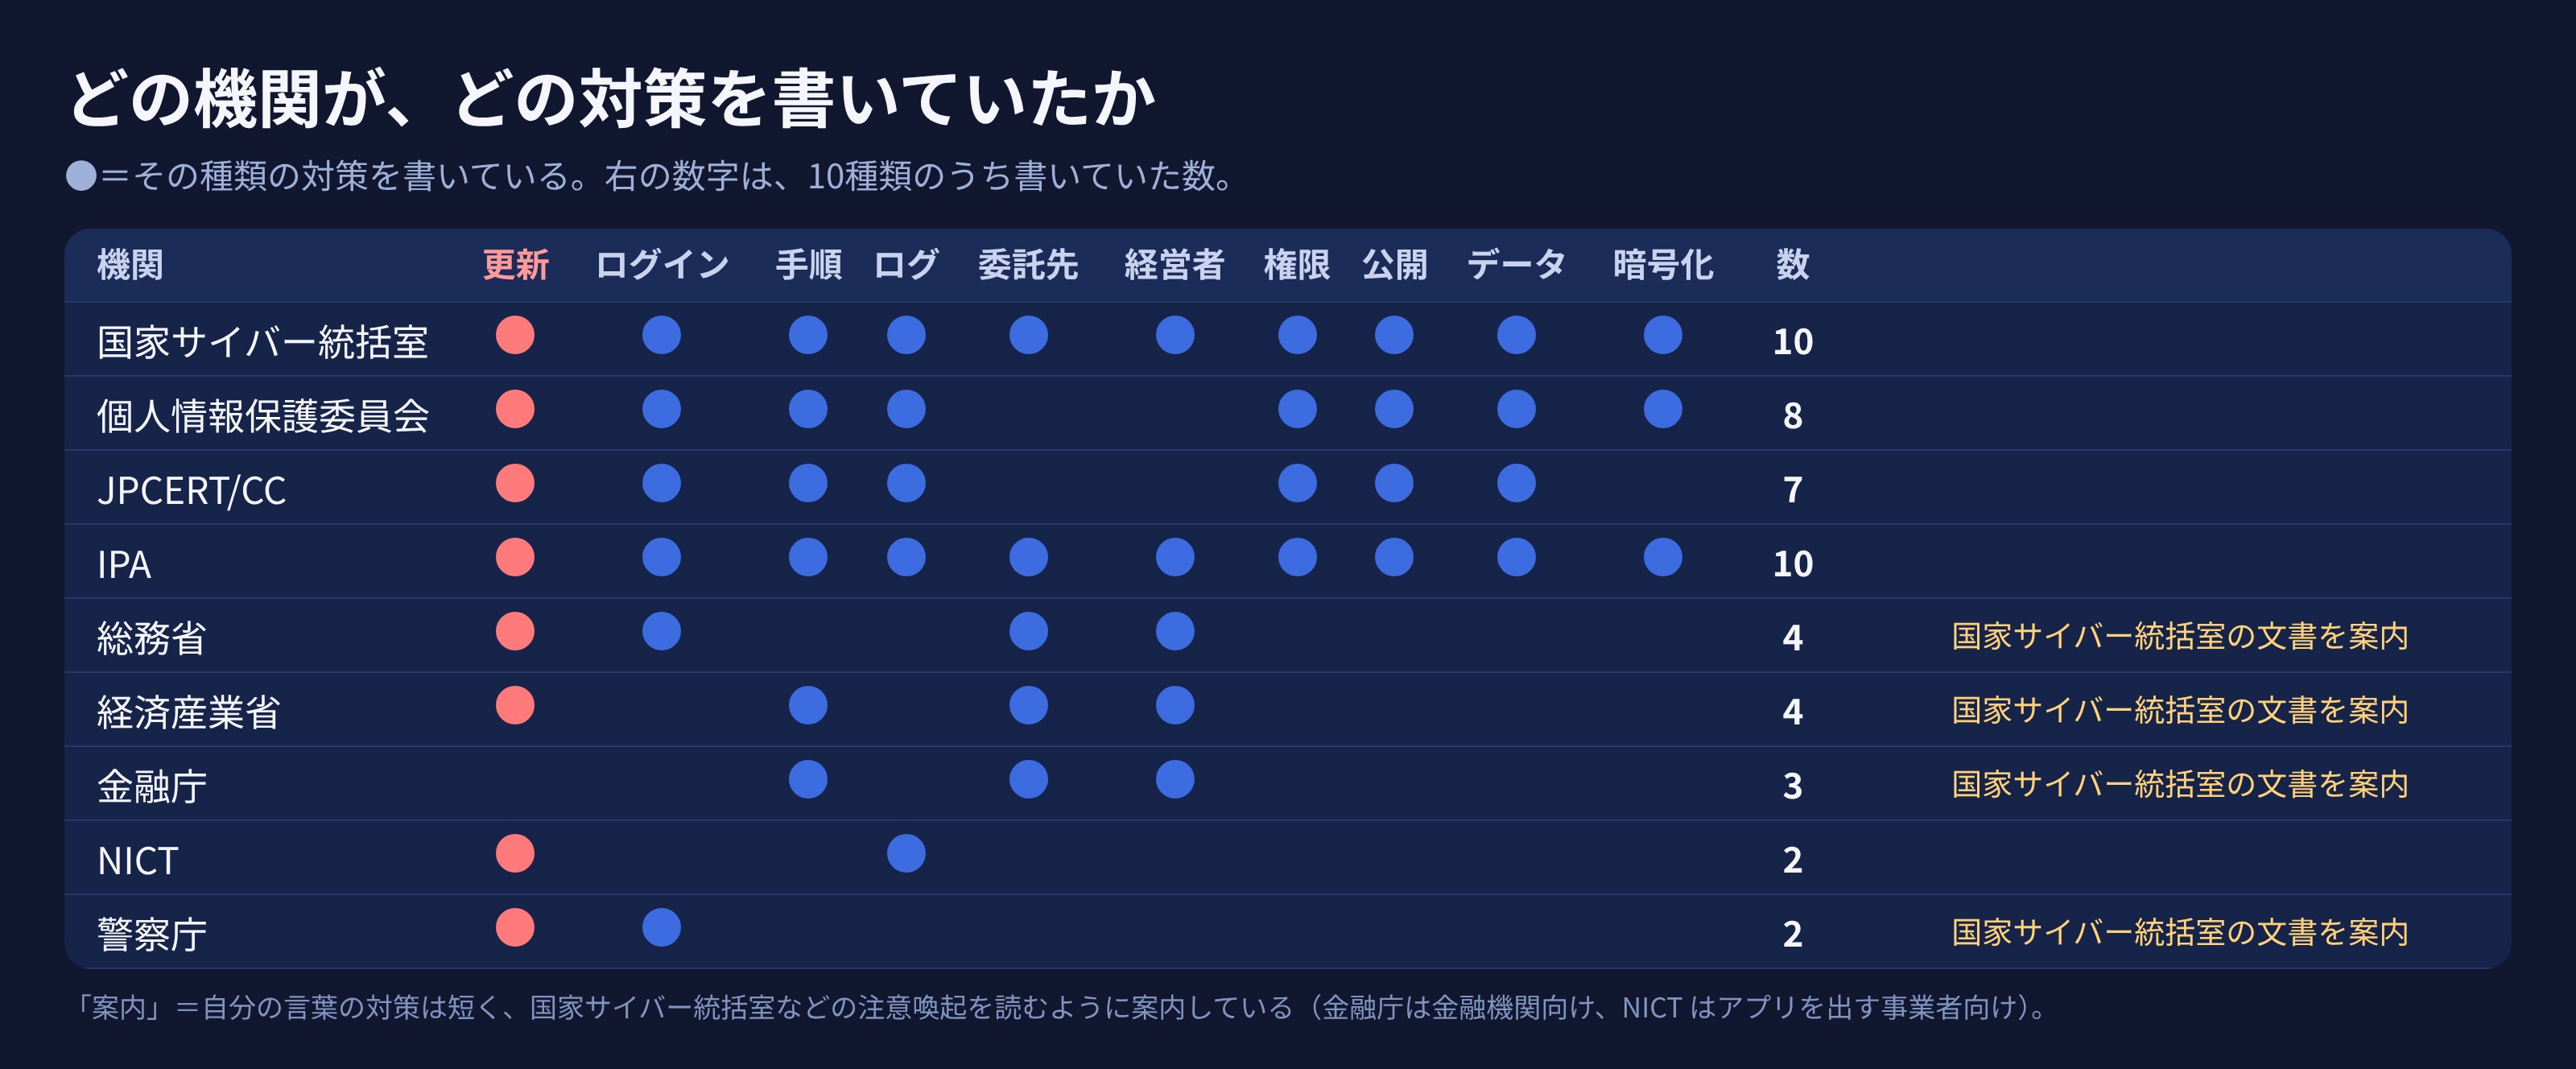
機関ごとに
数え方と、読み方の注意
- 種類の
分け方と、 判定に 使った 言葉は Sorabun が 決めました。 同じ 意味でも、 言い方が 違えば 数えていません - 数えたのは、
各機関が 自分の 言葉で 書いている 本文です (JPCERT/CC は 「III. 対策」、 IPA は 「速やかに 行うべき点検」から 参考の 一覧の 前まで、 など)。 攻撃の 痕跡の 一覧は 数えていません - 金融庁は
金融機関向け、 NICT は Android などの アプリを 出す事業者向けの 注意喚起です。 数が 少ないから 「要らない」と いう 意味ではありません - 下の
表に、 機関ごとに 数えた 言葉を 載せます。 前後の 文は shots/measure.json に あります
| 機関 | 種類の |
書いていた |
|---|---|---|
| 国家サイバー統括室 | 10 | 更新 |
| 個人情報保護委員会 | 8 | 更新 |
| JPCERT/CC | 7 | 更新 |
| IPA | 10 | 更新 |
| 総務省 | 4 | 更新 |
| 経済産業省 | 4 | 更新 |
| 金融庁 | 3 | 手順 |
| NICT | 2 | 更新 |
| 警察庁 | 2 | 更新 |
4. 各機関は何と書いている?
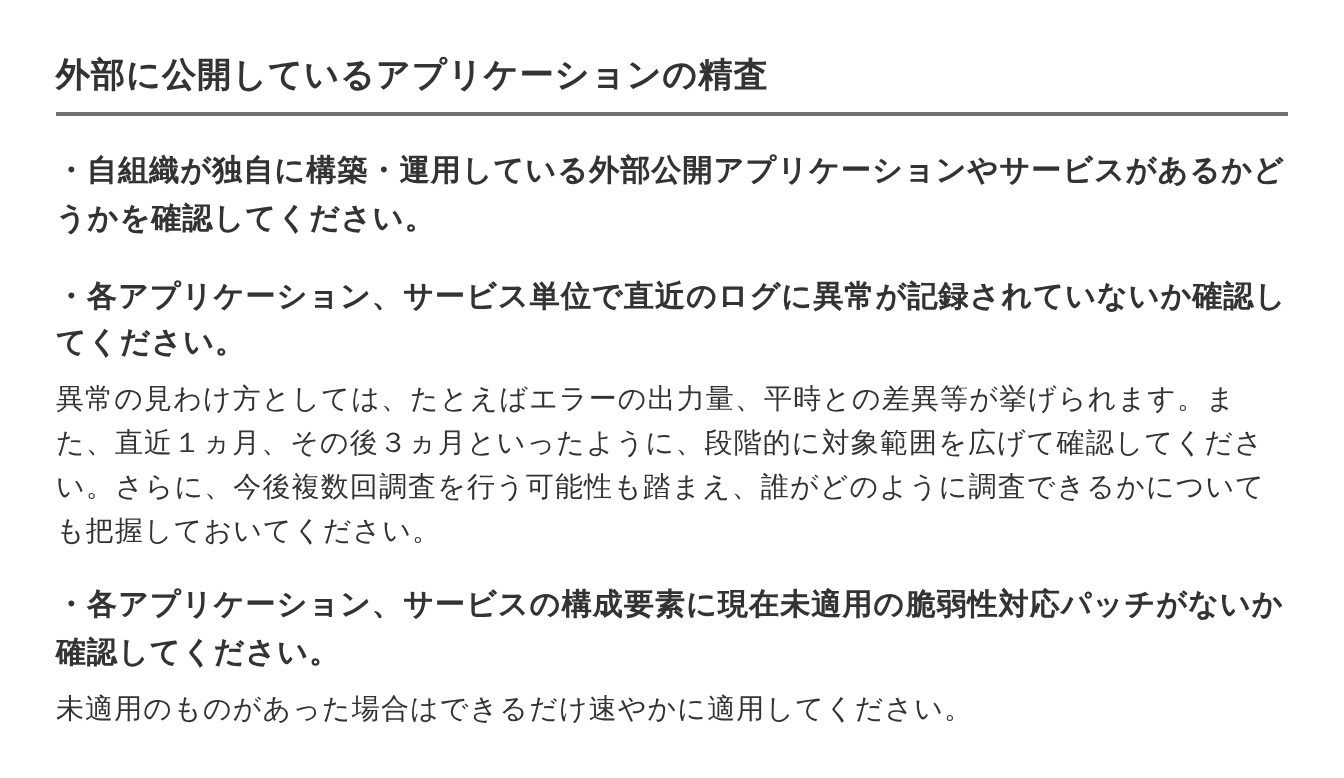
IPA:まず「ログ」と「未適用の修正」を点検
IPA は
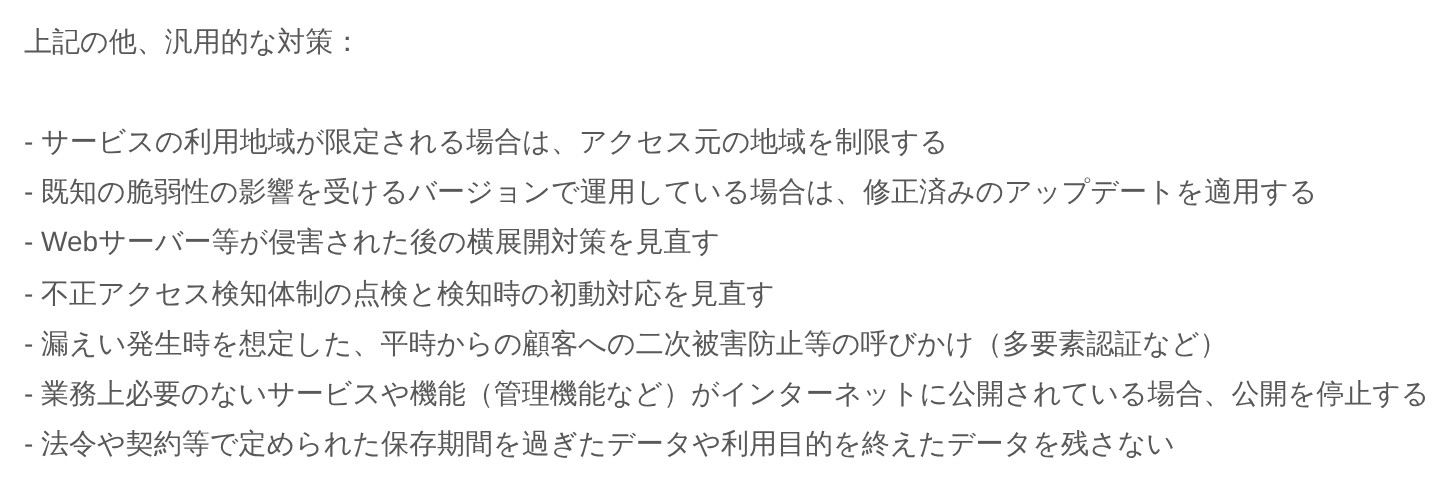
JPCERT/CC:汎用的な対策は7つ
JPCERT/CC は、
個人情報保護委員会:多要素認証と、修正の適用
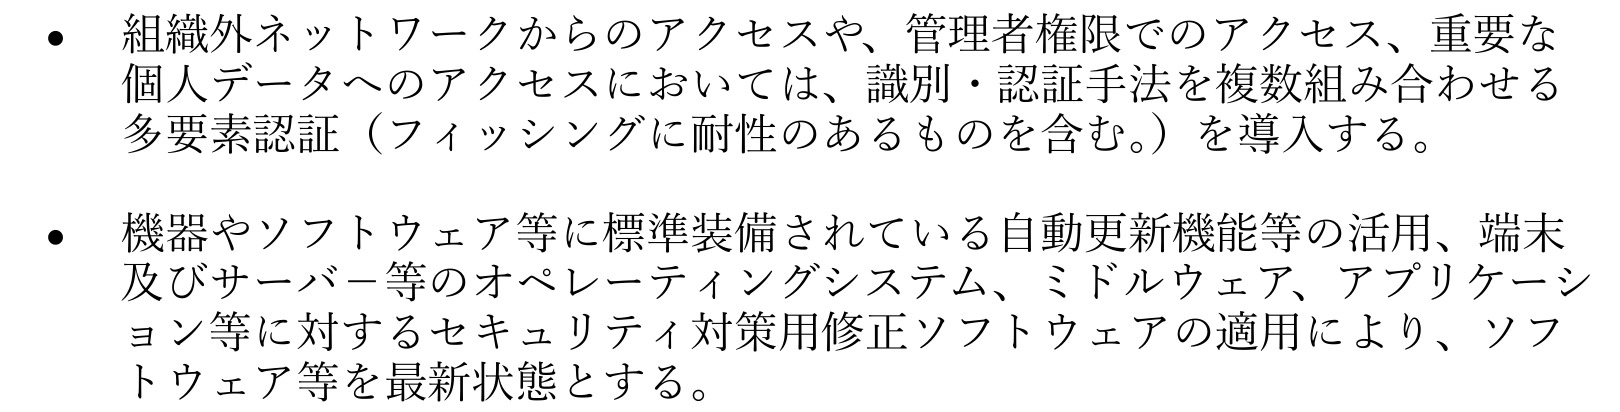
個人情報保護委員会は、
警察庁:更新と、パスワードの強さ
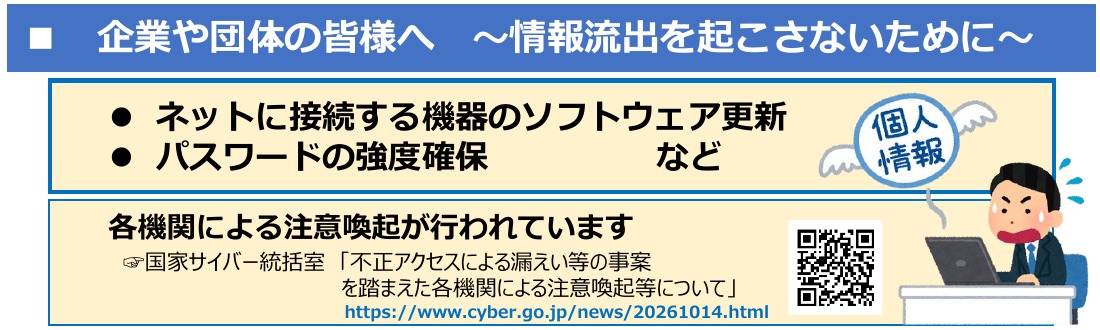
警察庁の
経済産業省は
5. 10月の例①:PHP の穴は「更新」で直す
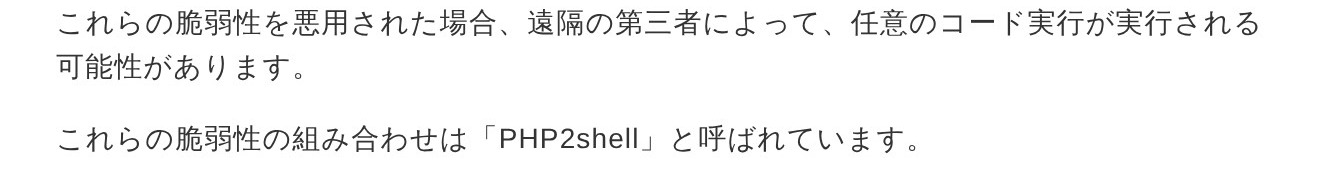
IPA は
6. 10月の例②:UpdraftPlus の提供元に不正アクセス
WordPress の
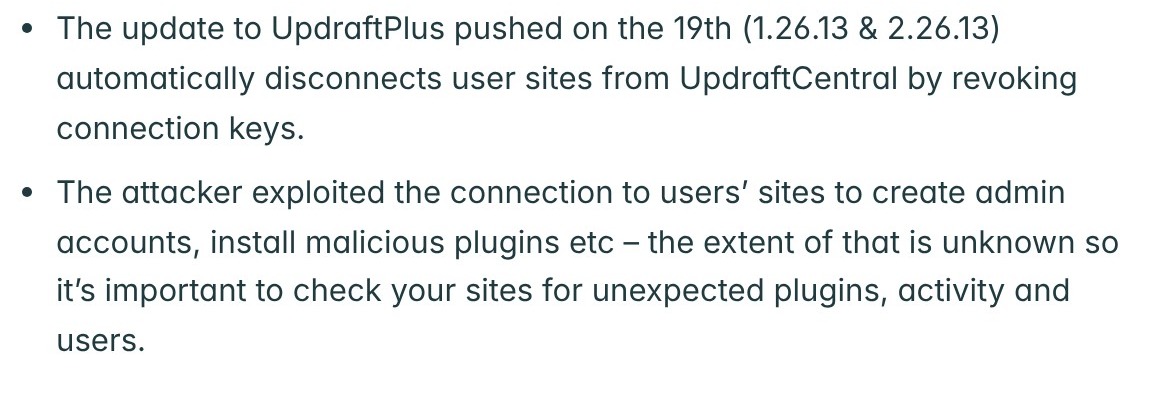
直された
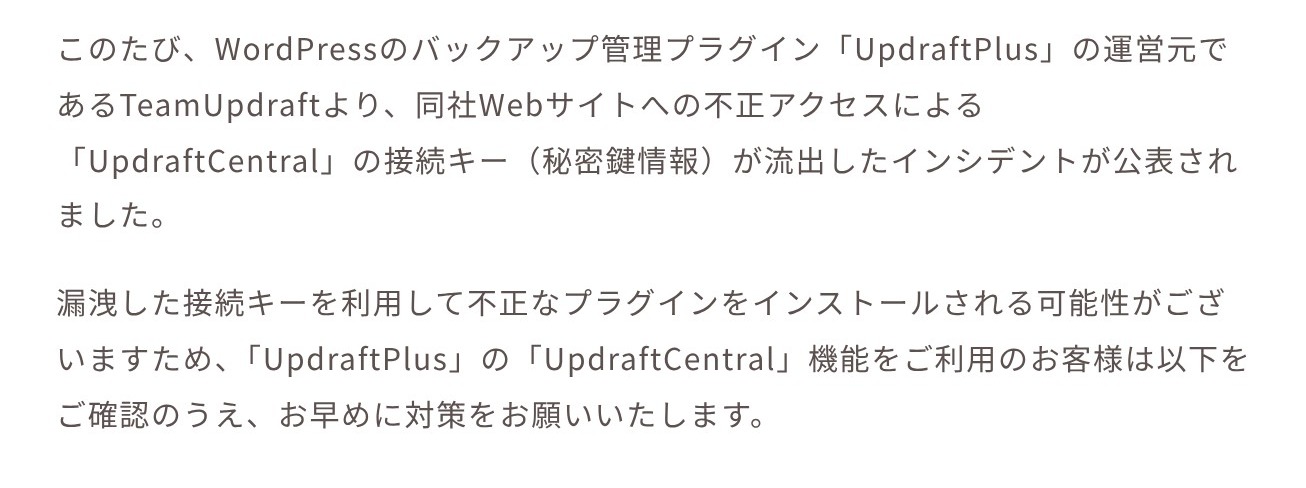
「攻撃者が AI を
2つの
| 対策の |
10月の |
|---|---|
| 更新 | PHP も |
| 委託先 | プラグインの |
| 権限 | 知らない |
| ログ | 入れた |
7. あなたの WordPress で、今日やること
9機関の
- WordPress 本体・
プラグイン・テーマ・PHP を (更新・8機関)最新に する - 管理画面に
2段階認証を (ログイン・6機関)入れ、 パスワードを 強く する - ユーザーの
一覧を (権限・4機関)開き、 知らない 管理者や 使っていない アカウントを 消す - 使っていない
プラグインは、 (外に止めるだけでなく 消す 出す範囲・4機関) - ログインの
記録を (ログ・5機関)見る - 何か
あった (起きたときに、 サイトを 止める 手順と、 サーバー会社・ 制作会社への 連絡先を 決めて おく ときの 手順・6機関)
会社の
よくある質問
対策が多すぎて、どれからやればいいか分かりません。
9機関の
小さなサイトでも、国の機関の注意喚起は関係ありますか?
注意喚起は
数えた結果は、どこまで正確ですか?
種類ごとに
まとめ
- 2026年10月、
相次ぐ 不正アクセスを 受けて、 国の 機関な ど 9つが 注意喚起を 出した (国家サイバー統括室が 10月14日に まとめた) - 全部
読んで 数えると、 いちばん 多かったのは 「更新して 穴を ふさぐ」で 8機関 - 次が
「ログインを 強くする」と 「起きた ときの 手順を 決めて おく」で 6機関ず つ - 10月の PHP の
穴も UpdraftPlus の 件も、 守りの 中心は 更新と 点検 - WordPress なら、
本体・ プラグイン・PHP の 更新、 2段階認証、 知らない 管理者の 削除から
出典(2026年10月26日に確認)
対策の
- 国家サイバー統括室
「お知らせ」 (各機関の 注意喚起の まとめ・2026年10月14日) https://www.cyber.go.jp/news/20261014.html - 国家サイバー統括室
「不正アクセスに よる 漏えい等の 事案を 踏まえた 対応に ついて」 (2026年10月9日) https://www.cyber.go.jp/pdf/press/taiou.pdf - 個人情報保護委員会
「「大規模な 漏えい 等事案を 踏まえた 対応に ついて (注意喚起)」の 公表」 (2026年10月7日) https://www.ppc.go.jp/files/pdf/261007_houdou.pdf - 金融庁
「現下の 情勢を 踏まえた サイバーセキュリティ対策の 強化と 各種取引申込等に おける 対応に ついて」 (2026年10月9日) https://www.fsa.go.jp/news/r8/sonota/20261009/20261009.html - 総務省
「不正アクセスに よる 情報漏えい等の 事案を 踏まえた 対応に ついて (注意喚起)」 (2026年10月9日) https://www.soumu.go.jp/menu_kyotsuu/important/kinkyu02_000678.html - 経済産業省
「不正アクセスに よる 情報漏えい等の 事案を 踏まえた 注意喚起及び情報提供に 係る 協力依頼」 (2026年10月9日) https://www.meti.go.jp/policy/netsecurity/pdf/20261009_chuuikanki.pdf - IPA
「不正アクセスに よる 漏えい等の 事案を 踏まえ、 速やかに 実施すべき 対策等に ついて」 (2026年10月9日) https://www.ipa.go.jp/security/security-alert/2026/alert20261009.html - NICT
「【注意喚起】相次ぐ 情報漏えい、 その 原因の 一つは 「アプリ解析からの サーバ攻撃」」 (2026年10月13日) https://www.nict.go.jp/press/2026/10/13-1.html - JPCERT/CC
「直近で 相次いでいる 国内組織に おける 不正アクセスに 関する 注意喚起」 (2026年10月9日) https://www.jpcert.or.jp/at/2026/at260030.html - 警察庁
「不正アクセスに よる 漏えい 等事案を 踏まえた 注意喚起に ついて」 (2026年10月16日) https://www.npa.go.jp/bureau/cyber/koho/caution/caution20261000.html - IPA
「PHPの 脆弱性対策に ついて (CVE-2026-109618、 CVE-2026-109619:PHP2shell)」 (2026年10月22日) https://www.ipa.go.jp/security/security-alert/2026/alert20261022.html - TeamUpdraft
「TeamUpdraft security incident: What customers need to know」 (2026年10月19日) https://teamupdraft.com/blog/security-incident-october-2026/ - ロリポップ!
(GMOペパボ) 「【注意喚起】WordPressプラグイン 「UpdraftPlus」で 確認された 運営元への 不正アクセスに ついて」 (2026年10月21日) https://lolipop.jp/info/news/8233/ - WordPress.org「UpdraftPlus」 https://wordpress.org/plugins/updraftplus/
関連するコラム
 【2026年】相次ぐ
 【2026年】WordPressの
 AIが