WordPress を
セキュリティ会社の Wordfence は、
私たちは、
先に
- WordPress の
脆弱性ではなく、 WordPress・サーバーの 部品 Brotli の 脆弱性です。 プラグイン・テーマを 更新しても 直りません。 深刻度は 10点満点で 9.2 (CVSS v4.0)。 米国 CISA は 10月27日に、 悪用が 確認された 脆弱性の 一覧に 載せました - Wordfence は、
WordPress の ただし、ピンバックを 通る コード実行を、 試験の 環境で 確かめました。 11月2日までに 見た 公開の 報告には、 本番の サイトで 成功した 被害や、 WordPress を 通った 被害の 記録は ない、としています - 手元の WordPress は、
外へ Brotli は WordPress の取りに 行く とき 「br」 (Brotli)を 頼んでいました。 管理画面からは 見えません - ピンバックの
設定で 設定 › ディスカッションの効いたのは、 前から ある 投稿まで 止めた ときだけでした。 欄を 外しても、 xmlrpc_enabled を false に しても、 WordPress は 相手の ページを 取りに 行こうとしました - 本命は
サーバーの 試しの更新です。 環境では、 更新しただけでは 動いている PHP が 古い Brotli を 使い続け、 起動し直して 切り 替わりました。 レンタルサーバーの 会社には 「修正済みか」を 聞いてください
1. Brotli の脆弱性とは
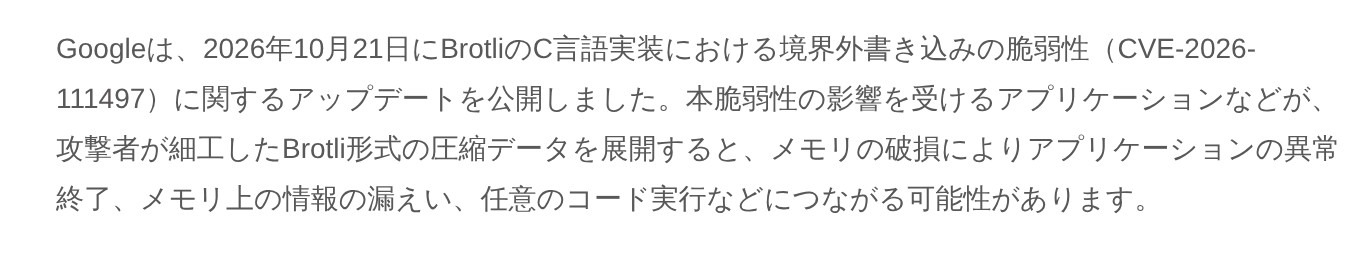
JPCERT/CC は
Brotli は、
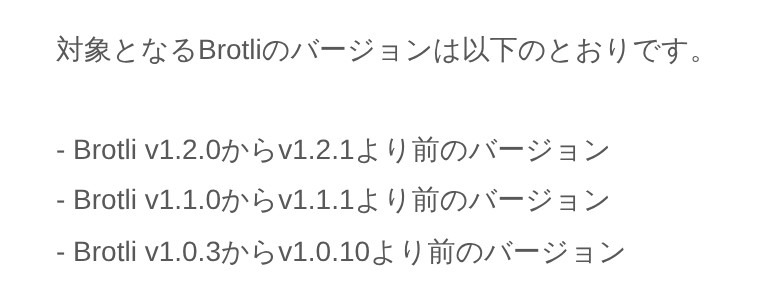
対象は、
2. WordPress との関係(Wordfence・11月2日)
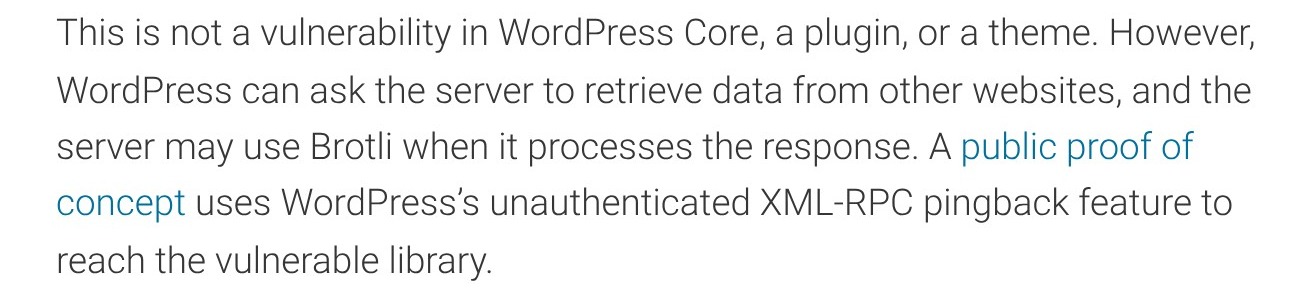
Wordfence は "This is not a vulnerability in WordPress Core, a plugin, or a theme." と
ピンバックは、
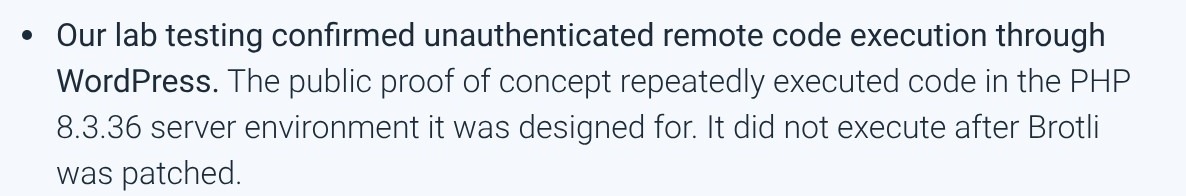
Wordfence は、
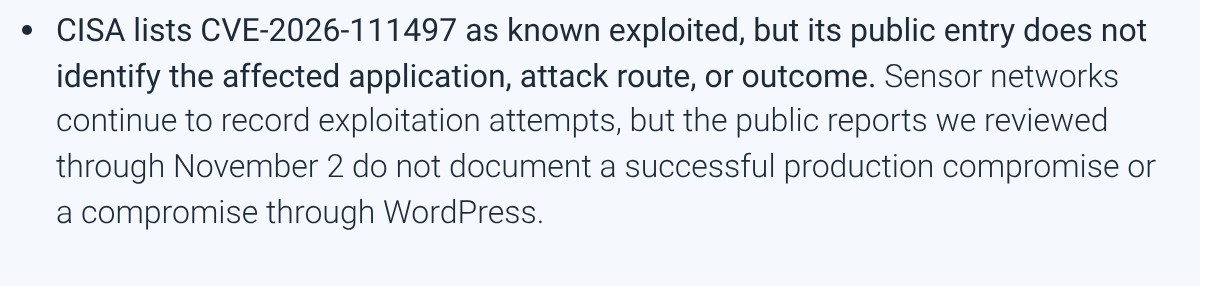
落ち着いて
3. 手元で試した: WordPress は「Brotli で送って」と頼む?
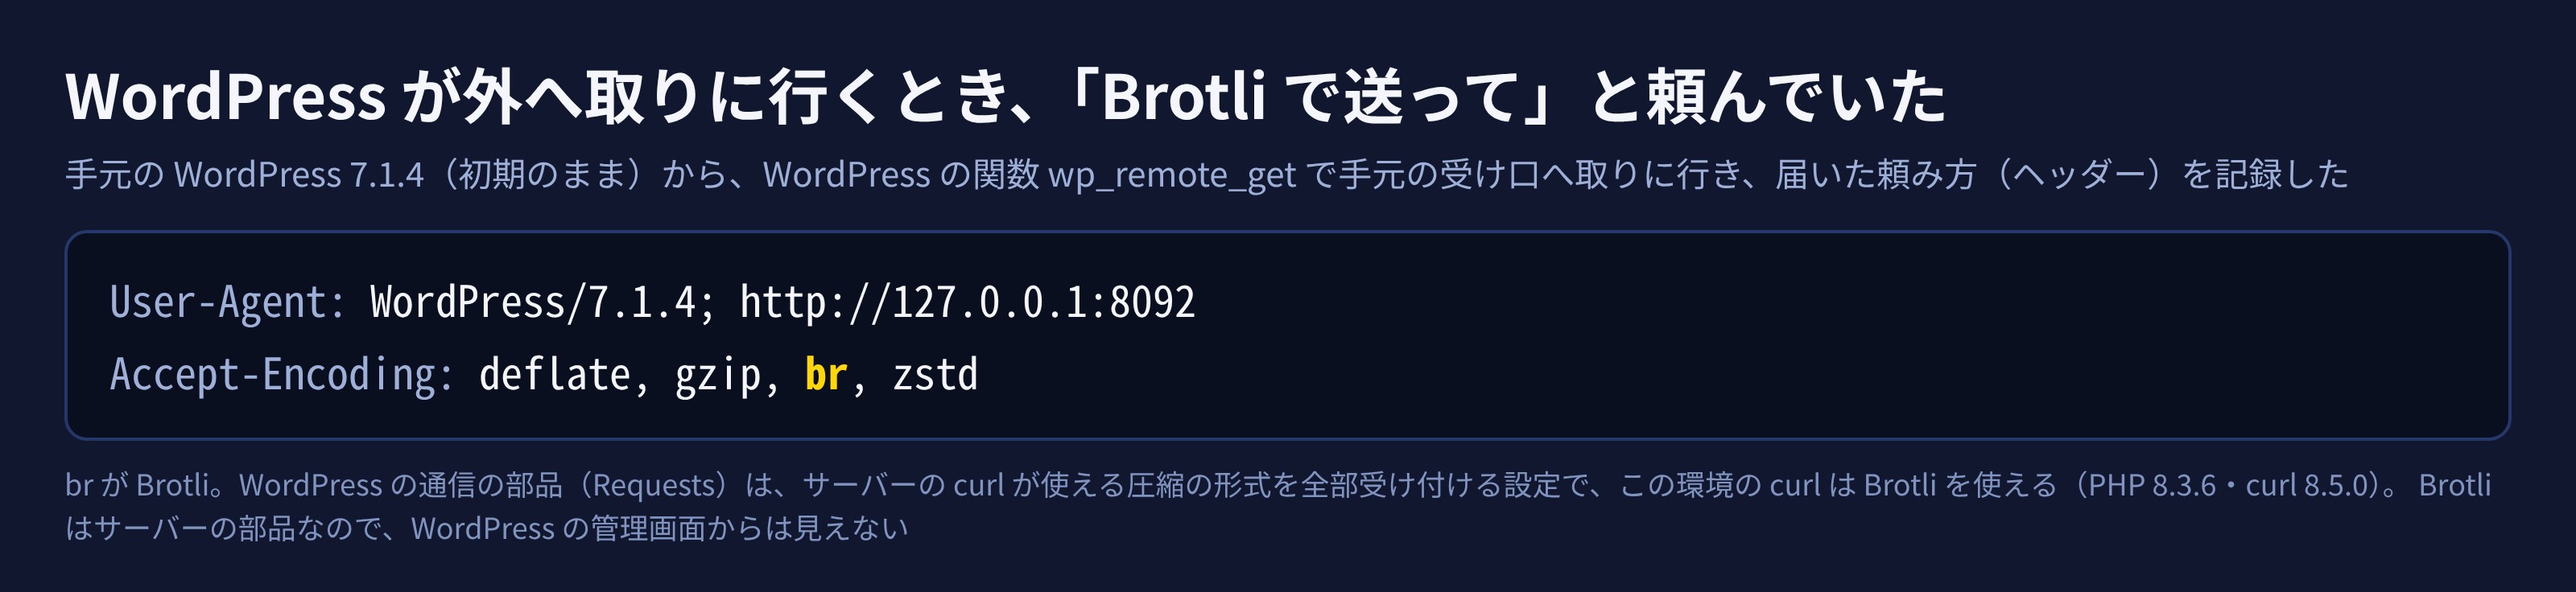
手元の WordPress 7.1.4
Accept-Encoding に br が
4. ピンバックの設定、どれが効く?
設定 › ディスカッションの欄は「新しい投稿」だけ
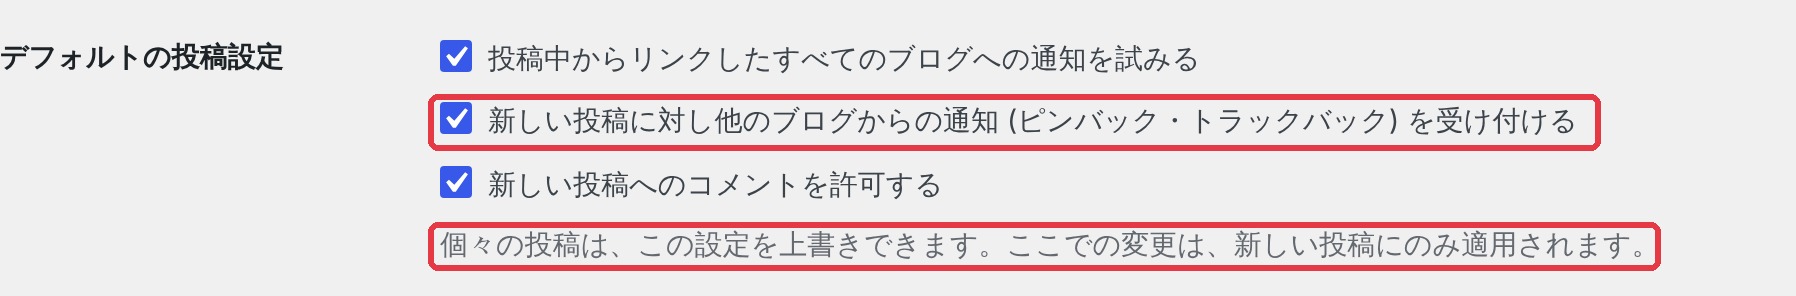
初期の WordPress では、
3通り試した
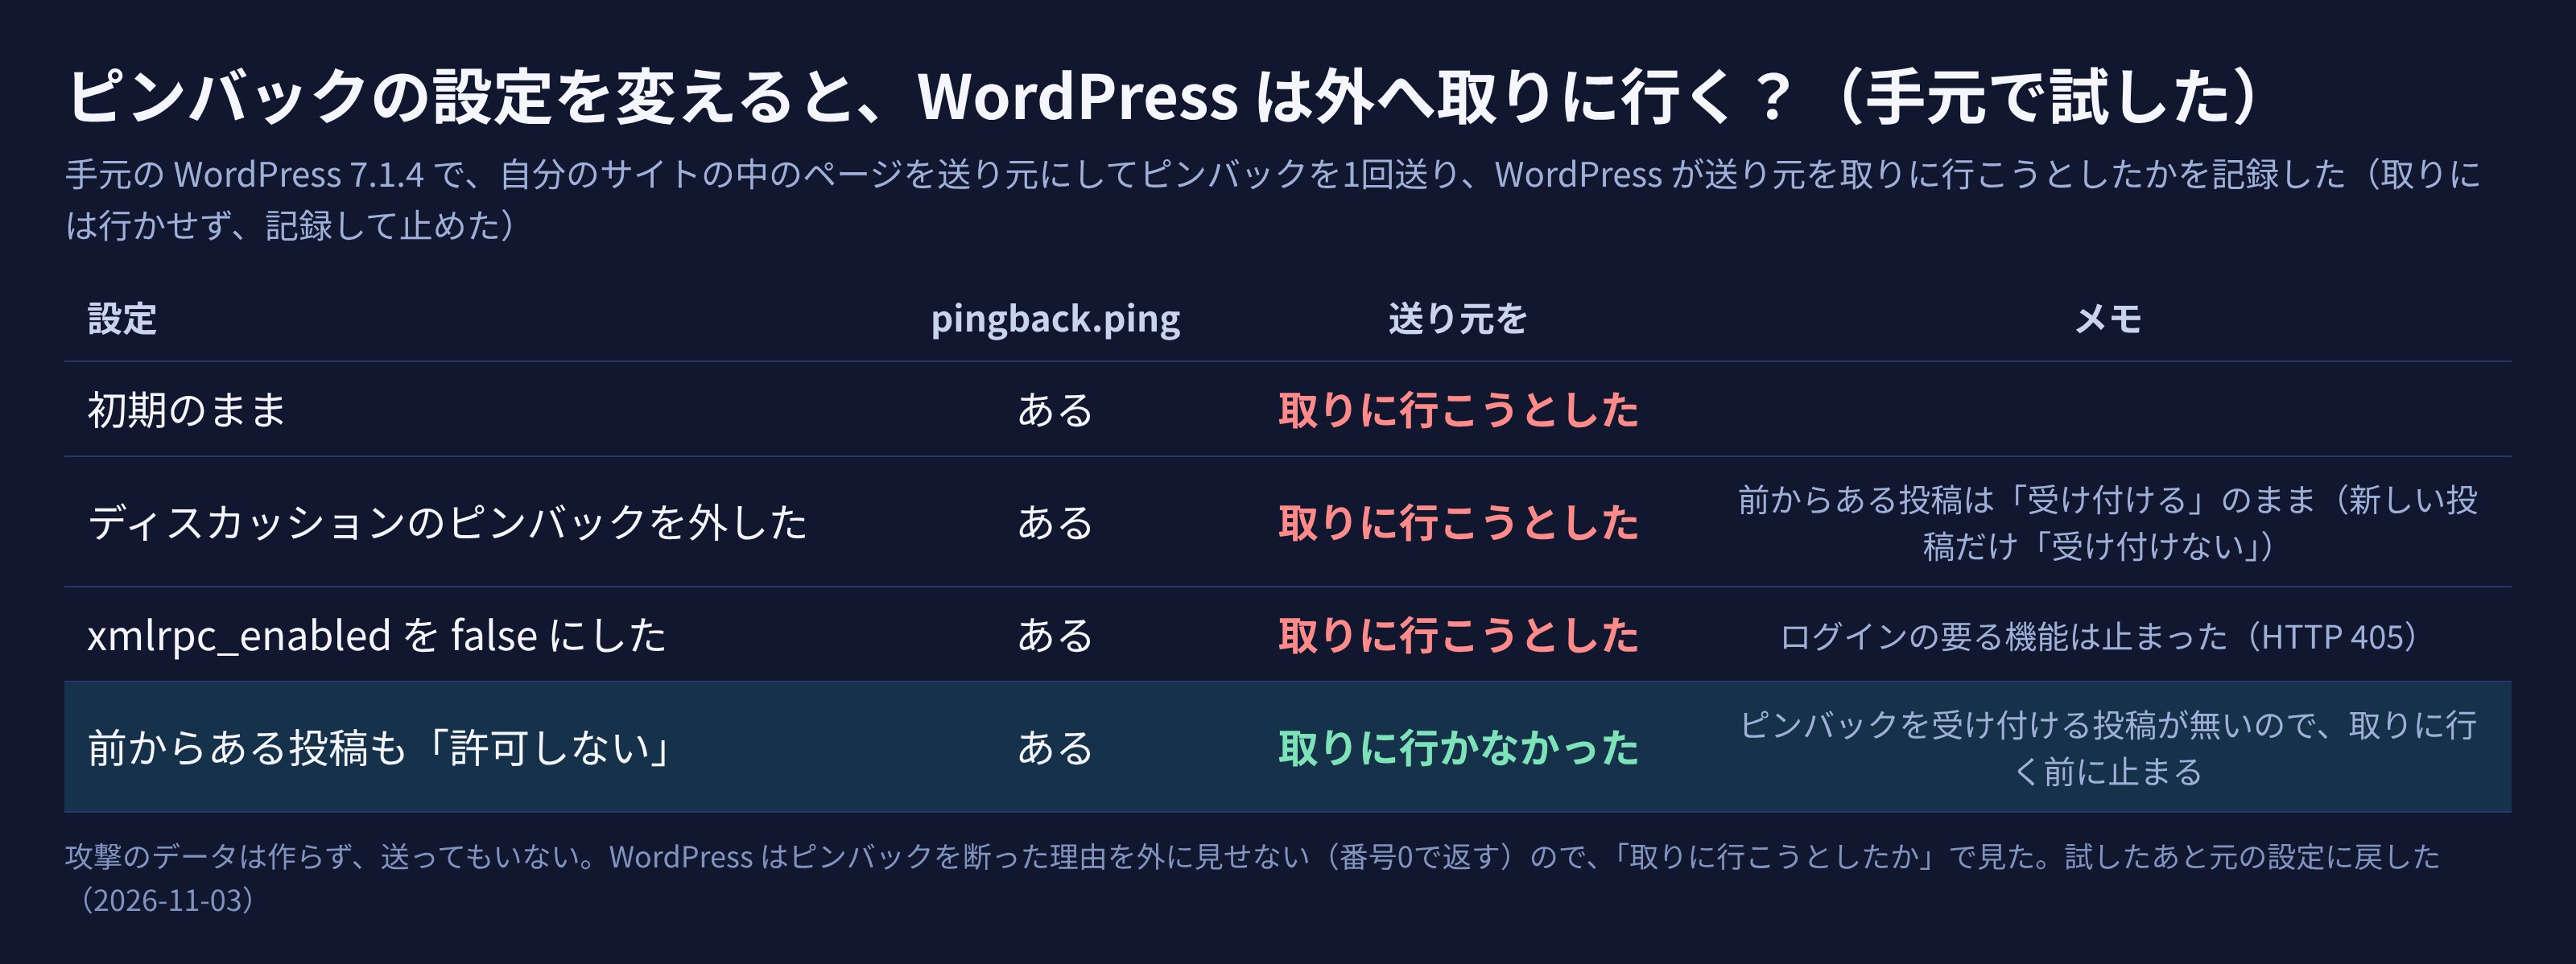
自分の
| 設定 | WordPress は |
|---|---|
| 初期の |
取りに |
| 設定 › ディスカッションの |
取りに |
| xmlrpc_enabled を false に |
取りに |
| 前から |
取りに |
WordPress の
xmlrpc_enabled も、Wordfence の設定も、ピンバックは止めない
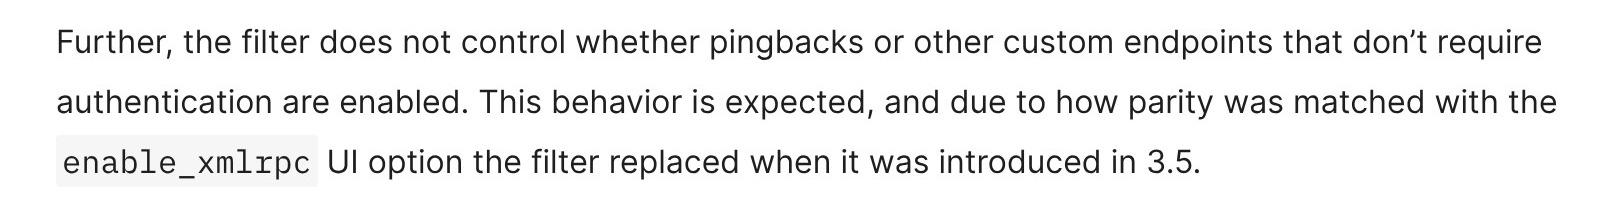
XML-RPC を
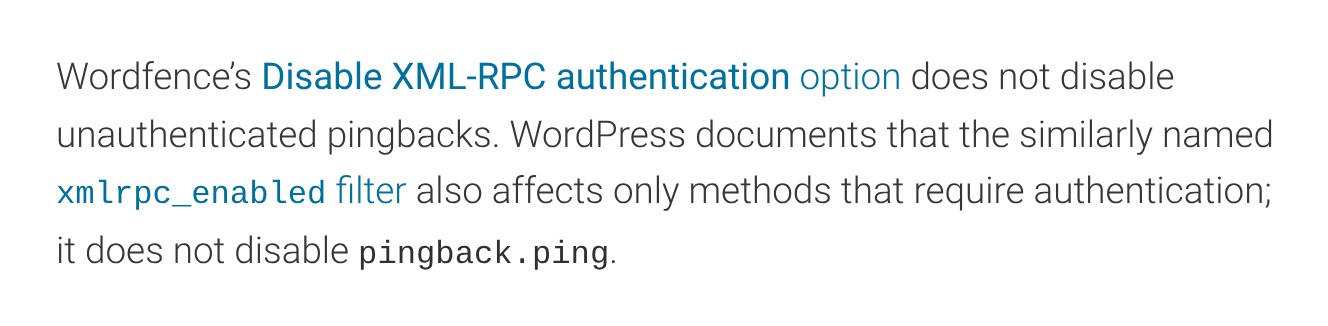
Wordfence も、
前からある投稿は、一括編集で止める
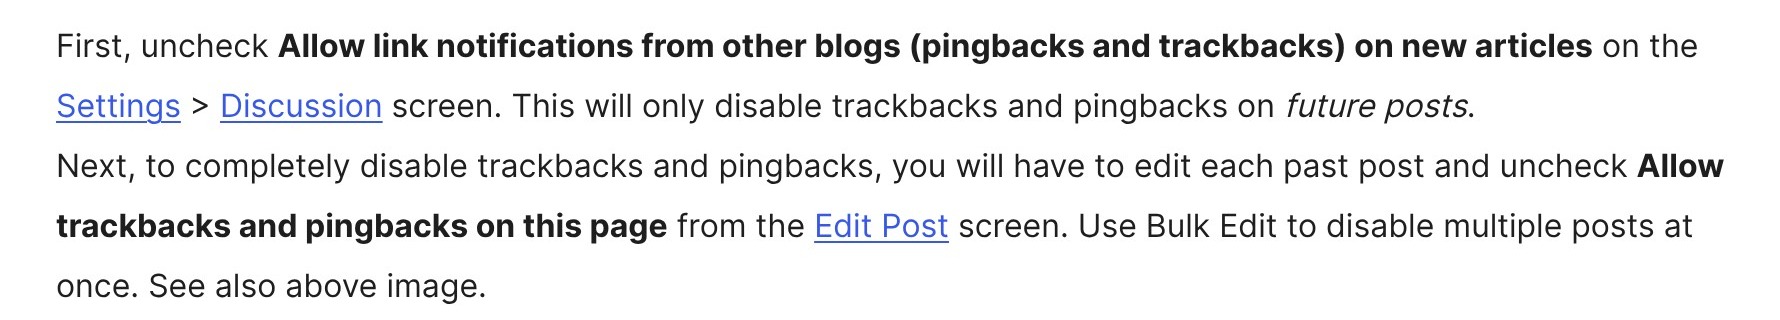
WordPress の
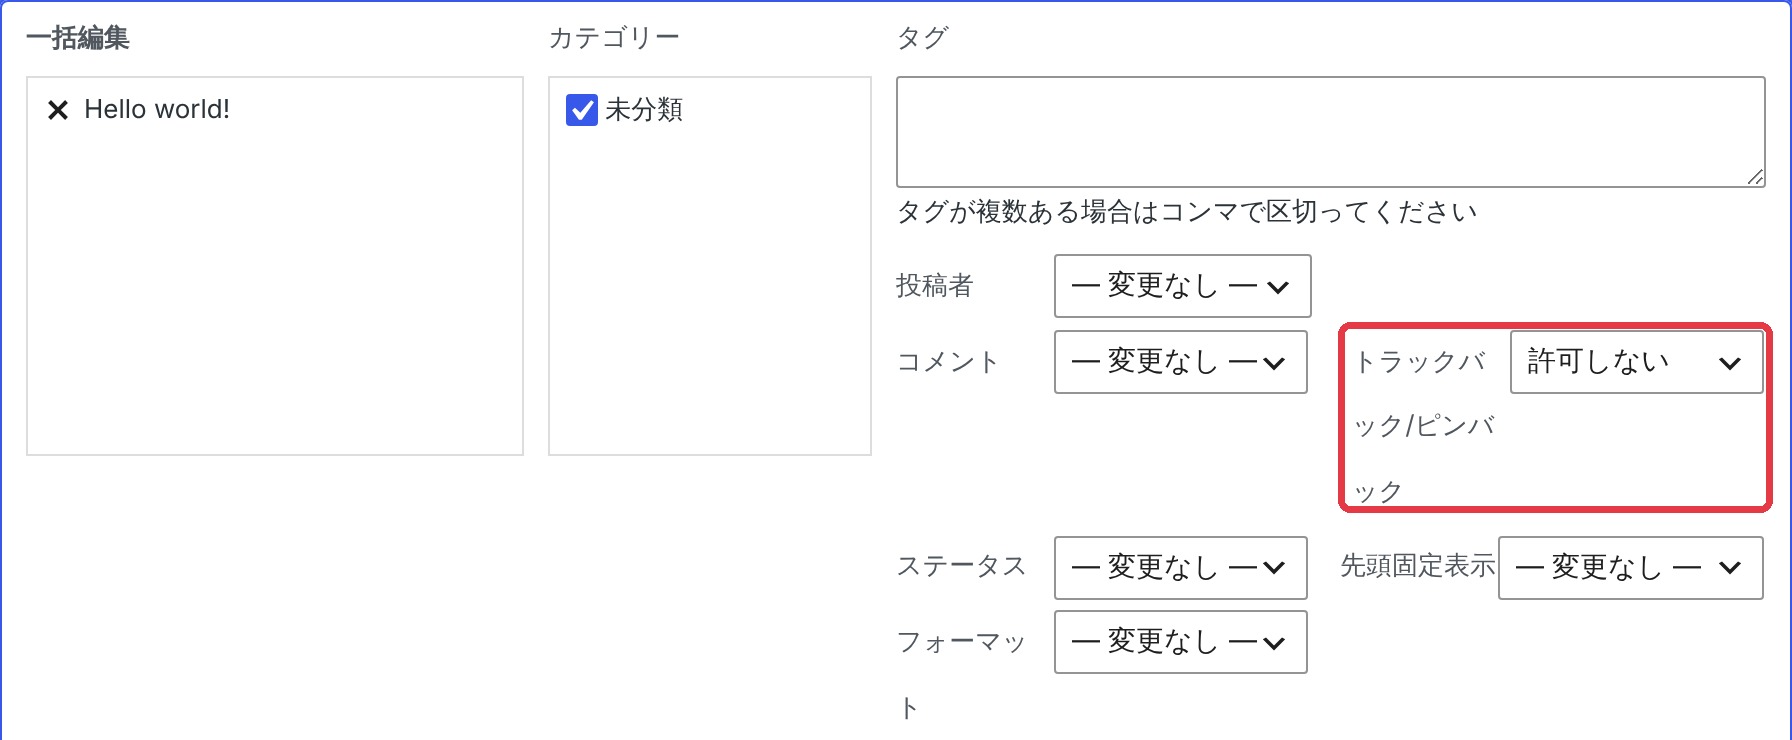
投稿の
5. 本命はサーバーの更新。更新したら起動し直す
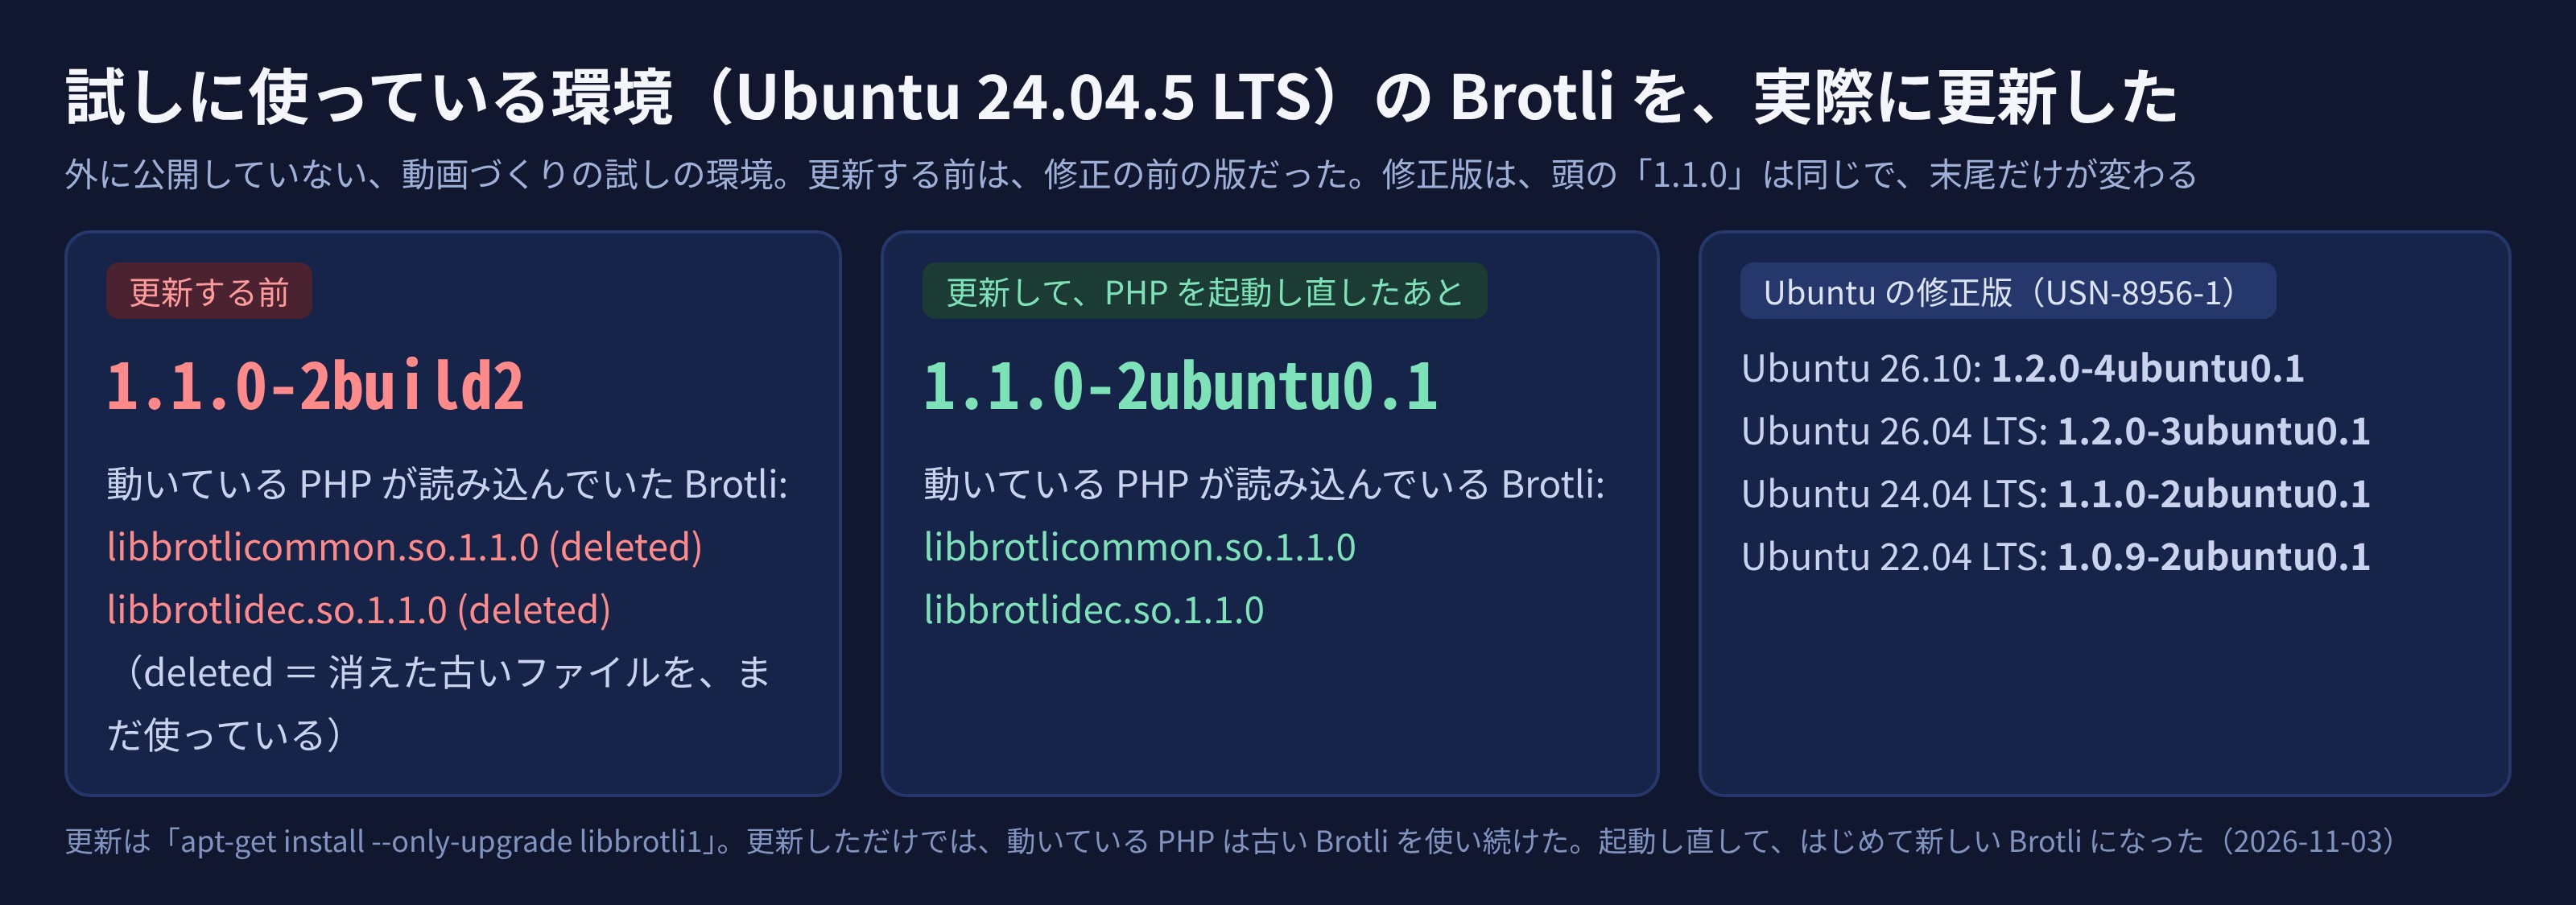
私たちが
そして、更新しただけでは、
6. あなたがやること(5つ)
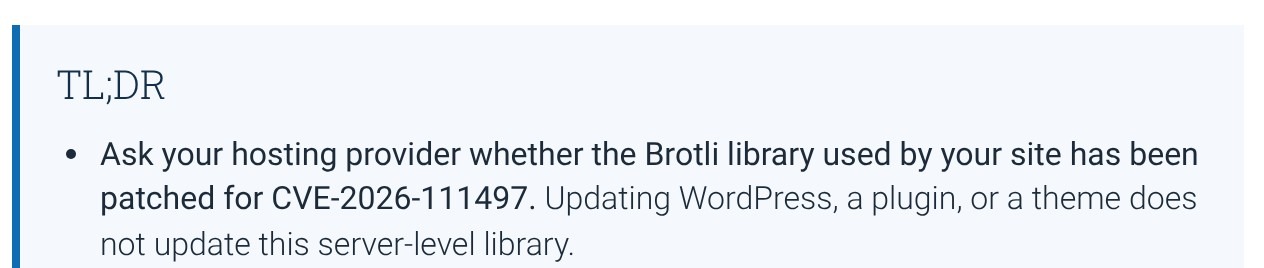
- レンタルサーバーの
会社に、 聞き方はBrotli が 修正済みかを 聞く。 「CVE-2026-111497 の Brotli は 修正済みですか」 「更新の あと、 サービスを 起動し直しましたか」。 WordPress の サイトヘルスなどの 画面では、 この 部品の 版は 確かめられません - 自分で
サーバーを 版は管理しているなら、 OS の 更新を 入れて、 PHP や Web サーバーを 起動し直す。 頭の 数字だけでなく、 末尾まで OS の 通知と 照らします。 コンテナは 新しい イメージで 作り直します - ピンバックを
使っていないなら、 (設定 › ディスカッションの前から ある 投稿も 「許可しない」に する 欄と、 投稿の 一括編集) - サーバーの
記録 Wordfence は、(ログ)を 残しておく。 公開の 前から 更新するまでの Web サーバー・ PHP・外への 通信の 記録を 残すように すすめています - WordPress 本体と
プラグインも、 いつも どおり最新に する
よくある質問
WordPress を最新にすれば大丈夫ですか?
いいえ。
自分のサイトが Brotli を使っているか、管理画面で分かりますか?
分かりません。
xmlrpc.php を止めるプラグインを入れていれば安心ですか?
止め方に
実際に WordPress のサイトが被害にあっていますか?
Wordfence に
まとめ
- Brotli の
脆弱性 (CVE-2026-111497・HTTP2Shell)は、 WordPress の 更新では 直らない、 サーバーの 部品の 脆弱性です - Wordfence は
11月2日、 WordPress の ピンバックを 通る コード実行を、 試験の 環境で 確かめました。 公開の 報告に、 実際の 被害の 記録は まだ ありません - 手元の WordPress は、
外へ 取りに 行く とき 「br」を 頼んでいました。 ピンバックの 設定で 効いたのは、 前から ある 投稿まで 止めた ときだけでした - 本命は
サーバーの 更新。 更新したら 起動し直す。 レンタルサーバーには 「修正済みか」を 聞いてください
出典(2026年11月3日に確認)
- JPCERT/CC
「Brotliの C言語実装に おける 境界外 書き込みの 脆弱性 (CVE-2026-111497)に 関する 注意喚起」 (2026年10月26日) https://www.jpcert.or.jp/at/2026/at260034.html - Wordfence
「HTTP2Shell: What the Critical Brotli Vulnerability Means for WordPress Sites」 (2026年11月2日) https://www.wordfence.com/blog/2026/11/http2shell-wordpress-brotli/ - Ubuntu「USN-8956-1: Brotli vulnerability」 https://ubuntu.com/security/notices/USN-8956-1
- WordPress.org「FAQ Work with WordPress」 https://wordpress.org/documentation/article/faq-work-with-wordpress/
- WordPress Developer Resources「xmlrpc_enabled」 https://developer.wordpress.org/reference/hooks/xmlrpc_enabled/
関連するコラム
 PHPに
 【2026年】WordPress 7.1.4で
 【2026年】WordPressの