相次ぐ
本当でしょうか。
先に
- 「日本が
世界で 2025年に一番 狙われている」と 言える データは、 見つかりませんでした。 犯行声明サイトに 載った 組織の うち、 日本関連は 約1%。 Microsoft の 調べでは、 被害が 多い国の 7位。 Check Point の 「1つの 組織が 1週間に 受けた 攻撃の 数」も、 日本は 2026年も 世界の 平均を 下回っています - それでも、
日本は 日本に狙われる 側にはっきり 入っています。 届く 不審な アクセスは 6年で 約3.3倍、 ランサムウェアの 被害の 報告は 2026年上半期に 半期と して 過去最多。 日本を 名指しで 狙う、 国が 背景と される グループも います - 入られているのは、
特別な ランサムウェアの手口ではなく 「古い 入口」と 「取引先」からです。 入口の 半分は VPN 機器で、 その 約6割は 修正を 当てていませんでした
1. よく聞く3つの話
「日本は
| よく |
出どころ | この |
|---|---|---|
| 日本は、 |
はっきりした |
言えない |
| 日本の |
取材を |
攻撃者の |
| AIで、 |
IPA・警察庁の |
崩れつつある |
順に、
2. 日本に届く「探り」は増えている
警察庁と NICT が数えている「不審なアクセス」
警察庁は、
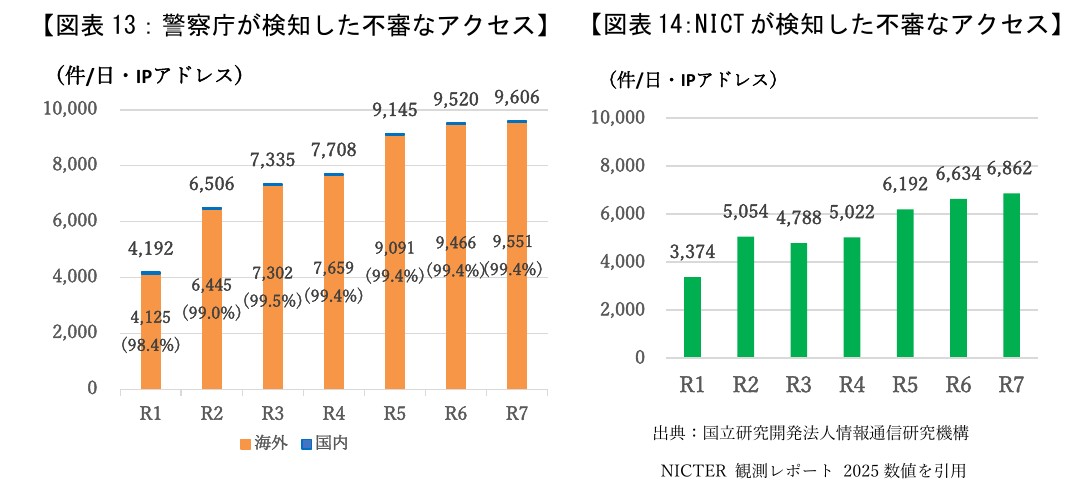
警察庁は
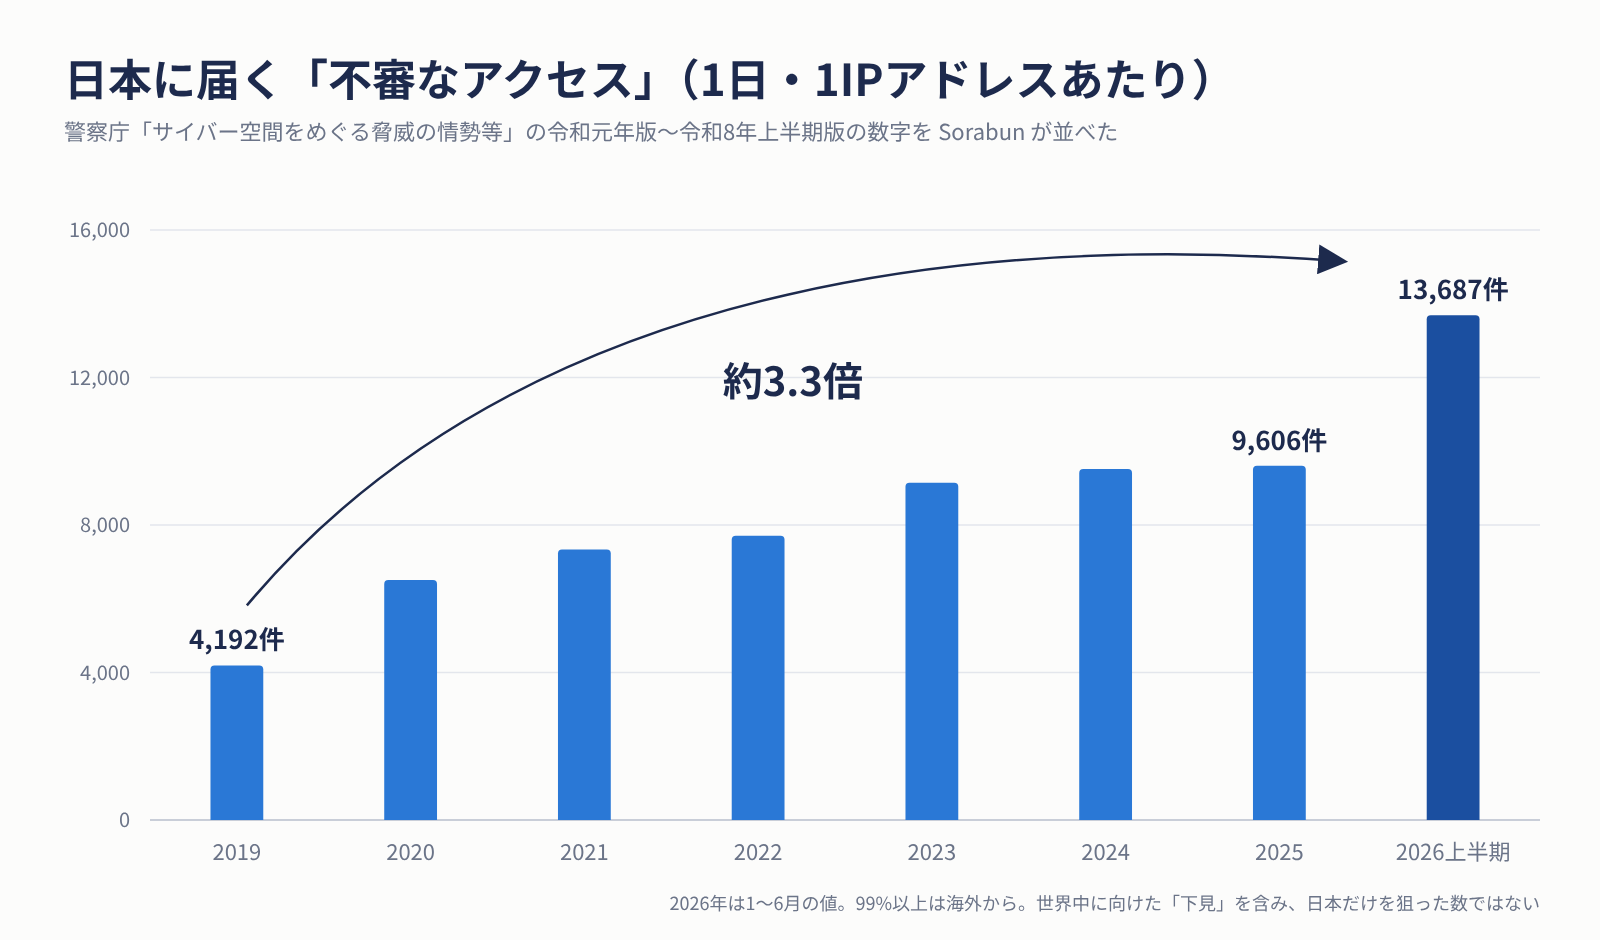
年ごとに並べると、6年で約3.3倍
警察庁の
| 年 | 1日・1IPアドレスあたり | 出典 |
|---|---|---|
| 2019年 | 4,192.0件 | 令和元年版 3ページ |
| 2020年 | 6,506.4件 | 令和7年版 19ページ |
| 2021年 | 7,335.0件 | 令和8年上半期版 5ページ |
| 2022年 | 7,707.9件 | 同上 |
| 2023年 | 9,144.6件 | 同上 |
| 2024年 | 9,520.2件 | 同上 |
| 2025年 | 9,605.7件 | 同上 |
| 2026年上半期 | 13,687.4件(前年同期比 50.7%増) | 同上 |
2019年から
ただし、
送り元の99.6%は海外。でも「国籍」ではない
2026年上半期の
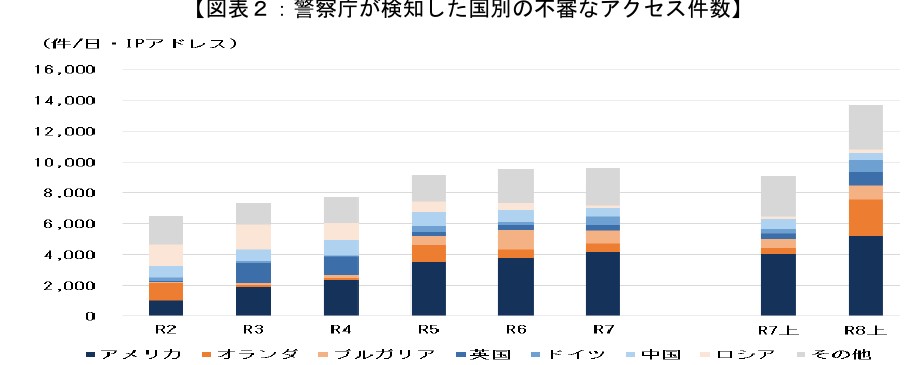
これは通信を
3. 世界と比べると、日本は何位?
ここからは、
犯行声明サイトに載った組織:日本関連は約1%
ランサムウェアの
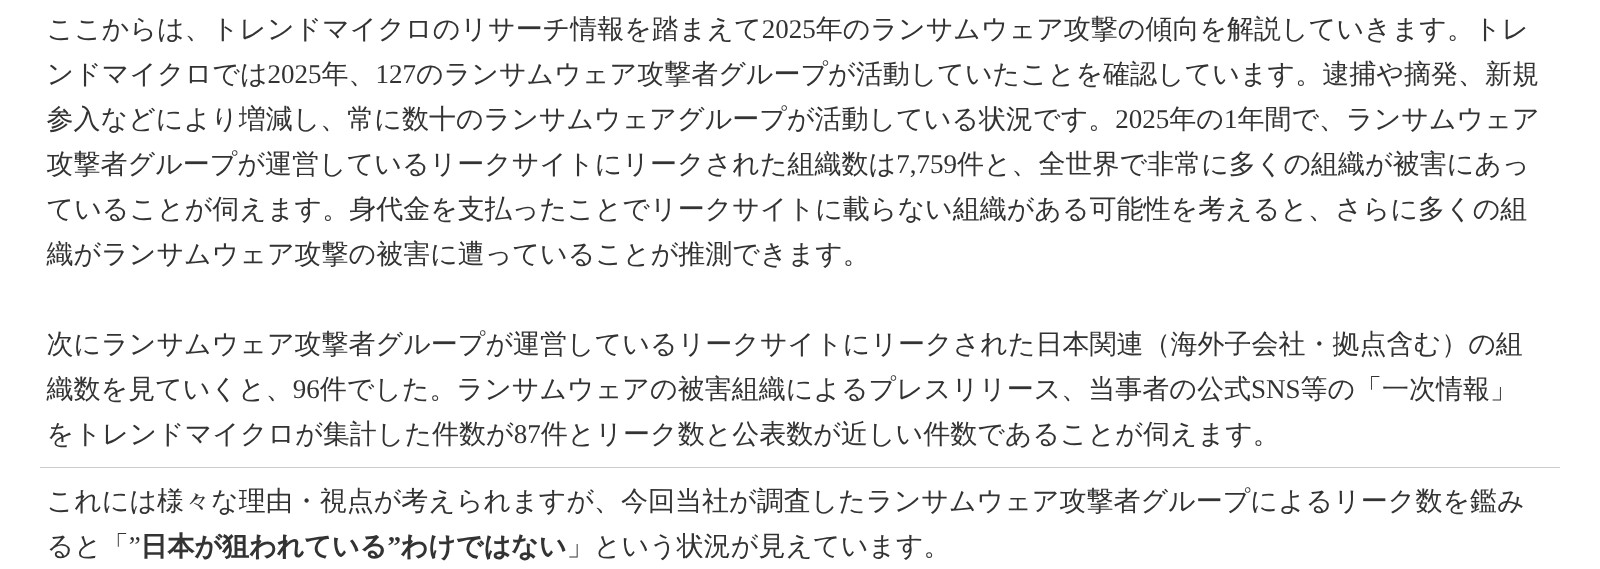
トレンドマイクロ自身も、
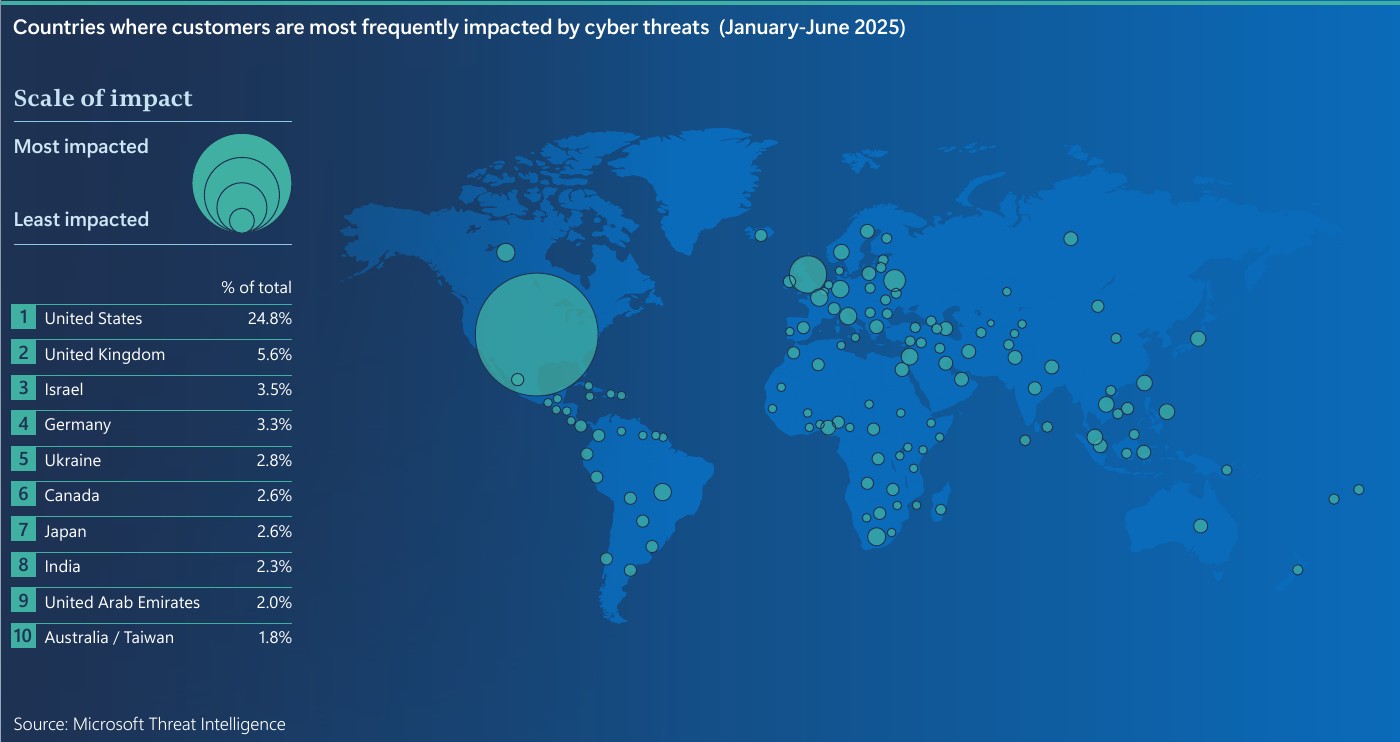
Microsoft の調べ:被害が多い国の7位
Microsoft Digital Defense Report 2025 では、
攻撃の数は、世界の平均より少ない。でも伸びは急
Check Point は、
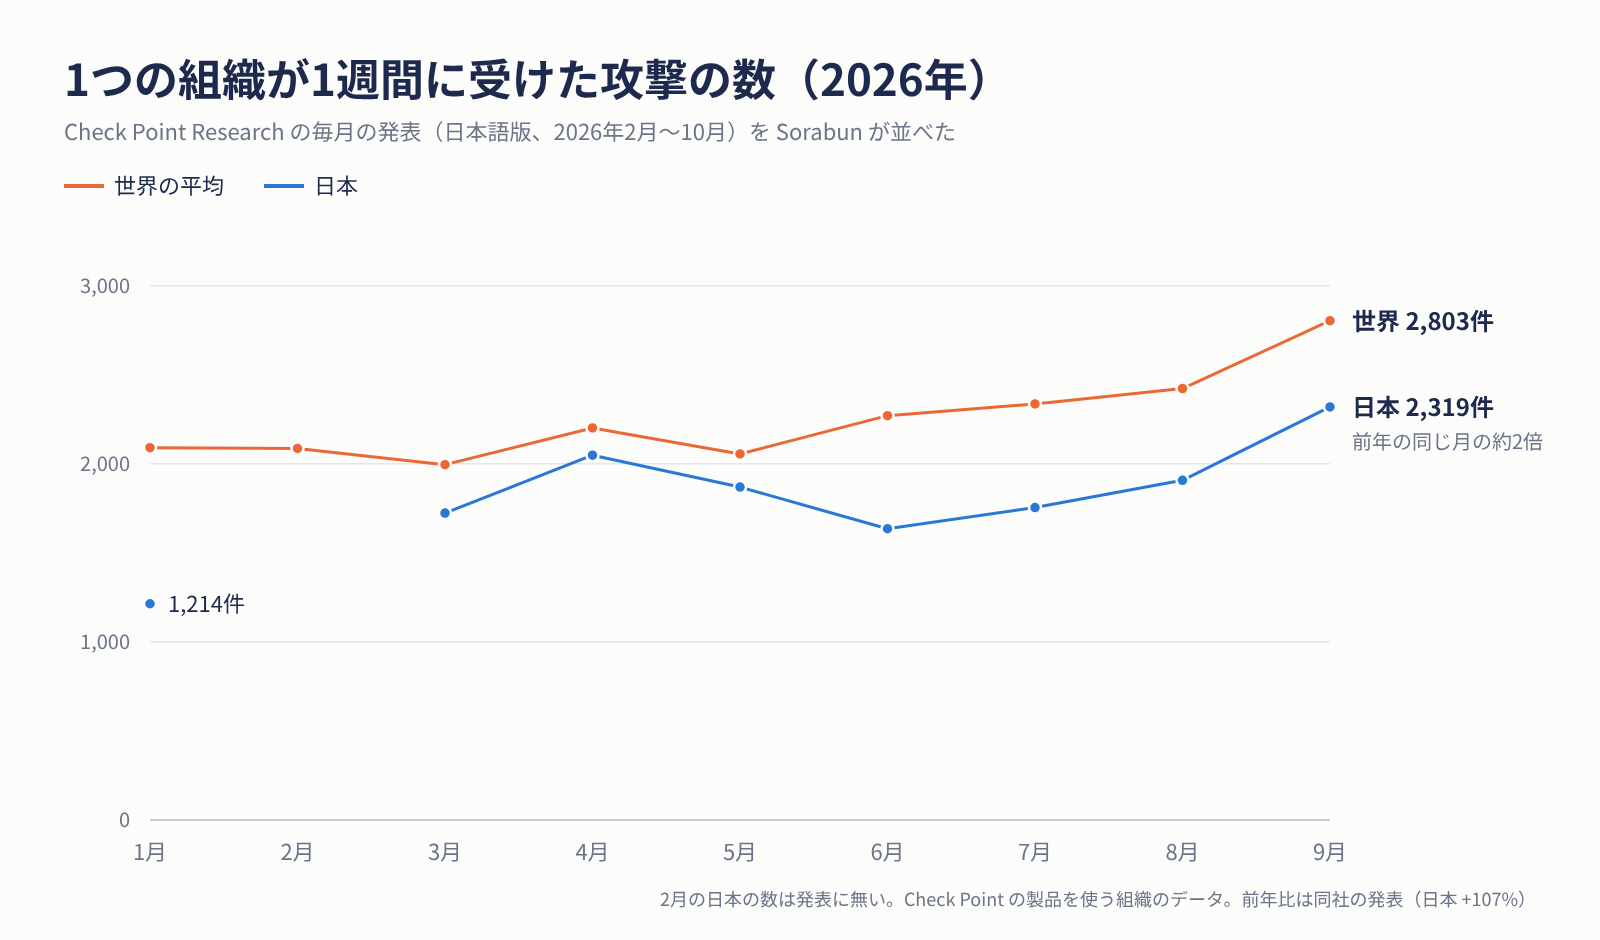
| 月 |
日本 | 前年同月比 | 世界の |
|---|---|---|---|
| 1月 | 1,214件 | −11% | 2,090件 |
| 2月 | (発表に |
— | 2,086件 |
| 3月 | 1,723件 | +42% | 1,995件 |
| 4月 | 2,048件 | +73% | 2,201件 |
| 5月 | 1,869件 | +62% | 2,055件 |
| 6月 | 1,635件 | +30% | 2,270件 |
| 7月 | 1,754件 | +35% | 2,336件 |
| 8月 | 1,907件 | +35% | 2,422件 |
| 9月 | 2,319件 | +107% | 2,803件 |
日本の
一方で、
ただし、日本が世界最多の手口もある
偽の
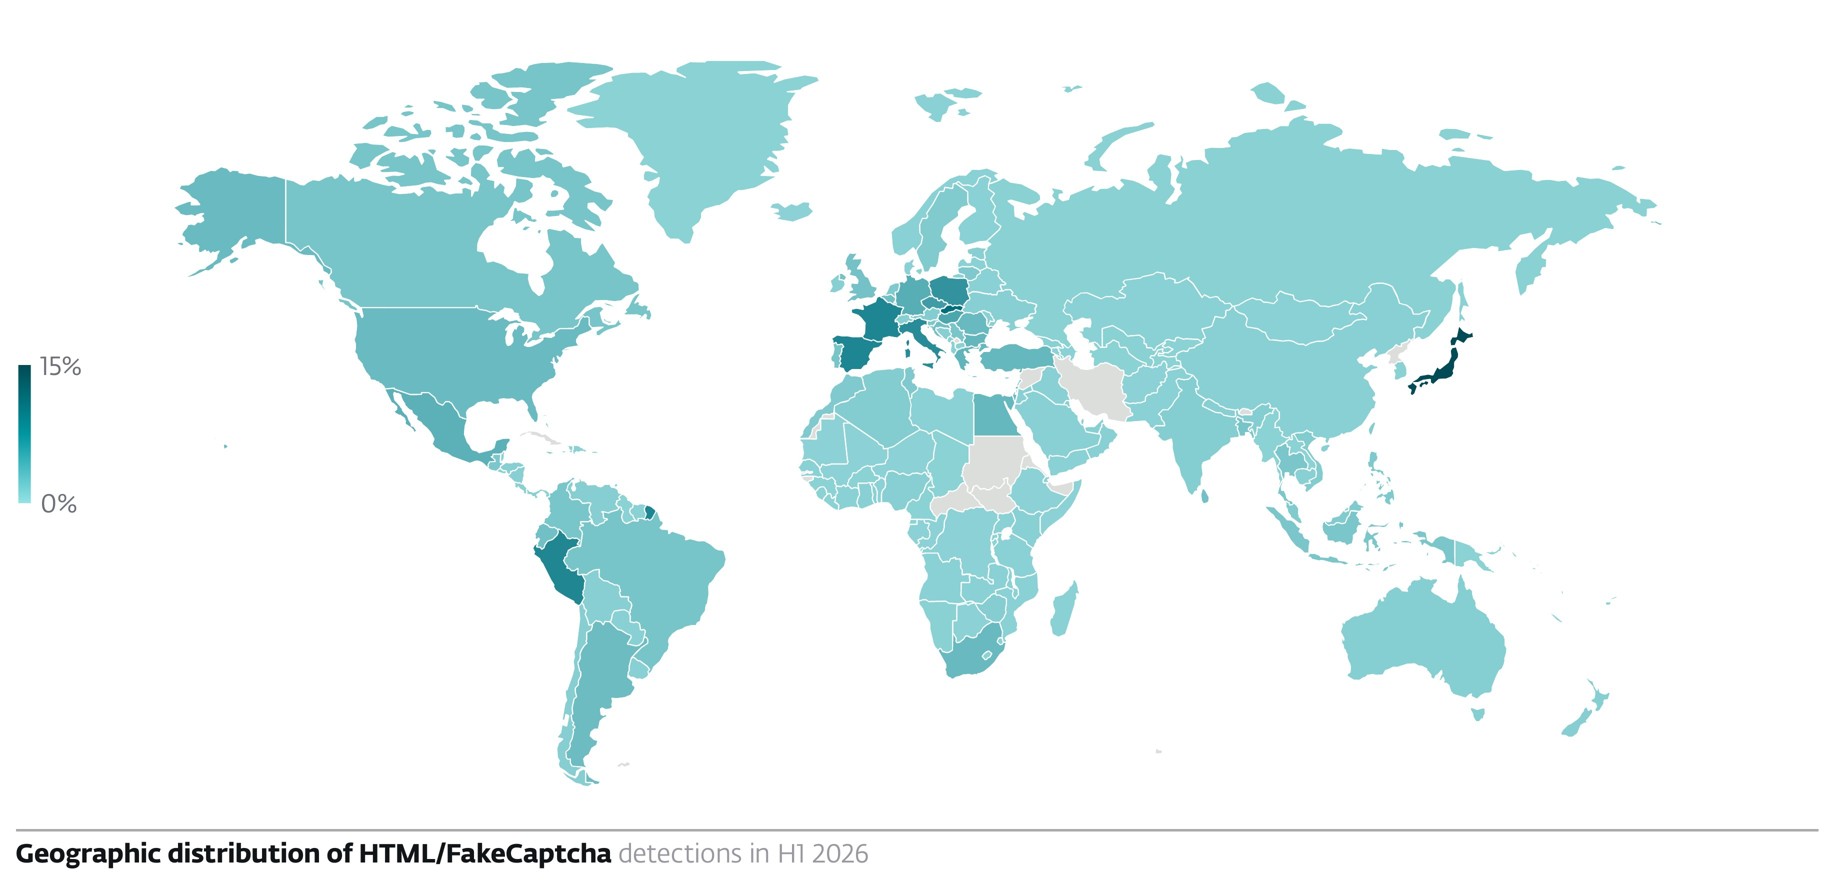
ただし、
3章のまとめ
| 調べた |
日本の |
出典 |
|---|---|---|
| 犯行声明サイトに |
7,759件中96件 |
トレンドマイクロ |
| 被害が |
7位 |
Microsoft |
| 1組織あたりの |
毎月、 |
Check Point |
| ClickFix の |
世界最多 |
ESET |
4. 被害は、どう変わった?
ランサムウェアの被害は、半期で過去最多
警察庁に
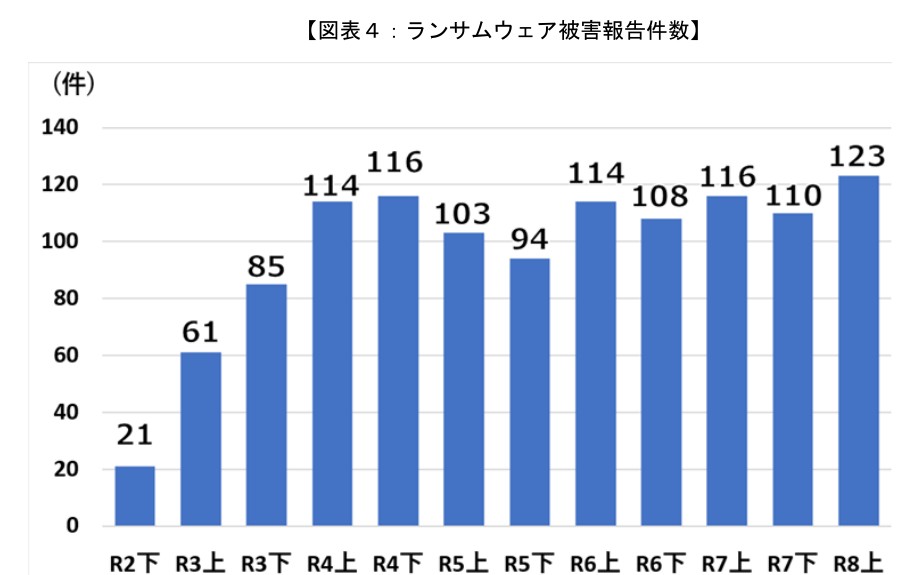
狙われるのは、中小企業と「古い入口」
| 2026年上半期の |
数 | 出典 |
|---|---|---|
| 中小企業の |
約6割 |
警察庁 11ページ |
| 入口 |
VPN機器 50%、 |
警察庁 統計編143ページ |
| 入口の |
約6割 |
警察庁 統計編153ページ |
| 復旧に |
約6割 |
警察庁 統計編 |
2025年の
大きな会社も止まった:アサヒとアスクル
2025年9月に
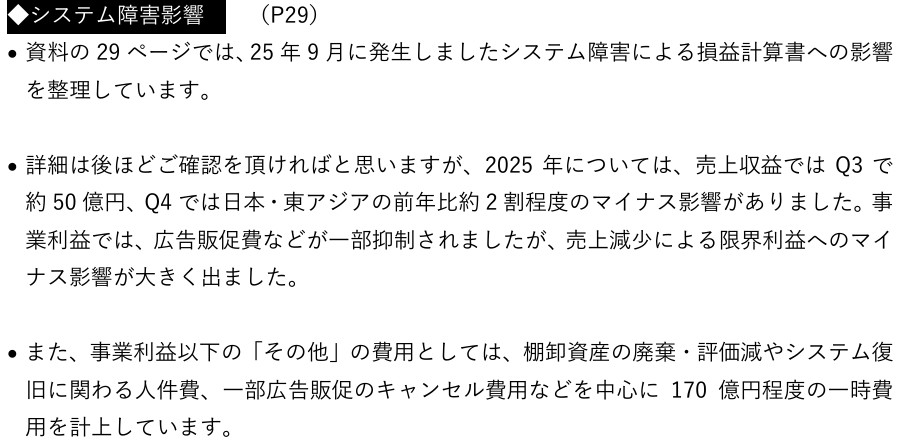
通販の
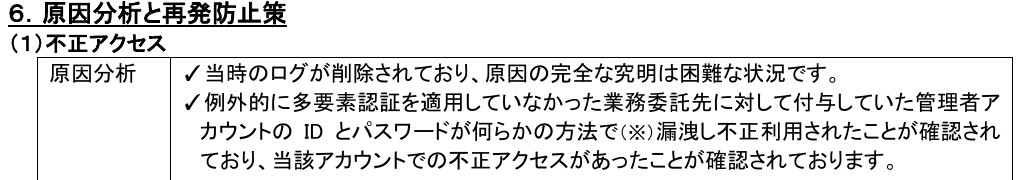
減っている数字もある
増えている
5. 日本を名指しで狙う攻撃
ここまでは、
| 公表 | グループ | 内容 | 発表した |
|---|---|---|---|
| 2024年12月24日 | TraderTraitor |
日本の |
警察庁・FBI・米国防総省サイバー犯罪センター |
| 2025年1月8日 | MirrorFace |
2019年ごろから、 |
警察庁・内閣サイバーセキュリティセンター |
| 2026年9月18日 | WaterPlum |
日本を |
警察庁・国家サイバー統括室 |
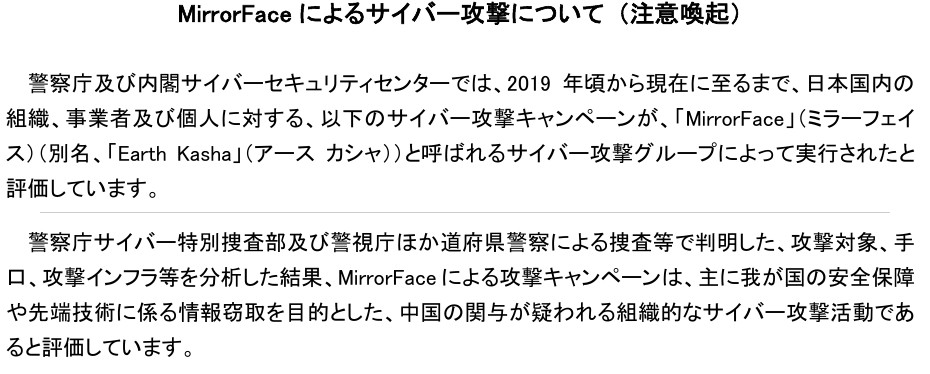
警察庁は MirrorFace を、
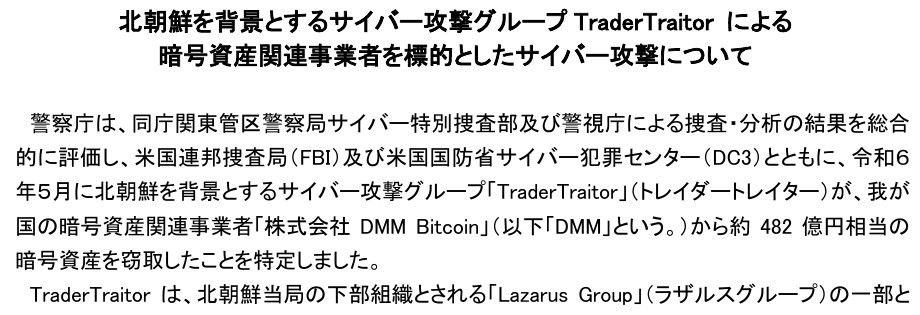
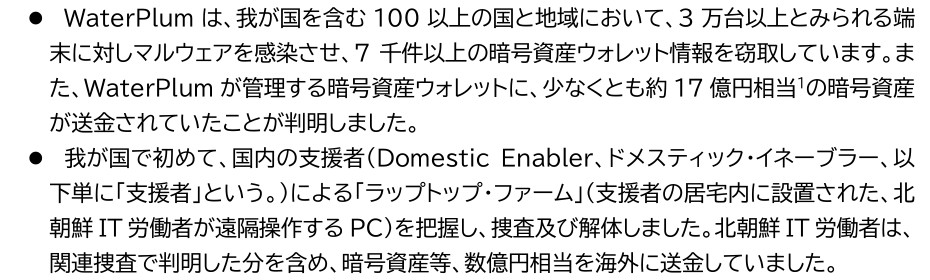
ラップトップ・ファームは、
IPA の
6. なぜ日本が? よく言われる理由を確かめる
「言語の壁」は、AIで崩れつつある
IPA は、
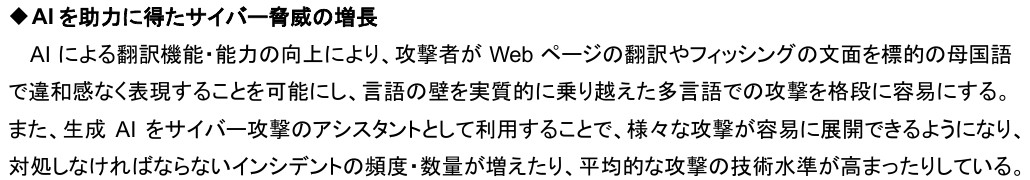
ただ、
4つの理由を確かめた結果
| よく |
確かめた |
根拠 |
|---|---|---|
| 日本語の |
崩れつつある | IPA・警察庁 |
| VPN 機器などの |
裏付けあり | ランサムウェアの |
| 取引先・委託先から |
裏付けあり | 国家サイバー統括室の |
| 日本の |
公的な |
警察庁の |
「日本は
7. 結論:世界一ではない。でも、狙われる側に入った
- 犯行声明サイトでは
約1%、 被害が 多い 国では 7位、 攻撃の 数は 世界の 平均より 少ない。「世界で 一番 狙われている」とは 言えません - それでも、
日本に 届く 探りは 6年で 約3.3倍、 ランサムウェアの 被害は 半期で 過去最多、 日本で 特に 多い 手口 (ClickFix)や、 日本を 名指しで 狙う国が 背景の グループも います - 入られているのは、
修正を 当てていない VPN 機器、 多要素認証の 無い アカウント、 取引先と いった 「弱い ところ 」です
トレンドマイクロは、
8. 国も、守り方を変え始めた
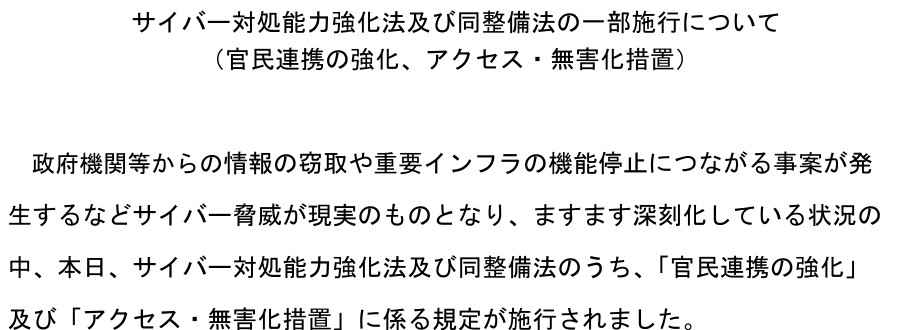
2026年10月1日、
9. 狙われる側として、今日やること
| 今日やる |
理由 |
|---|---|
| VPN・ルーターなど、 |
ランサムウェアの |
| 管理者・委託先の |
アスクルは |
| 「Windowsキー+R」を |
ClickFix は |
| バックアップは、 |
つながったままの |
| WordPress なら、 |
狙われるのは、 |
10. ソラブンでできること
WordPress の AI プラグイン Sorabun
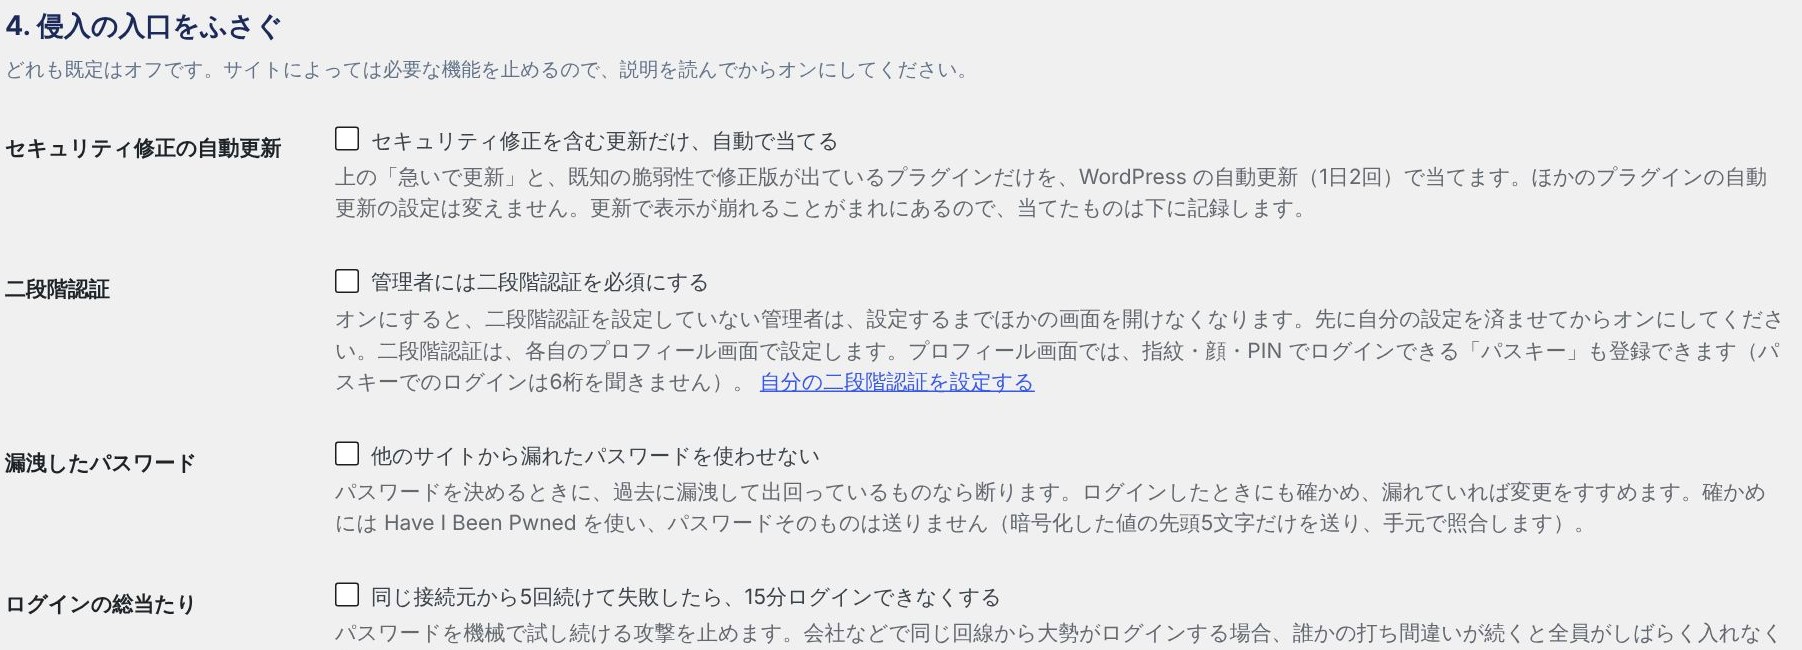
- 既知の
脆弱性の :毎日 チェック 入っている プラグイン・テーマ・本体に、 既知の 脆弱性が 無いかを 毎日 調べます - 急ぐ
更新の :既知の自動適用 脆弱性の 修正版が 出ている プラグインだけを、 WordPress の 自動更新で 当てられます - 入口を
ふさぐ :管理者の設定 2段階認証、 ほかの サイトから 漏れた パスワードの 禁止、 ログインの 総当たりの 締め出しなどを、 1つの 画面で オンに できます
設定の
よくある質問
日本は、世界で何番目に狙われているのですか?
決まった
警察庁の「3.3倍」は、日本への攻撃が3.3倍になったということですか?
いいえ。
攻撃はアメリカから来ているのですか?
送り元の IP アドレスが
中小企業や個人のサイトも狙われますか?
狙われます。
いちばん効く対策は何ですか?
外に
まとめ
- 日本に
届く 不審な アクセスは、 2019年の 4,192件から 2026年上半期の 13,687件へ、 約3.3倍 (世界中に 向けた 探索を 含む) - 国際比較では、
犯行声明サイトの 約1%、 被害が 多い国の 7位、 攻撃の 数は 世界の 平均以下。 「世界一狙われている」とは 言えない - ただし、
ランサムウェアの 被害は 半期で 過去最多、 ClickFix は 日本が 世界最多、 日本を 名指しで 狙うグループも いる - 入口は、
修正を 当てていない VPN 機器、 多要素認証の 無い アカウント、 取引先。 特別な 手口ではない - だから、
更新と 多要素認証と いう 基本の 対策が 効く
出典(2026年10月19日に確認)
トレンドマイクロ・Microsoft・Check Point・ESET・BlackFog は、
- 警察庁
「令和8年上半期に おける サイバー空間を めぐる 脅威の 情勢等に ついて」 https://www.npa.go.jp/publications/statistics/cybersecurity/data/R8kami/R08_kami_cyber_jousei.pdf - 警察庁
「令和7年に おける サイバー空間を めぐる 脅威の 情勢等に ついて」 https://www.npa.go.jp/publications/statistics/cybersecurity/data/R7/R07_cyber_jousei.pdf - 警察庁
「令和元年に おける サイバー空間を めぐる 脅威の 情勢等に ついて」 https://www.npa.go.jp/publications/statistics/cybersecurity/data/R01_cyber_jousei.pdf - NICT
「NICTER観測レポート2025」 (2026年2月5日) https://csl.nict.go.jp/report/NICTER_report_2025.pdf - トレンドマイクロ「2025年 法人
組織の サイバーリスクを 総括」 (2026年1月28日) https://www.trendmicro.com/ja_jp/jp-security/26/a/securitytrend-20260128-01.html - BlackFog
「2025 State of Ransomware Annual Report」 (2026年2月) https://privacy.blackfog.com/wp-content/uploads/2026/02/2025-State-of-Ransomware-Annual-Report.pdf - Microsoft Digital Defense Report 2025 https://cdn-dynmedia-1.microsoft.com/is/content/microsoftcorp/microsoft/msc/documents/presentations/CSR/Microsoft-Digital-Defense-Report-2025.pdf
- チェック・ポイント・ソフトウェア・テクノロジーズ
「サイバーセキュリティレポート2026」の 発表 (2026年2月4日) https://prtimes.jp/main/html/rd/p/000000484.000021207.html - チェック・ポイント 2026年9月の
統計の 発表 (2026年10月13日。 1〜8月の 数字は、 それぞれの 月の 発表から) https://prtimes.jp/main/html/rd/p/000000559.000021207.html - ESET Threat Report H1 2026 https://web-assets.esetstatic.com/wls/en/papers/threat-reports/eset-threat-report-h12026.pdf
- アサヒグループホールディングス「サイバー攻撃被害の
再発防止策と ガバナンス体制の 強化に ついて」 (2026年2月18日) https://www.asahigroup-holdings.com/newsroom/detail/20260218-0101.html - アサヒグループホールディングス 決算説明会 説明概要②
(2026年7月9日) https://www.asahigroup-holdings.com/pdf/ir/event/kessan/2025_4q_overview_2.pdf - アスクル ランサムウェア攻撃に
よる 影響に 関する お知らせ (第13報) https://www.askul.co.jp/corp/news/ - 警察庁・内閣サイバーセキュリティセンター
「MirrorFace に よる サイバー攻撃に ついて (注意喚起)」 (2025年1月8日) https://www.npa.go.jp/bureau/cyber/pdf/20250108_caution.pdf - 警察庁
「北朝鮮を 背景と する サイバー攻撃グループ TraderTraitor に よる 暗号資産関連事業者を 標的とした サイバー攻撃に ついて」 (2024年12月24日) https://www.npa.go.jp/bureau/cyber/pdf/020241224_pa.pdf - 警察庁・国家サイバー統括室 WaterPlum
(2026年9月18日) https://www.npa.go.jp/bureau/cyber/pdf/20260918_j.pdf - IPA
「情報セキュリティ10大脅威 2026」 https://www.ipa.go.jp/security/10threats/10threats2026.html - 国家サイバー統括室
「サイバー対処能力強化法及び同整備法の 一部 施行に ついて」 (2026年10月1日) https://www.cyber.go.jp/pdf/press/houdou_20261001.pdf - 個人情報保護委員会 年次報告・
漏えい 等報告の 状況 https://www.ppc.go.jp/
関連するコラム
 AIに
 あなたの
 【2026年】相次ぐ