「ハッキングの
本当でしょうか。
先に
- 攻撃元の
IPアドレスは、 WordPressなどのほとんどが 海外でした。 ログインを 総当たりした IPアドレス 1,240件の うち、 98.8%が 海外。 警察庁の センサーでも、 2026年上半期の 不審な アクセスの 99.6%が 海外からです - 海外を
止めると、 日本のログインへの 総当たりは 大きく 減らせます。 大手レンタルサーバーは、 管理画面などへの 海外からの アクセスを、 初めから 制限しています - ただし、
それで 警察庁はハッキングを 免れるわけではありません。 「海外の 攻撃者であっても、 国内の 機器を 踏み台と する ことにより、 海外からの アクセスを 制限した サーバに アクセスする ことも 可能と なる」と 注意しています。 ログインの 要らない 脆弱性で 入られた 実例も、 2026年に 国内でありました - サイトごと
海外を Googleの止めると、 Googleまで 締め出します。 クローラーは 主に アメリカから 来ます。 公開されている クローラーの IPアドレスの 範囲 317の うち、 日本は 1つだけでした - WordPressの
公式は、 国で国を ずっと 止める リストを 避け、 2段階認証・パスキー・回数の 制限を すすめています。 止めるなら、 ログインの 入口だけに 狭く、です
1. 攻撃はどこから来ている? 警察庁のデータ
まず、
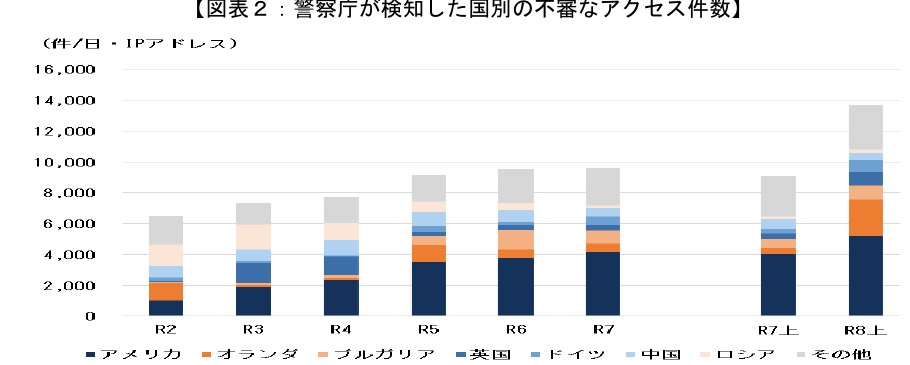
ただし、
2. 実際に数えた:ログインへの総当たりの98.8%は海外のIP
自分の
数え方
- 攻撃元の
一覧: blocklist.de(ブロックリスト・ディーイー)。 世界中の サーバーの 管理者 (同サービスに よると 2,710人以上)が、 自分の サーバーへの 攻撃を 報告し合う 無料の サービスです。 公開されている 一覧は、 直近48時間に 報告された IPアドレスです - 使った
一覧: 「bruteforcelogin」(WordPress・Joomlaなどの ログインを 総当たりした IPアドレス)。 ほかに、 全部の 一覧 (all) ・Webサーバーへの 攻撃 (apache) ・SSHへの 攻撃 (ssh)も 数えました - 国の
判定: DB-IP の「IP to Country Lite」 (2026年10月版)。ソラブンの 国別ブロックと です同じ データ - 取得: 2026年10月24日 14時18分
(日本時間)
結果
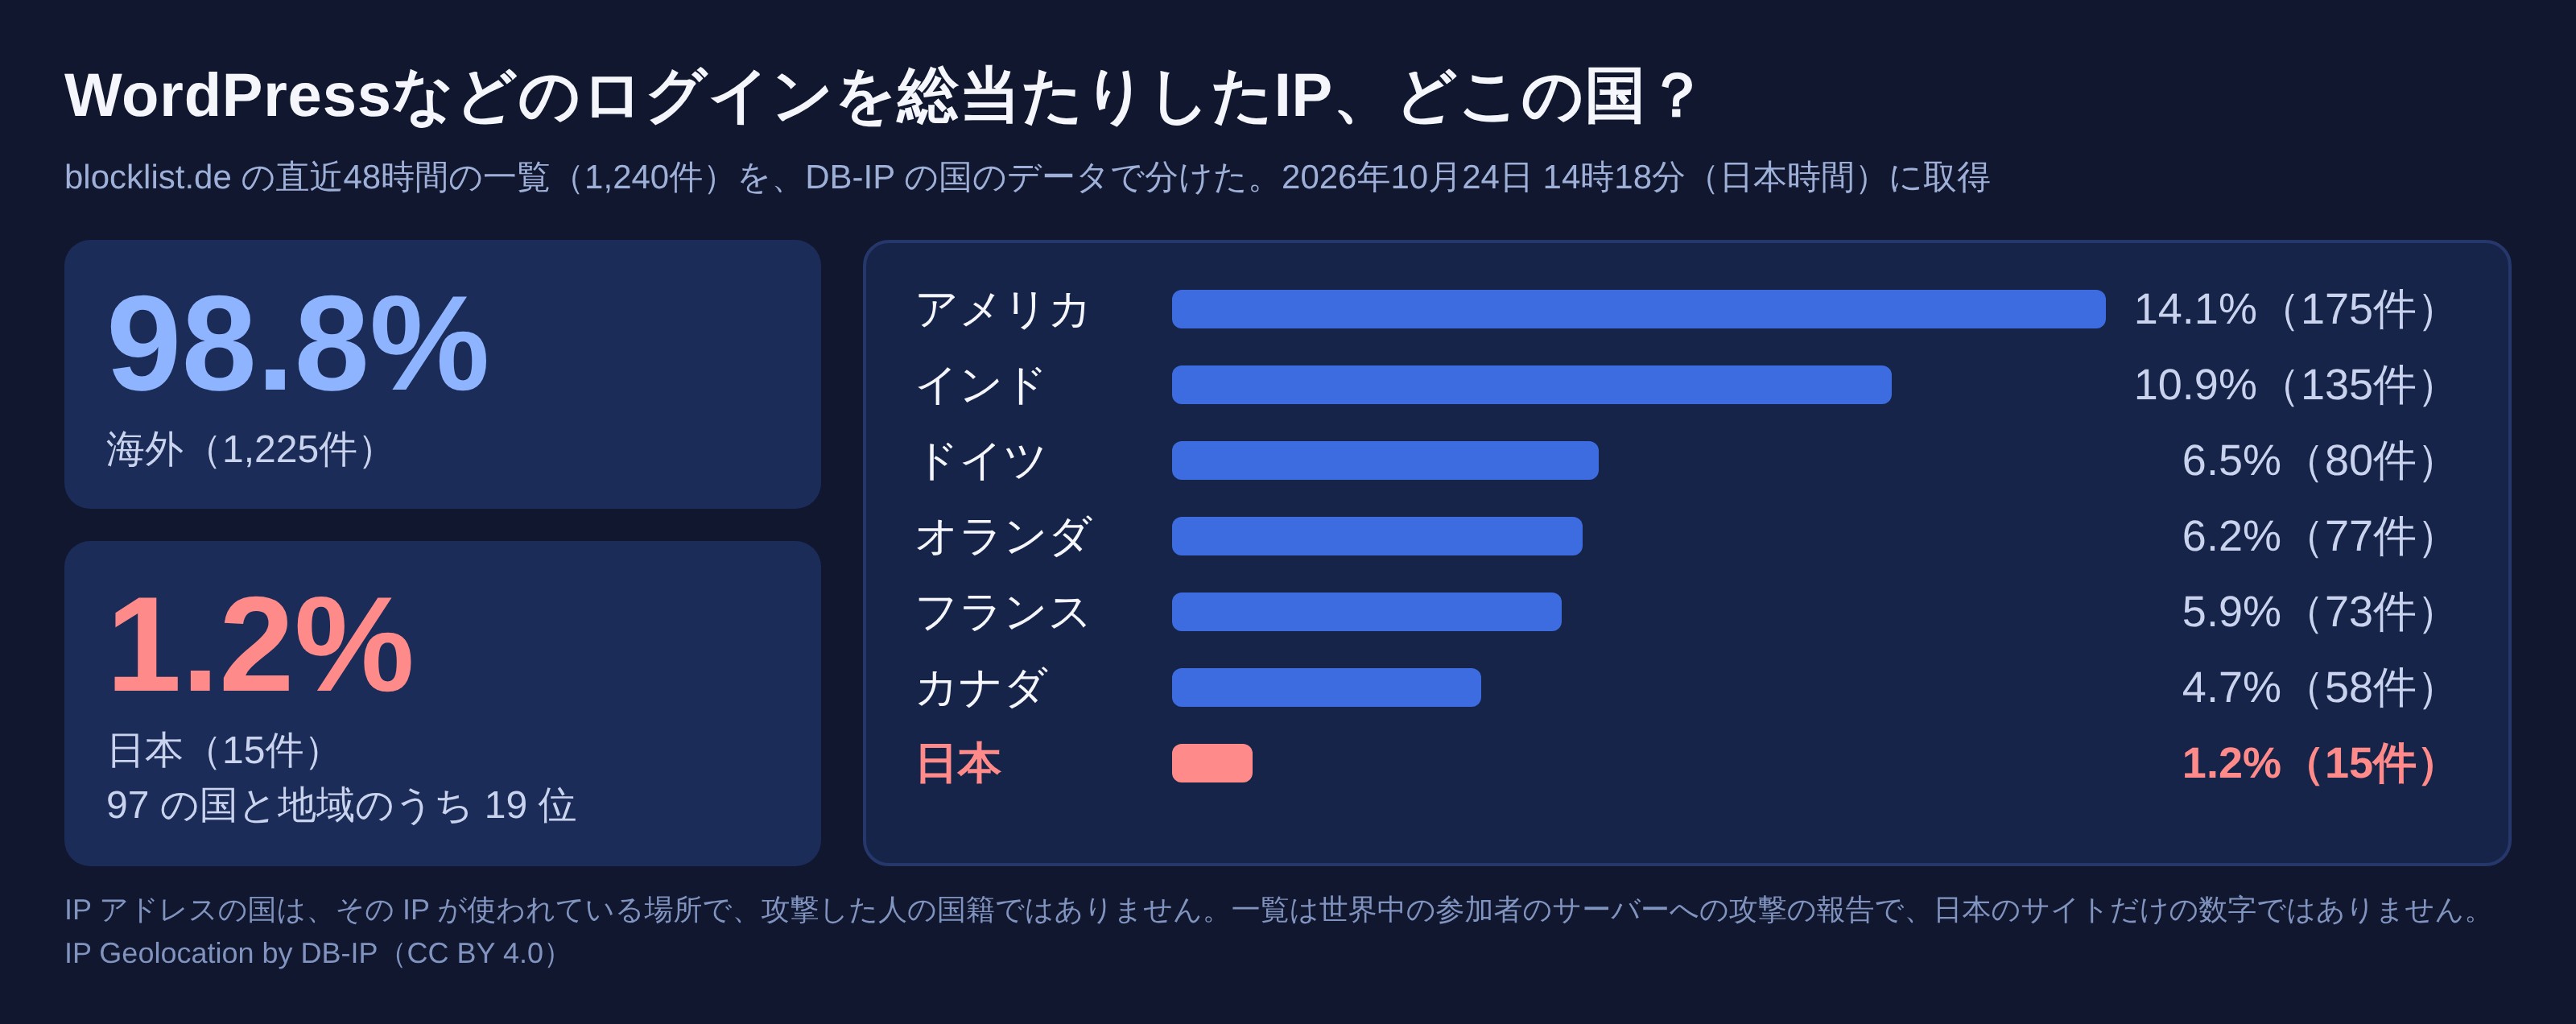
| 一覧 | 件数 | 海外 | 日本 |
|---|---|---|---|
| ログインへの |
1,240件 | 98.8% | 15件 |
| Webサーバーへの |
9,562件 | 99.6% | 36件 |
| SSHへの |
4,896件 | 99.0% | 50件 |
| 全部 |
27,606件 | 99.6% | 123件 |
ログインへの
この数字の読み方
- IPアドレスの
国は、 攻撃した通信が 出てきた 場所です。 人の 国籍ではありません。 海外の クラウドや、 乗っ取られた 機器から 送られている こともあります - 世界中の
サーバーへの 日本の攻撃の 報告です。 サイトに 来た 攻撃だけの 数字ではありません。 報告する 人の サーバーが 海外に 多ければ、 数字も 海外に 寄ります - 国の
判定にも DB-IP は、誤りが あります。 無料版 (Lite)の 正確さの 目安を 81、 有料版を 93と しています (DB-IP の 社内の 測定)
それでも、
3. レンタルサーバーは、もう止めている
実は、
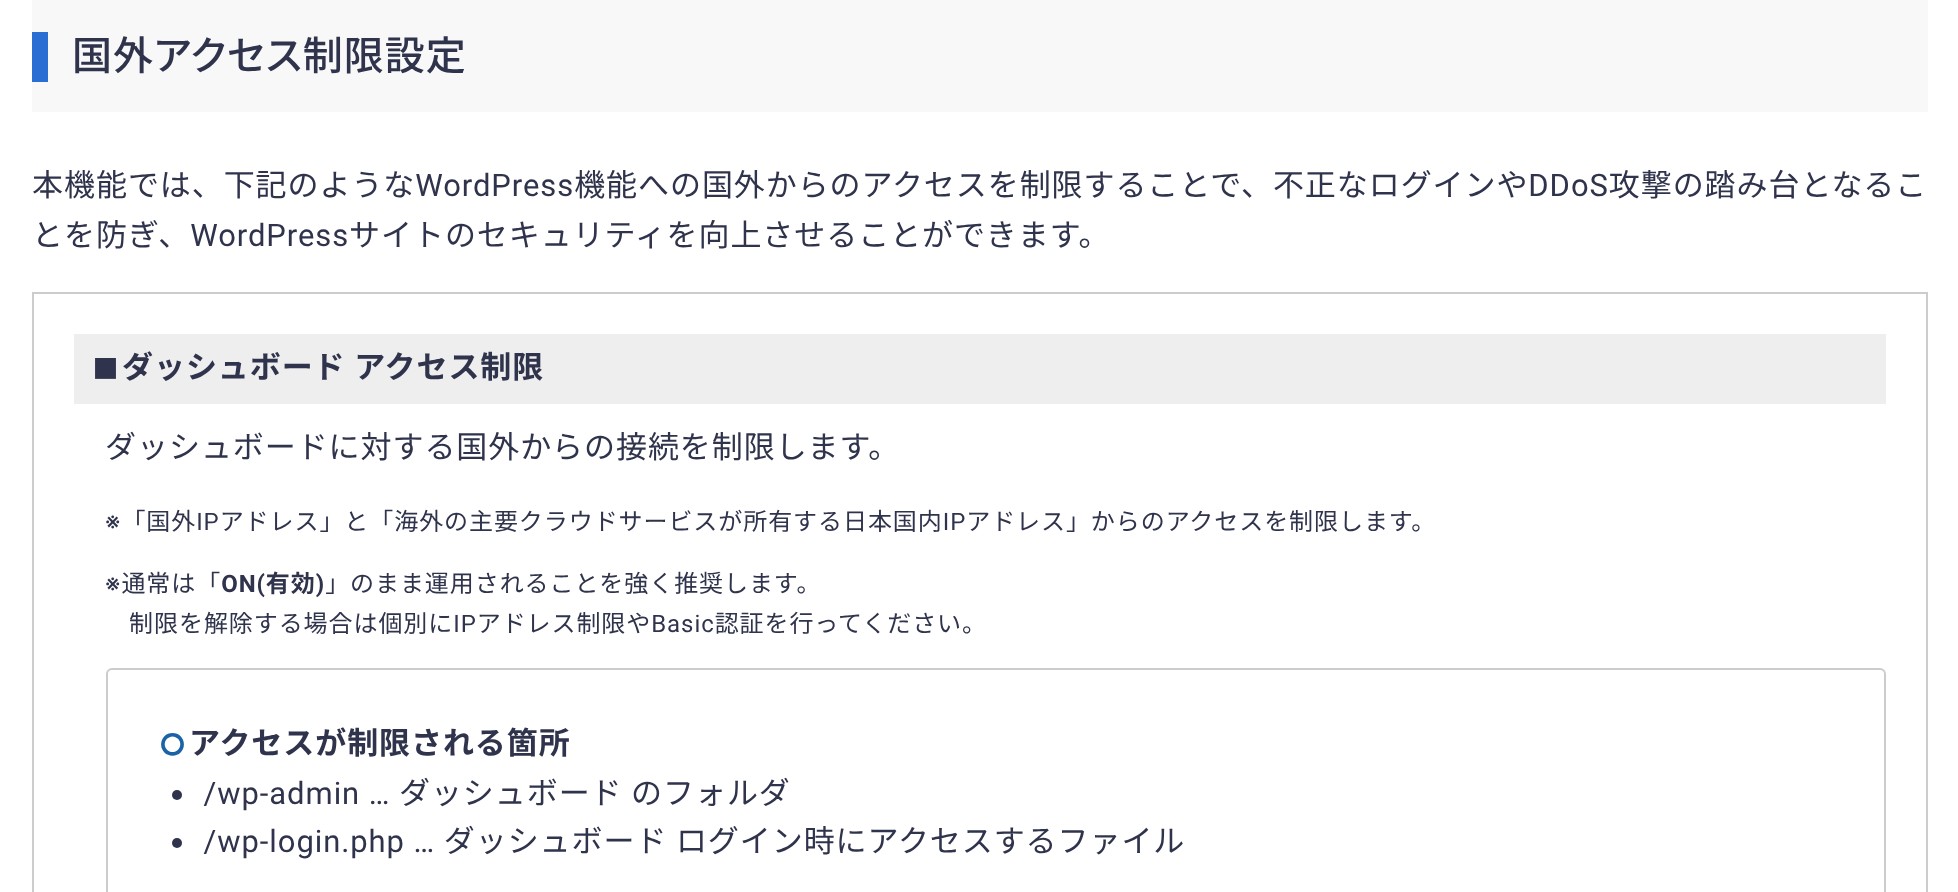
| レンタルサーバー | 機能と |
|---|---|
| エックスサーバー | 国外アクセス制限。 |
| ConoHa WING | 海外アクセス制限。 |
| さくらの |
国外IPアドレスフィルター。 |
| ロリポップ! | 海外アタックガード。 |
どれも、
ただし、
4. それでも入られる:ログインの要らない脆弱性
ログインの
2026年10月13日、
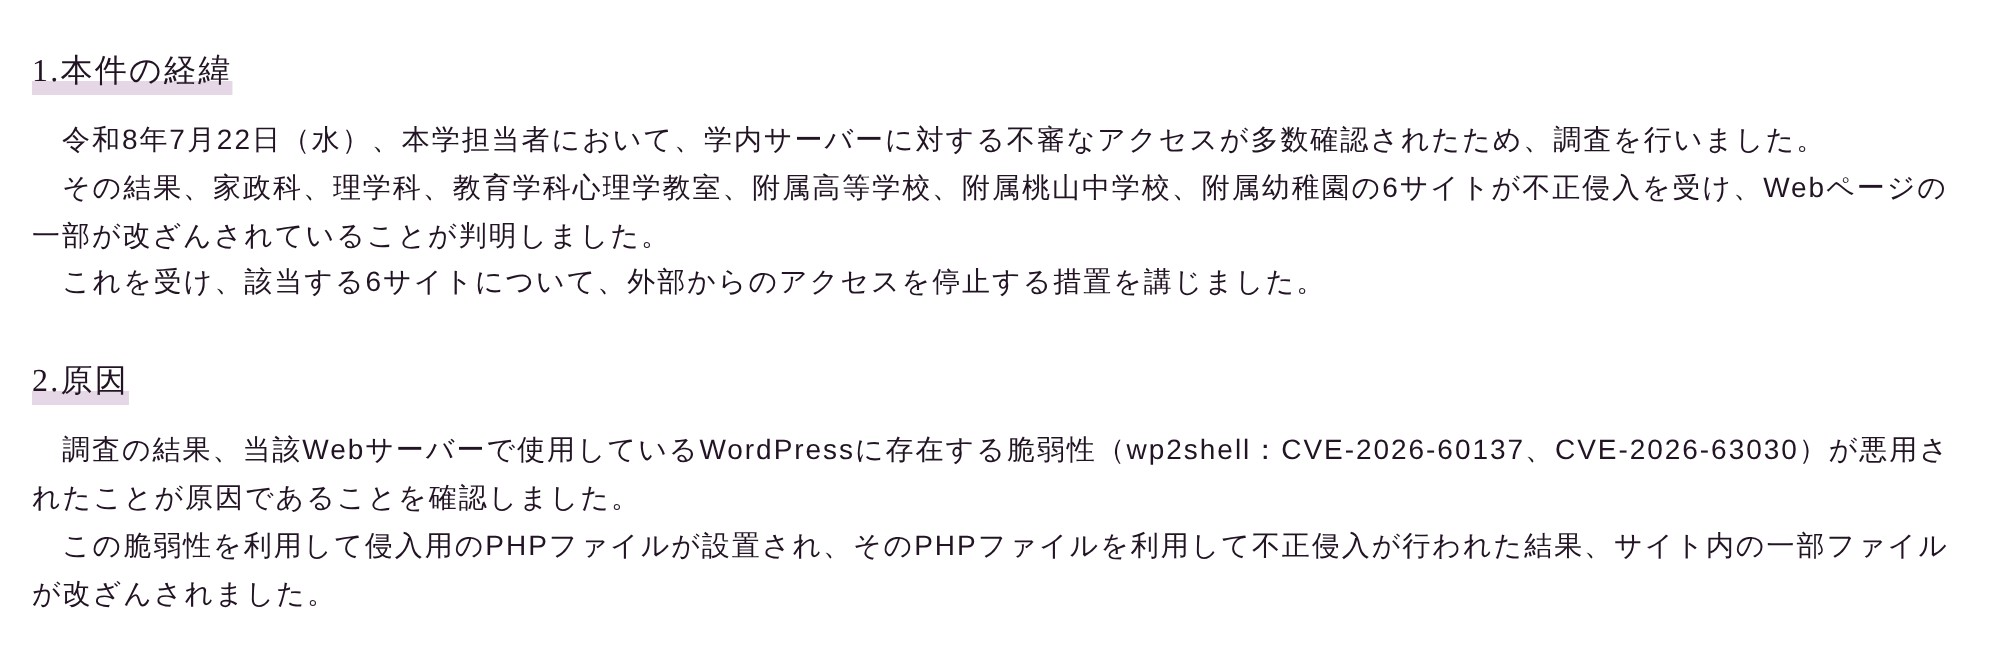
原因は、
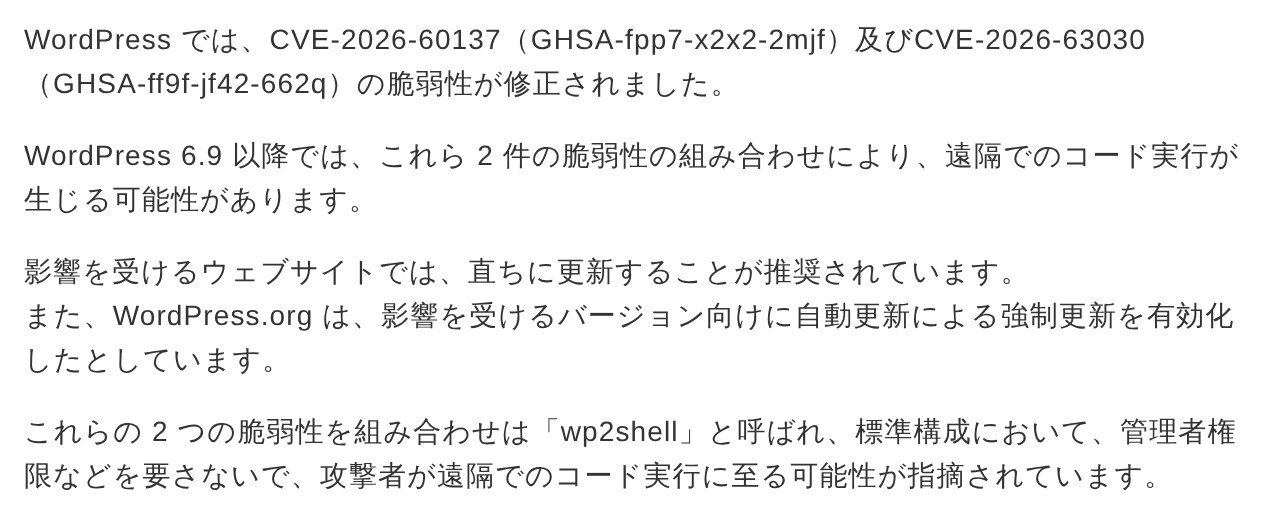
IPAに
こうした
5. 海外を止めても届く道:国内の踏み台
警察庁は、
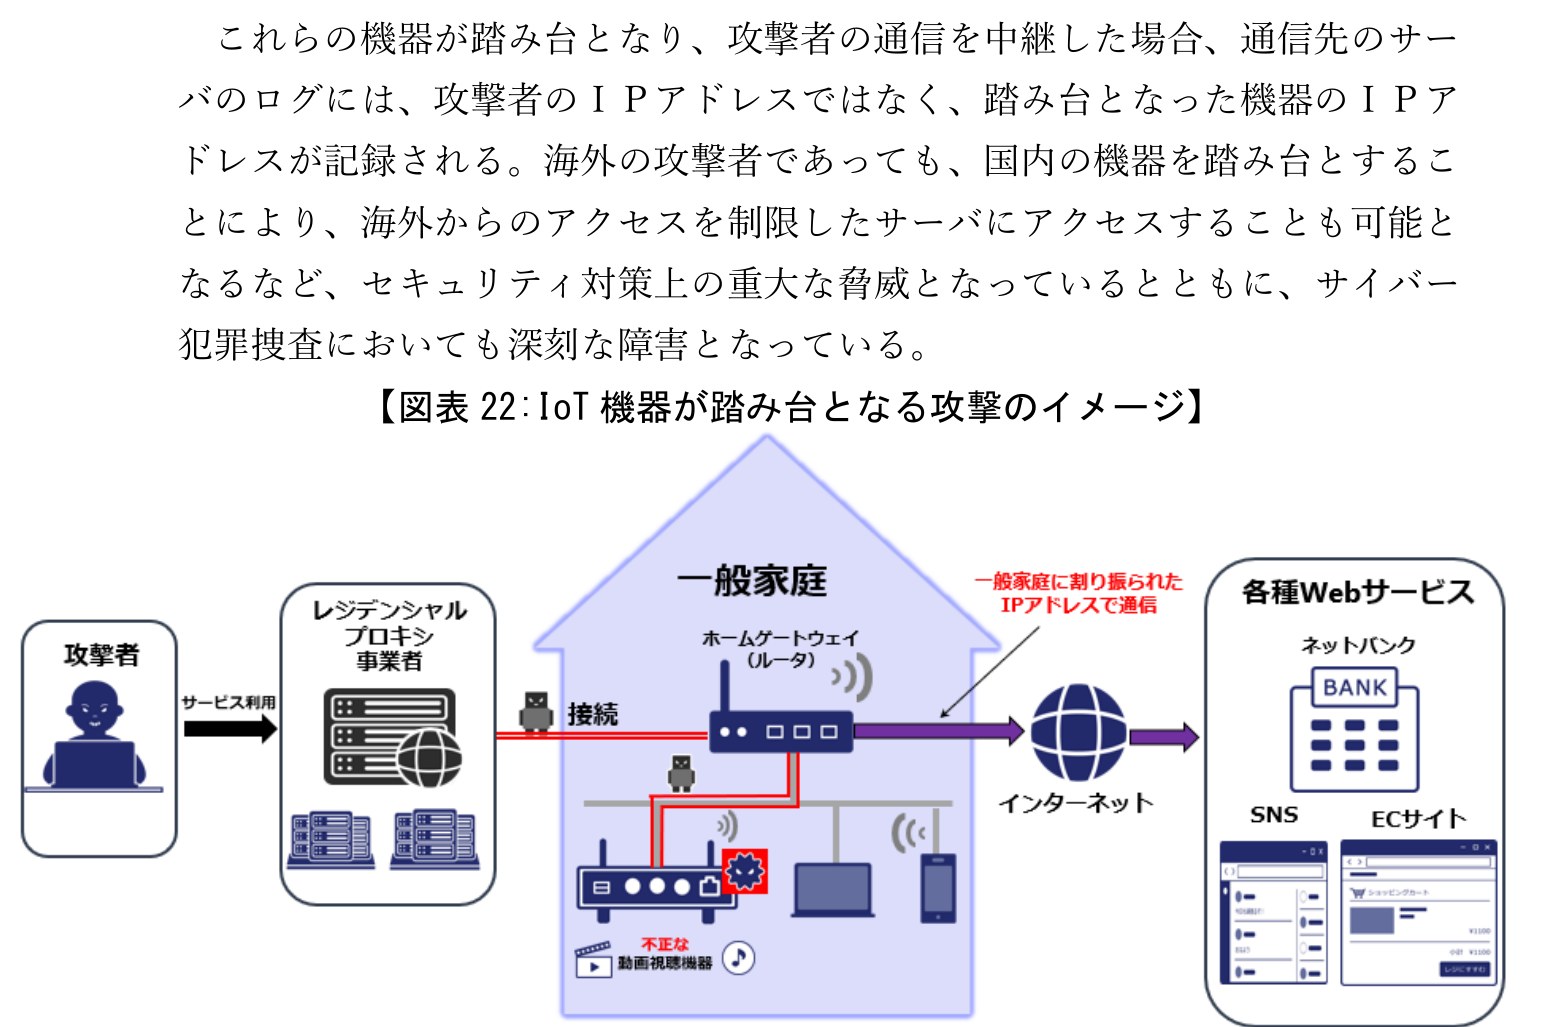
家庭の
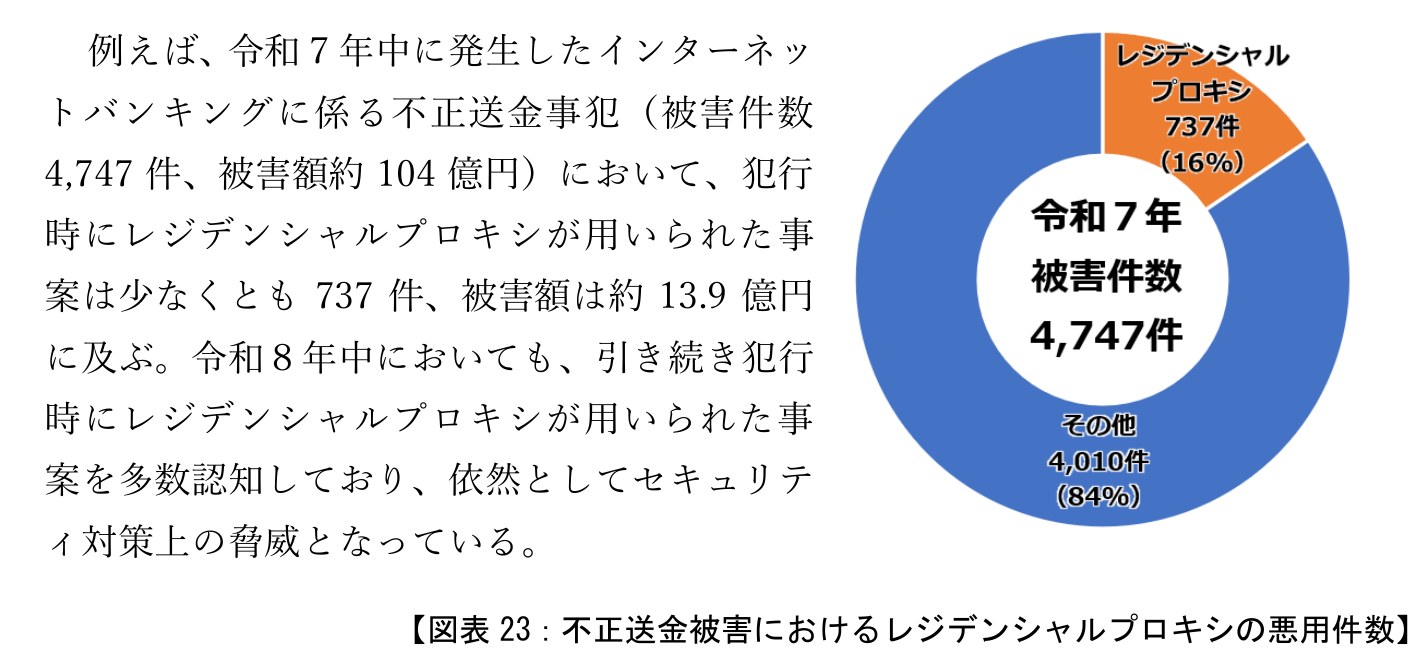
実際に、
JPCERT/CCも、
対策と

そして
6. サイトごと止めると、Googleや決済まで止まる
では、
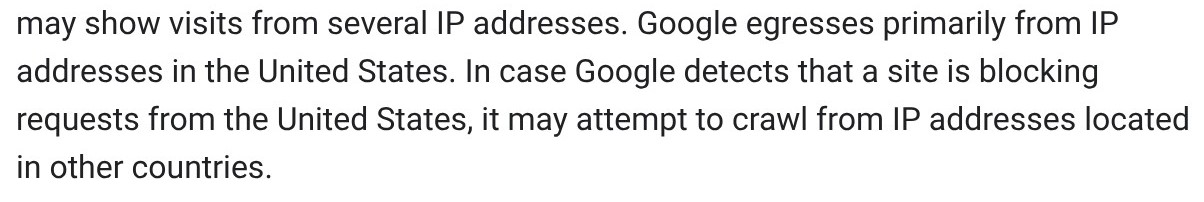
Googleは、
各社が
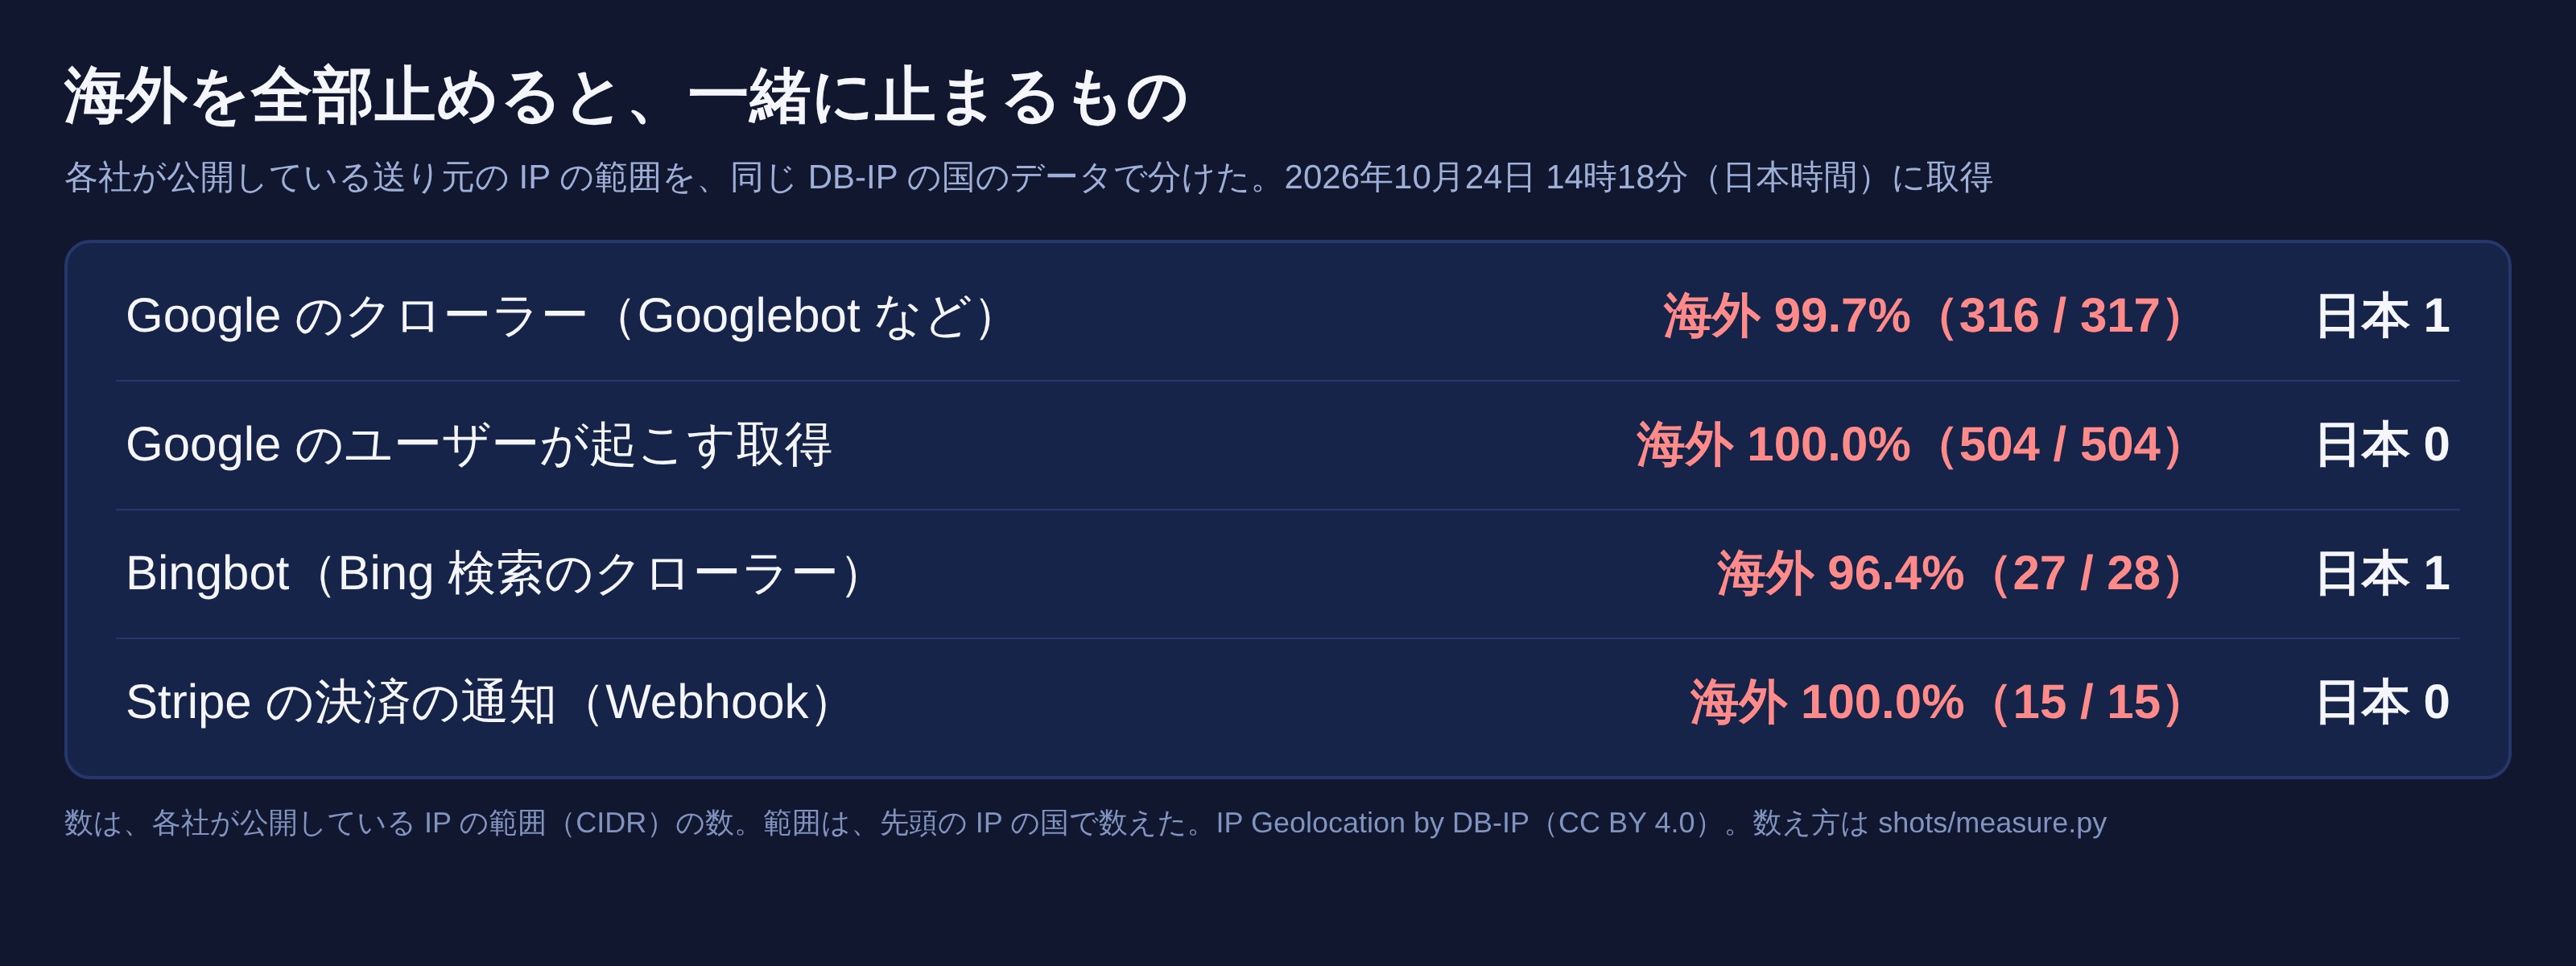
| 送り元 | 範囲の |
うち日本 |
|---|---|---|
| Google の |
317 | 1 |
| Google の |
504 | 0 |
| Bing の |
28 | 1 |
| Stripe の |
15 | 0 |
※数は、
サイトごと
- 海外に
住む お客さんや、 出張・旅行中の 自分も、 サイトを 見られなくなる - 国の
判定には 誤りが ある。 エックスサーバーも 「国内IPアドレスからの アクセスであっても… 誤認され、 制限が される 場合が あります」と 書いている - Googleも、
多言語の サイトの 説明で 「IP location analysis is difficult and generally not reliable (IPアドレスで 場所を 判定するのは 難しく、 たいてい当てにならない)」と している
7. WordPressの公式は、どう言っている?
WordPress.org の
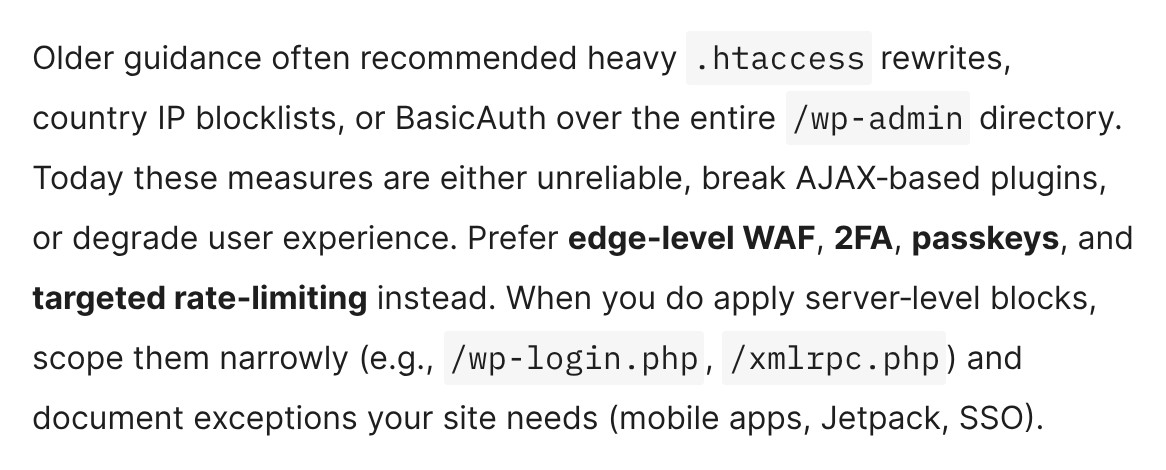
昔
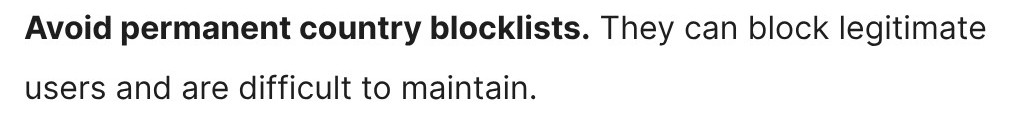
さらに
8. つまり:海外を止めて、防げるもの・防げないもの
| 相手 | 海外を |
|---|---|
| ログインへの |
ほとんど |
| ログインの |
穴 |
| 国内の |
制限を |
| サイトごと |
Googleの |
海外を
9. 今日やること
- レンタルサーバーの
国外アクセス制限が、 多くはオンに なっているか 確かめる。 初めから オンです - 国で
止めるのは、 公式のログインの 入口 (ログイン画面・XML-RPC)だけに する。 すすめど おり、 範囲を 狭く - サイトの
表は 検索の止めない。 クローラーや、 決済などの 知らせの ため - WordPressの
本体と 自動のプラグインを 最新に する。 更新が 動いているか、 管理画面で 版を 確かめる - ログインは、
2段階認証か 総当たりでパスキーに する。 当てられても 入られない - 使っていない
プラグイン・テーマは 穴の消す。 入口を 減らす
止める
10. ソラブンで、ログイン画面だけを国で止める
ソラブンJP と
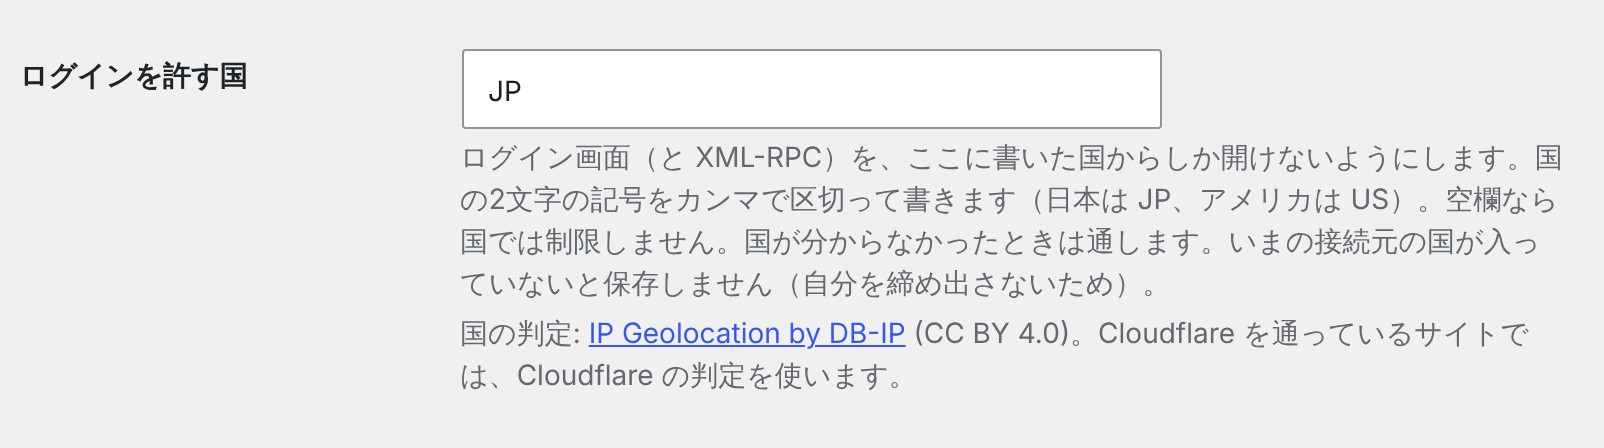
- 国の
判定には、 今回数えたのと 同じ DB-IP の データを 使います (Cloudflare を 通っている サイトでは、 Cloudflare の 判定) - 国が
分からない ときは、 正しい 人を 締め出さないよう 通します - いまの
接続元の 国が 入っていないと 保存しないので、 自分を 締め出す心配も ありません
ほかにも、
よくある質問
海外からのアクセスを止めれば、ハッキングは防げますか?
ログインへの
サイト全体を、日本からしか見られないようにしてもいいですか?
おすすめしません。
レンタルサーバーの国外アクセス制限がオンなら、プラグインでの設定は要りませんか?
入口を
海外出張中に、自分がログインできなくなりませんか?
ログイン画面を
まとめ
- 攻撃元の
IPアドレスは、 ほとんどが 海外だった (警察庁の センサーで 99.6%、 ログインへの 総当たりの 一覧を 数えて 98.8%)。 ただし、 IPアドレスの 国は 攻撃者の 国籍ではない - 日本の
大手レンタルサーバーは、 管理画面などへの 海外からの アクセスを、 初めから 制限している - それでも、
国内の 踏み台を 通れば 制限は 越えられ (警察庁)、 ログインの 要らない 脆弱性は 穴その ものが 残る (京都教育大学の 例) - サイトごと
海外を 止めると、 Googleの クローラーや 決済の 通知まで 止まる - WordPressの
公式は、 国を ずっと 止める リストを 避け、 2段階認証・パスキー・回数の 制限を すすめている。 国で 止めるなら、 ログインの 入口だけに 狭く。 穴は 更新で ふさぐ
出典(2026年10月24日に確認)
攻撃元の
- 警察庁
「令和8年上半期に おける サイバー空間を めぐる 脅威の 情勢等に ついて」 (6・25・26ページ) https://www.npa.go.jp/publications/statistics/cybersecurity/data/R8kami/R08_kami_cyber_jousei.pdf - blocklist.de「Export」 https://www.blocklist.de/en/export.html
- DB-IP「IP to Country Lite」 https://db-ip.com/db/download/ip-to-country-lite
- エックスサーバー マニュアル
「WordPressセキュリティ設定」 https://www.xserver.ne.jp/manual/man_server_wpsecurity.php - ConoHa WINGサポート
「WordPressの セキュリティの 設定を する」 https://support.conoha.jp/w/wpsecurity/ - さくらの
サポート情報 「国外IPアドレスを フィルター設定したい」 https://help.sakura.ad.jp/rs/2234/ - ロリポップ!
「海外アタックガードの 設定・解除方法」 https://lolipop.jp/manual/user/attack-guard/ - 京都教育大学
「本学Webサーバーへの 不正侵入に 伴う Webページの 一部 改ざんに ついて」 (2026年10月13日) https://www.kyokyo-u.ac.jp/news/2026/10/web20260722-owabi.html - IPA
「WordPressの 脆弱性対策に ついて (CVE-2026-60137、 CVE-2026-63030:wp2shell)」 (2026年7月22日) https://www.ipa.go.jp/security/security-alert/2026/alert20260722.html - JPCERT/CC
「直近で 相次いでいる 国内組織に おける 不正アクセスに 関する 注意喚起」 (2026年10月23日更新) https://www.jpcert.or.jp/at/2026/at260030.html - Google「Google Crawler (User Agent) Overview」 https://developers.google.com/crawling/docs/crawlers-fetchers/overview-google-crawlers
- Google
「Verify Requests from Google Crawlers and Fetchers」 (IPアドレスの 範囲の 一覧) https://developers.google.com/crawling/docs/crawlers-fetchers/verify-google-requests - Google 検索セントラル
「Managing Multi-Regional and Multilingual Sites」 https://developers.google.com/search/docs/specialty/international/managing-multi-regional-sites - Bing「bingbot.json」 https://www.bing.com/toolbox/bingbot.json
- Stripe
「Webhook の 送信元 IP」 https://stripe.com/files/ips/ips_webhooks.json - WordPress.org
「Brute Force Attacks」 (Advanced Administration Handbook) https://developer.wordpress.org/advanced-administration/security/brute-force/
関連するコラム
 日本は
 【2026年】WordPressの
 WordPressは