「WordPressは
最初に
結論から
1. シェアは本当に減っているのか
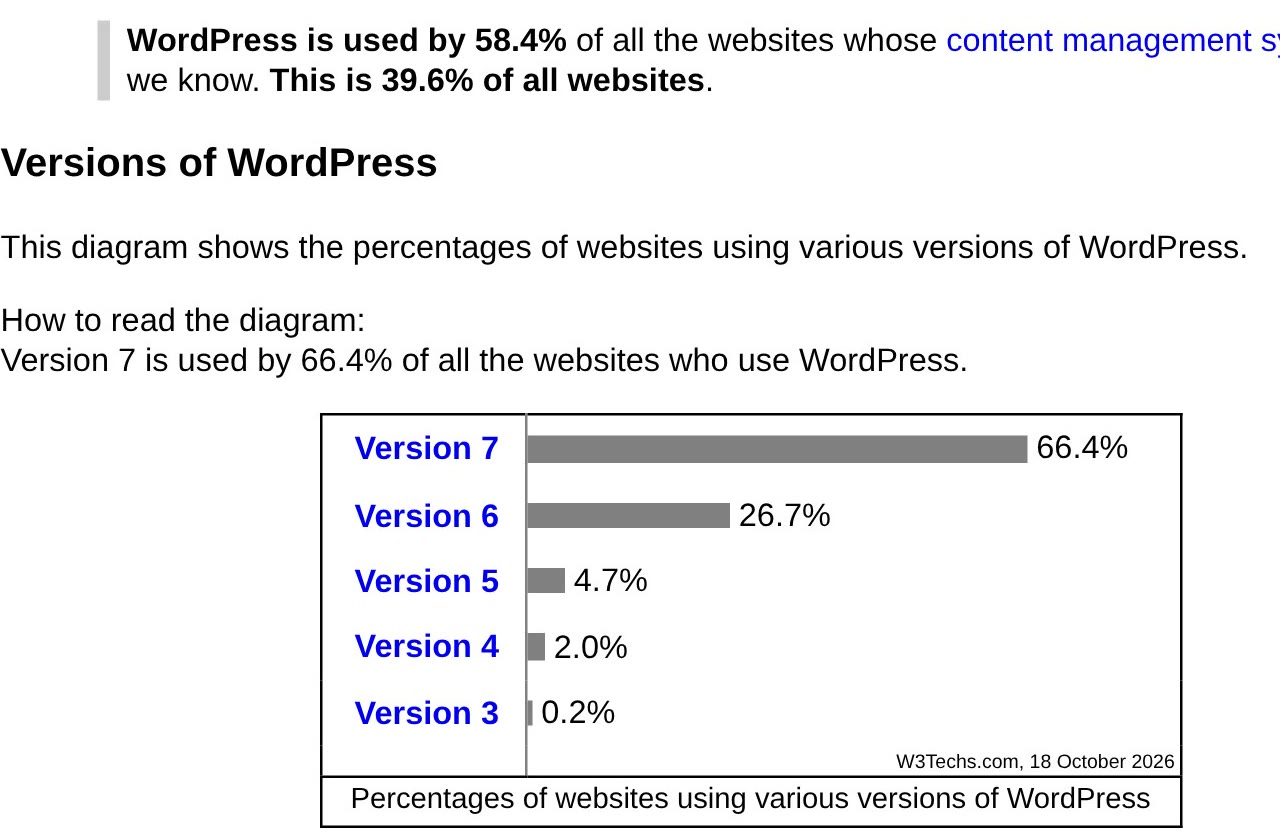
調査会社 W3Techs に
| 各年1月1日 | 全サイトに |
CMSの |
CMSなし |
|---|---|---|---|
| 2015年 | 23.3% | 60.7% | 61.7% |
| 2022年 | 43.2% | 65.2% |
33.8% |
| 2025年 | 43.6% |
62.0% | 29.6% |
| 2026年 | 43.0% | 60.2% | 28.6% |
| 2026年10月18日 | 39.6% | 58.4% | 32.1% |
2026年に
ただし、
別の
- HTTP Archive(Chrome の
実際の 利用データに 載る サイトが 対象) :モバイルの ページに 占める WordPress は、 35.8% (2022年7月、 最高) → 33.6% (2026年1月) → 31.1% (2026年9月)。 同じ 期間に Shopify は 2.9% → 5.2% - W3Techs 自身の
コメント (2025年6月):"It is, however, no longer growing … Behind WordPress, we see a rise of hosted systems." (もう 伸びていない。 WordPress の 後ろで、 ホスト型の サービスが 伸びている)
日本では、ほぼ横ばい
日本語の
減っては
2. 開発は止まっていないか
「オワコン」と
- 2024年9月:WordPress の
共同創業者で Automattic を 率いる Matt Mullenweg 氏が、 ホスティング会社 WP Engine を 批判。 WP Engine は WordPress.org から 締め出される - 2024年10月:WP Engine が
提訴。 12月に 仮差止めが 認められ、 アクセスは 回復 - 2025年1月:Automattic が
本体開発への 協力を 減らすと 発表 (5月に 全面的に 戻ると 発表) - 2025年4月:本体の
大きな 更新を 年1回に すると 発表 (理由は 「進行中の 法的な 問題で リソースが 割かれている」) - 2026年9月:独占禁止法に
関する 訴えが 復活。 陪審裁判は 2027年10月からの 予定と 報じられている
和解の
それでも、
| 版 | 公開 | 主な |
|---|---|---|
| 7.0「Armstrong」 | 2026年5月20日 | 生成AIと |
| 7.1「Mary Lou」 | 2026年8月19日 | レスポンシブな |
| 7.1.3 | 2026年10月6日 | いまの |
| 7.2 | 2026年12月10日の |
— |
2025年も、
3. 脆弱性を、実際に数えてみた
ここからが
| 年 | 脆弱性 | 本体 | プラグイン | テーマ | 重大・高 | ログイン不要 | 直した |
|---|---|---|---|---|---|---|---|
| 2024年 | 8,232件 | 4件 | 7,959件 |
271件 |
18.8% | 42.0% | 23.0% |
| 2025年 | 10,838件 | 2件 | 10,010件 |
830件 |
21.3% | 49.6% | 41.4% |
| 2026年 |
9,847件 | 36件 | 8,776件 |
1,036件 |
35.1% | 55.8% | 23.1% |
数え方:公開日の
分かった
- 本体は、
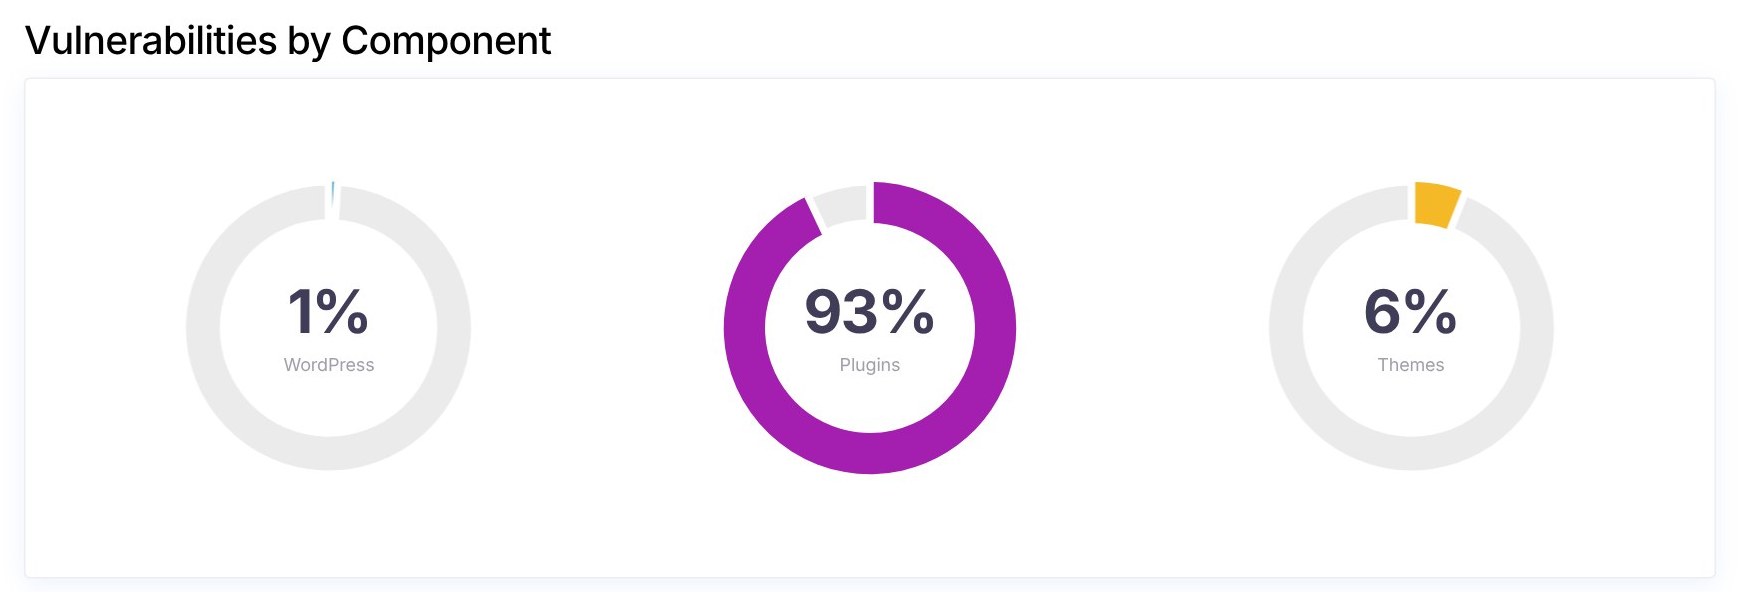
ごく 本体のわずか。 脆弱性は 2024年が 4件、 2025年が 2件。 2026年は 36件と 増えましたが、 それでも 全体の 1%未満です。 毎年 8千〜1万件ある 脆弱性の 99%以上は、 後から 足す プラグインと テーマでした - 当たった
プラグインの 1年に数も 多い。 脆弱性が 見つかった プラグインは、 2024年が 4,393個、 2025年が 6,697個。 多い 弱点は、 どの 年も クロスサイトスクリプティング (XSS)、 権限の 確認漏れ、 CSRF、 SQLインジェクションでした - 深刻な
ものが 重大・高の増えている。 割合は 18.8% → 21.3% → 35.1%、 ログインしなくても 狙える ものは 42.0% → 49.6% → 55.8%と、 年々 上がっています
ほかの
| 集計 | 件数 | 本体 | 内訳 |
|---|---|---|---|
| Wordfence の |
8,223件 | 5件 | プラグインが |
| Patchstack の |
11,334件 | 6件 |
プラグイン91%・テーマ9% |
| WPScan の |
約4万件 | 1% | プラグイン93%・テーマ6% |
4. ただし2026年は、本体でも悪用された
正直に
2026年7月17日に
標準構成に
おいて、 管理者権限などを 要さないで、 攻撃者が 遠隔での コード実行に 至る 可能性
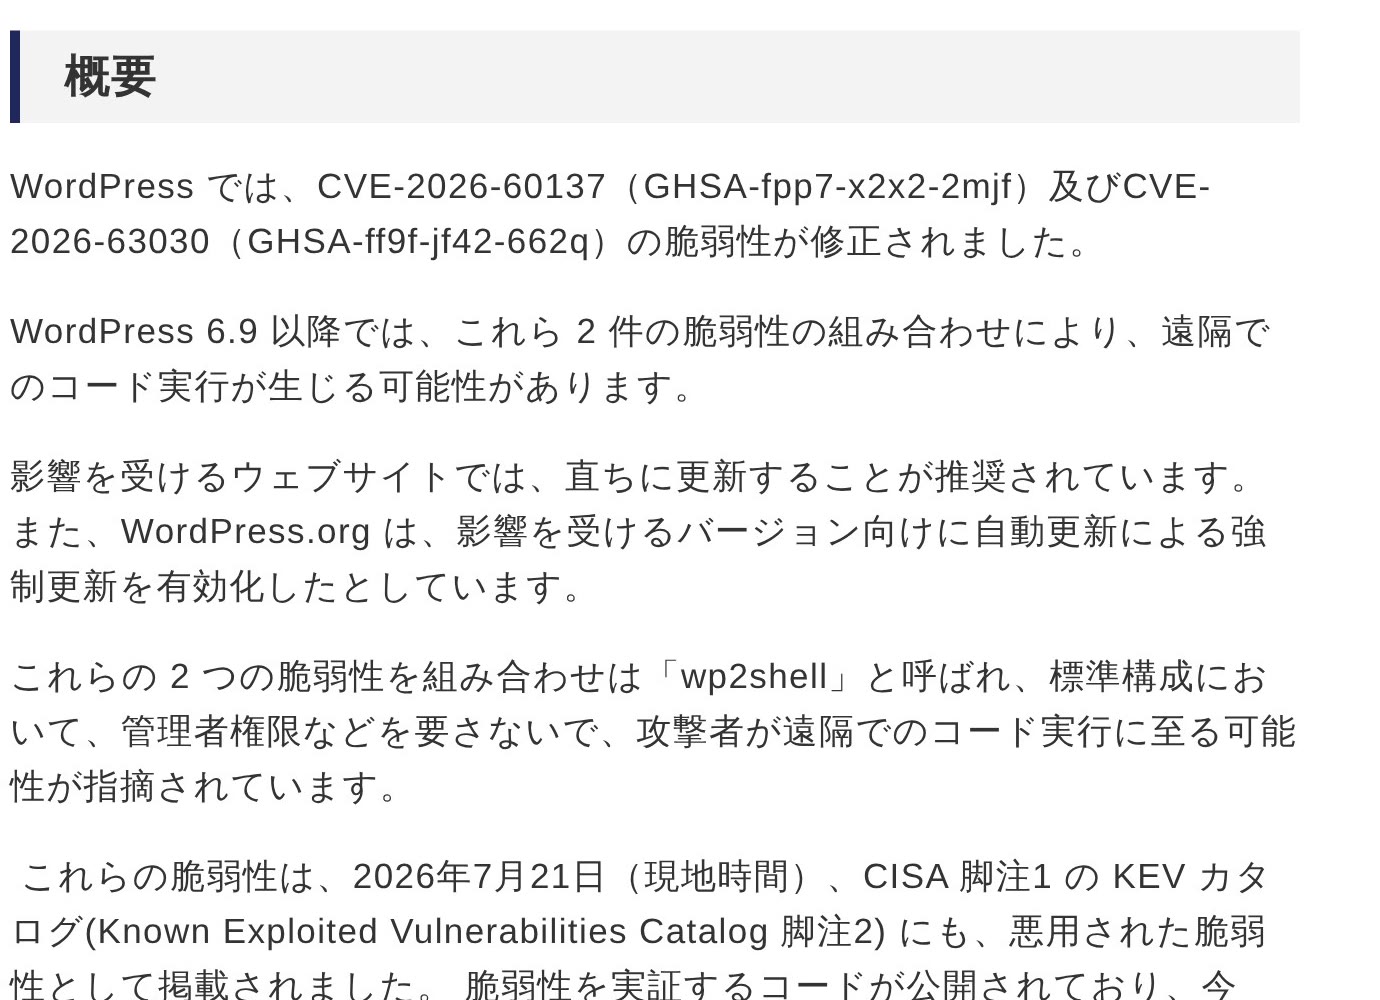
米国の CISA
2026年の
| 版 |
件数 | 主な |
|---|---|---|
| 6.9.2 |
10件 | 修正漏れを 6.9.4 で |
| 7.0.2 |
2件 | critical と high。 |
| 7.0.3 |
12件 | ログイン画面の、 |
| 7.0.4 |
1件 | 投稿者以上の |
| 7.1.1 |
11件 | — |
| 7.1.2 |
1件 | critical。 |
| 7.1.3 |
7件 | — |
それでも、深刻なときほど対応は速い
7.0.2 の
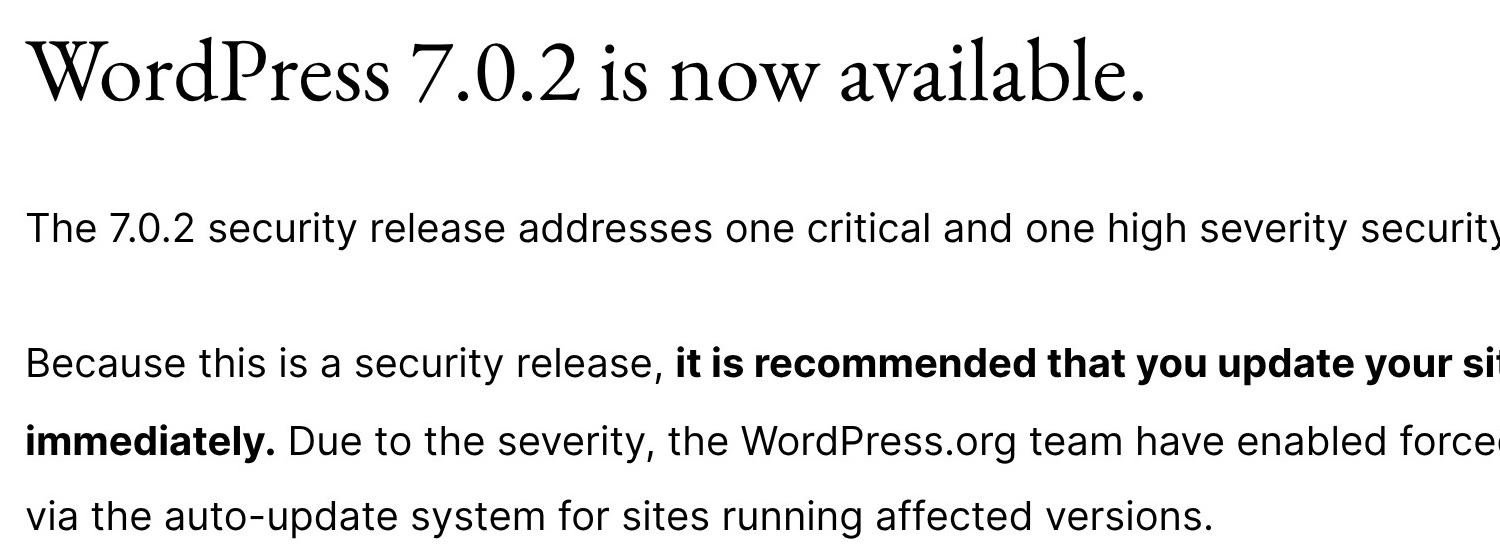
ただ、
5. 本当の弱点は、放置されたプラグイン
WordPress の
- 脆弱性の
46%は、 公表の 時点で、 作者からの 修正が 間に 合っていなかった (前の 年は 33%) - 影響の
大きい 脆弱性の 約半数は、 24時間以内に 悪用された。 悪用の 多さで 重みを 付けた 中央値は 5時間 - ホスティング会社の
ファイアウォールなどで 止められたのは 12% (範囲を 広げた 実験でも 26%)
私たちの
つまり、
6. 日本でも、改ざんは増えている
JPCERT/CC
4〜6月の
民間の
IPA の
7. 初期設定の WordPress を、実際に検査してみた
数字だけでなく、
| 試した |
初期設定の |
ソラブンで |
|---|---|---|
/?author=1 を |
/author/demo/ に |
トップページに |
/wp-json/wp/v2/users を |
"slug": "demo" が |
rest_no_route(一覧を |
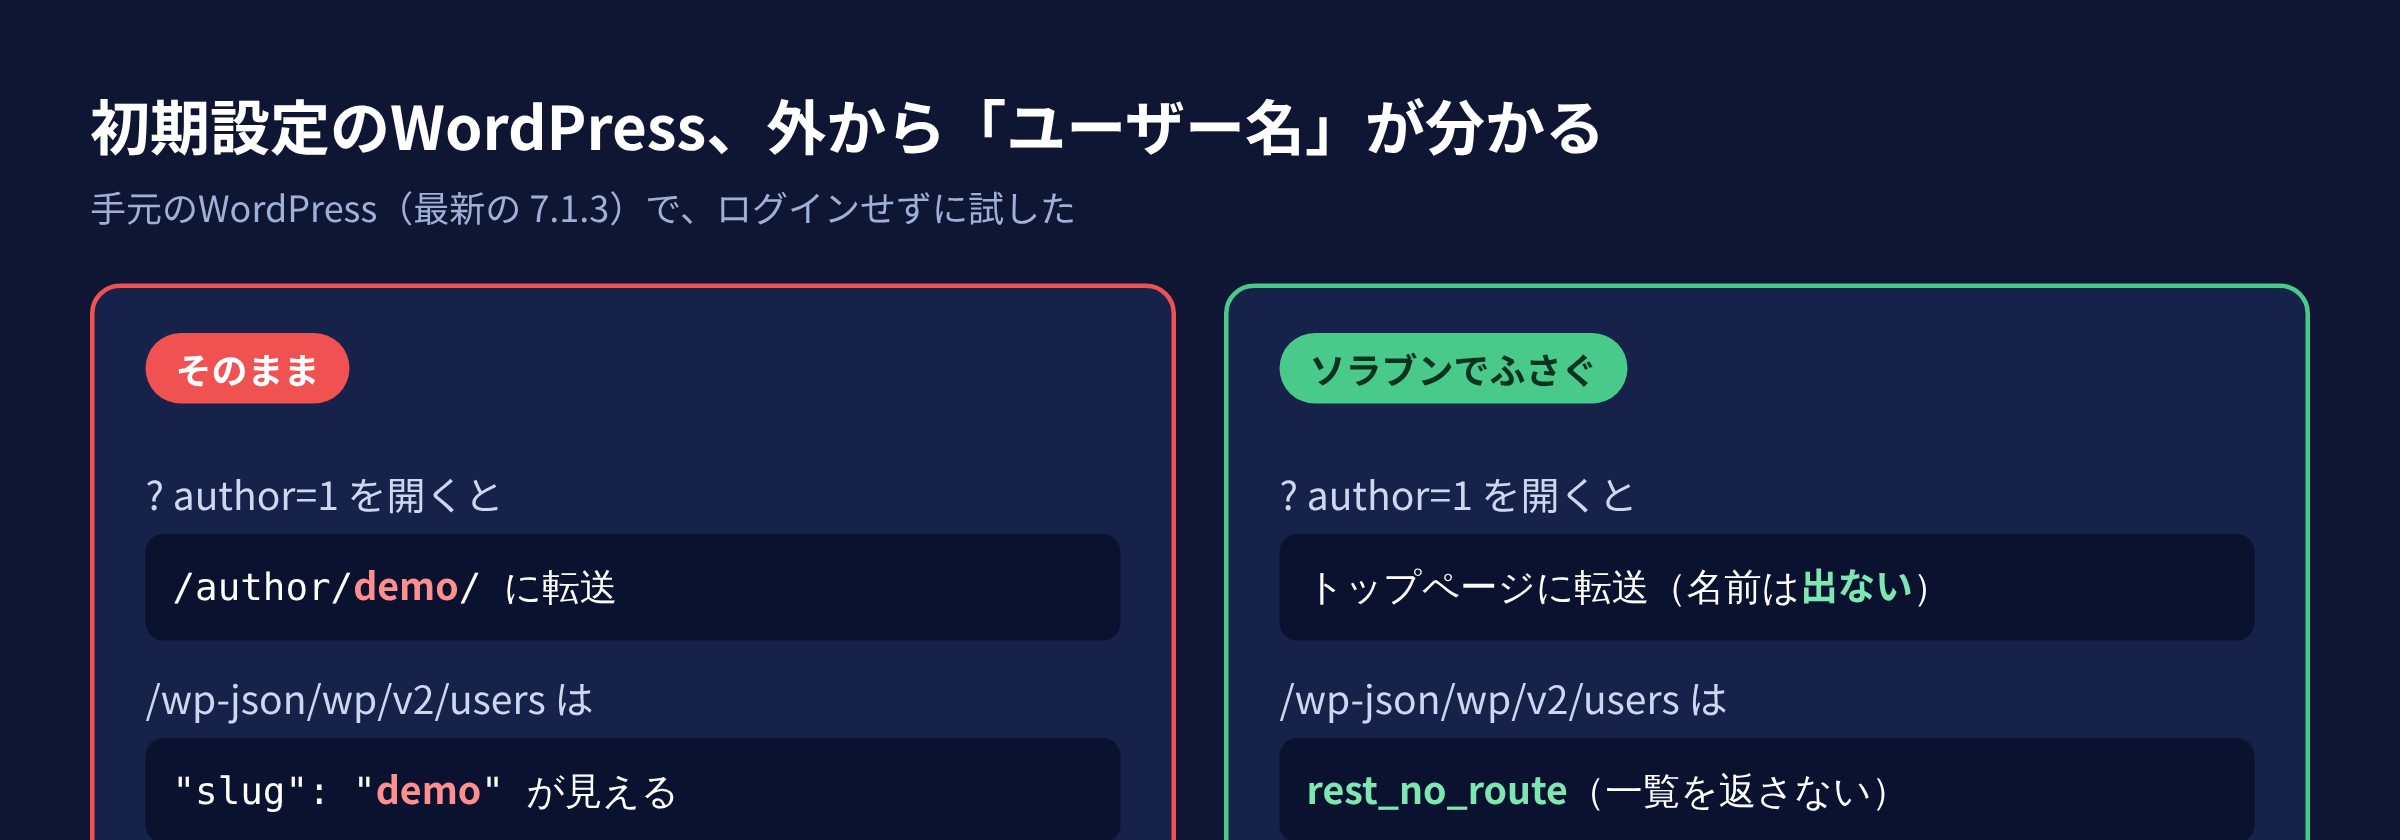
この
初期設定に
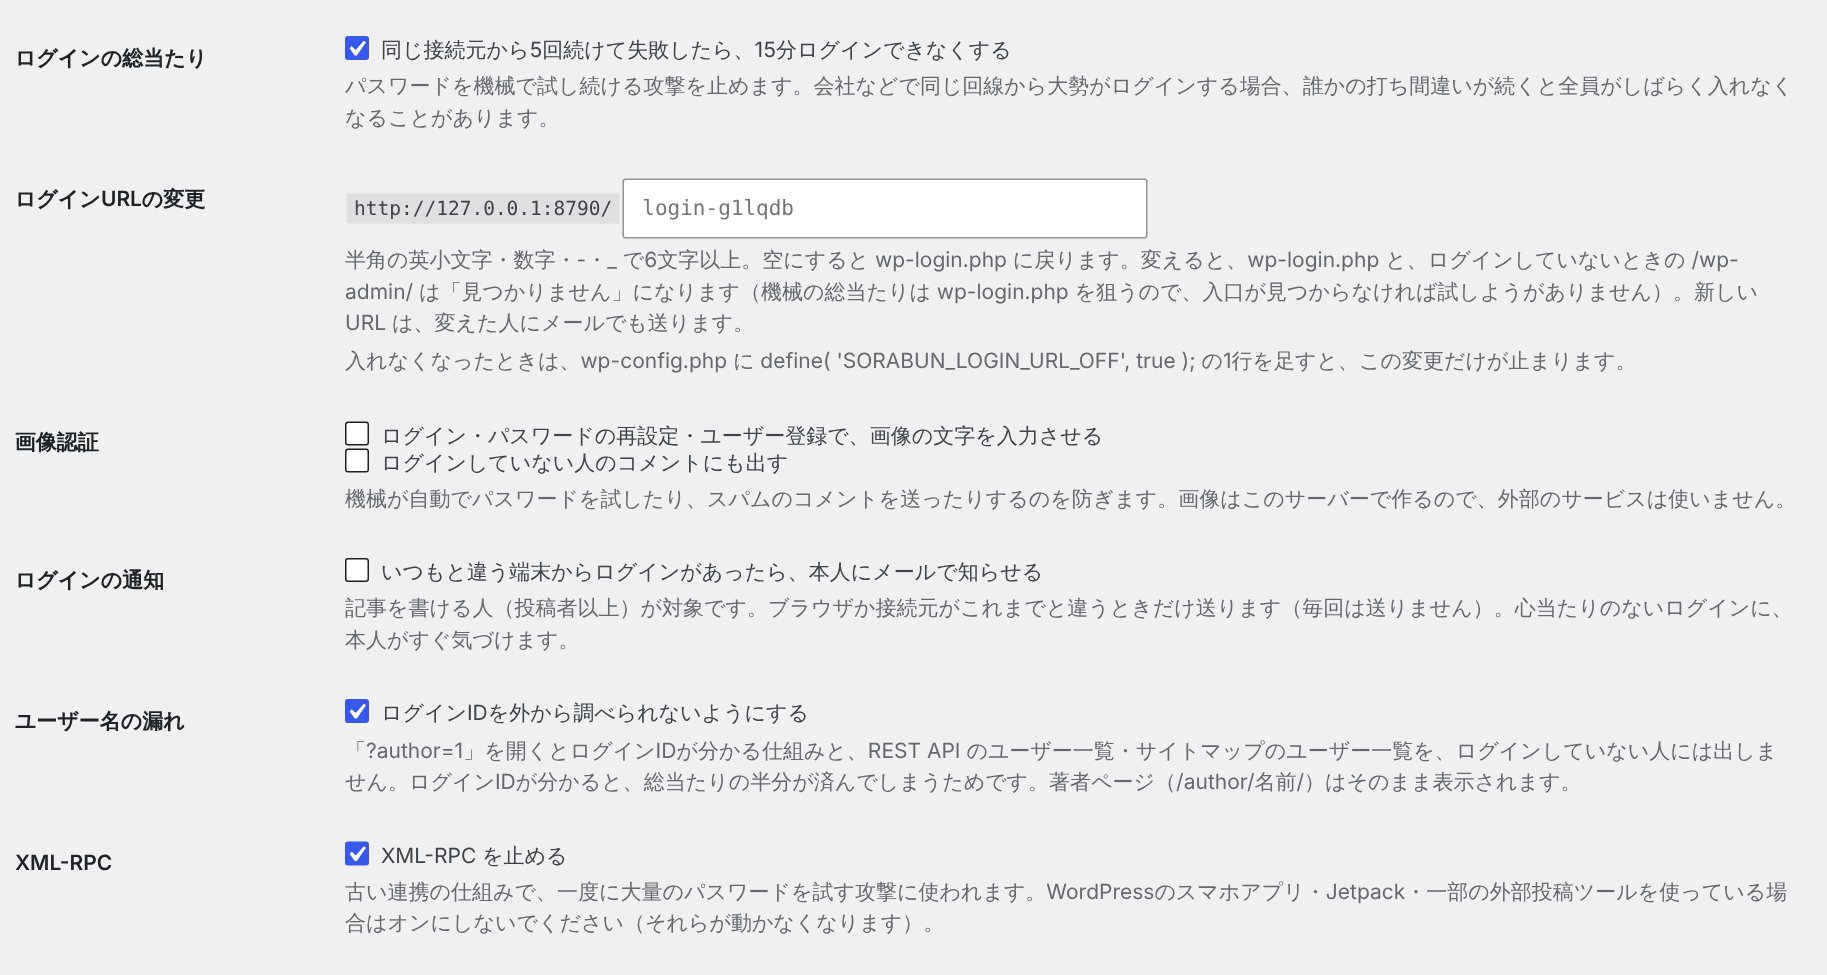
8. 乗り換えれば、安全になる?
Wix、
- Webflow:"Automated patches and updates with no customer maintenance."
(利用者の 保守なしで、 自動で 修正と 更新) - STUDIO:
「サーバーの 準備も 保守も 不要」 「脆弱性が 見つかった 場合、 迅速に アップデートを 行っています」 - Shopify:PCI DSS レベル1、
SOC 2 Type II。 Wix も SOC 2 Type 2、 PCI DSS レベル1
表示の
ただし、
| 項目 | WordPress |
SaaS |
|---|---|---|
| サーバー・ |
自分 |
事業者 |
| アカウントの |
自分 | 自分 |
| 追加の |
自分で |
自分で |
| ドメイン | 自分 | 自分 |
| 自由度 | 高い |
サービスの |
更新を
9. 結論:オワコンではない。でも最強でもない
| 「オワコン」側の |
「まだ |
|---|---|
| 2026年は W3Techs と HTTP Archive の |
全サイトの |
| 表示の |
2026年も |
| 本体の |
本体は |
| 46%は |
脆弱性の |
| 運営を |
感染データの |
数えてみて
- 使っていない
プラグイン・テーマを 消す (無効に するだけでなく 削除する) - 作者が
更新を やめた プラグインは、 代わりを 探す - 本体の
自動更新が 効いているかを 確かめ、 プラグインの 更新も 遅らせない - 入口を
ふさぐ (ログイン名の 漏れ、 XML-RPC、 ログインの 総当たり、 管理者の 2段階認証) - バックアップを
取り、 改ざんに 早く 気づける 仕組みを 持つ
10. ソラブンでできること
WordPress の AI プラグイン Sorabun
- 既知の
脆弱性の :毎日 チェック 入っている プラグイン・テーマ・本体に、 既知の 脆弱性が 無いかを 毎日 調べます (この 記事の 集計と 同じ Wordfence Intelligence の データ) - 急ぐ
更新の :既知の自動適用 脆弱性の 修正版が 出ている プラグインだけを、 WordPress の 自動更新で 当てられます (ほかの プラグインの 自動更新の 設定は 変えません) - 改ざんの
検査 :入っている プラグインを 公式の ファイルと 突き合わせ、 書き換わった ファイルや、 元に 無い PHPを 毎日 自動で 調べます。 手元の デモサイトでは、 251個の ファイルを 確かめて 「怪しい ファイルは 見つかりませんでした」と 表示されました - 入口を
ふさぐ :この設定 記事で 試した ログイン名の 漏れ、 XML-RPC、 ログインの 総当たり、 管理者の 2段階認証、 ほかの サイトから 漏れた パスワードの 禁止などを、 1つの 画面で オンに できます
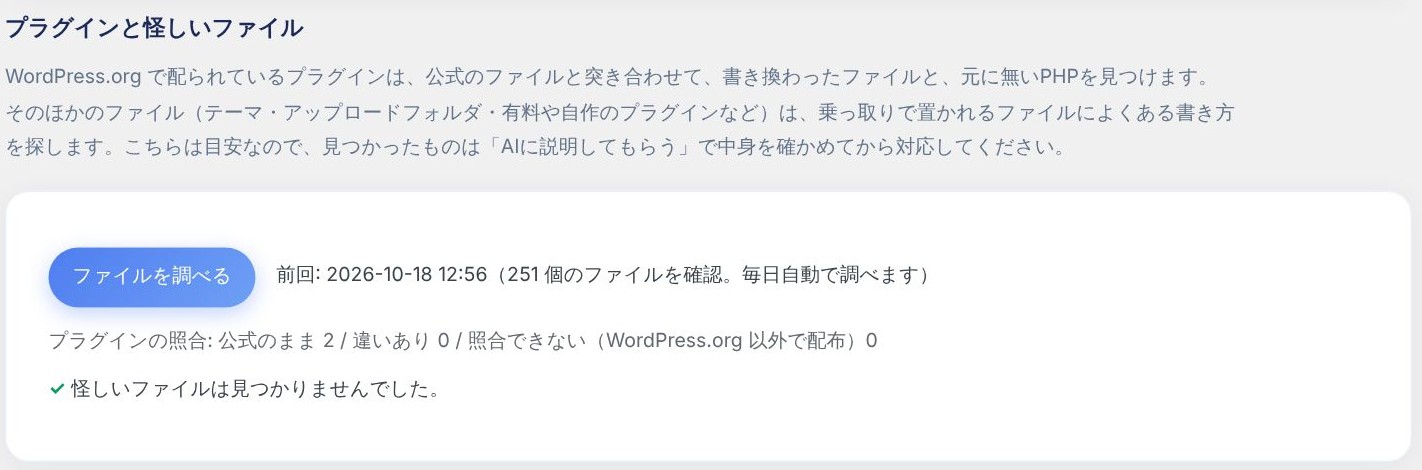
設定の
よくある質問
結局、WordPress は使い続けて大丈夫ですか?
更新と
本体の自動更新は、何もしなくても効いていますか?
セキュリティの
どんな人は、SaaS に乗り換えたほうがいいですか?
更新や
自分のサイトの版や、古いプラグインを確かめるには?
管理画面の
まとめ
- シェアは
2026年に 下がった (全サイトの 43.0% → 39.6%)。 ただし 大きく 増えたのは 他社の サービスではなく 「CMSなし」。 日本語サイトでは 今も 約8割 - 開発は
続いている。 2026年は 7.0と 7.1が 出て、 7.2も 12月に 予定 - 脆弱性を
数えると、 毎年 8千〜1万件の うち99%以上が プラグインと テーマ。 本体は 2024年4件、 2025年2件、 2026年は 10月までに 36件 - ただし2026年は、
本体の 脆弱性も 実際に 悪用された (KEV に 3件)。 WordPress は 強制更新で 対応した - 本当の
弱点は 放置された プラグイン。 46%は 公表時点で 修正が なく、 悪用は 数時間で 始まる - 初期設定の WordPress 7.1.3 は、
外から ログイン名が 分かった。 設定で ふさげる - 乗り換えても、
アカウント・外部アプリ・ドメインの 責任は 残る - オワコンか
どうかは、 WordPress その ものではなく、 使う 人の 管理しだい
出典(2026年10月18日に確認)
この
- W3Techs
(WordPress の 利用状況) https://w3techs.com/technologies/details/cm-wordpress - W3Techs
(CMS の 推移) https://w3techs.com/technologies/history_overview/content_management/all/y - W3Techs
(日本語サイトの CMS) https://w3techs.com/technologies/segmentation/cl-ja-/content_management - W3Techs
(.jp ドメインの CMS) https://w3techs.com/technologies/segmentation/tld-jp-/content_management - W3Techs「Web technology trends, June 2025」 https://w3techs.com/blog/entry/web_technology_trends_june_2025
- HTTP Archive
(技術レポート:WordPress) https://httparchive.org/reports/techreport/tech?tech=WordPress - WordPress.org 公式統計
(言語別) https://api.wordpress.org/stats/locale/1.0/ - WordPress.org 公式統計
(版・PHP) https://api.wordpress.org/stats/wordpress/1.0/ ・ https://api.wordpress.org/stats/php/1.0/ - WP Engine
「Ensuring Stability and Security」 (訴訟の 時系列。 当事者の 資料) https://wpengine.com/blog/ensuring-stability-and-security/ - Automattic
(2025年1月9日) https://automattic.com/2025/01/09/aligning-automattics-sponsored-contributions-to-wordpress/ - Automattic
(2025年5月29日) https://automattic.com/2025/05/29/returning-to-core/ - Make WordPress
「A new cadence for WordPress Core」 (2025年4月16日) https://make.wordpress.org/project/2025/04/16/a-new-cadence-for-wordpress-core/ - WordPress.org 2026年の
ロードマップ https://wordpress.org/about/roadmap/ - WordPress.org
「WordPress 7.0 Armstrong」 (2026年5月) https://wordpress.org/news/2026/05/armstrong/ - WordPress.org
「WordPress 7.1 Mary Lou」 (2026年8月) https://wordpress.org/news/2026/08/mary-lou/ - WordPress.org リリース一覧 https://wordpress.org/download/releases/
- WordPress.org
「WordPress 7.0.2」 (2026年7月) https://wordpress.org/news/2026/07/wordpress-7-0-2-release/ - WordPress developer
( 自動更新) https://developer.wordpress.org/advanced-administration/upgrade/upgrading/ - Wordfence Intelligence https://www.wordfence.com/threat-intel/
- Wordfence「2024 Annual WordPress Security Report」 https://www.wordfence.com/wp-content/uploads/2025/04/2024-Annual-WordPress-Security-Report-by-Wordfence.pdf
- WPScan 統計 https://wpscan.com/statistics/
- Patchstack「State of WordPress Security in 2026」 https://patchstack.com/whitepaper/state-of-wordpress-security-in-2026/
- Sucuri「2023 Hacked Website Report」 https://sucuri.net/reports/2023-hacked-website-report/
- CISA「Known Exploited Vulnerabilities Catalog」 https://www.cisa.gov/known-exploited-vulnerabilities-catalog
- IPA
「WordPressの 脆弱性対策に ついて」 (2026年7月22日) https://www.ipa.go.jp/security/security-alert/2026/alert20260722.html - IPA
「安全な ウェブサイトの 運用管理に 向けての 20ヶ条」 https://www.ipa.go.jp/security/vuln/websecurity/sitecheck.html - JPCERT/CC インシデント報告対応レポート
(2026年度 第1四半期) https://www.jpcert.or.jp/qr/2026/QR_FY2026-Q1.pdf - JPCERT/CC インシデント報告対応レポート
(2025年度 第4四半期) https://www.jpcert.or.jp/qr/2026/QR_FY2025-Q4.pdf - Wix Trust Center
(セキュリティ) https://www.wix.com/trust-center/security - Shopify
(セキュリティ) https://www.shopify.com/security - Shopify 利用規約 https://www.shopify.com/legal/terms
- Webflow
(セキュリティ) https://webflow.com/security - STUDIO
(セキュリティ) https://studio.design/ja/lp/security - KrebsOnSecurity
(Squarespace に 移された ドメインの 乗っ取り、 2024年7月。 報道) https://krebsonsecurity.com/2024/07/researchers-weak-security-defaults-enabled-squarespace-domains-hijacks/ - WordPress.org プラグイン https://wordpress.org/plugins/
関連するコラム
 【2026年】WordPressの
 あなたの
 【2026年】相次ぐ