「WordPressの
本当に、
先に
- WordPress本体は、
見せてはいけない 下書き・非公開のものを ちゃんと 隠していました。 ページ・サイトの 設定・アプリケーションパスワード・コメントの メールアドレスは、 ログインしていない 人には 見えませんでした - ただし、
記事を 表示名を書いた ユーザーの ログイン名は、 外から 分かります。 変えても 残りました。 WordPressの 公式は 「ユーザー名は 秘密の 情報ではない」と いう 立場で、 守りの 本体は パスワードと 2段階認証です - 本当に
危ないのは、 人気のプラグインが 足した 入口の 「鍵の かけ忘れ」です。 プラグインを 3つ 入れると、 入口は 133本から 735本に 増えました。 2026年には、 誰でも 使えた 入口から APIキーなどが 漏れた 実例も あります - REST APIを
丸ごと 手元で止めるのは、 公式が すすめていません。 「全部 ログイン必須」に すると、 問い合わせフォームが 送れなくなりました
1. なぜ今、APIが話題なのか
2026年の
10月15日、
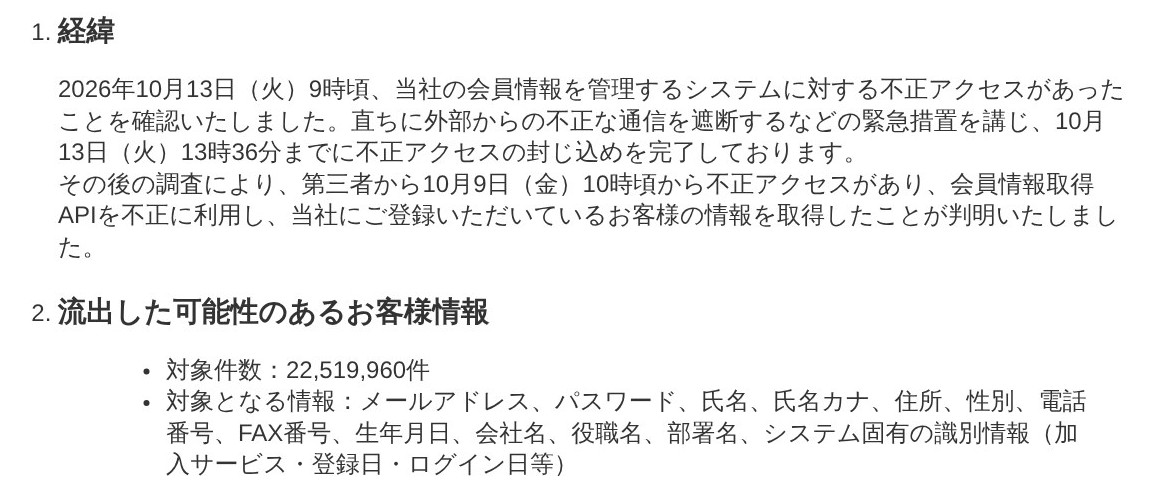
JPCERT/CCも、
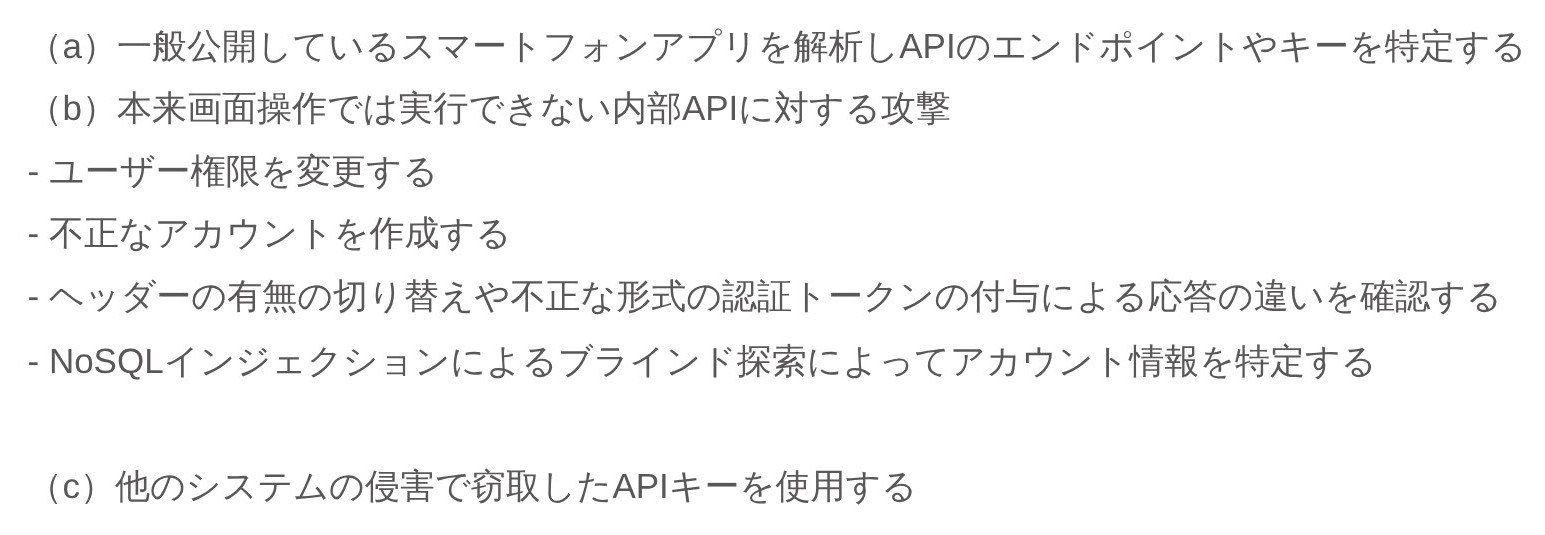
NICTも
ただし、これらは
2. WordPressのREST APIとは
REST APIは、
公式の
3. 実際に聞いてみた:ログインせずに見えるもの
試した環境
- WordPress 7.1.3
(日本語。 手元の パソコンの 中だけで 動かした) - ユーザー:管理者
(記事あり) ・編集者 (表示名 「編集 太郎」、 記事あり) ・購読者 (記事なし)の 3人 - 公開した
記事2本・下書き1本・非公開の ページ1つ・画像1枚・承認済みの コメント1件 (メールアドレスつき) - ログインせず、
読むだけ (GET)で 聞いた
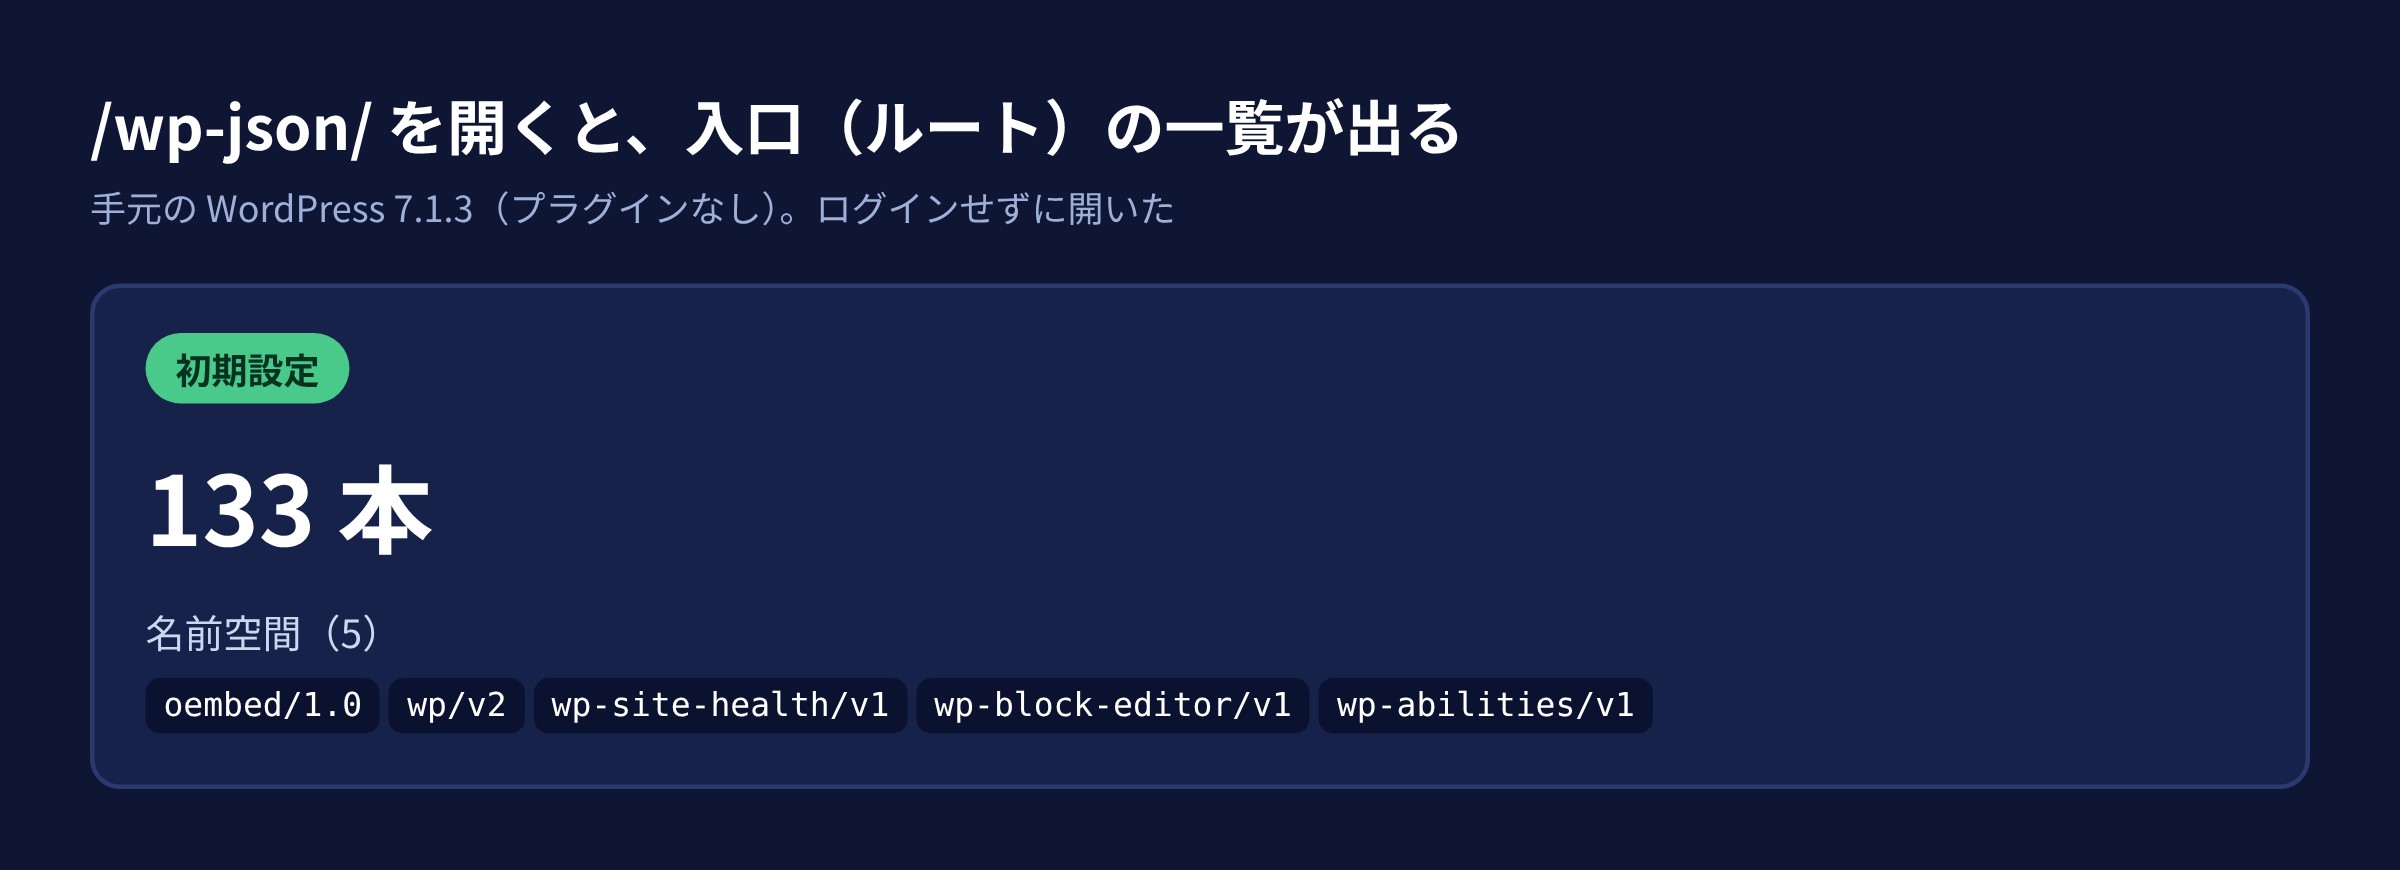
入口の一覧は、誰でも見られる
サイトの/wp-json/ を
見えるもの・見えないもの
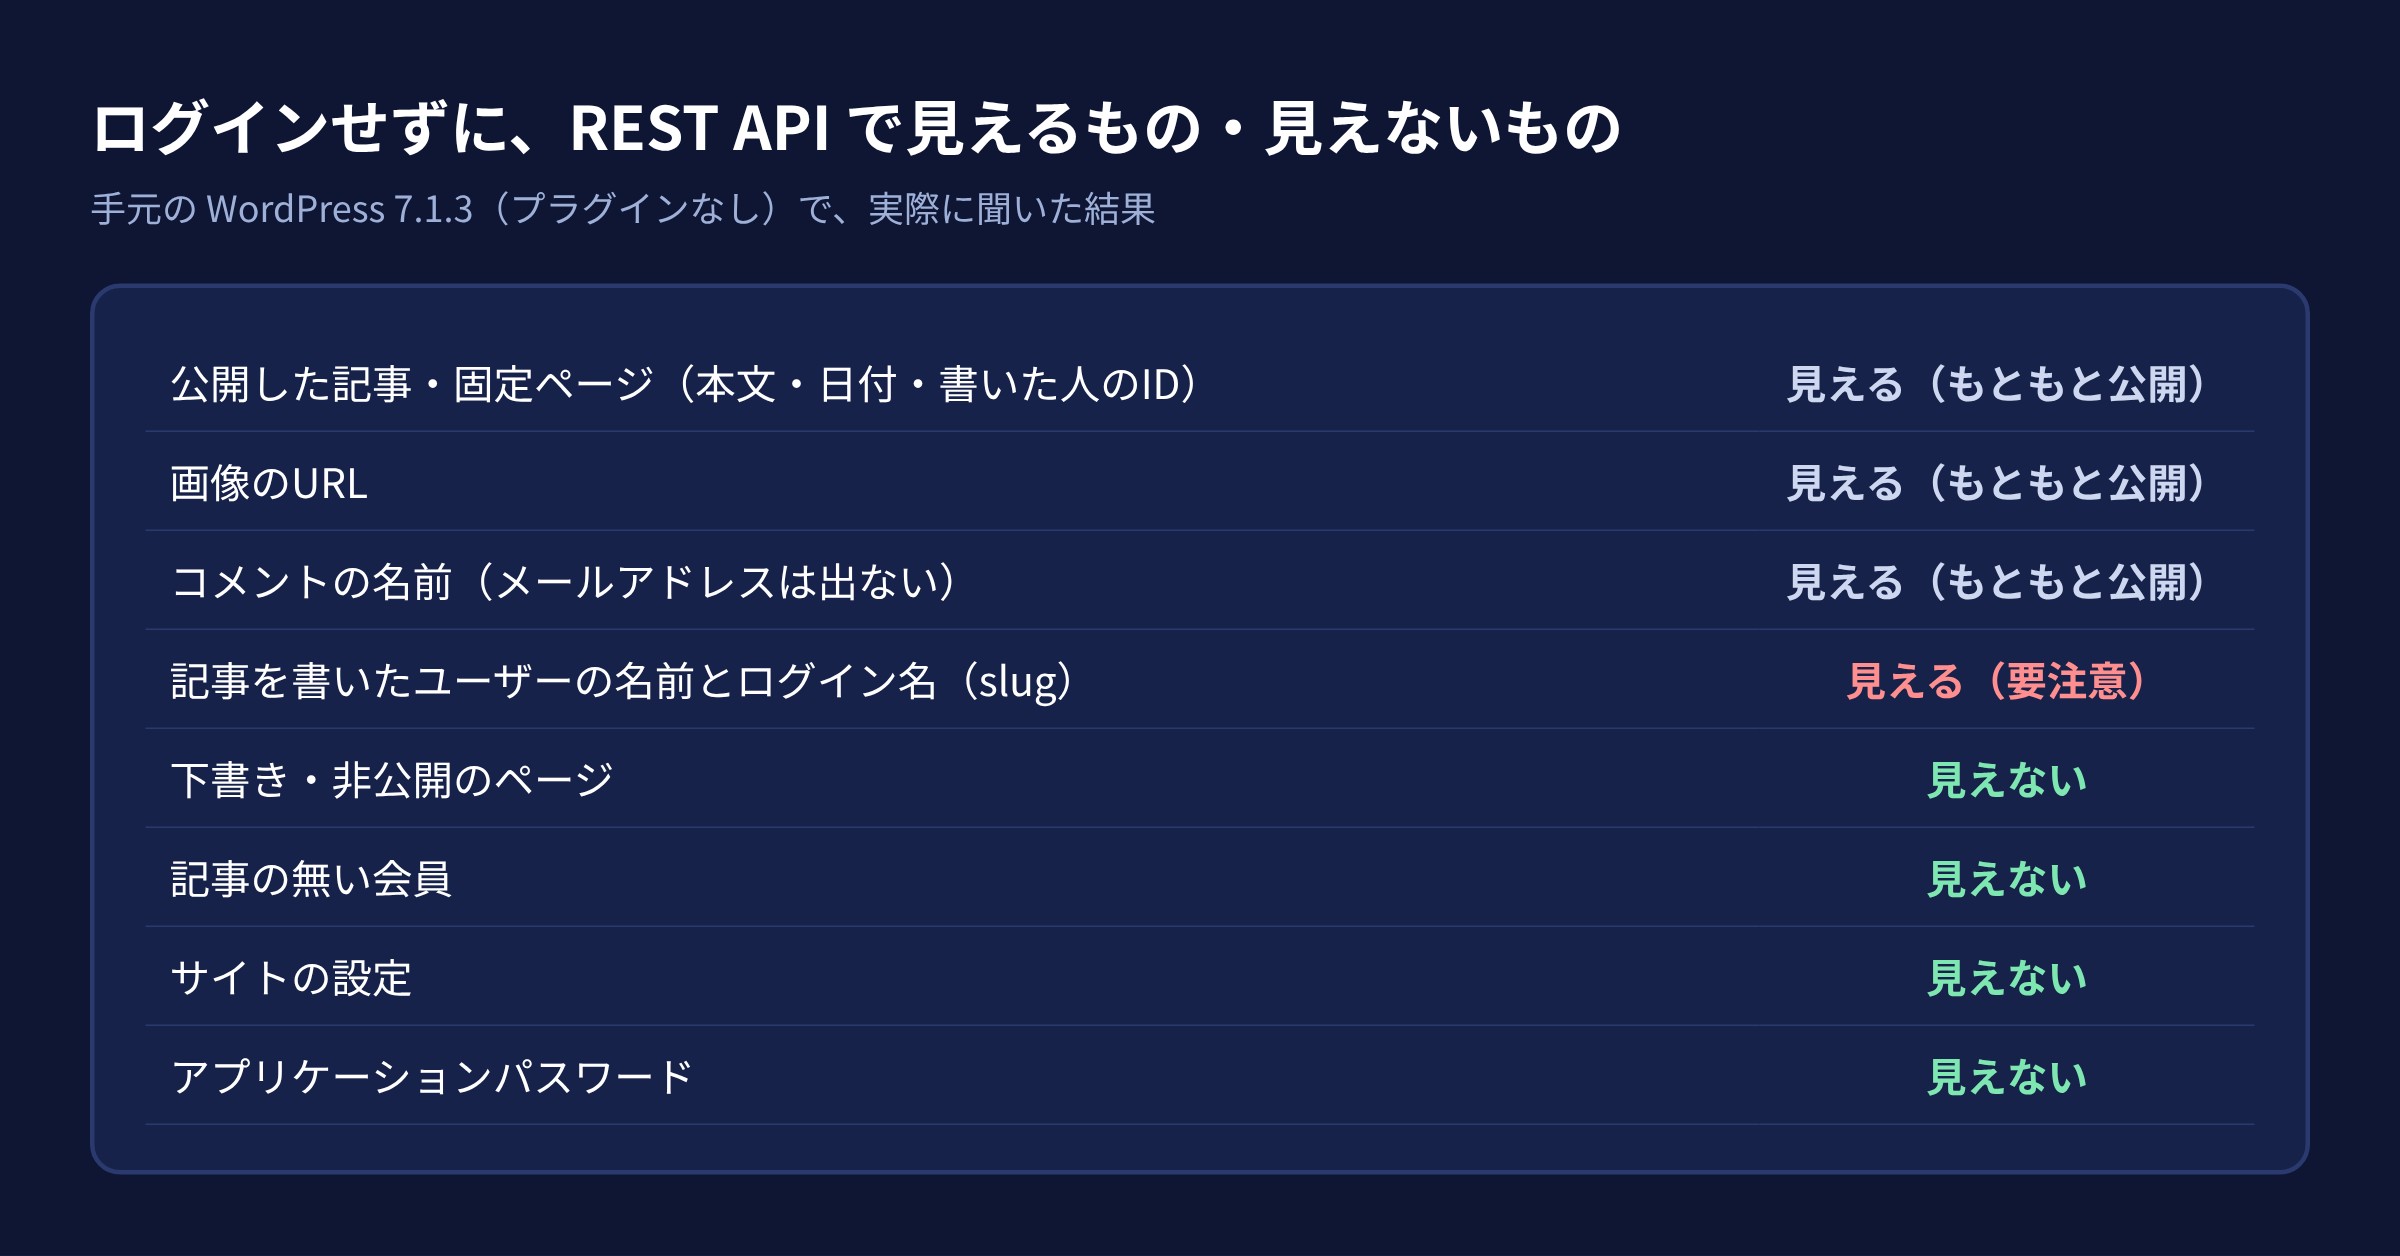
| 聞いた |
結果 |
|---|---|
| 公開した |
見える |
| 画像 | 見える |
| 承認済みの |
名前と |
| 下書き・非公開の |
見えない |
| サイトの |
見えない |
| アプリケーションパスワード | 見えない |
| 記事の |
見えない |
| 記事を |
見える。 |
本体は、
ユーザーの一覧に、ログイン名が出る
/wp-json/wp/v2/users をslug と
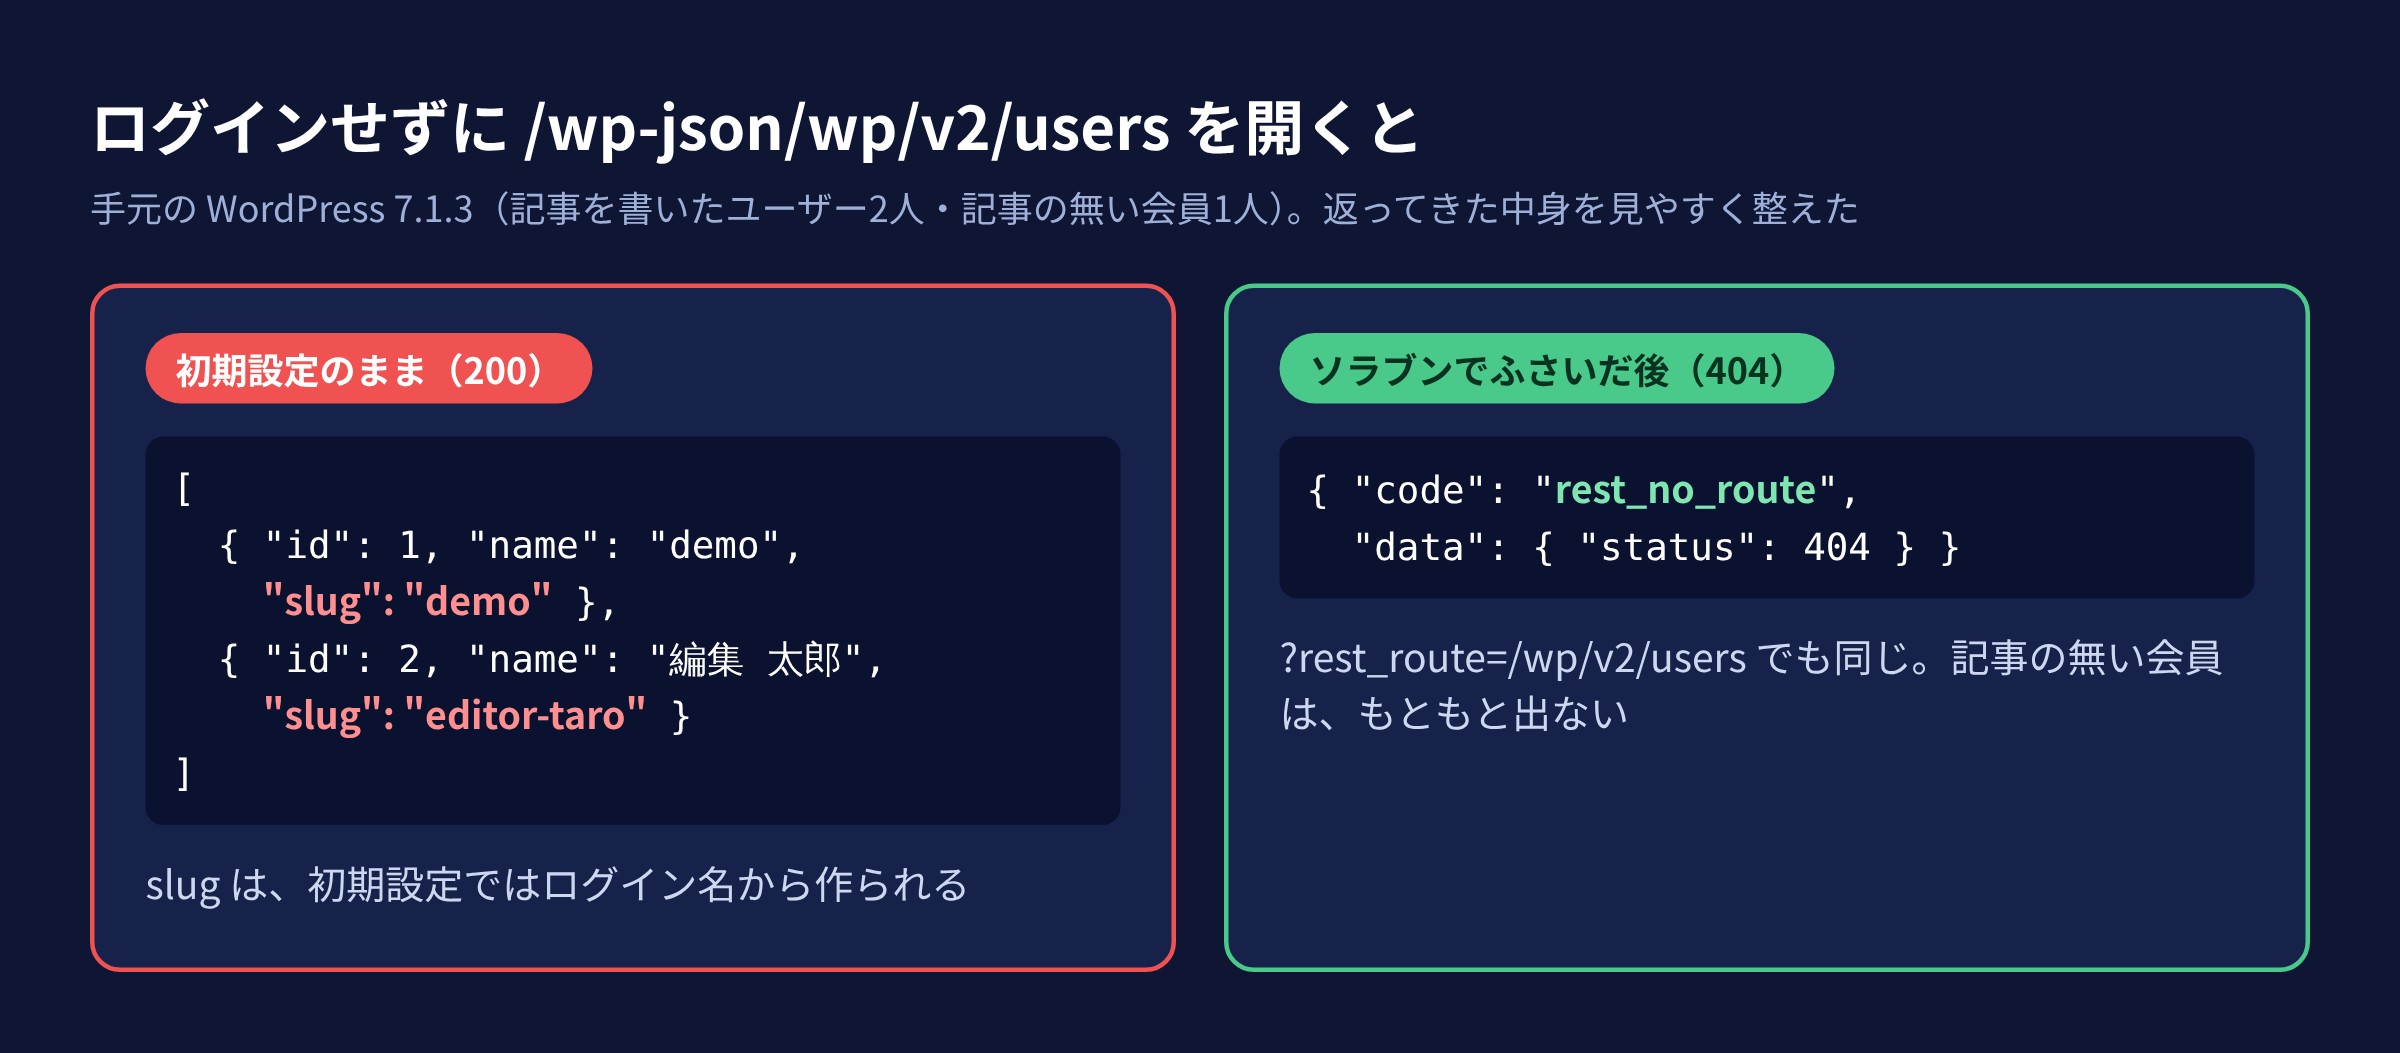
理由は
表示名を変えても、ログイン名は分かる
管理者の
さらに、?search= で
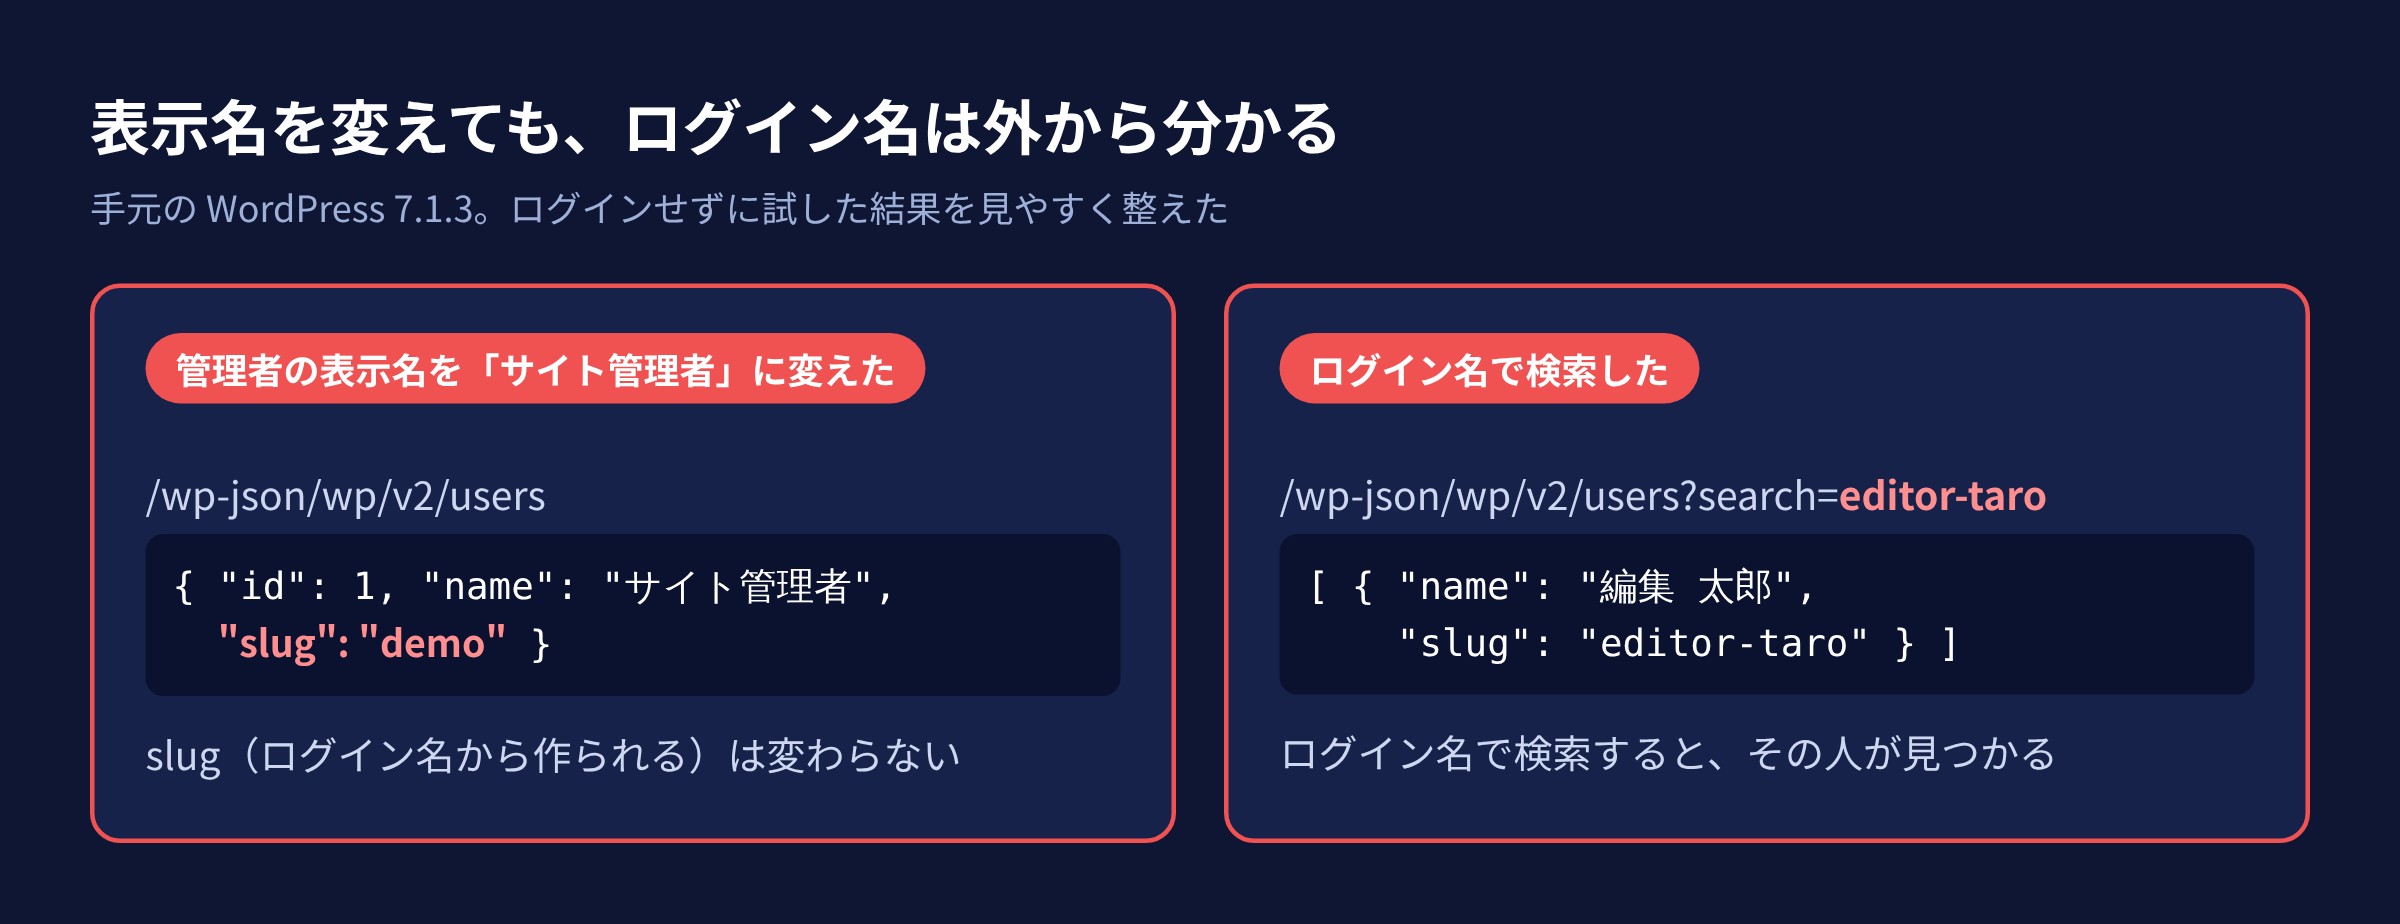
表示名を/author/○○/)にも、
4. ログイン名は秘密? WordPressの公式の立場
では、
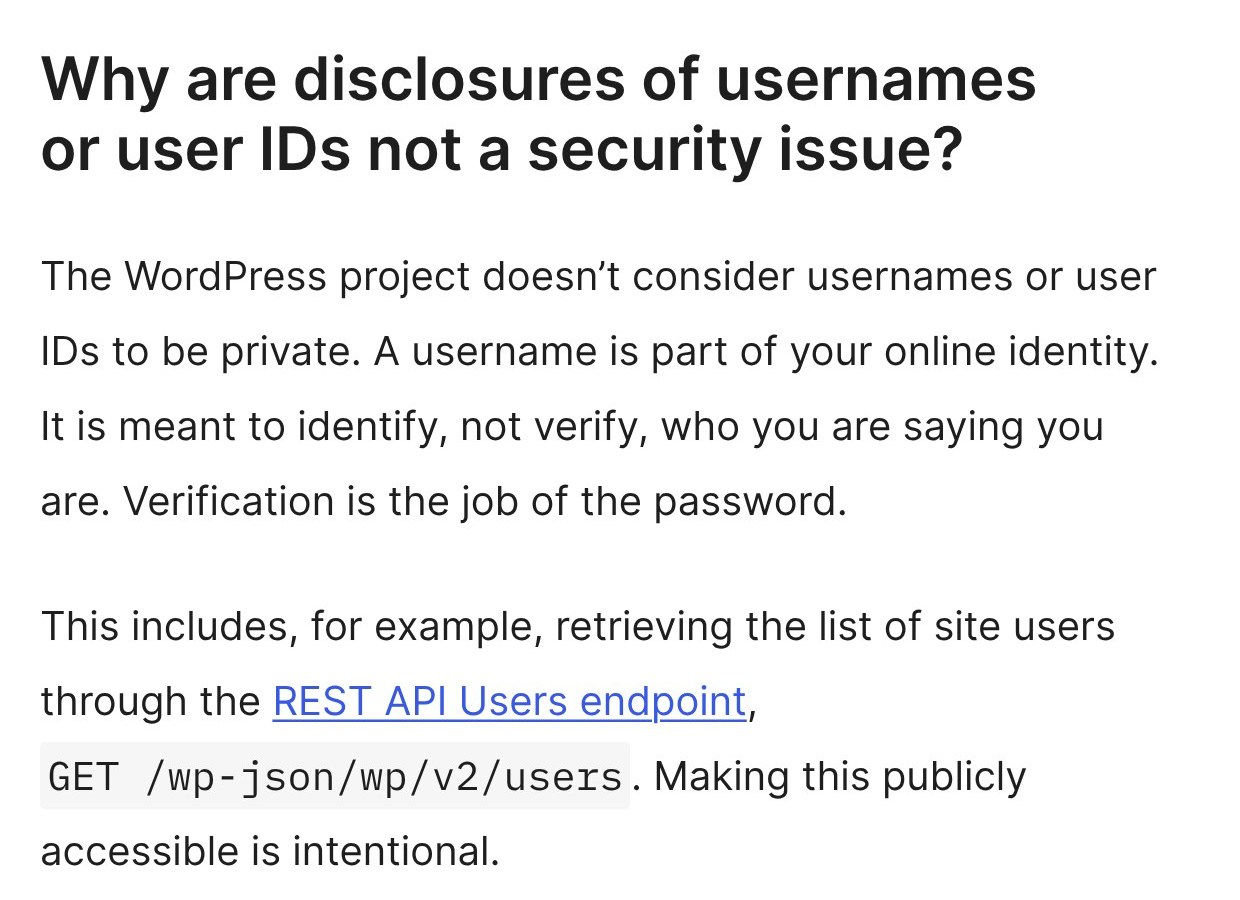
開発に
- WordPressは、
ユーザー名や ユーザーIDを 秘密の 情報とは 考えていない - ユーザー名は
「誰か」を 示す もので、 本人だと 確かめるのは パスワードの 役目 - REST APIで
ユーザーの 一覧 ( GET /wp-json/wp/v2/users)が誰でも 見られるのは、 意図した もの (intentional) - 公開の
識別子を 隠そうと するより、 強い パスワードを 選ぶ ことを すすめる
つまり、
- 強い
パスワード(使い回さない) - 2段階認証
- ログインの
総当たりの 回数を 絞る
ログイン名を
5. 本当に危ないのは、プラグインが足した入口
人気のプラグインを3つ入れると、入口は735本に
手元の/wp-json/ を
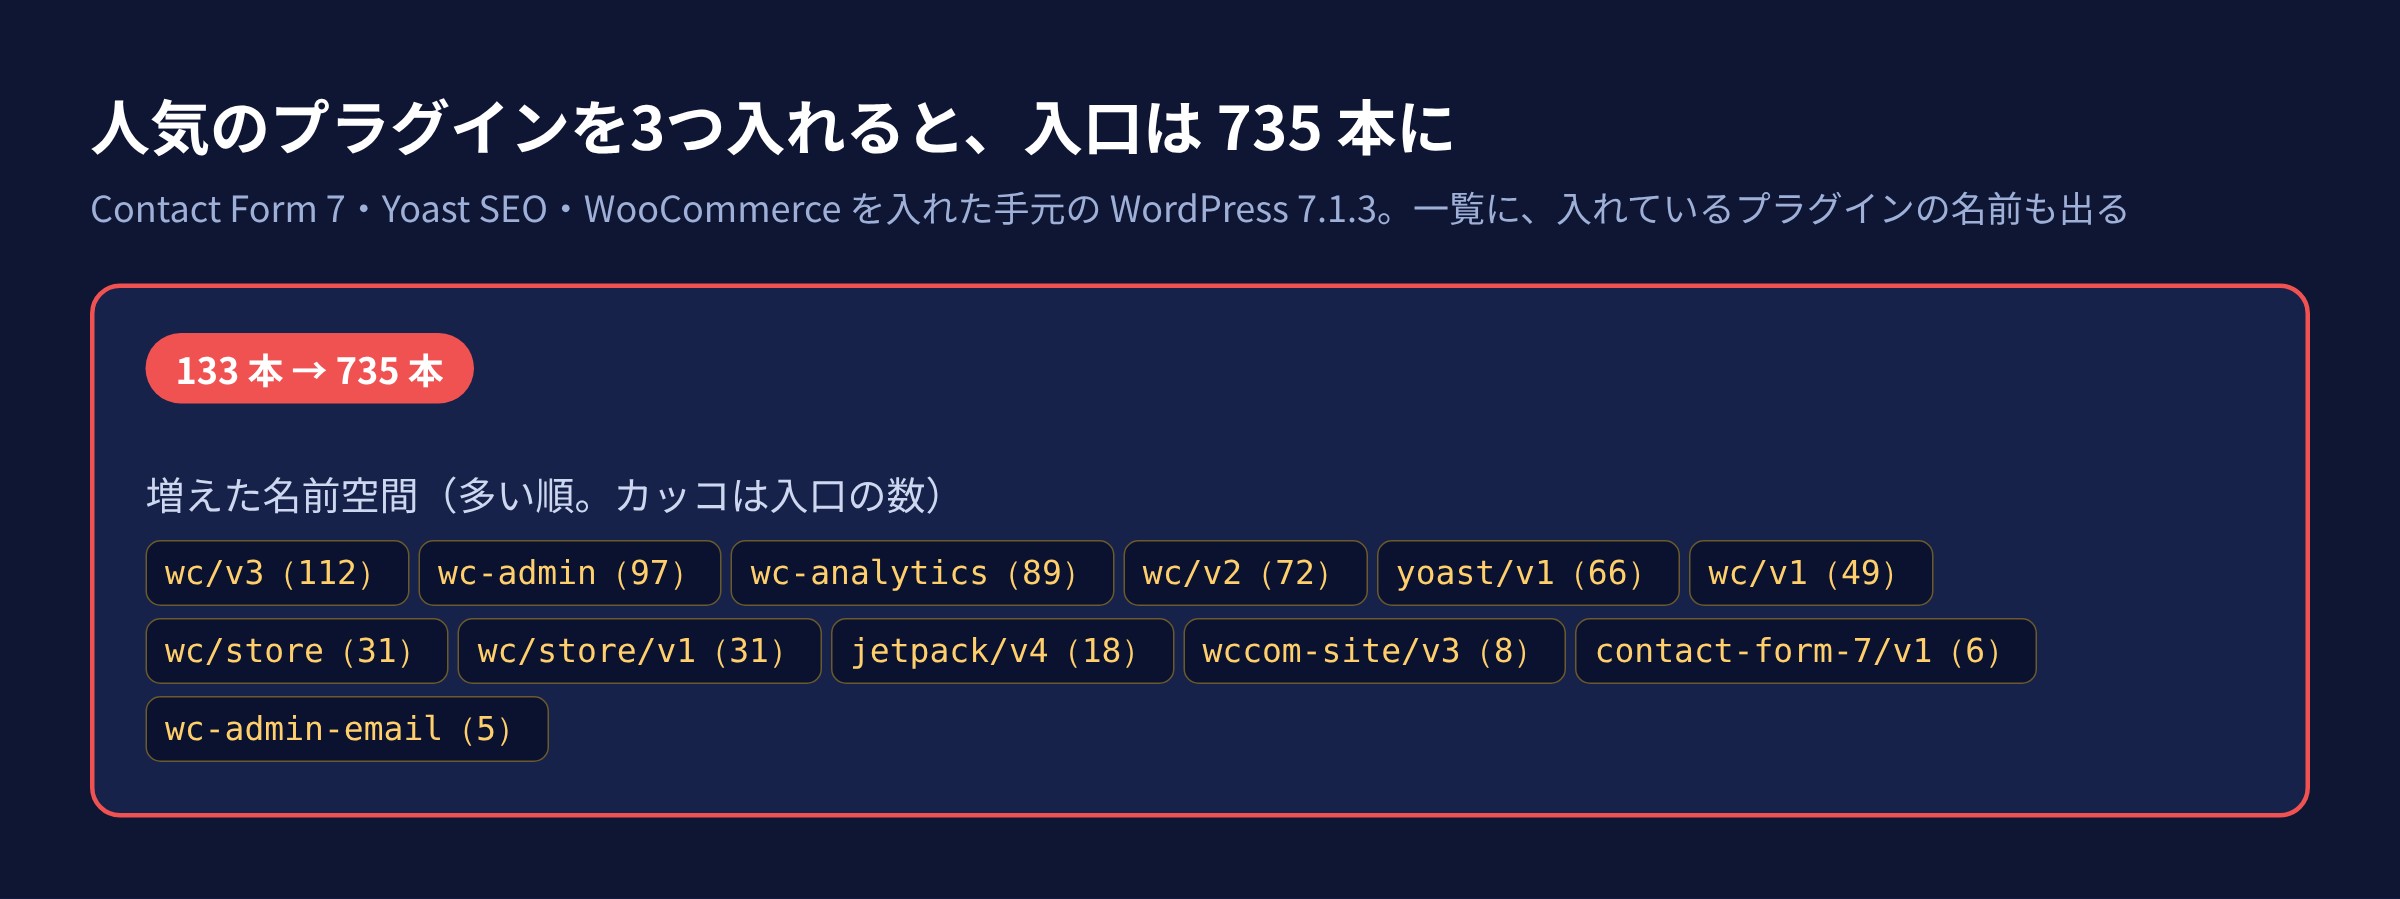
一覧には、
入口が
鍵のかけ忘れは「破滅的になり得る」
プラグインが
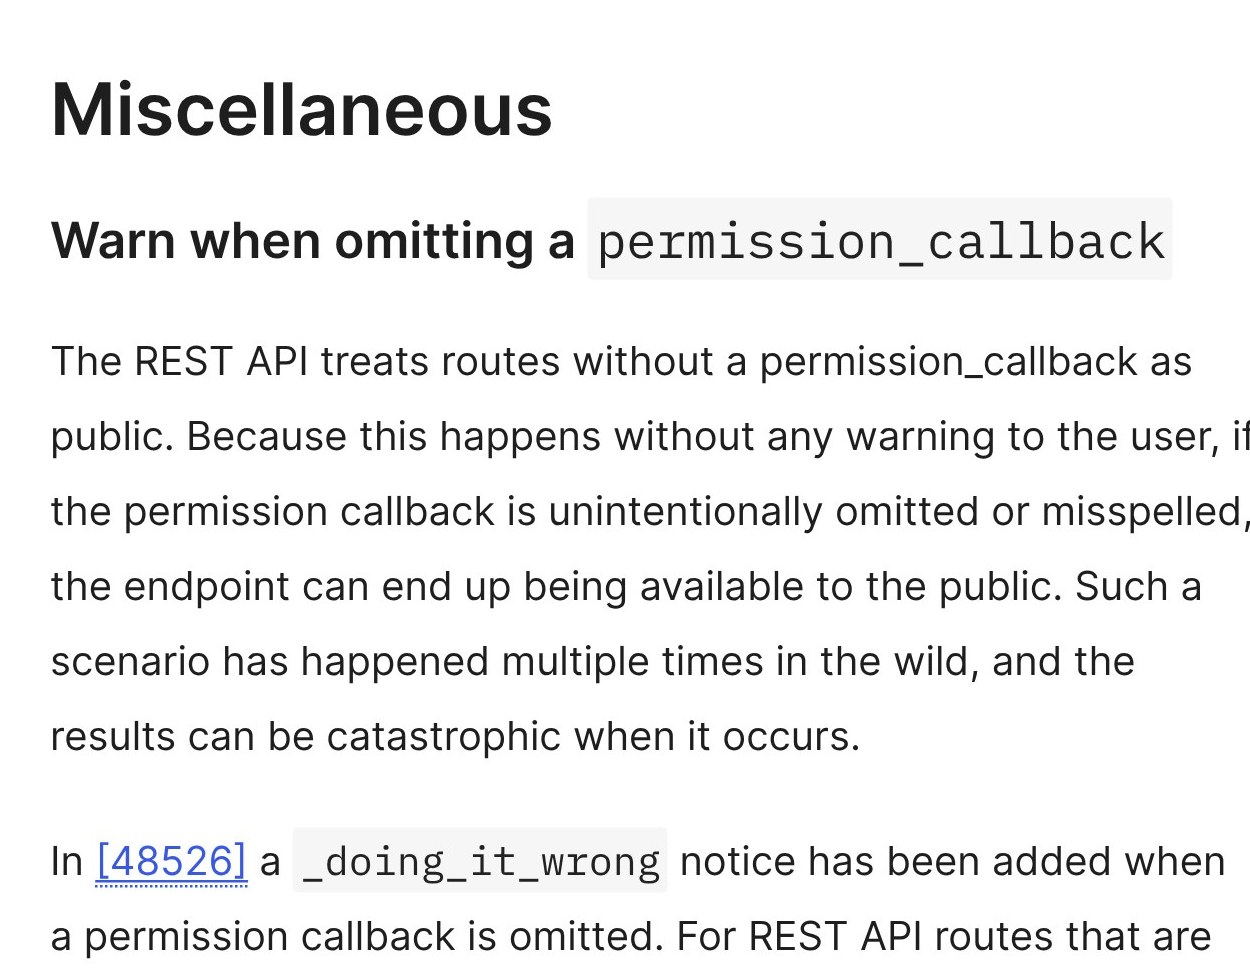
Such a scenario has happened multiple times in the wild, and the results can be catastrophic when it occurs. (こうした
ことは 実際に 何度も 起きていて、 起きた ときの 結果は 破滅的に なり得る)
5.5からは、
なお、
2026年の実例:Gravity SMTP
2026年の
/wp-json/gravitysmtp/v1/tests/mock-dataという 入口の 権限の 確認が、 いつでも 「OK」を 返していた - ログインしていない
人でも、 メール連携の APIキーや トークン、 システムの 情報を 取り出せた - 3月31日に
公表され、 2.1.5で 修正
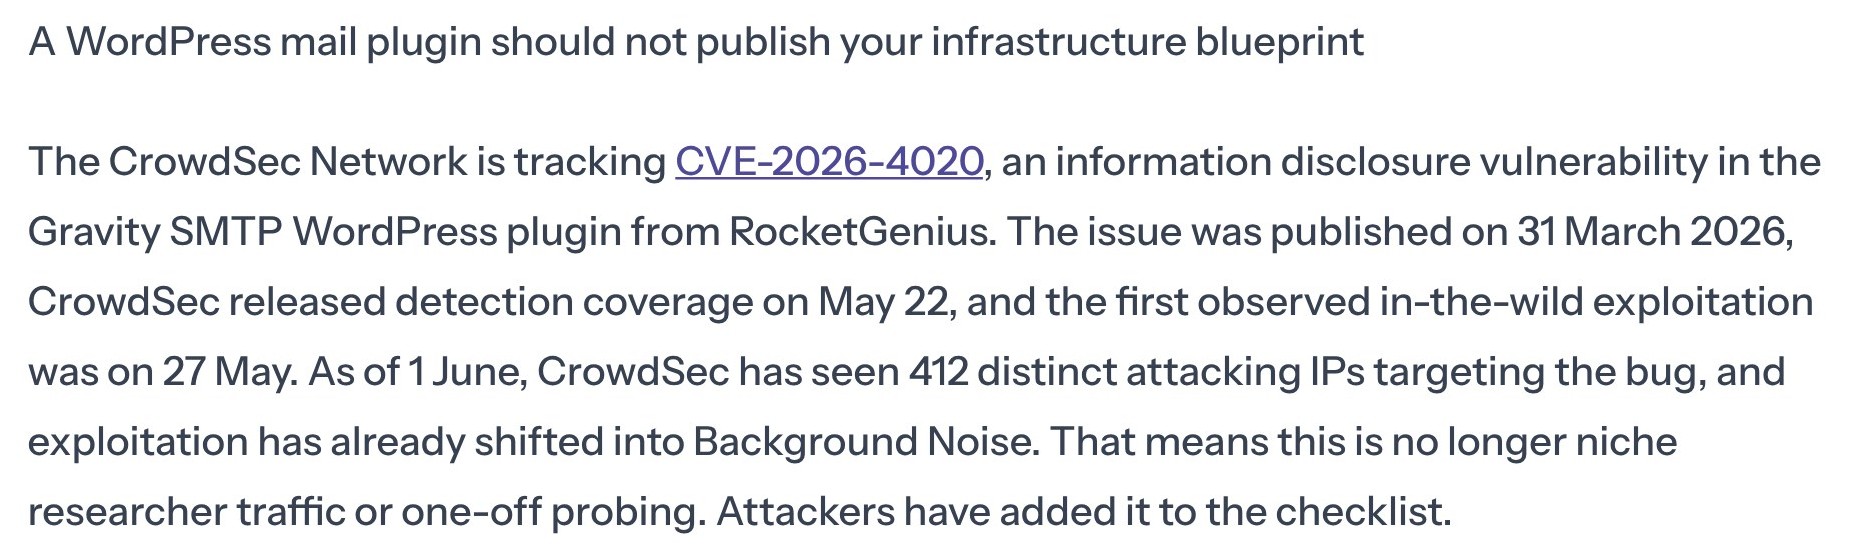
セキュリティ会社の
ほかにも
参考:本体のREST APIが狙われた例(2026年7月)
2026年7月には、
6. REST APIは止めればいい?
公式は「無効にしないで」
公式のrest_authentication_errors と
全部ログイン必須にすると、フォームが送れない
手元の
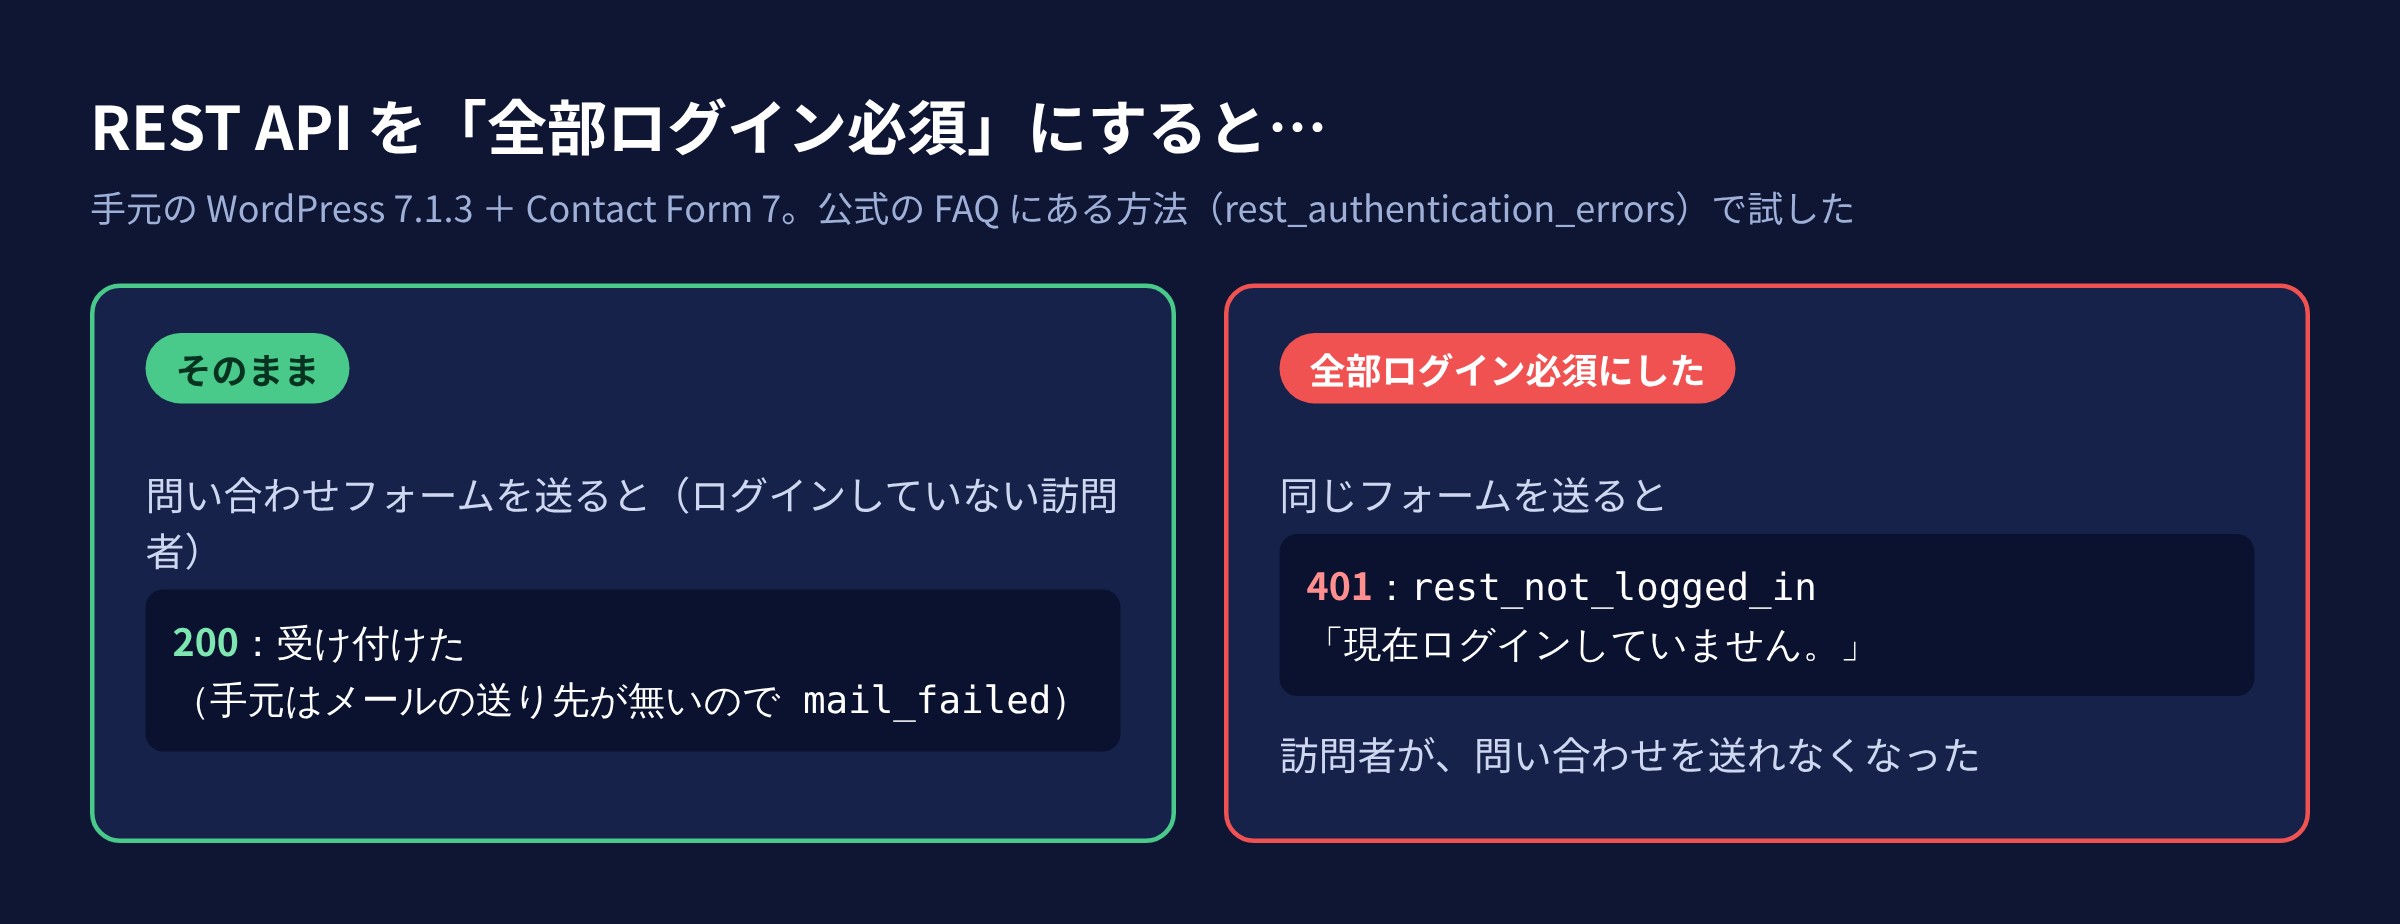
REST APIを
7. REST APIを止めずに、今日やること
- 使っていない
プラグインを 入口が消す。 減ります。 止めるだけでなく、 消してください - プラグイン・テーマ・本体を、
最新に Gravity SMTPも、保つ。 wp2shellも、 修正版で 直っています - ログイン名は
隠しつつ、 ログインの強い パスワードと 2段階認証を 固める。 総当たりの 回数も 絞ります - アプリケーションパスワードを
見直す。 「ユーザー → プロフィール」の下に、 心当たりの 無い ものや、 使っていない ものが 無いか 確かめ、 あれば 取り消します - アクセスの
記録を 確かめる。 /wp-json/への短時間の 大量の アクセスや、 IDを 順番に 変えた アクセスが 無いか。 NICTは、 2026年8月以降の 記録の 確認を すすめています
自分の/wp-json/wp/v2/users を
8. ソラブンでできること
ソラブンを
- REST APIの
ユーザーの 一覧 ( /wp-json/wp/v2/users。?rest_route=の形も) - 「?
author=1」のように 番号を 開いて、 ログイン名を 割り出す 仕組み - サイトマップの
ユーザーの 一覧
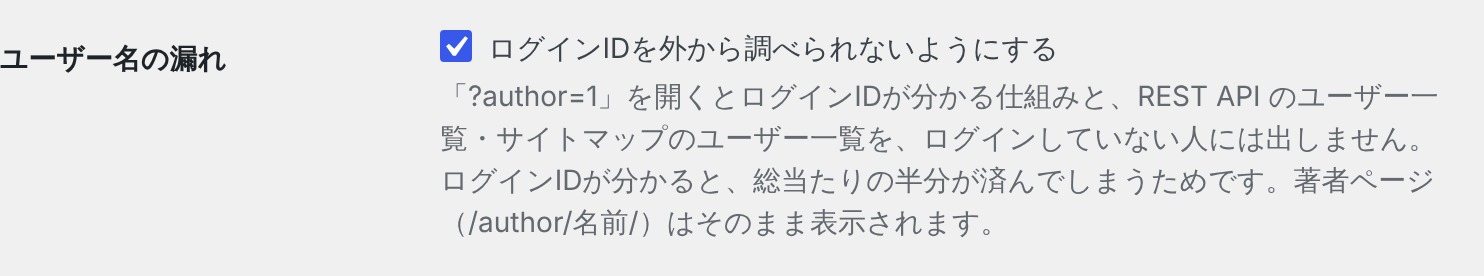
手元で/author/○○/)は
同じ
なお、
よくある質問
REST APIを無効にするプラグインを入れたほうがいいですか?
丸ごと
ログイン名が見えると、乗っ取られますか?
ログイン名だけでは
/wp-json/ の一覧を隠せば安全ですか?
一覧を
下書きや、コメントのメールアドレスは見えてしまいますか?
手元の
まとめ
- WordPress本体の
REST APIは、 下書き・設定・アプリケーションパスワード・ メールアドレスを、 ログインしていない 人には 見せていなかった - 記事を
書いた ユーザーの ログイン名は、 外から 分かる (表示名を 変えても 残る)。 ただし、 公式は 「ユーザー名は 秘密ではない」と いう 立場で、 守りの 本体は パスワードと 2段階認証 - 本当に
危ないのは、 プラグインが 足した 入口の、 権限の 確認の 付け忘れ。 人気の プラグイン3つで、 入口は 133本から 735本に 増えた - REST APIは
丸ごと 止めない。 使わない プラグインを 消し、 最新に 保ち、 パスワードと 2段階認証を 固める
出典(2026年10月19日に確認)
CrowdSec・Wordfence は、
- WordPress REST API Handbook https://developer.wordpress.org/rest-api/
- WordPress REST API Handbook「Frequently Asked Questions」 https://developer.wordpress.org/rest-api/frequently-asked-questions/
- WordPress REST API Reference「Users」 https://developer.wordpress.org/rest-api/reference/users/
- WordPress REST API Handbook「Discovery」 https://developer.wordpress.org/rest-api/using-the-rest-api/discovery/
- Core Contributor Handbook「Reporting Security Vulnerabilities」 https://make.wordpress.org/core/handbook/testing/reporting-security-vulnerabilities/
- Make WordPress Core
「REST API changes in WordPress 5.5」 (2020年7月22日) https://make.wordpress.org/core/2020/07/22/rest-api-changes-in-wordpress-5-5/ - WordPress 4.4
(2015年12月8日) https://wordpress.org/news/2015/12/clifford/ - WordPress 4.7
(2016年12月6日) https://wordpress.org/news/2016/12/vaughan/ - WordPress 4.7.1
(2017年1月11日) https://wordpress.org/news/2017/01/wordpress-4-7-1-security-and-maintenance-release/ - WordPress 7.0.2
(2026年7月17日) https://wordpress.org/news/2026/07/wordpress-7-0-2-release/ - WordPress の
ソースコード (7.1.3、 users の コントローラー) https://github.com/WordPress/wordpress-develop/blob/7.1.3/src/wp-includes/rest-api/endpoints/class-wp-rest-users-controller.php - CVE-2026-4020
(Gravity SMTP) https://www.cve.org/CVERecord?id=CVE-2026-4020 - CrowdSec
(CVE-2026-4020) https://www.crowdsec.net/vulntracking-report/cve-2026-4020-gravity-smtp-information-disclosure - The Hacker News
(2026年6月20日。 報道) https://thehackernews.com/2026/06/hackers-exploit-gravity-smtp-wordpress.html - CVE-2026-9175
(Devs Accounting) https://www.cve.org/CVERecord?id=CVE-2026-9175 - CVE-2026-63030
(wp2shell) https://www.cve.org/CVERecord?id=CVE-2026-63030 - IPA
「WordPressの 脆弱性対策に ついて (CVE-2026-60137、 CVE-2026-63030:wp2shell)」 (2026年7月22日) https://www.ipa.go.jp/security/security-alert/2026/alert20260722.html - ソースネクスト
(2026年10月15日) https://www.sourcenext.com/support/i/2026/1015_info/ - JPCERT/CC
「直近で 相次いでいる 国内組織に おける 不正アクセスに 関する 注意喚起」 (2026年10月8日公開・ 9日更新) https://www.jpcert.or.jp/at/2026/at260030.html - NICT
(アプリ解析からの サーバ攻撃の 注意喚起、 2026年10月13日) https://cynex.nict.go.jp/library/261013-01.html - OWASP API Security Top 10 2023 https://owasp.org/API-Security/editions/2023/en/0x11-t10/
関連するコラム
 【2026年】WordPressの
 WordPressは
 【2026年】相次ぐ