佐川急便、
私たちは、
先に
- 11社の
うち10社で、 氏名とメールアドレスが 漏れていました。 電話番号は 9社、 住所は 7社。 漏れたのは、 多くが 「連絡先」です - パスワードは
3社 (ソースネクスト・skyticket・ふるさと チョイス)。 この 3つを 使っていた 人は、 同じ パスワードを 使い回している サービスも 変えてください - クレジットカードは、
どの 一部の会社でも 漏れた 情報の 本体には 含まれていませんでした。 人だけ (skyticketの 最大6,140名など)です - 個別に
連絡すると 焼肉きんぐと書いたのは 9社。 第一興商の 発表には、 個別の 連絡の ことが 書かれていません。 お知らせが 来ないから 対象ではない、とは 言えません - いちばん
起きやすいのは、 リンクはお詫び・返金・補償を 装った 偽の 連絡です。 押さずに、 公式サイトか 公式アプリを 自分で 開いて 確かめてください
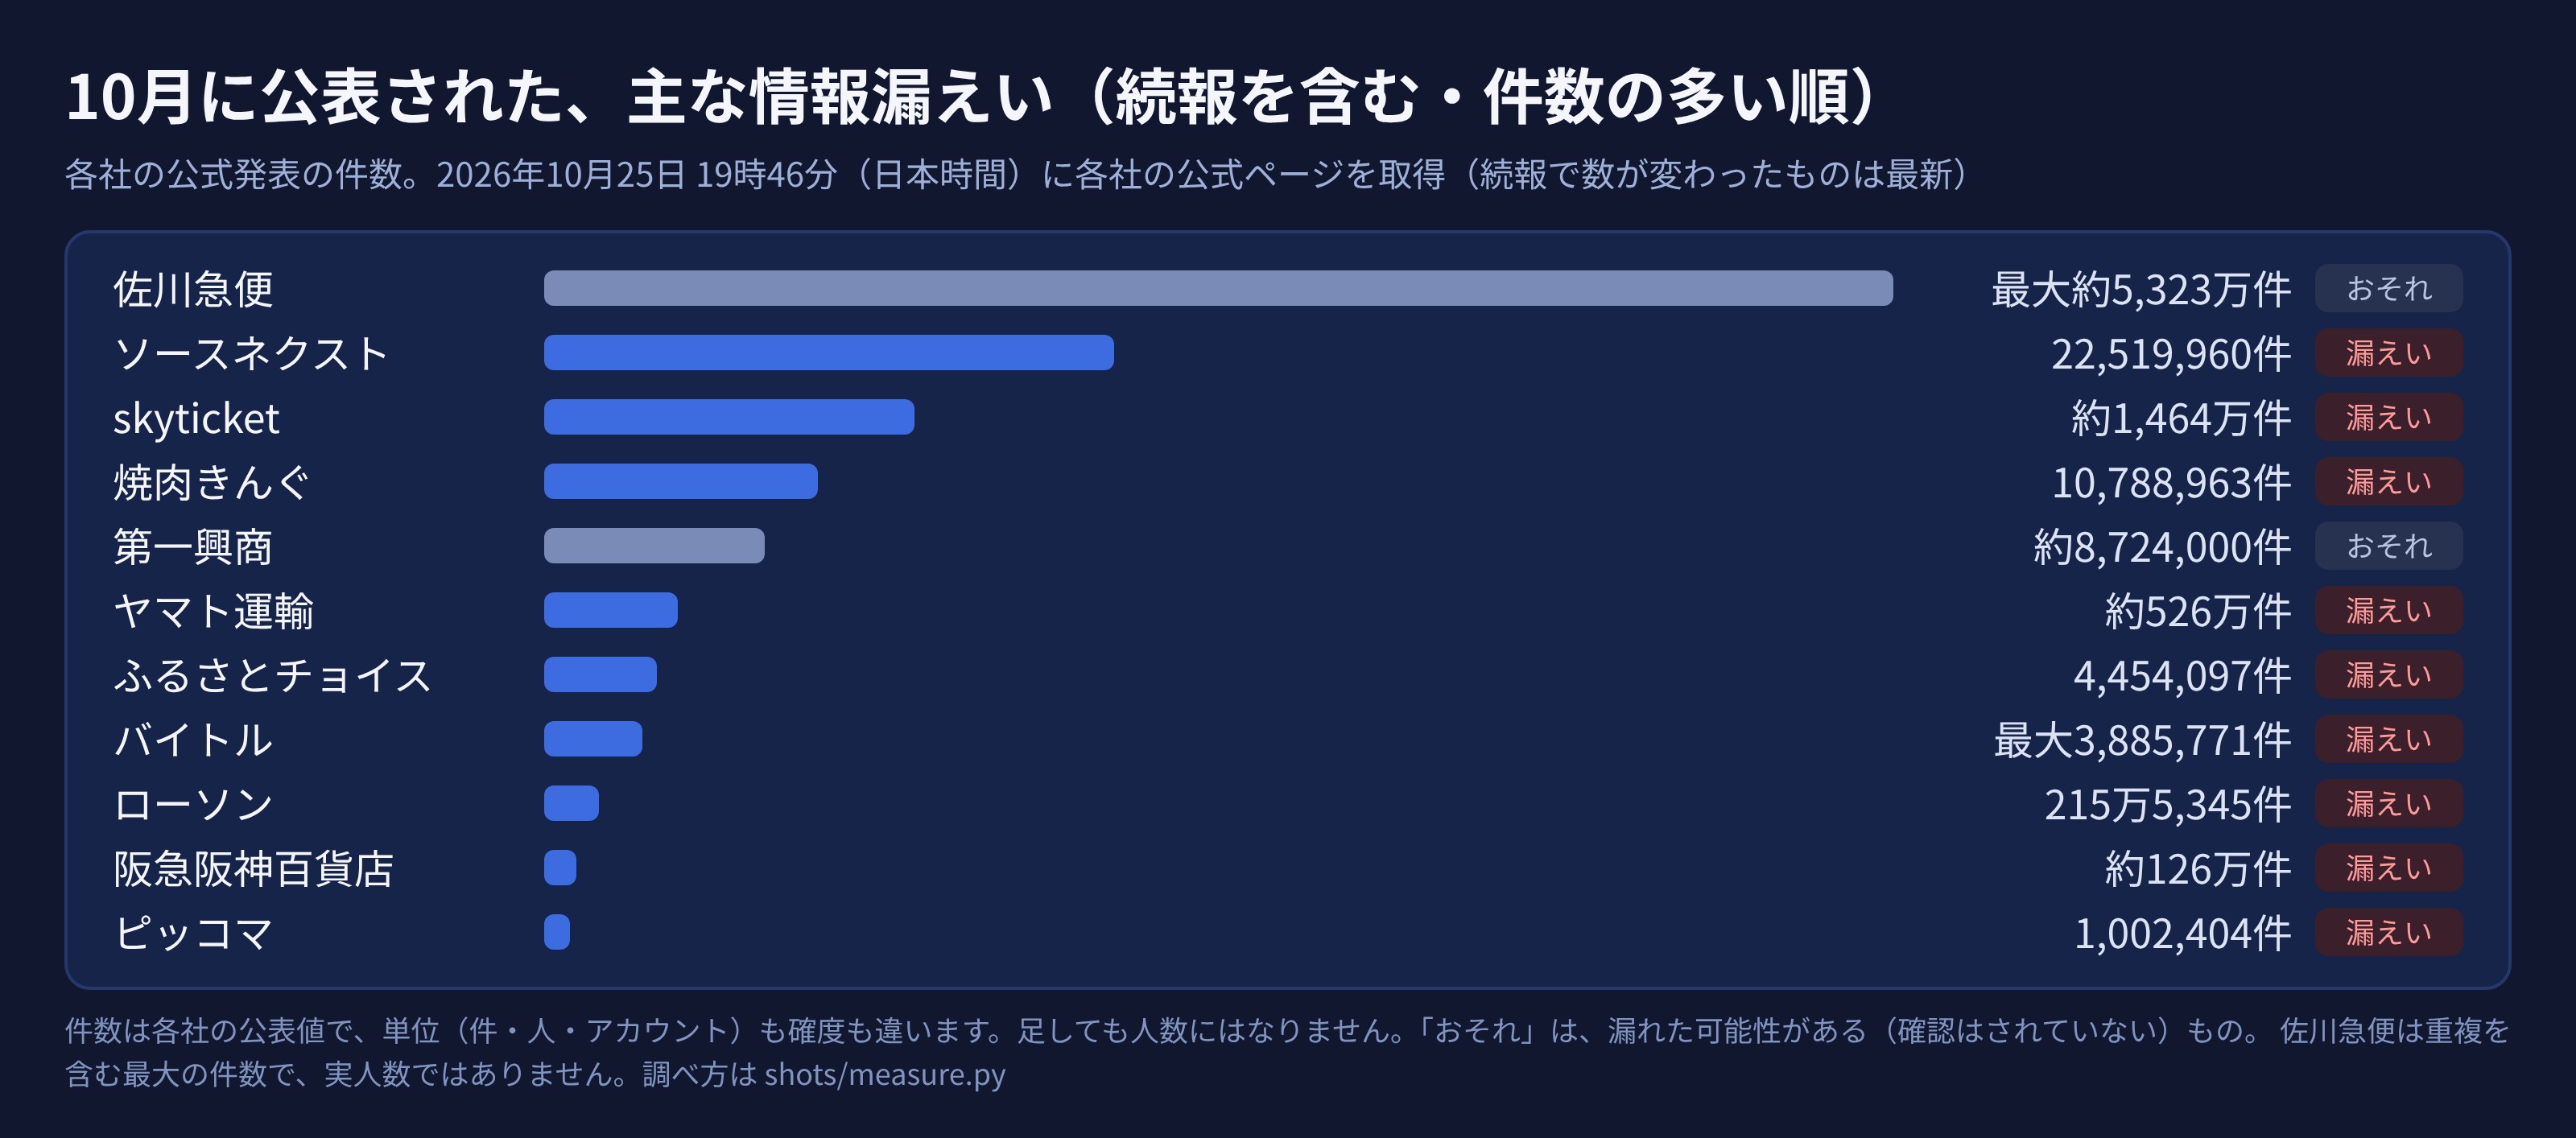
1. 10月に公表された、主な情報漏えい11社
件数の
| 会社 | サービス | 件数 | 漏れた |
パスワード | カード | 個別の |
|---|---|---|---|---|---|---|
| 佐川急便 | お荷物問い合わせサービス | 最大約5,323万件 |
氏名・ |
含まない | 含まない | 対象の |
| ソースネクスト | 会員情報 | 22,519,960件 | 氏名・ |
含む |
含まない | 登録の |
| skyticket | 旅行の |
約1,464万件 | 氏名・ |
含む |
一部の |
メール |
| 焼肉きんぐ | 公式アプリ | 10,788,963件 | 氏名・ |
含まない | 含まない | 個別の |
| 第一興商 | ビッグエコーなど | 約8,724,000件 |
氏名・ |
含まない | 記載なし | 個別の |
| ヤマト運輸 | クロネコ代金後払い | 約526万件 | 氏名・ |
含まない | 含まない | 順次個別に |
| ふるさと |
ふるさと |
4,454,097件 | 氏名・ |
含む |
一部の |
2026年10月21日から |
| バイトル | 求人サイト | 最大3,885,771件 | メールアドレス | 含まない | 含まない | サイト上で |
| ローソン | ローソンID | 215万5,345件 | 氏名・電話番号・住所・ |
記載なし | 一部の |
メール |
| 阪急阪神百貨店 | H2O ID | 約126万件 | 氏名・ |
含まない | 一部 |
メール |
| ピッコマ | メルマガの |
1,002,404件 | メールアドレス | 含まない | 記載なし | 個別に |
この件数の読み方
- 件数は
各社の 件・人・アカウントと公表値です。 単位が ばらばらで、 確かさ (漏えいの 確認か、 おそれか)も 違います - 足しても
人数には 11社をなりません。 足すと 延べ127,920,540件ですが、 同じ 人が 何社にも 入っている ことがあります - 佐川急便は、
重複を 佐川急便自身が含む 最大の 件数です。 「対象と なる 方の 実人数を 示す ものではありません」と 書いています - 佐川急便と
第一興商は 漏れた「おそれ」です。 可能性の 段階で、 外に 漏れた ことは 確認されていません - 10月の
すべての 消費者向けの漏えいではありません。 主な サービスを 選びました。 公式ページを 開けなかった 会社 (JR東日本・ビューカード・ニフティ・バーガーキング)などは 入れていません
2. あなたは対象? 1社ずつ
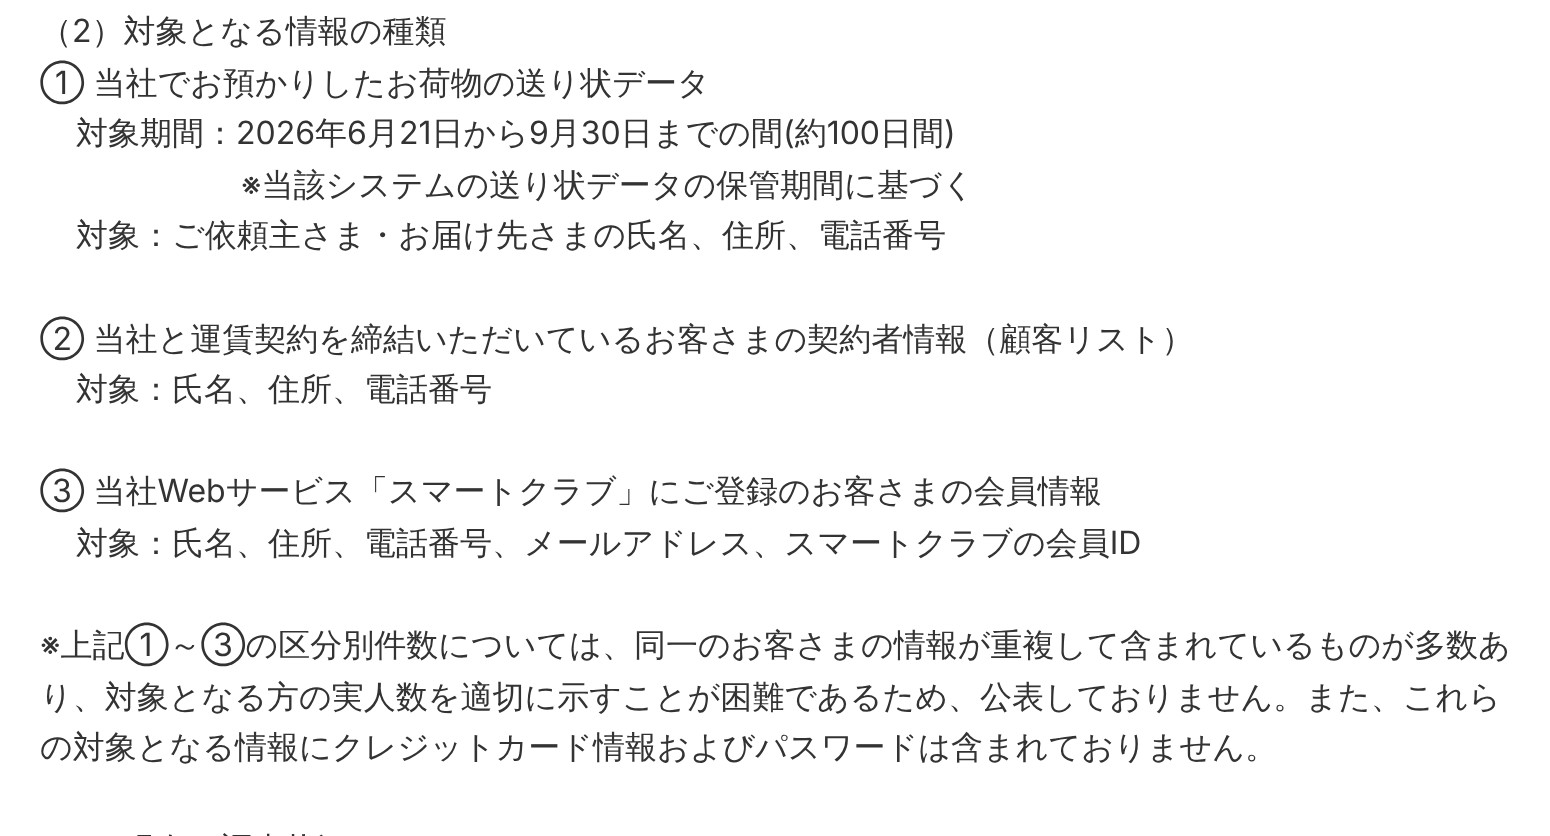
佐川急便:6月21日〜9月30日の荷物。届け先も
お荷物問い合わせサービスへの
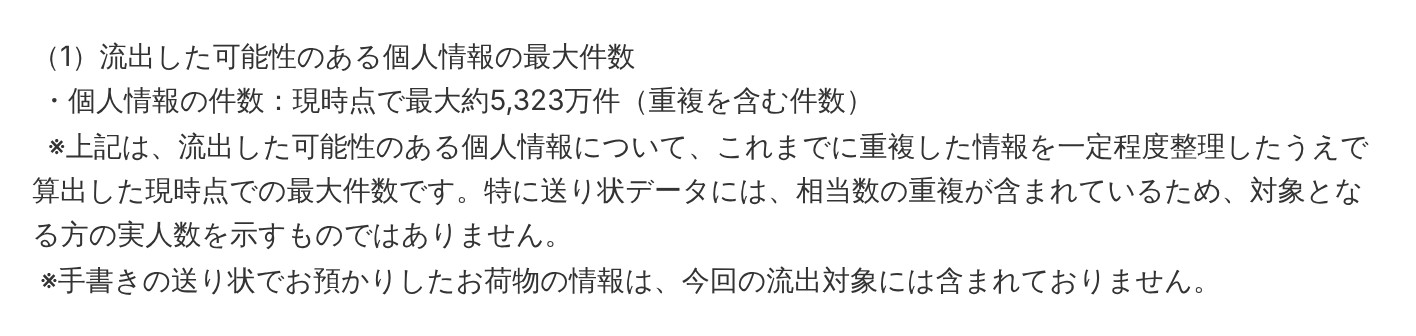
対象は、2026年6月21日から
ソースネクスト:約2,252万件。パスワードも対象
会員情報 22,519,960件が
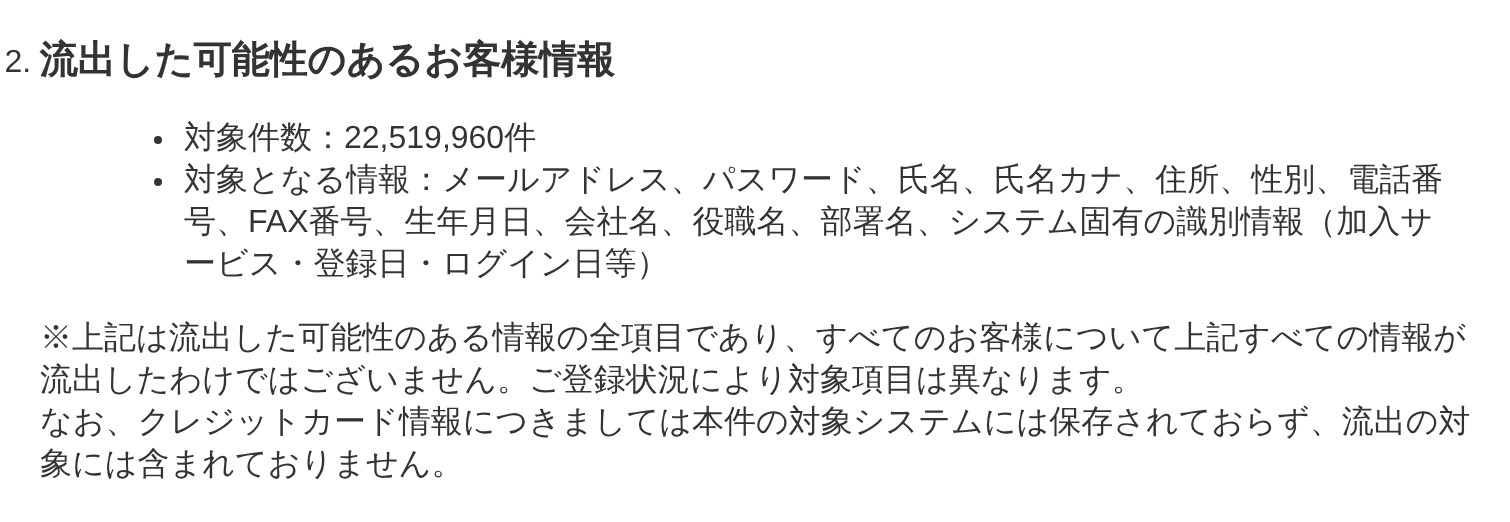
ソースネクストは、
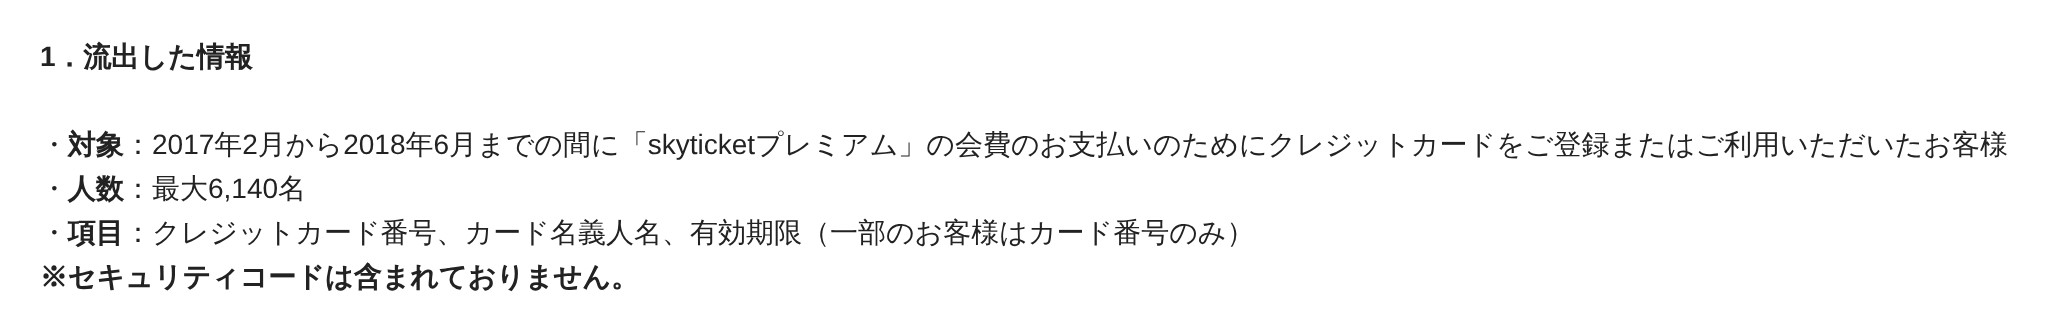
skyticket:約1,464万件。パスワードは約413万件、カードは最大6,140名
旅行の
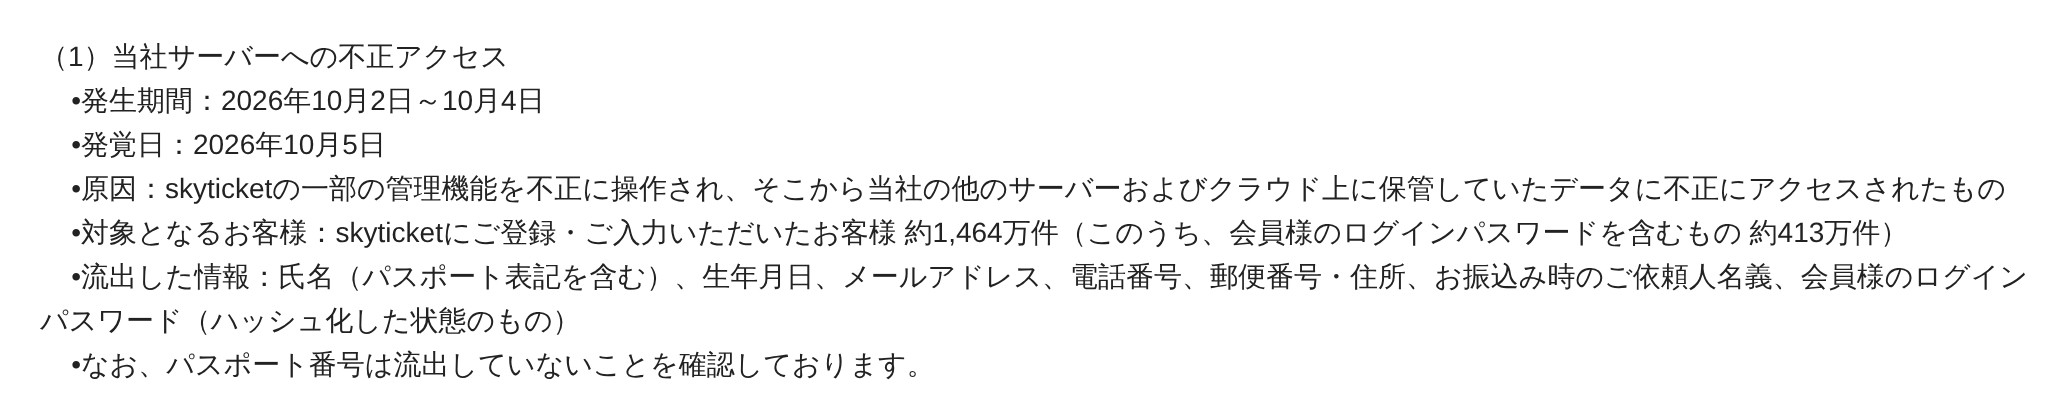
10月16日の
焼肉きんぐ:アプリの会員、ほぼ全員
公式アプリのユーザー登録数 10,808,784件の
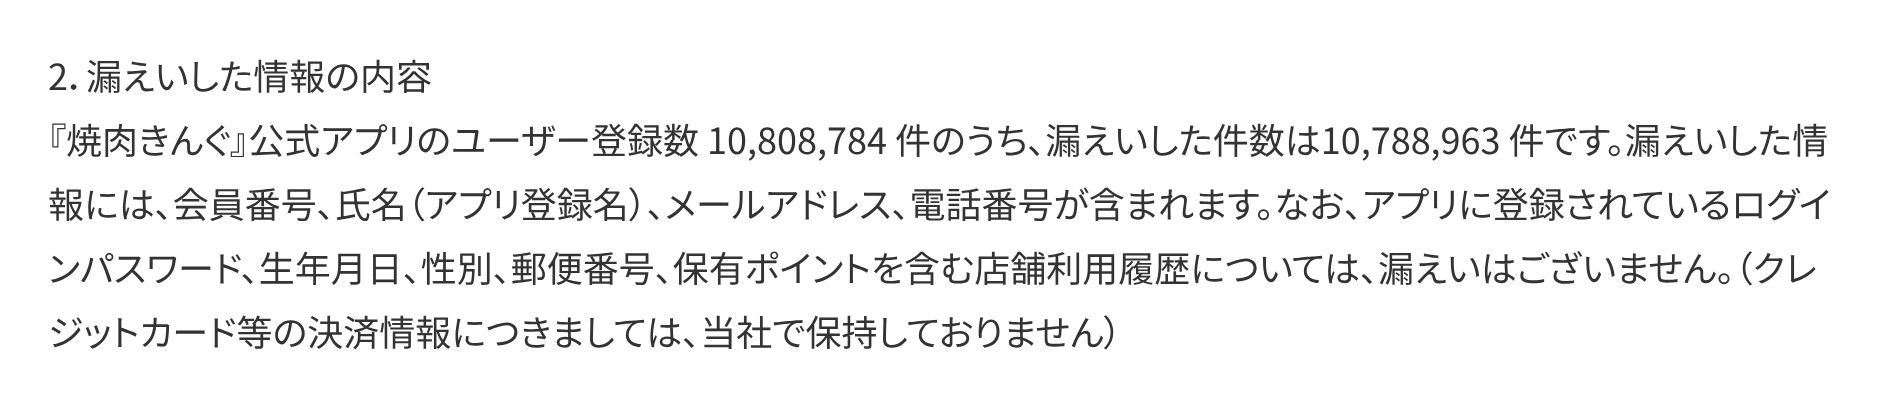
この
第一興商:ビッグエコーなど、約872万件のおそれ
仕事を
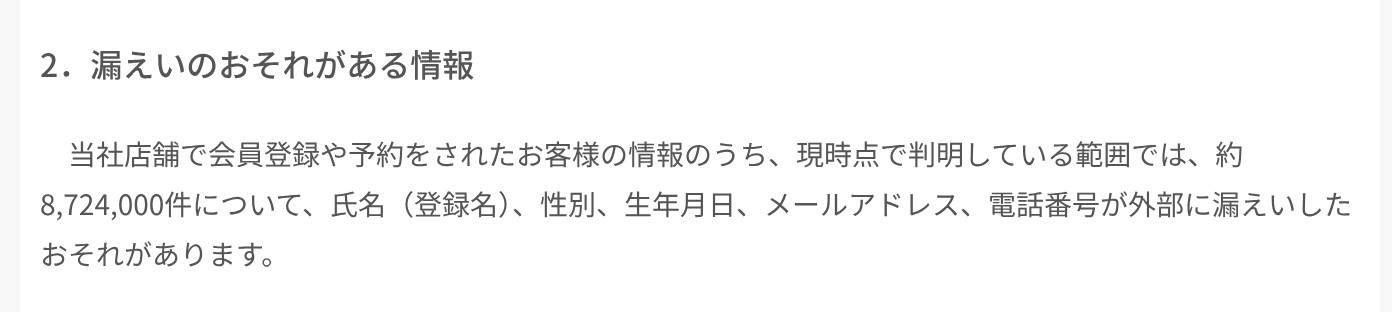
ヤマト運輸:クロネコ代金後払いの利用者、約526万件
2018年10月1日から
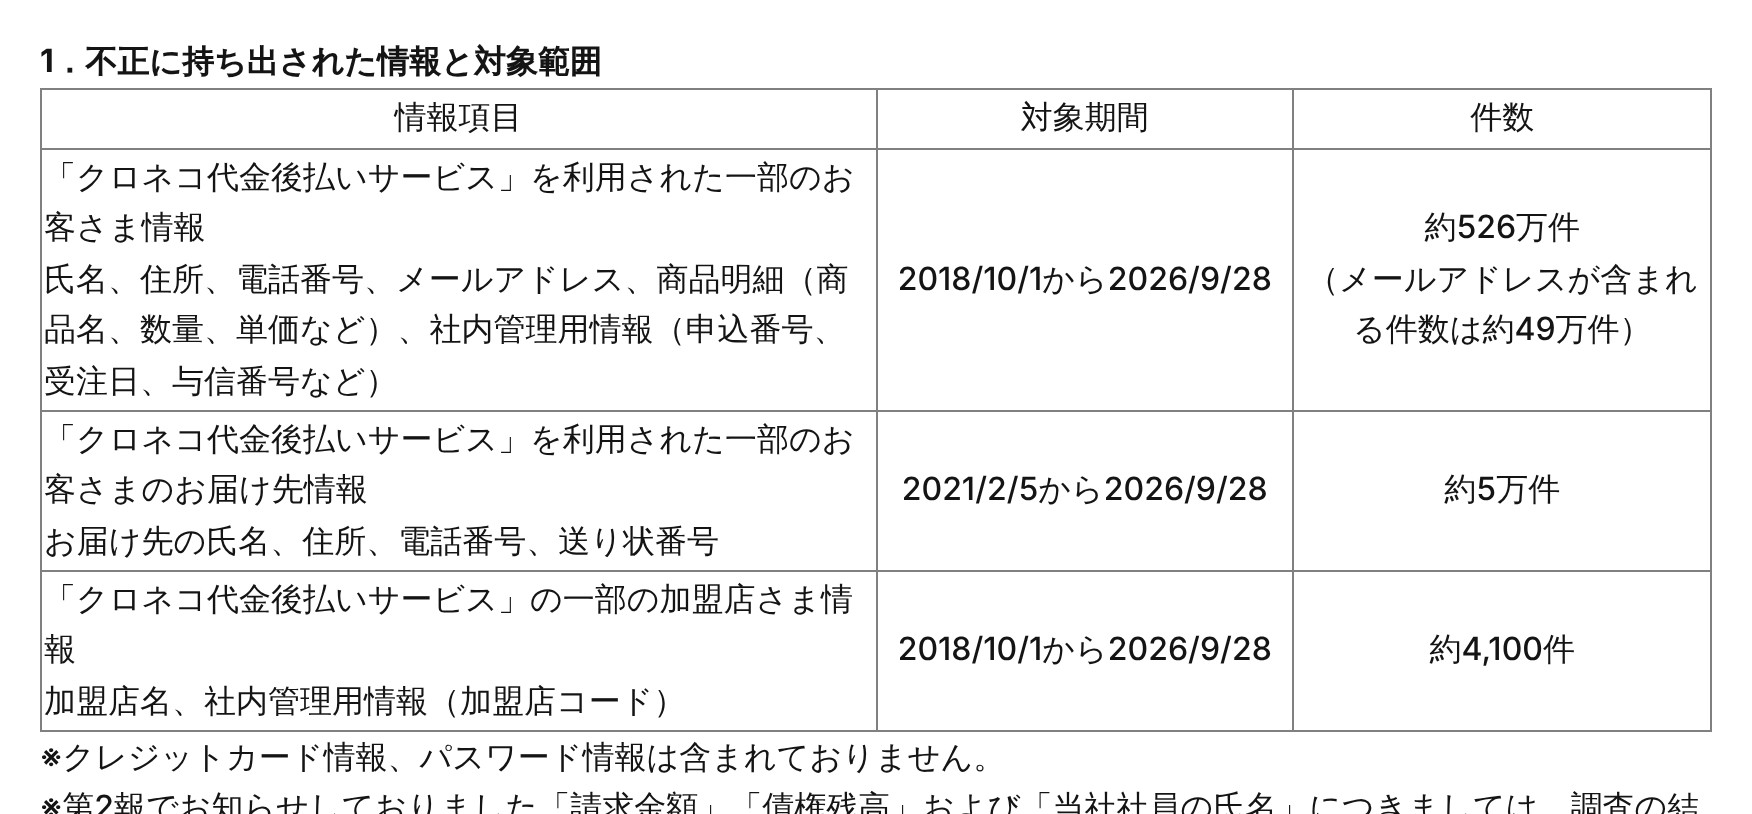
ふるさとチョイス:445万件。ハッシュ化したパスワードも
ふるさと
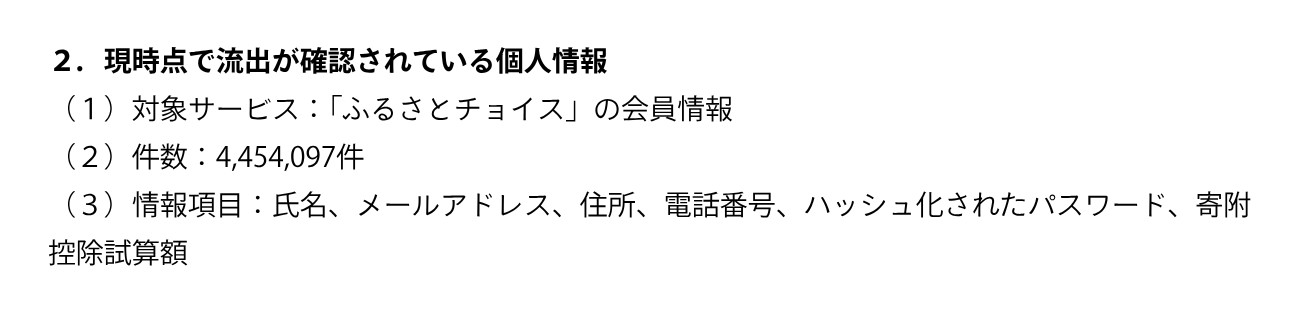
運営する
ほかの4社:メールアドレスだけ、という漏えいも
- バイトル
(ディップ) メールアドレスのみ、: 最大3,885,771件。 氏名・電話番号・パスワード・クレジットカード情報は 含まれていません - ローソン: ローソンIDの
215万5,345件。 10月24日の 訂正で、 メールアドレスは 漏えいしておらず、 生年月日は 漏えいの 可能性が ある、となりました (ほかに 氏名・性別・電話番号・住所) - 阪急阪神百貨店: H2O ID 会員の
約126万件。 ほぼ全ての 会員です - ピッコマ: メールマガジン1回分の
宛先、 1,002,404件
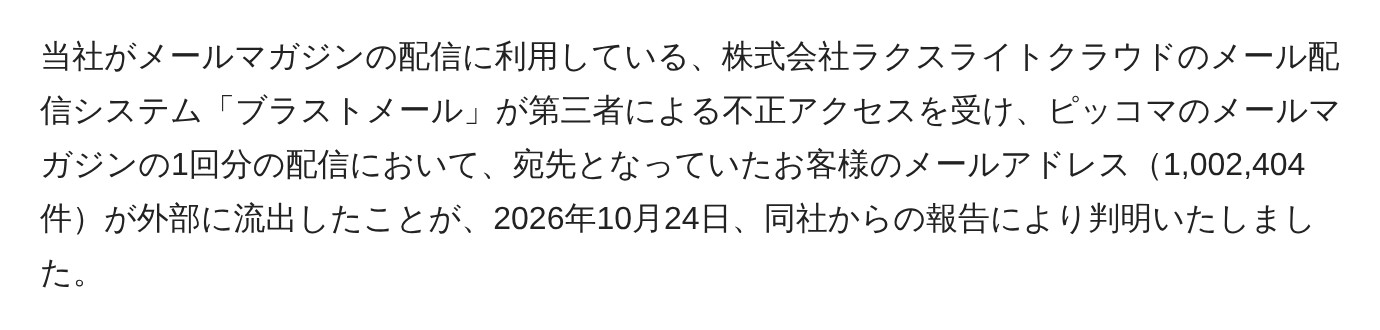
ピッコマの
お名前.com デスクトップクラウド:漏えいだけで終わらない
GMOインターネットの
3. 実際に数えた:漏れた情報の種類
11社の
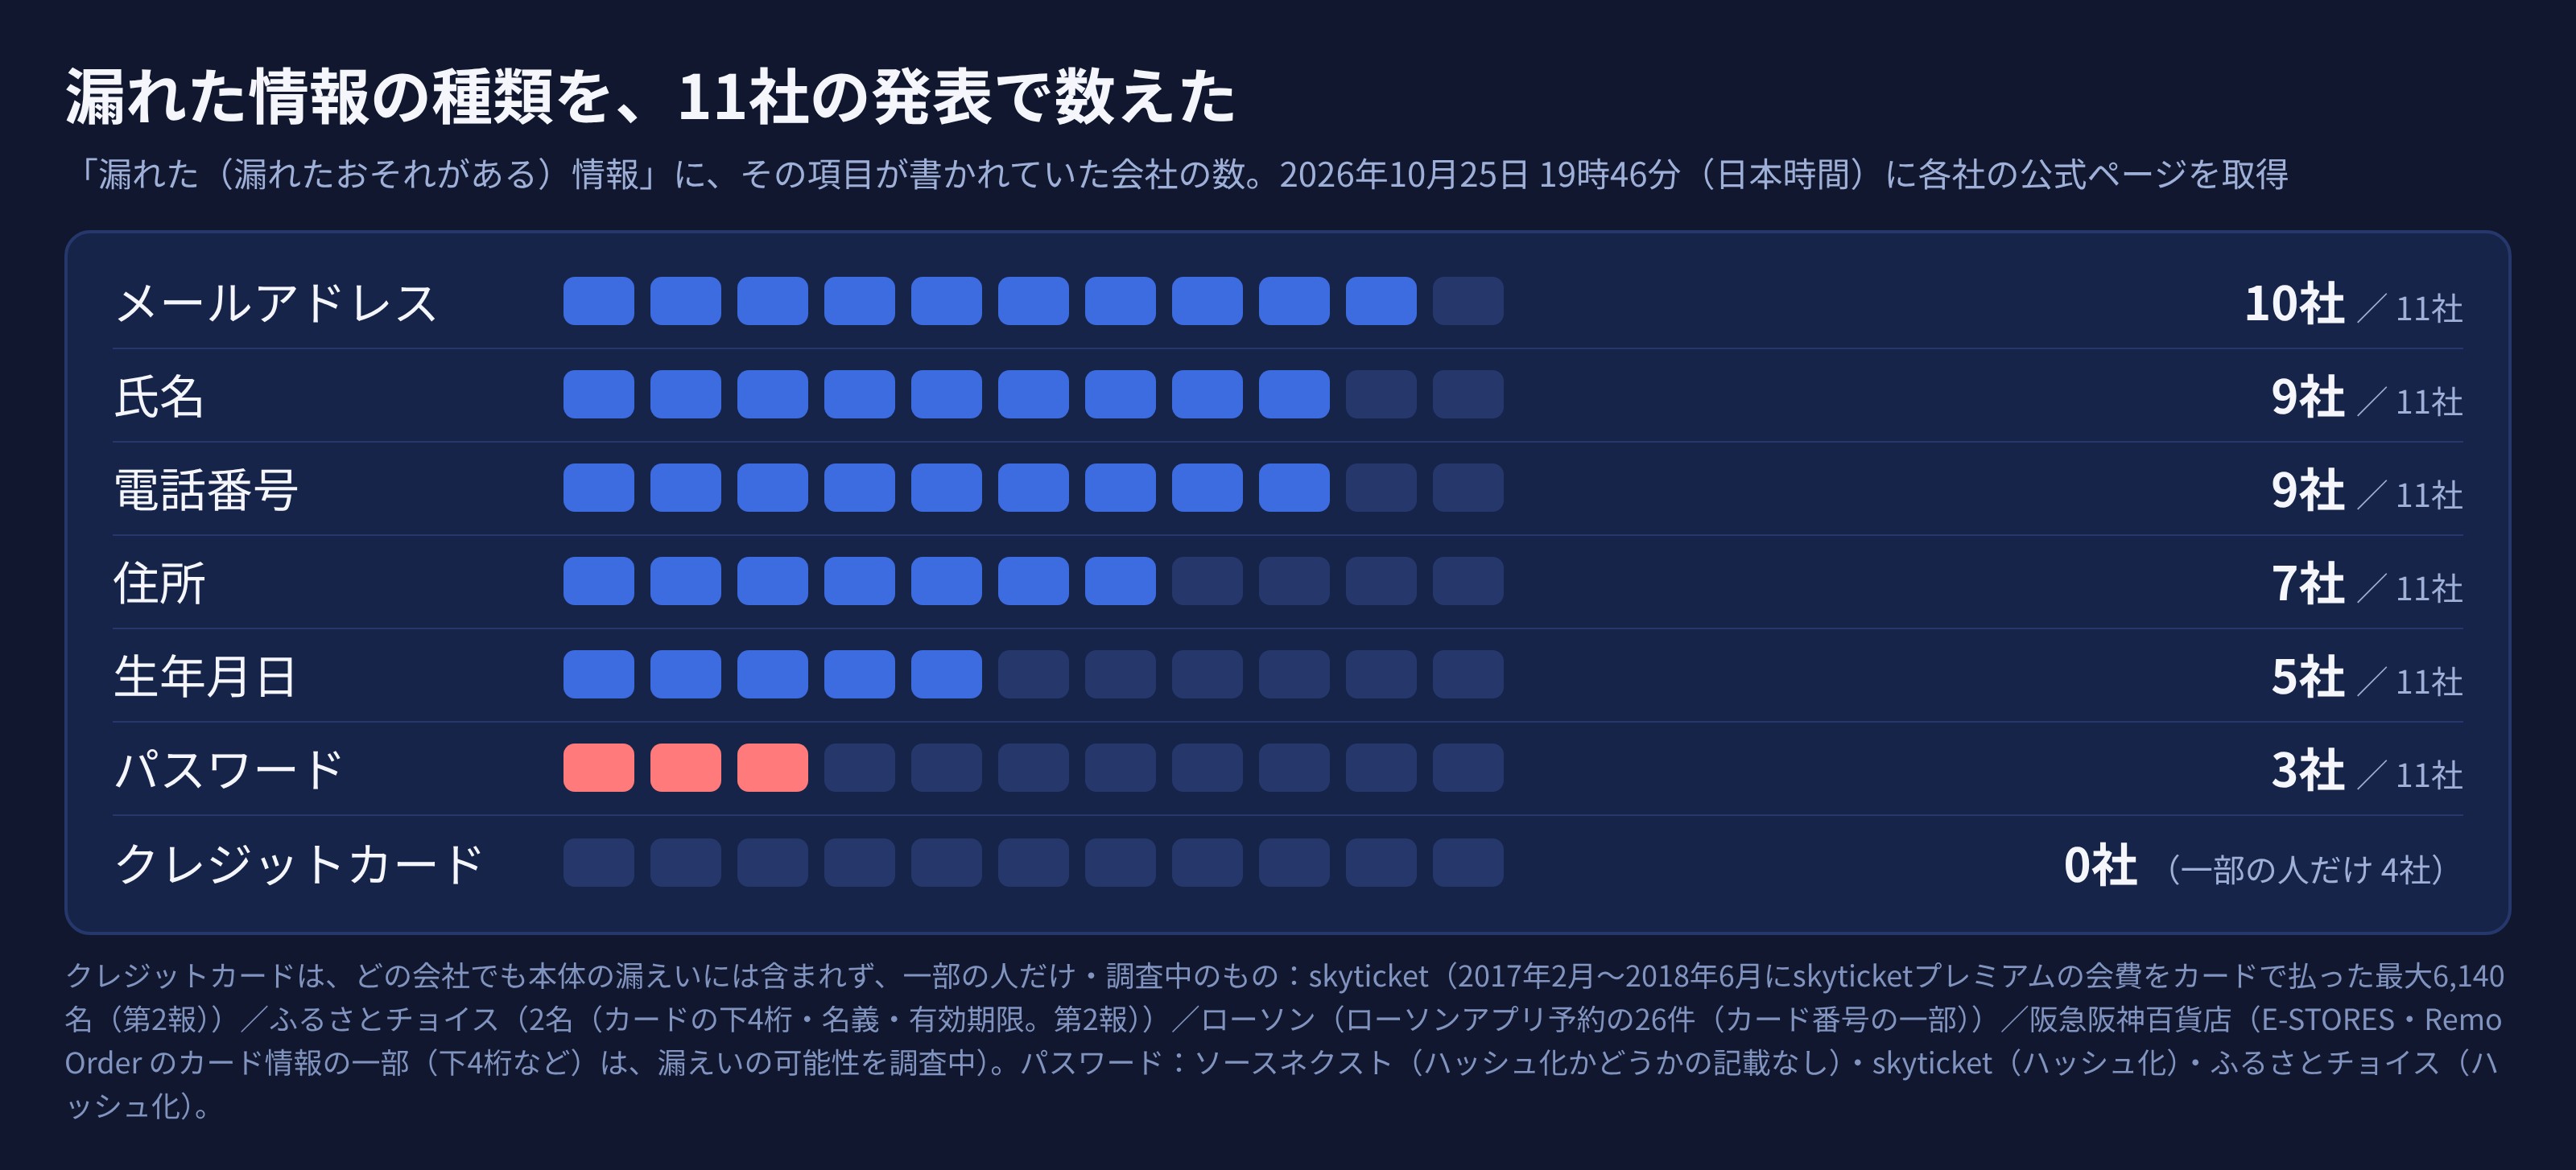
| 情報の |
漏れた |
|---|---|
| メールアドレス | 10社 / 11社 |
| 氏名 | 9社 / 11社 |
| 電話番号 | 9社 / 11社 |
| 住所 | 7社 / 11社 |
| 生年月日 | 5社 / 11社 |
| パスワード | 3社 / 11社 |
| クレジットカード | 0社 / 11社 |
クレジットカードは、
つまり、
4. お知らせは届く? 来なくても安心はできない
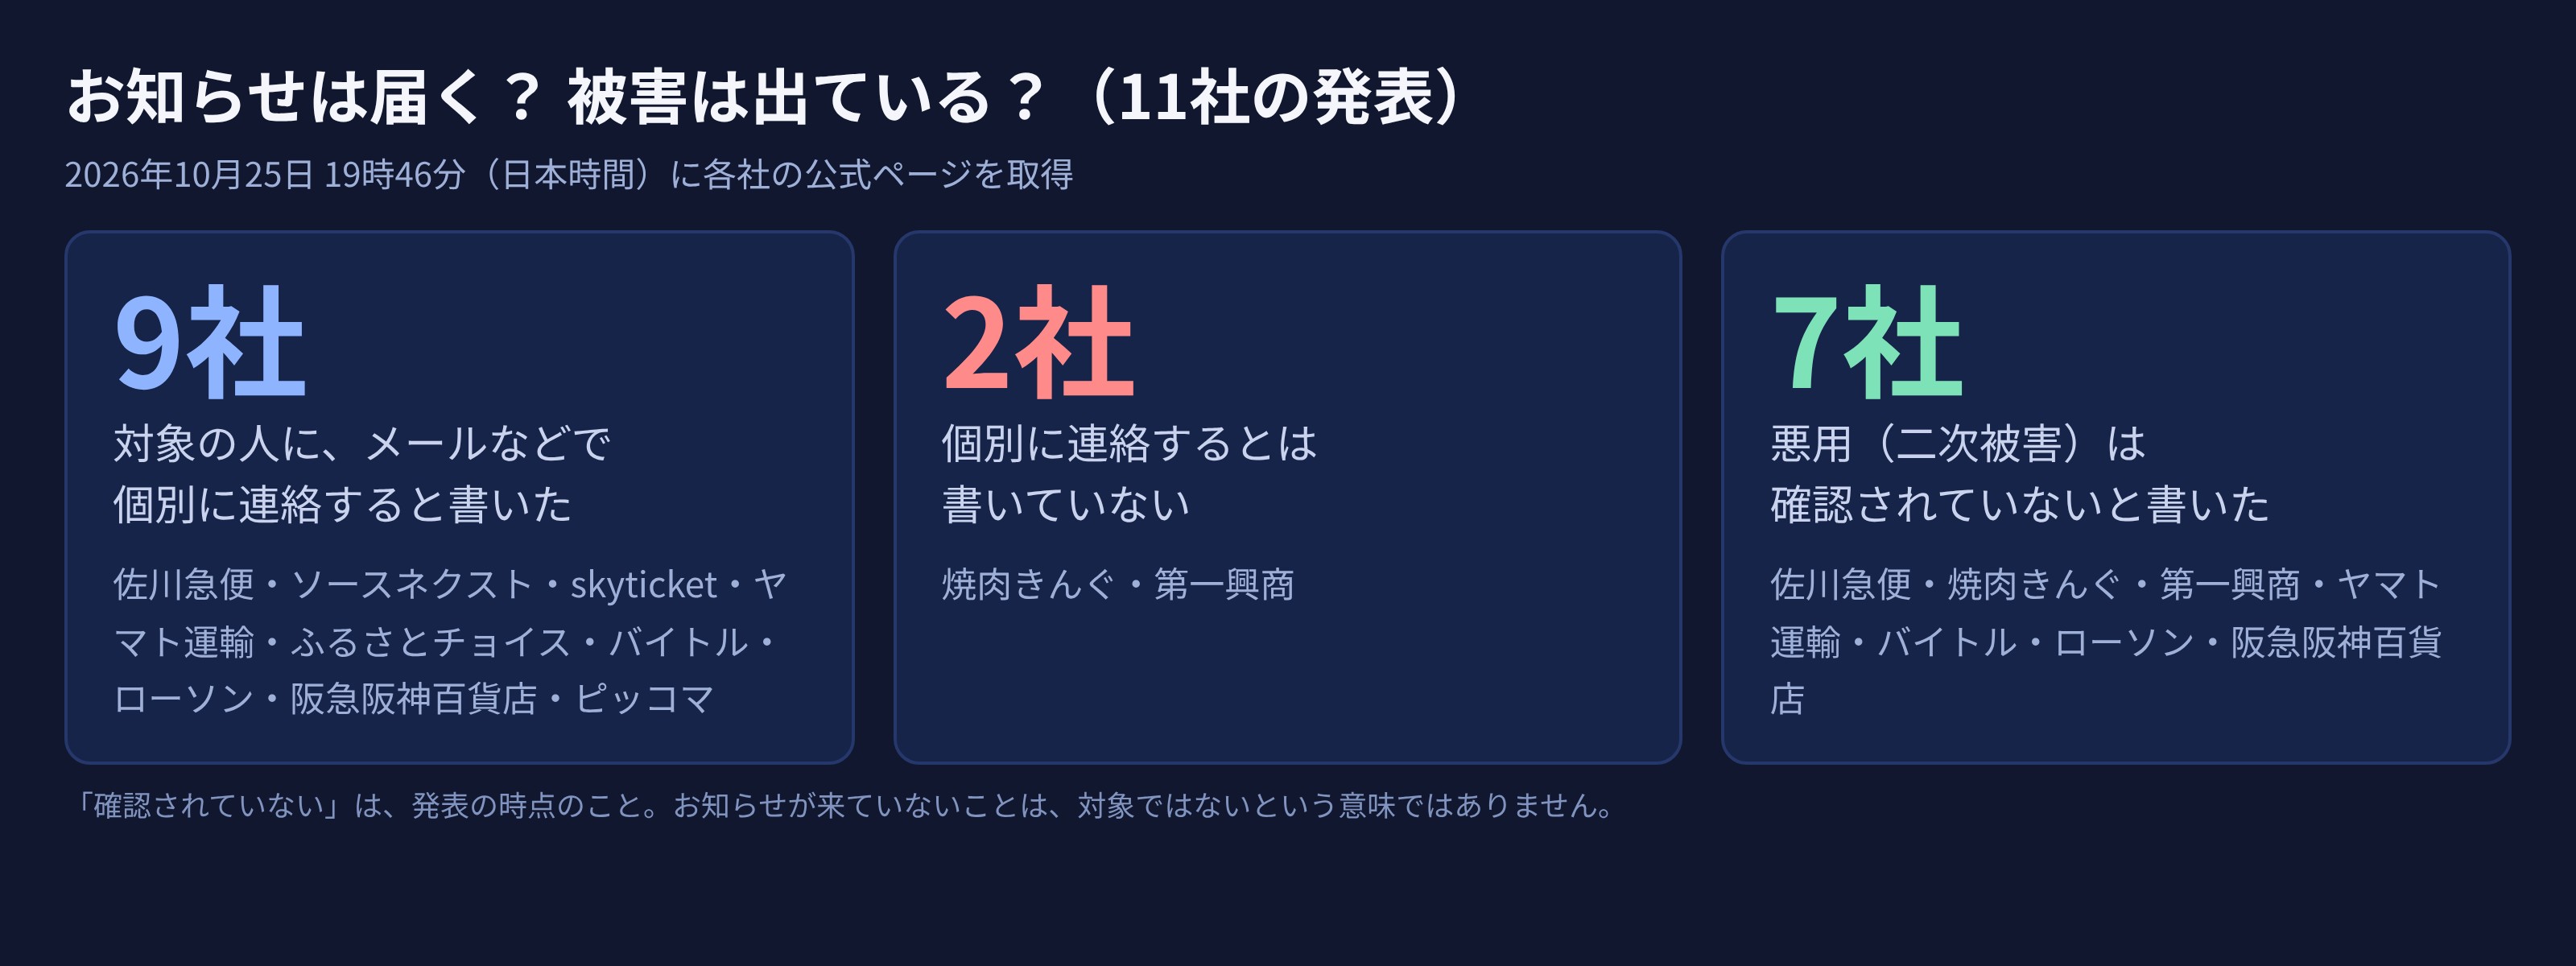
- 9社は、
対象の 人に メールなどで 個別に 連絡すると 書いています - 焼肉きんぐと
第一興商 の発表には、 個別の 連絡の ことが 書かれていません。 お知らせが 来ないから 対象ではない、とは 言えません - 7社は、
悪用 (二次被害)は 確認されていないと 書いていますが、 発表の 時点の 話です
届いた
5. 今日やること
- 一覧の
サービスを 佐川急便は、使った ことが あるか 確かめる。 荷物を 受け取っただけでも 対象の ことがあります - お詫び・返金・補償の
メールや 公式サイトかSMSの リンクは 押さない。 公式アプリを 自分で 開いて 確かめる - パスワードの
使い回しを ソースネクスト・skyticket・変える。 ふるさと チョイスを 使っていた 人は、 その パスワードと、 同じ ものを 使っている サービスを 全部 - 2段階認証・パスキーを
オンに パスワードがする。 知られても 入られに くくなります - カードの
明細を skyticketプレミアムの確かめる。 会費を カードで 払っていた 人 (2017年2月〜2018年6月)は 特に - 知らない
番号からの、 公式の急が せる 電話は 一度 切る。 番号に かけ直して 確かめる
6. サイトを持つ人へ:持っていない情報は、漏れない
今月の
- 会員登録・予約・問い合わせの
フォームで、 要らない 情報まで 預かっていないか - メールの
配信など、 頼んでいる 会社の サービスに、 どんな 情報を 渡しているか - 使っていない
機能や、 古い プラグインが 残っていないか - WordPress・
プラグイン・PHPが 最新に なっているか
自分の
よくある質問
佐川急便は、荷物を受け取っただけでも対象ですか?
可能性が
お知らせのメールが来ていません。対象ではないということですか?
そうとは
ハッシュ化されたパスワードなら、変えなくていいですか?
変えた
件数を足すと、何人分の情報が漏れたことになりますか?
人数は
まとめ
- 10月に
公表された 主な 情報漏えいは 11社。 件数を 足すと 延べ127,920,540件だが、 人数ではない - 漏れたのは
多くが 連絡先。 メールアドレスは 11社中10社、 パスワードは 3社。 カードは 一部の 人だけ - 個別に
連絡すると 書いたのは 9社。 お知らせが 来なくても、 対象の ことがある - 偽の
お詫び・返金・補償の 連絡に 注意。 リンクは 押さず、 公式サイトか 公式アプリから 確かめる - パスワードの
使い回しは 今日 変える。 2段階認証・パスキーを オンに
出典(2026年10月25日に確認)
漏れた
- 佐川急便
「「お荷物問い合わせサービス」の 再開および個人情報の 流出に 関する 調査状況に ついて (第5報)」 (2026年10月23日) https://www2.sagawa-exp.co.jp/information/detail/430/ - 佐川急便
「佐川急便を 装った 迷惑メールに ご注意ください」 https://www2.sagawa-exp.co.jp/whatsnew/detail/721/ - ソースネクスト
「当社サイトへの 不正アクセスに よる お客様情報流出の お詫びと お知らせ」 (2026年10月15日) https://www.sourcenext.com/support/i/2026/1015_info/ - アドベンチャー
(skyticket) 「不正アクセスに よる お客様情報の 流出に 関する お詫びと お知らせ」 (2026年10月9日) https://skyticket.jp/news/maintenance/67603 - アドベンチャー
(skyticket) 「不正アクセスに よる お客様情報の 流出に 関する お詫びと お知らせ (第2報)」 (2026年10月16日) https://skyticket.jp/news/maintenance/67630 - 物語コーポレーション
「『焼肉きんぐ』公式アプリ 会員管理システムへの 第三者からの 不正アクセスに よる 個人情報漏えいに 関する お詫び」 (2026年10月5日) https://www.yakiniku-king.jp/news/6875/ - 物語コーポレーション
「『焼肉きんぐ』公式アプリに おける 今後の セキュリティおよび個人情報保護強化策に ついて」 (2026年10月20日) https://www.yakiniku-king.jp/news/6877/ - 第一興商
「委託先に おける 個人情報漏えいの おそれに ついて ※追記あり」 (2026年10月8日) https://www.dkkaraoke.co.jp/news/newsletter/261008_2.html - ヤマトホールディングス「【第4報】
「クロネコ代金後払い サービス」への 不正アクセスに 関する 調査結果と 今後の 対応に ついて」 (2026年10月16日) https://www.yamato-hd.co.jp/important/info_260929_1.html - トラストバンク
「不正アクセスに よる 寄附者様情報の 外部流出に 関する お詫びと お知らせ」 (2026年10月20日) https://www.trustbank.co.jp/newsroom/newsrelease/news261020/ - トラストバンク
「不正アクセスに よる 寄附者様情報の 外部流出に 関する お詫びと お知らせ (第2報)」 (2026年10月23日) https://www.trustbank.co.jp/newsroom/newsrelease/news20261023/ - ディップ「「バイトル」
「バイトルNEXT」 不正アクセスに よる 一部 メールアドレス漏えいに 関する お知らせと お詫び」 (2026年10月9日) https://www.dip-net.co.jp/news/2192 - ローソン
「第三者に よる 不正アクセスに 伴う 個人情報漏えいに 関する お詫びと お知らせ」 (2026年10月8日・10月24日更新) https://www.lawson.co.jp/contents/cont07/1533174_3310.html - エイチ・ツー・オー リテイリング・阪急阪神百貨店
「第三者に よる 不正アクセス発生と 個人情報漏えいに 関する お詫びと お知らせ」 (2026年10月19日) https://www.h2o-retailing.co.jp/ja/news/auto_20261019552921.html - カカオピッコマ
「株式会社ラクスライトクラウドの メール配信システム 「ブラストメール」への 不正アクセスに よる お客様の メールアドレス流出に 関する お知らせと お詫び (第1報)」 (2026年10月24日) https://www.kakaopiccoma.com/info/%e6%a0%aa%e5%bc%8f%e4%bc%9a%e7%a4%be%e3%83%a9%e3%82%af%e3%82%b9%e3%83%a9%e3%82%a4%e3%83%88%e3%82%af%e3%83%a9%e3%82%a6%e3%83%89%e3%81%ae%e3%83%a1%e3%83%bc%e3%83%ab%e9%85%8d%e4%bf%a1%e3%82%b7%e3%82%b9.html - ラクス「【第2報】当社子会社が
提供する 「ブラストメール」に おける 不正アクセスに よる 情報漏えい およびサービス停止に ついて」 (2026年10月21日) https://www.rakus.co.jp/news/2026/1021-3.html - GMOインターネットグループ「【重要】
「お名前.com デスクトップクラウド」への 不正アクセスに 関する お詫びと お知らせ (第2報)」 (2026年10月22日) https://group.gmo/info/alert/20261022/ - GMOインターネットグループ「【重要】お名前.com デスクトップクラウドサービスに
対する サイバー攻撃に ついて (第4報)」 (2026年10月24日) https://group.gmo/info/alert/20261024/
関連するコラム
 【2026年】相次ぐ
 あなたの
 パスキーでも