2026年の
同じ
先に
- パスワードの
守り方は、 「漏れていない」と会社ごとに 違います。 書いた 会社も あれば、 「ハッシュ化して 保存していた」会社、 そして 報道に よると、 元の 文字列を 読める 状態で 流出した 会社も あります - ハッシュ化されていても、
安心は skyticket はできません。 「解析により パスワードが 判明」と 発表し、 スクウェア・エニックスでは、 他社で 流出したとみられる 組み合わせで 不正ログインが 起きています - 「複雑そう」な
パスワードも、 私たちが漏れた 一覧に 載っていました。 数えると、 「P@ssw0rd」は 642万回、 4種類の 文字を 使った 10文字の 「Password1!」も 58万回でした - だから、
使い回しを 国の今日やめる。 指針は そろって 「使い回さない・長く・定期的な 変更は 不要 (漏れたら 変える)」と 言っています。 覚えきれないので、 パスワードの 管理機能に 作らせ、 使える ところは パスキーに します
1. 何が漏れた?
ソースネクスト:対象は22,519,960件。項目に「パスワード」
ソースネクストは
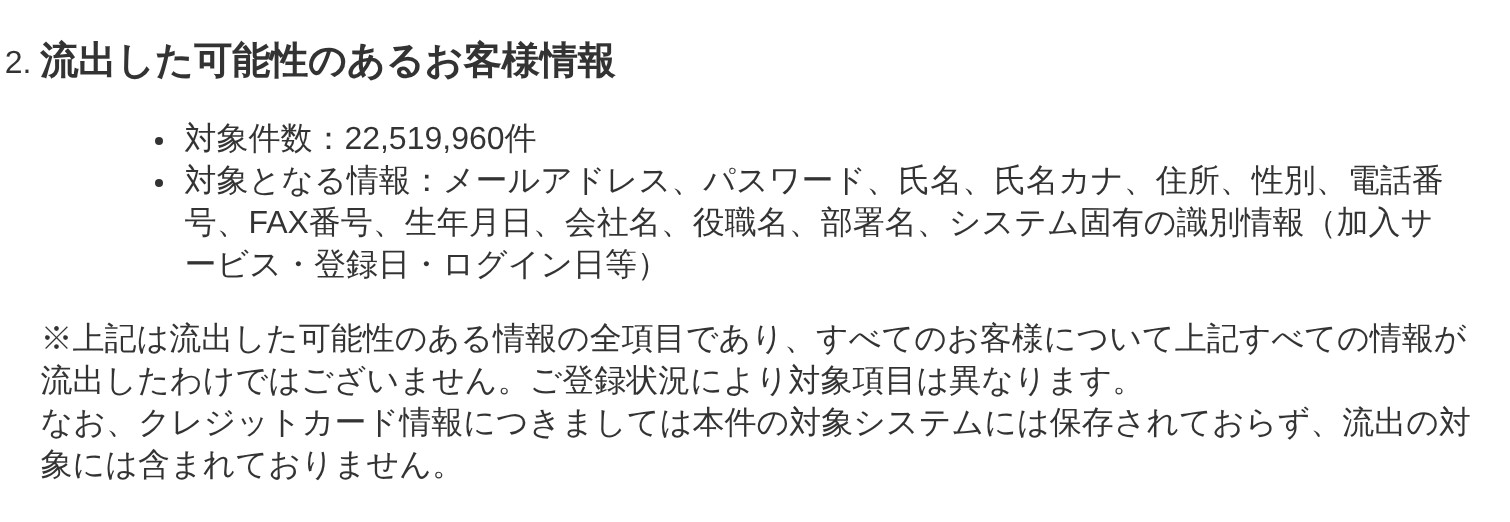
発表には
報道によると「読める状態」で流出
パスワードの
| 分かった |
出どころ |
|---|---|
| 対象の |
ソースネクストの |
| 漏洩対象に |
ソースネクストの |
| 「パスワードは |
ITmedia NEWS の |
| 「元の |
INTERNET Watch の |
同社は
そして、
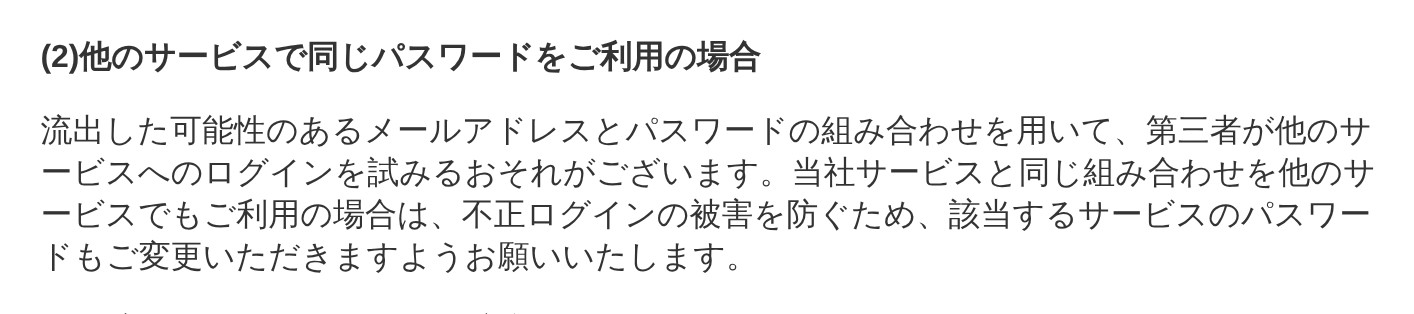
ソースネクストの
ふるさとチョイス:4,454,097件。「ハッシュ化されたパスワード」
10月20日には、
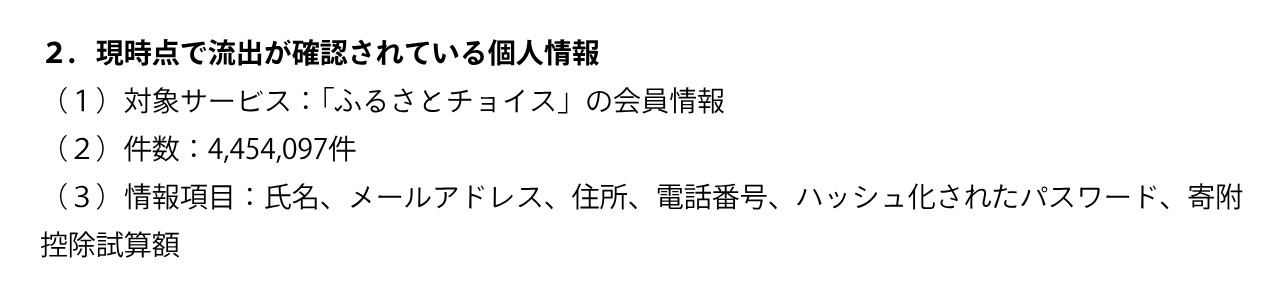
こちらは
2. パスワードの書き方は、会社ごとに違う
この
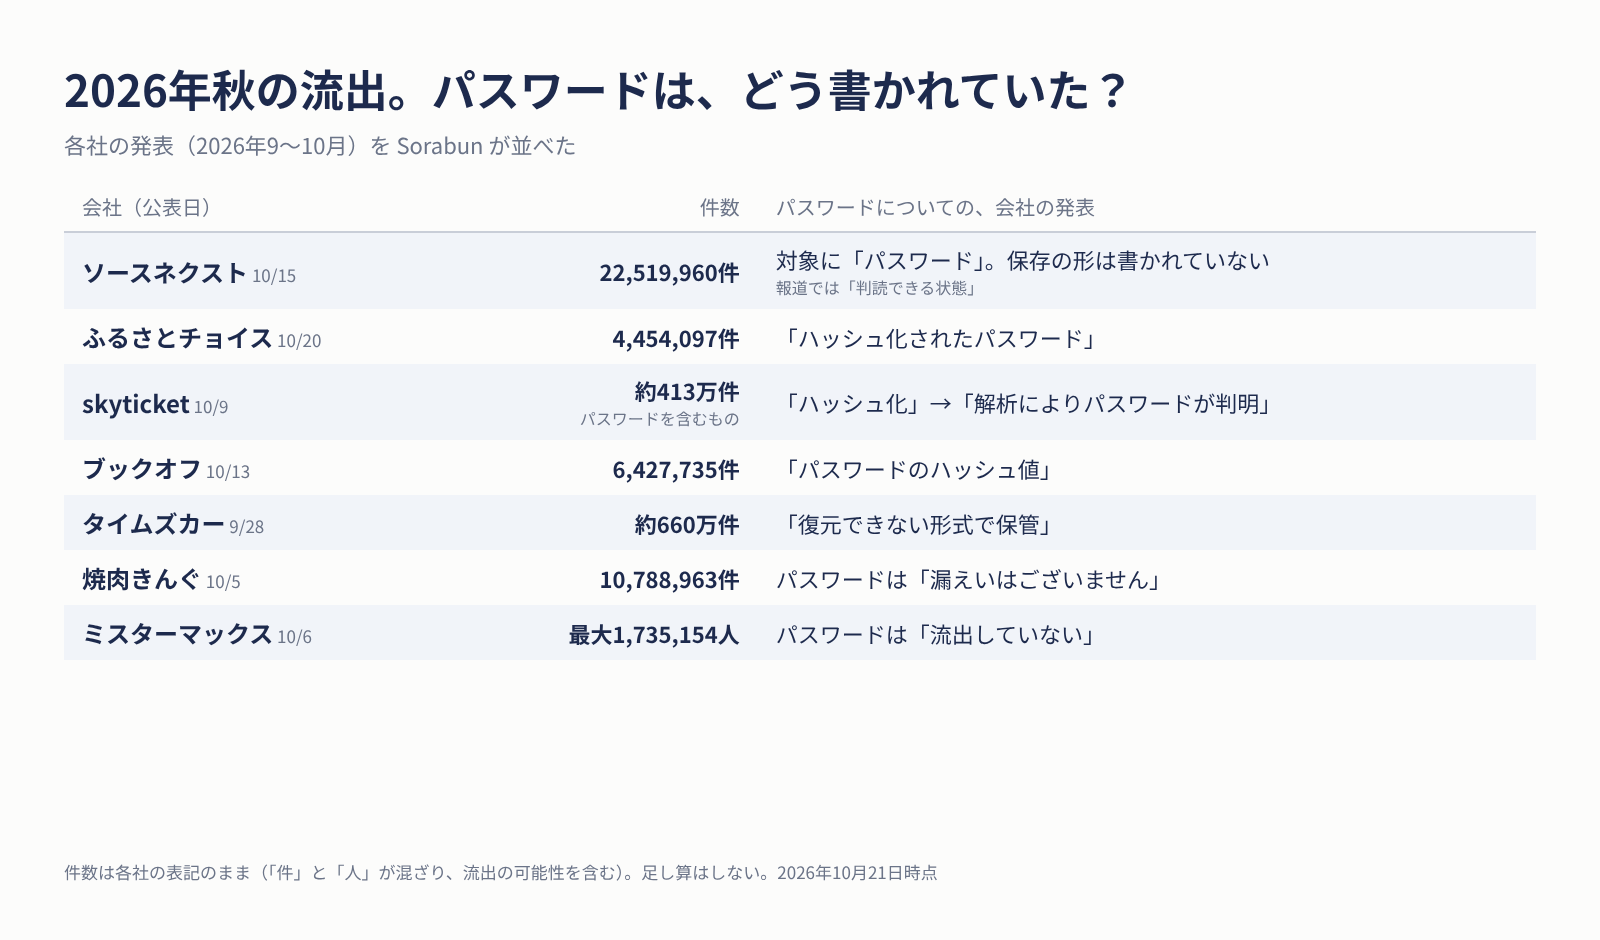
| 会社 |
件数 |
パスワードに |
|---|---|---|
| ソースネクスト |
22,519,960件 | 対象に |
| ふるさと |
4,454,097件 | 「ハッシュ化された |
| skyticket |
約1,464万件 |
「ハッシュ化」して |
| ブックオフ(10/13) | 6,427,735件 | 「パスワードの |
| タイムズカー |
約660万件 | 「パスワードは |
| 焼肉きんぐ |
10,788,963件 | ログインパスワードは |
| ミスターマックス |
最大1,735,154人 | パスワードは |
件数は
3. ハッシュ化されていれば、安心?
ブックオフは
答えは

ハッシュは
4. 使い回しは、実際に狙われている
他社で漏れた組み合わせで、実際に不正ログイン
スクウェア・エニックスは
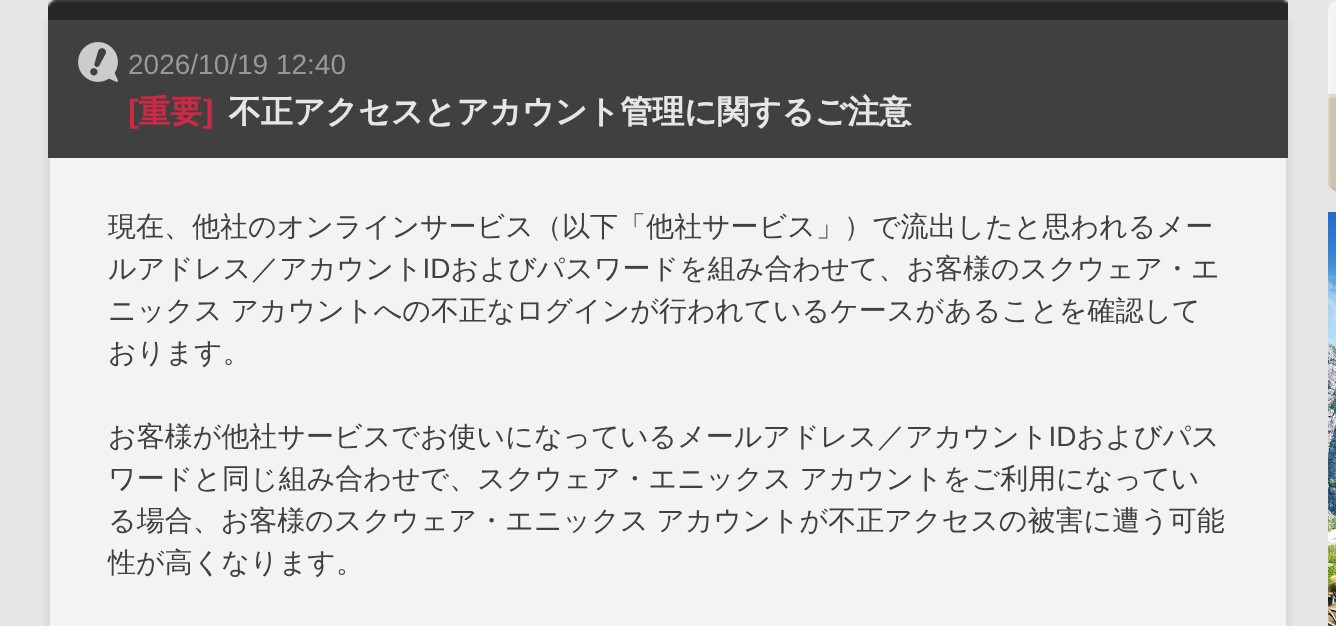
同社は、
警察庁の統計:手口の1位は「パスワードの設定・管理の甘さ」
警察庁の
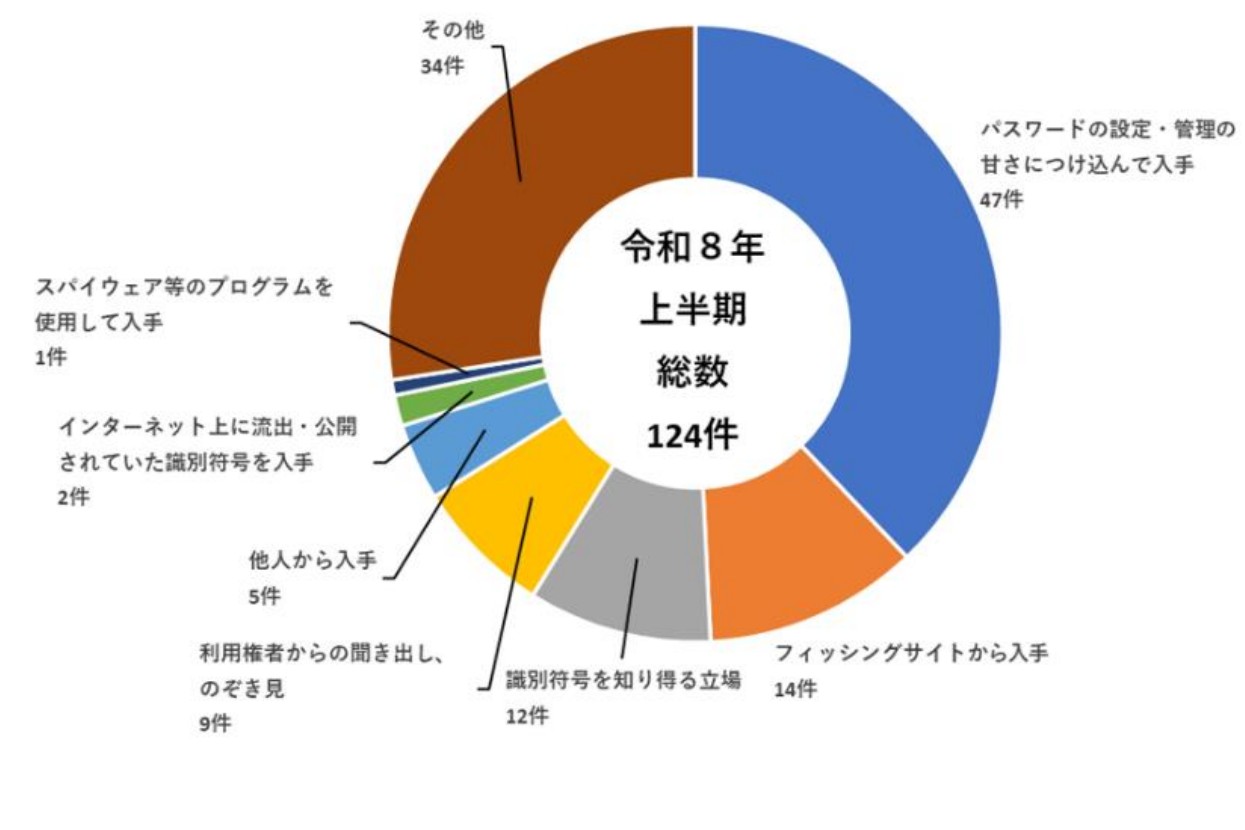
| 期間 | 検挙した |
「パスワードの |
|---|---|---|
| 2025年 |
399件 | 84件 |
| 2026年上半期 |
124件 | 47件 |
これは検挙した
5. 実際に数えた:「複雑そう」でも漏れていた
では、
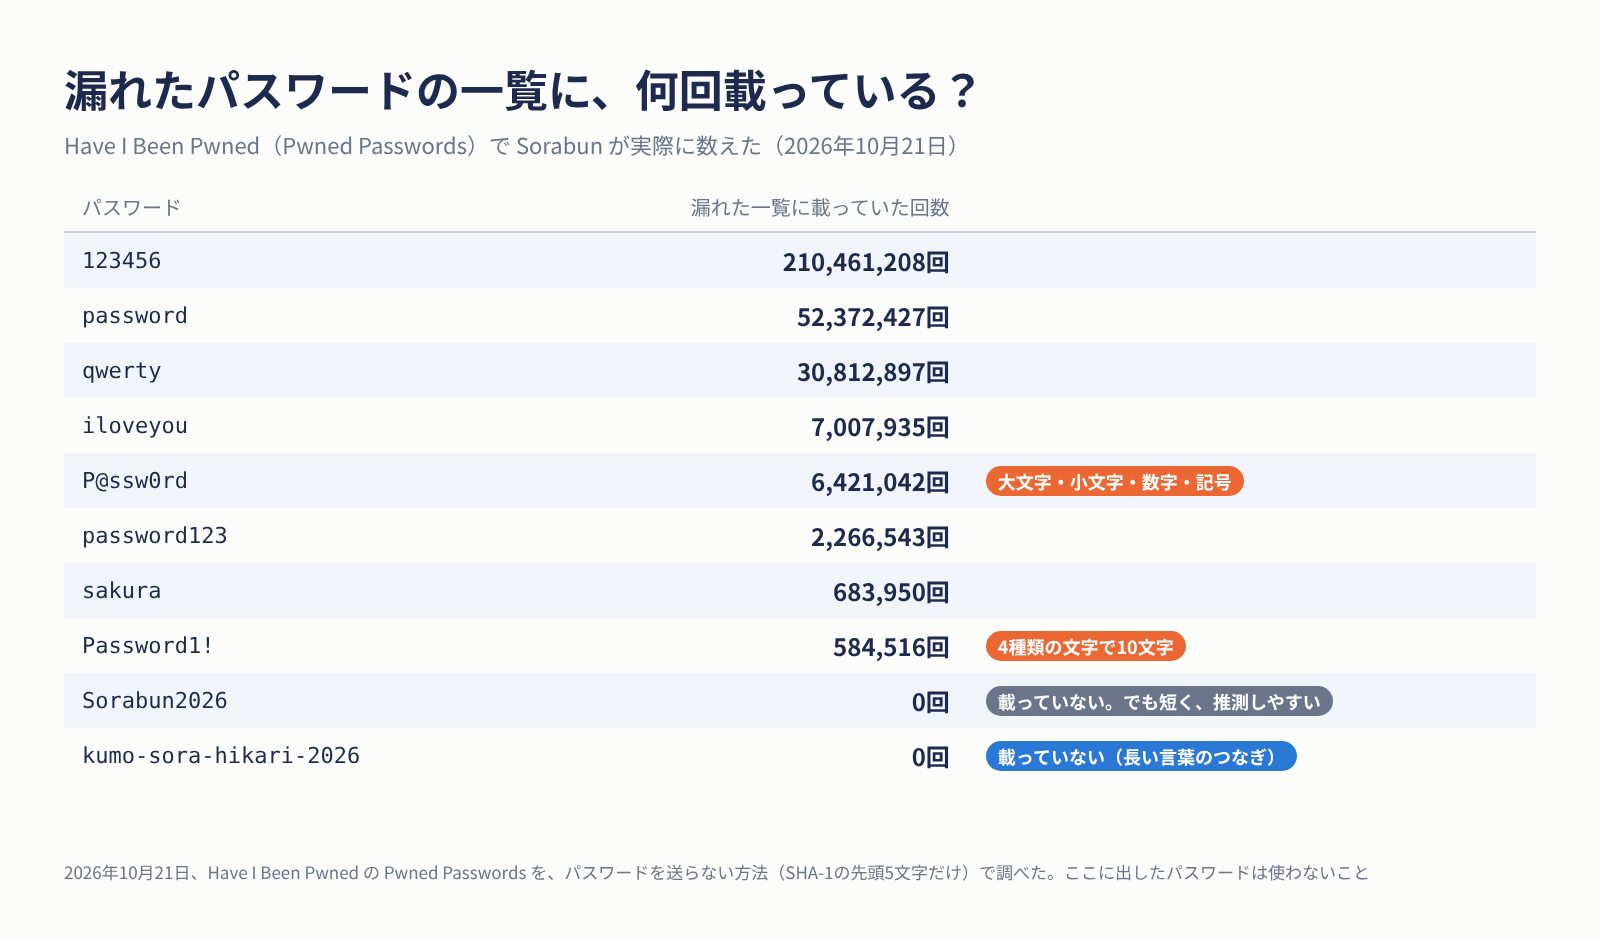
| パスワード | 漏れた |
ひとこと |
|---|---|---|
| 123456 | 210,461,208回 | |
| password | 52,372,427回 | |
| qwerty | 30,812,897回 | キーボードの |
| iloveyou | 7,007,935回 | |
| P@ssw0rd | 6,421,042回 | 大文字・ |
| password123 | 2,266,543回 | |
| sakura | 683,950回 | |
| Password1! | 584,516回 | 4種類の |
| Sorabun2026 | 0回 | 載っていない。 |
| kumo-sora-hikari-2026 | 0回 | 載っていない |
「P@ssw0rd」のように、
また、
パスワードそのものは送らずに調べられる
調べる
sha1("P@ssw0rd") = 21BD1 2DC183F740EE76F27B78EB39C8AD972A757
GET https://api.pwnedpasswords.com/range/21BD1
-> 2DC183F740EE76F27B78EB39C8AD972A757:6421042
返ってくるのは、
国家サイバー統括室の
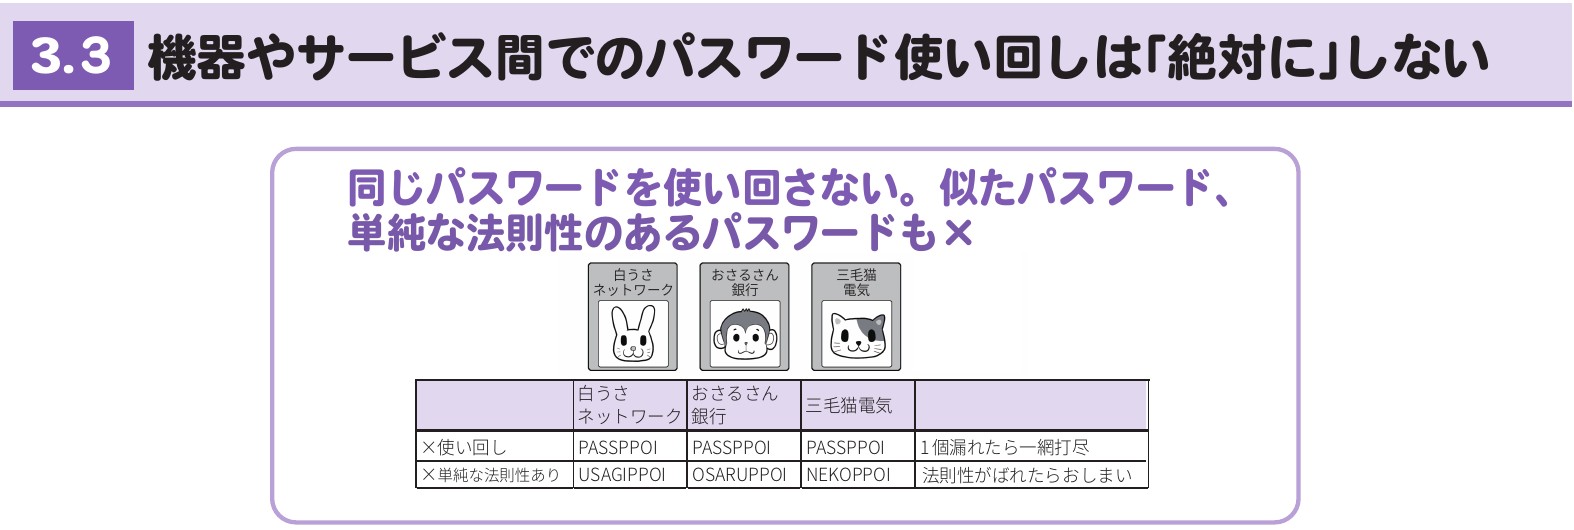
6. 国の答え:使い回さない・長く・定期変更は不要
国の
| 指針 | 出どころ |
|---|---|
| 使い回しは |
国家サイバー統括室 |
| 複雑な |
同上 |
| 長くする。 |
総務省 |
| 定期的な |
国家サイバー統括室・総務省 |
| 覚えきれないので、 |
総務省 |
| 「まず、 |
デジタル大臣の |
米国の基準(NIST SP 800-63B-4)
アメリカの
| NIST SP 800-63B-4 の |
原文 |
|---|---|
| パスワードだけで |
"a minimum of 15 characters in length" |
| 作る |
"compare the prospective secret against a blocklist" |
| 文字の |
"SHALL NOT impose other composition rules" |
| 定期的な |
"SHALL NOT require subscribers to change passwords periodically" |
| パスワードマネージャーと |
"SHALL allow the use of password managers and autofill functionality" |
これは
7. 警察庁:「パスワードだけの認証はもう限界です」
警察庁は、
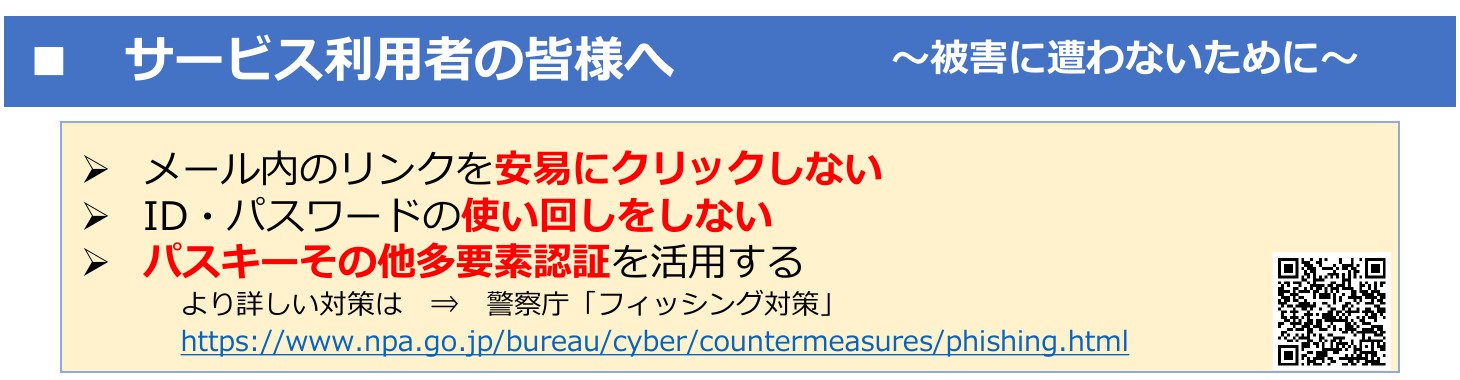
9月の
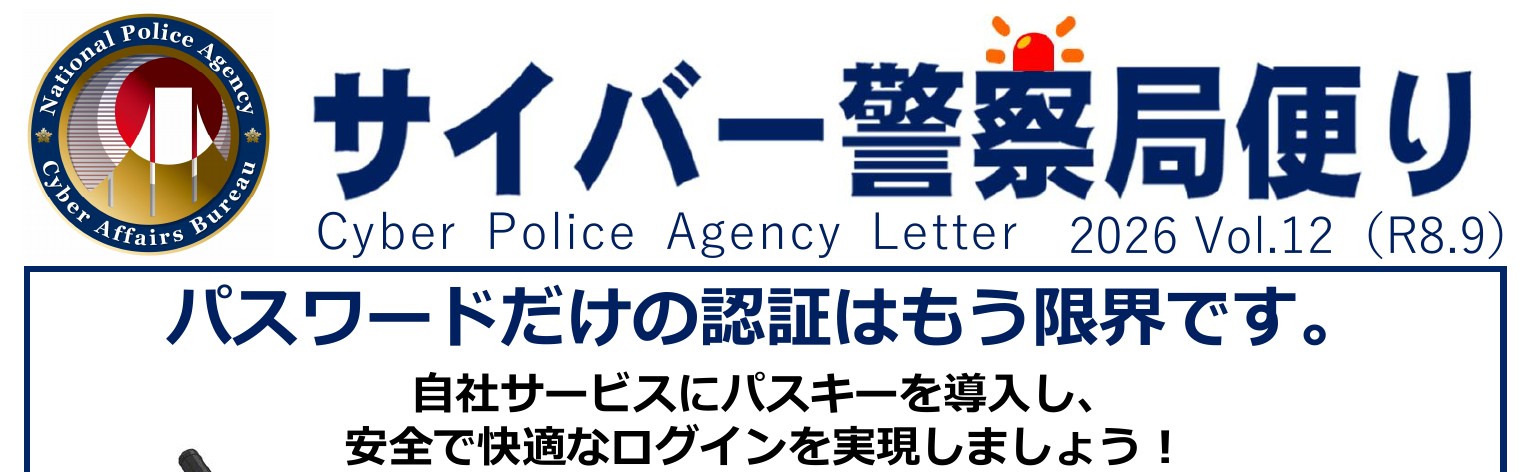
パスキーは、
8. 今日やること
| 今日やる |
やり方・理由 |
|---|---|
| 漏れた・ |
Google は |
| 使い回していたら、 |
1か |
| 新しい |
覚えなくて |
| 変える |
流出に |
| 使える |
パスワードが |
「定期的に
9. WordPress でサイトを持っている人へ
WordPress は、$wp$2y$ に$P$ で
ただ、
10. ソラブンでできること
WordPress の AI プラグイン Sorabun
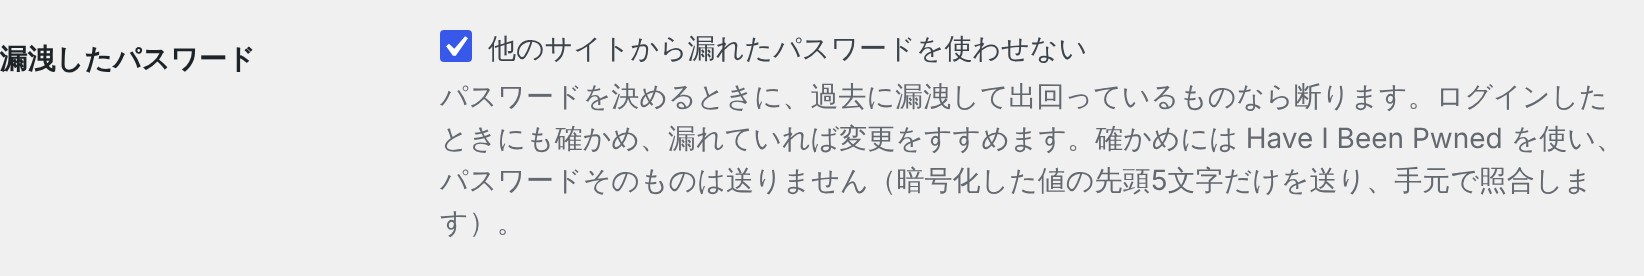
手元の
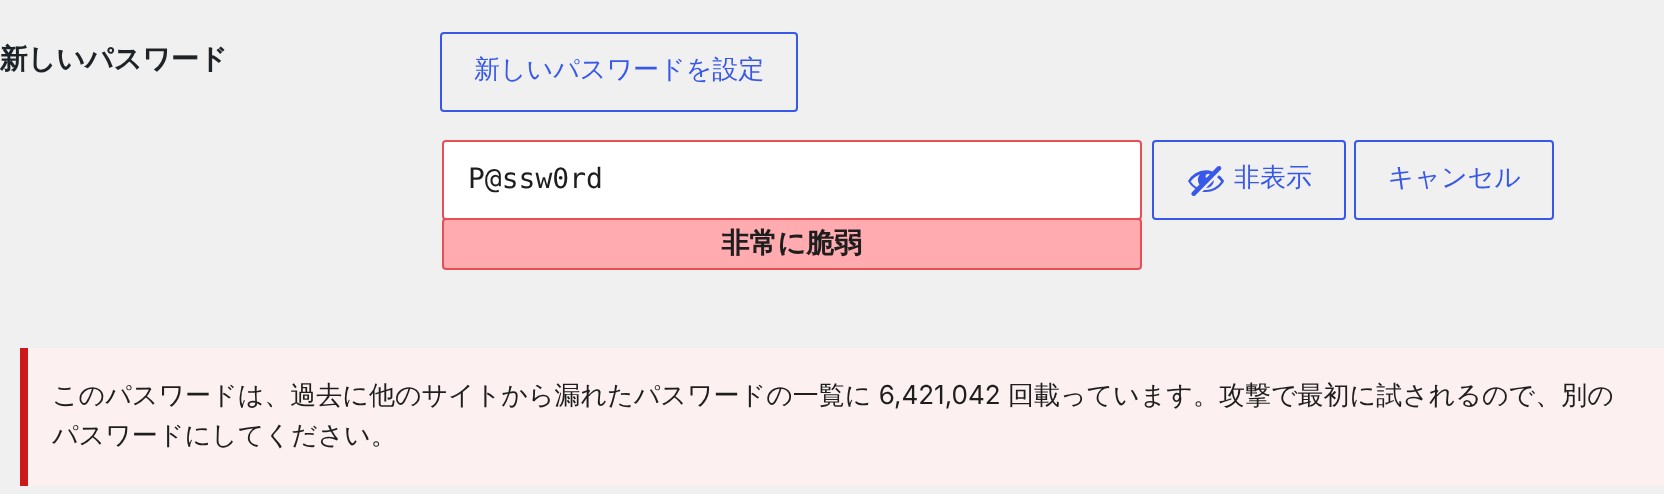
漏れていない
- 漏れた
パスワードを :パスワードを使わせない 決める ときに 断り、 ログインした ときにも 確かめて 変更を すすめます (パスワード その ものは 送りません) - 入口を
ふさぐ :管理者の設定 2段階認証、 ログインの 総当たりの 締め出しなども、 同じ 画面で オンに できます - 既知の
脆弱性の :毎日 チェック 入っている プラグイン・テーマ・本体に、 既知の 脆弱性が 無いかを 毎日 調べます
設定の
よくある質問
ソースネクストを使っていました。何をすればいいですか?
同社の
パスワードは定期的に変えたほうがいいですか?
国家サイバー統括室と
記号を入れれば、強いパスワードになりますか?
それだけでは
自分のパスワードが漏れていないか、どこで確かめられますか?
Google の
ハッシュ化されていたなら、変えなくていいですか?
変えてください。
まとめ
- ソースネクストは
最大22,519,960件の 流出を 発表し、 項目に パスワードが 含まれる。 報道に よると、 元の 文字列を 読める 状態で 流出した (同社は 「暗号化して 保存していた」と 説明) - ふるさと
チョイスなど 多くの 会社は 「ハッシュ化」して 保存していたが、 skyticket は 「解析により パスワードが 判明」と 発表している - 他社で
漏れた 組み合わせに よる 不正ログインは、 実際に 起きている (スクウェア・エニックス) - 「P@ssw0rd」は
642万回、 「Password1!」は 58万回、 漏れた 一覧に 載っていた。 複雑そうに 見えるだけでは 足りない - 使い回しを
今日やめる。 長い パスワードを 管理機能に 作らせ、 使える ところは パスキーか 2段階認証に する
出典(2026年10月21日に確認)
パスワードの
- ソースネクスト
「当社サイトへの 不正アクセスに よる お客様情報流出の お詫びと お知らせ」 (2026年10月15日) https://www.sourcenext.com/support/i/2026/1015_info/ - ソースネクスト よく
ある 質問 https://www.sourcenext.com/support/i/2026/1015_1/ - ITmedia NEWS
(2026年10月19日) https://www.itmedia.co.jp/news/article/2610/19/2000002372/ - INTERNET Watch
(2026年10月16日、 10月20日追記) https://internet.watch.impress.co.jp/docs/news/2148588.html - トラストバンク
「不正アクセスに よる 寄附者様情報の 外部流出に 関する お詫びと お知らせ」 (2026年10月20日) https://www.trustbank.co.jp/newsroom/newsrelease/news261020/ - アドベンチャー
「不正アクセスに よる お客様情報の 流出に 関する お詫びと お知らせ」 (skyticket、 2026年10月9日) https://skyticket.jp/news/maintenance/67603 - ブックオフグループホールディングス(2026年10月13日) https://www.bookoff.co.jp/info/news/2026/post_114.html
- タイムズモビリティ
(2026年9月28日) https://share.timescar.jp/news/2026/0928/1815.html - 物語コーポレーション
(焼肉きんぐ、 2026年10月5日) https://www.monogatari.co.jp/news/261005_news/ - ミスターマックス
(2026年10月6日) https://mrmax.co.jp/info/incident_20261006/ - スクウェア・エニックス
「不正アクセスと アカウント管理に 関する ご注意」 (2026年10月19日) https://jp.finalfantasyxiv.com/lodestone/news/detail/7a3ea81bad4e15c107251cfe644209dcc2cd4e08 - 警察庁
「令和8年上半期に おける サイバー空間を めぐる 脅威の 情勢等に ついて」 https://www.npa.go.jp/publications/statistics/cybersecurity/data/R8kami/R08_kami_cyber_jousei.pdf - 警察庁
「令和7年に おける サイバー空間を めぐる 脅威の 情勢等に ついて」 https://www.npa.go.jp/publications/statistics/cybersecurity/data/R7/R07_cyber_jousei.pdf - 警察庁
「サイバー警察局便り」2026 Vol.12 https://www.npa.go.jp/bureau/cyber/pdf/R8_Vol.12cpal.pdf - 警察庁
「サイバー警察局便り」2026 Vol.20 https://www.npa.go.jp/bureau/cyber/pdf/R8_Vol.20cpal.pdf - デジタル大臣 記者会見
(2026年10月6日) https://www.digital.go.jp/speech/minister-261006-01 - 国家サイバー統括室
「インターネットの 安全・ 安心ハンドブック」 https://security-portal.cyber.go.jp/guidance/handbook.html - 総務省
「推測できる 簡単な パスワードを 利用しないようにしよう」 https://www.soumu.go.jp/main_sosiki/cybersecurity/kokumin/security/end_user/general/01/ - IPA
「インターネットサービスへの 不正ログインに よる 被害が 増加中」 (2025年8月28日) https://www.ipa.go.jp/security/anshin/attention/2025/mgdayori20250828.html - NIST SP 800-63B-4
(2025年7月) https://pages.nist.gov/800-63-4/sp800-63b.html - Have I Been Pwned
(Pwned Passwords) https://haveibeenpwned.com/Passwords - Troy Hunt
「I've Just Launched Pwned Passwords V2」 (2018年2月22日) https://www.troyhunt.com/ive-just-launched-pwned-passwords-version-2/ - Cloudflare
「Validating Leaked Passwords with k-Anonymity」 (2018年2月21日) https://blog.cloudflare.com/validating-leaked-passwords-with-k-anonymity/ - Google アカウント ヘルプ「Google アカウントの
不正 使用された パスワードを 変更する」 https://support.google.com/accounts/answer/9457609?hl=ja - iPhone ユーザガイド
「iPhoneで 安全性の 低い パスワードまたは 侵害された パスワードを 変更する」 https://support.apple.com/ja-jp/guide/iphone/iphd5d8daf4f/ios - Make WordPress Core
「WordPress 6.8 will use bcrypt for password hashing」 (2025年2月17日) https://make.wordpress.org/core/2025/02/17/wordpress-6-8-will-use-bcrypt-for-password-hashing/
関連するコラム
 【2026年】相次ぐ
 スマホ乗っ取りの
 パスキーでも