セキュリティ

【今すぐ確認】無印良品のMUJI Card、カード番号の全桁など約109万件にアクセスの可能性。有効なカードは約34.5万件…あなたは対象? 良品計画・クレディセゾンの公式発表で整理【2026年】

公開 ・ 読了の目安 約13分 ・ Sorabun 編集部

【今すぐ確認】無印良品のMUJI Card、カード番号の全桁など約109万件にアクセスの可能性。有効なカードは約34.5万件…あなたは対象? 良品計画・クレディセゾンの公式発表で整理【2026年】

無印良品の MUJI Card で、カード番号の全桁などが、約109万件、外からアクセスされた可能性があります。2026年11月4日の夕方、無印良品を運営する良品計画と、MUJI Card を発行するクレディセゾンが、そろって発表しました。

私たちは、2社の発表を実際に開いて、表の件数と、入っていた情報・入っていない情報を並べて数え、2社の数が合っているかを確かめました。後半では、あなたが対象かの確かめ方と今日やること、そして、お客さんの情報を預かるサイトの持ち主への教訓をお伝えします。

10月の終わりに分かったほかの漏えいは、旅行432万件・外食238万件…10月の終わりに会員情報の漏えいが続いた【2026年】で整理しました。

先に結論を書きます。

この内容を動画で見るYouTube

1. 何が起きた? 10月30日の発表の続報

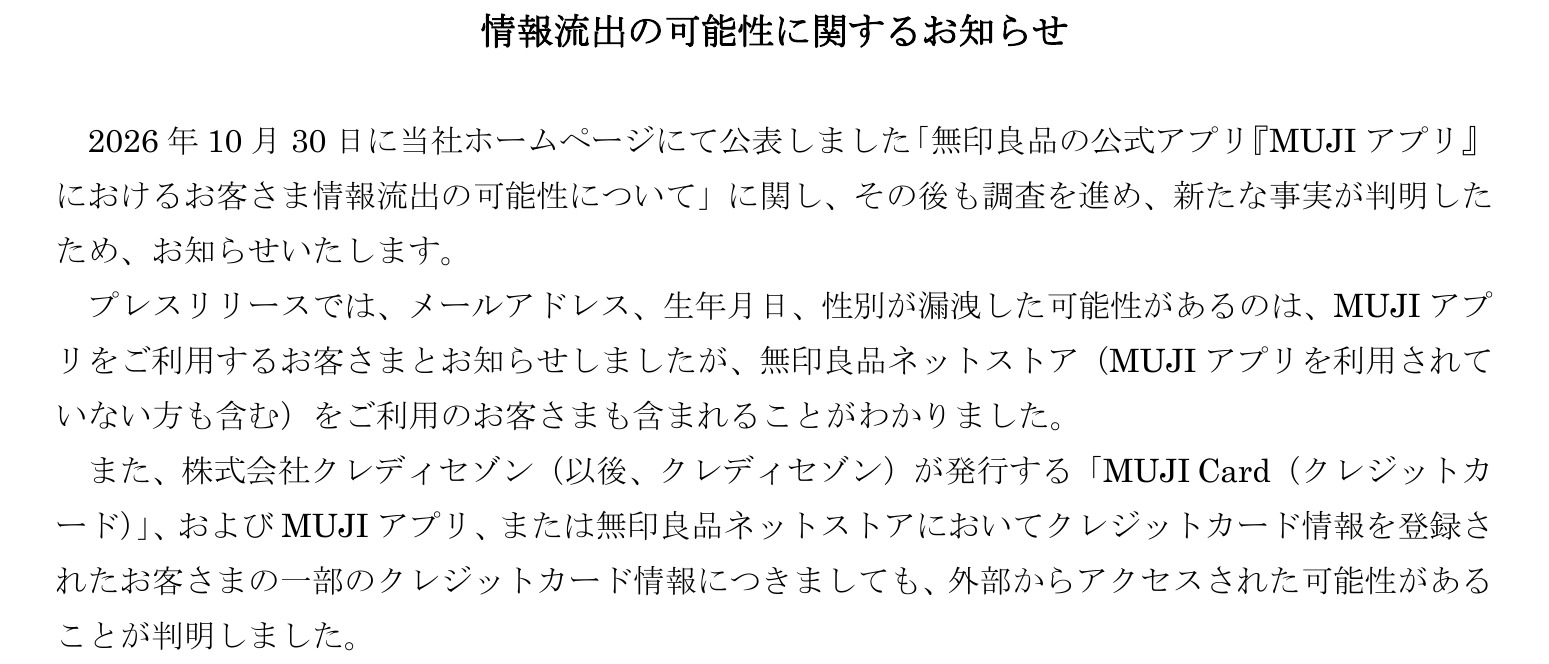
良品計画の発表の書き出し。2026年10月30日にホームページで公表した「無印良品の公式アプリ『MUJI アプリ』におけるお客さま情報流出の可能性について」の続報で、無印良品ネットストアの利用者も含まれること、MUJI Card とアプリ・ネットストアに登録されたクレジットカードの情報の一部にも、外部からアクセスされた可能性があることが判明した、と書かれている
良品計画「情報流出の可能性に関するお知らせ」(2026年11月4日・東証の適時開示)

良品計画は、10月30日に、MUJI アプリの利用者の情報が流出した可能性を公表していました。11月4日の発表は、その続報です。

調べを進めた結果、アプリを使っていない人も含めて、無印良品ネットストアの利用者の情報が含まれること、そして、クレジットカードの情報にも、外部からアクセスされた可能性があることが分かった、としています。

いつ・何が:10月29日の午前1時ごろ

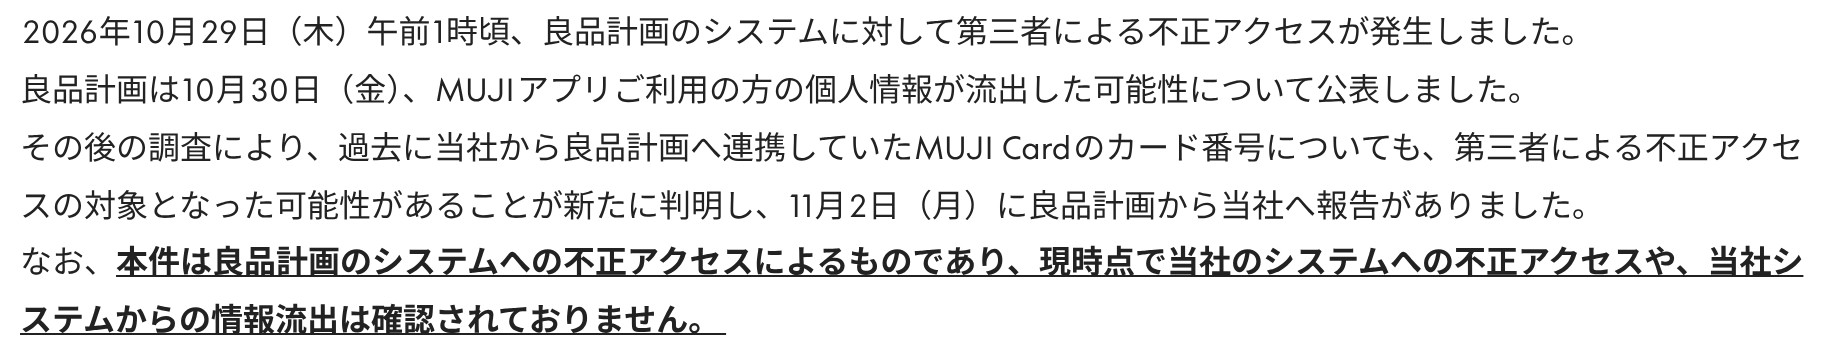
クレディセゾンの発表の経緯。2026年10月29日(木)午前1時頃、良品計画のシステムに対して第三者による不正アクセスが発生、良品計画は10月30日(金)に公表、その後の調査で MUJI Card のカード番号も対象となった可能性が判明し、11月2日(月)に良品計画からクレディセゾンへ報告があった、クレディセゾンのシステムへの不正アクセスや流出は確認されていない、と書かれている
クレディセゾン「MUJI Card 会員情報の流出の可能性に関するお知らせとお詫び」(2026年11月4日)

クレディセゾンの発表によると、不正アクセスが起きたのは、2026年10月29日(木)の午前1時ごろ。良品計画のシステムです。11月2日(月)に、MUJI Card のカード番号も対象になった可能性がある、と良品計画から報告を受けました。

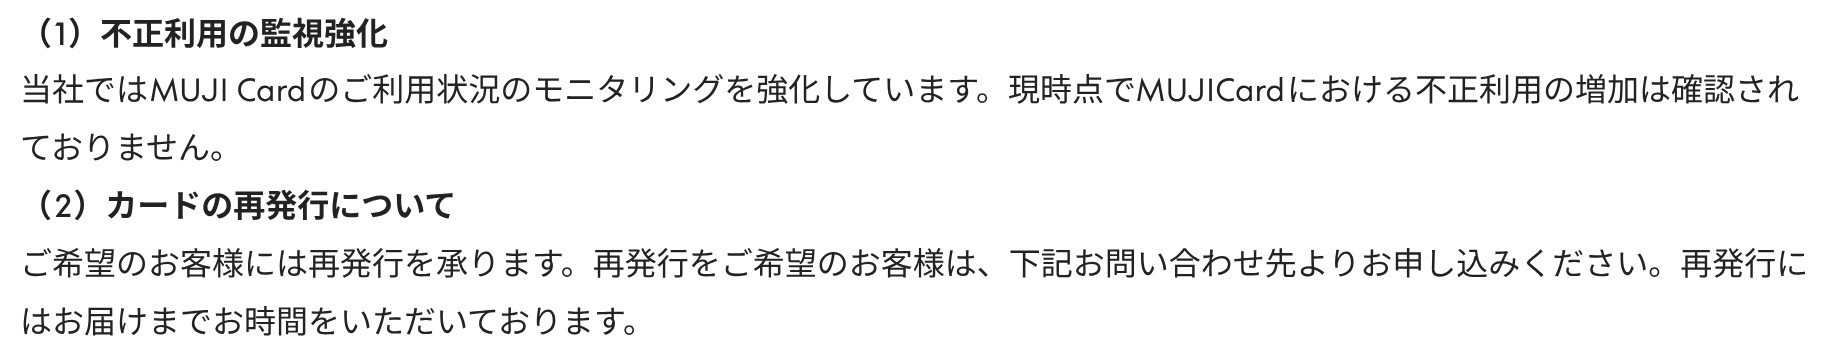
クレディセゾンは「現時点で当社のシステムへの不正アクセスや、当社システムからの情報流出は確認されておりません。」としています。

2. 見られた可能性のある情報:4つのまとまり

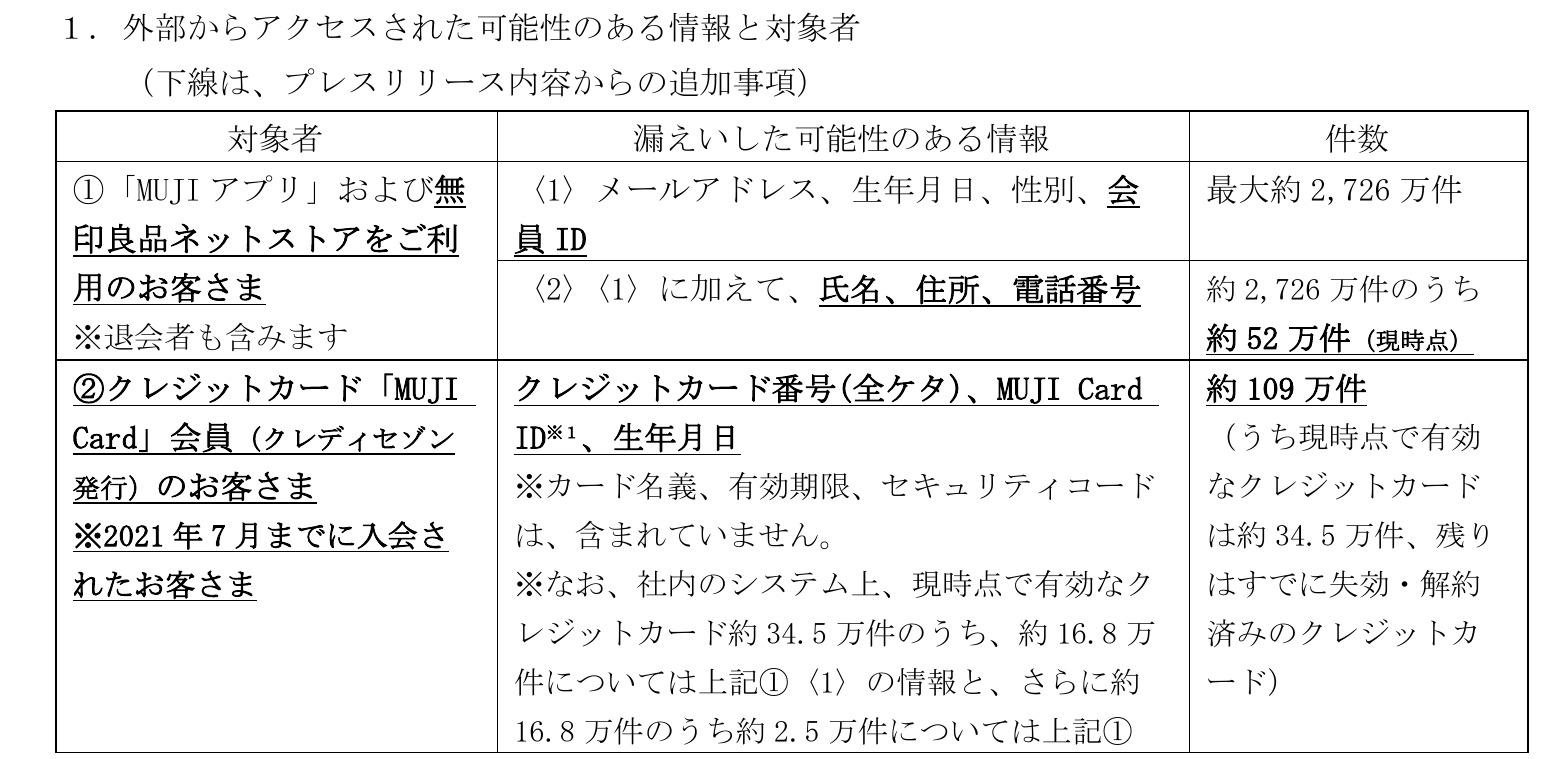
良品計画の発表の表。①MUJI アプリと無印良品ネットストアの利用者(退会者も含む)は、メールアドレス・生年月日・性別・会員IDが最大約2,726万件、そのうち約52万件は氏名・住所・電話番号も。②MUJI Card(クレディセゾン発行)の会員(2021年7月までに入会)は、クレジットカード番号(全ケタ)・MUJI Card ID・生年月日が約109万件(うち現時点で有効なカードは約34.5万件)。カード名義・有効期限・セキュリティコードは含まれていない
良品計画「情報流出の可能性に関するお知らせ」(2026年11月4日・東証の適時開示)

良品計画の発表の表を、4つのまとまりに並べ直しました。

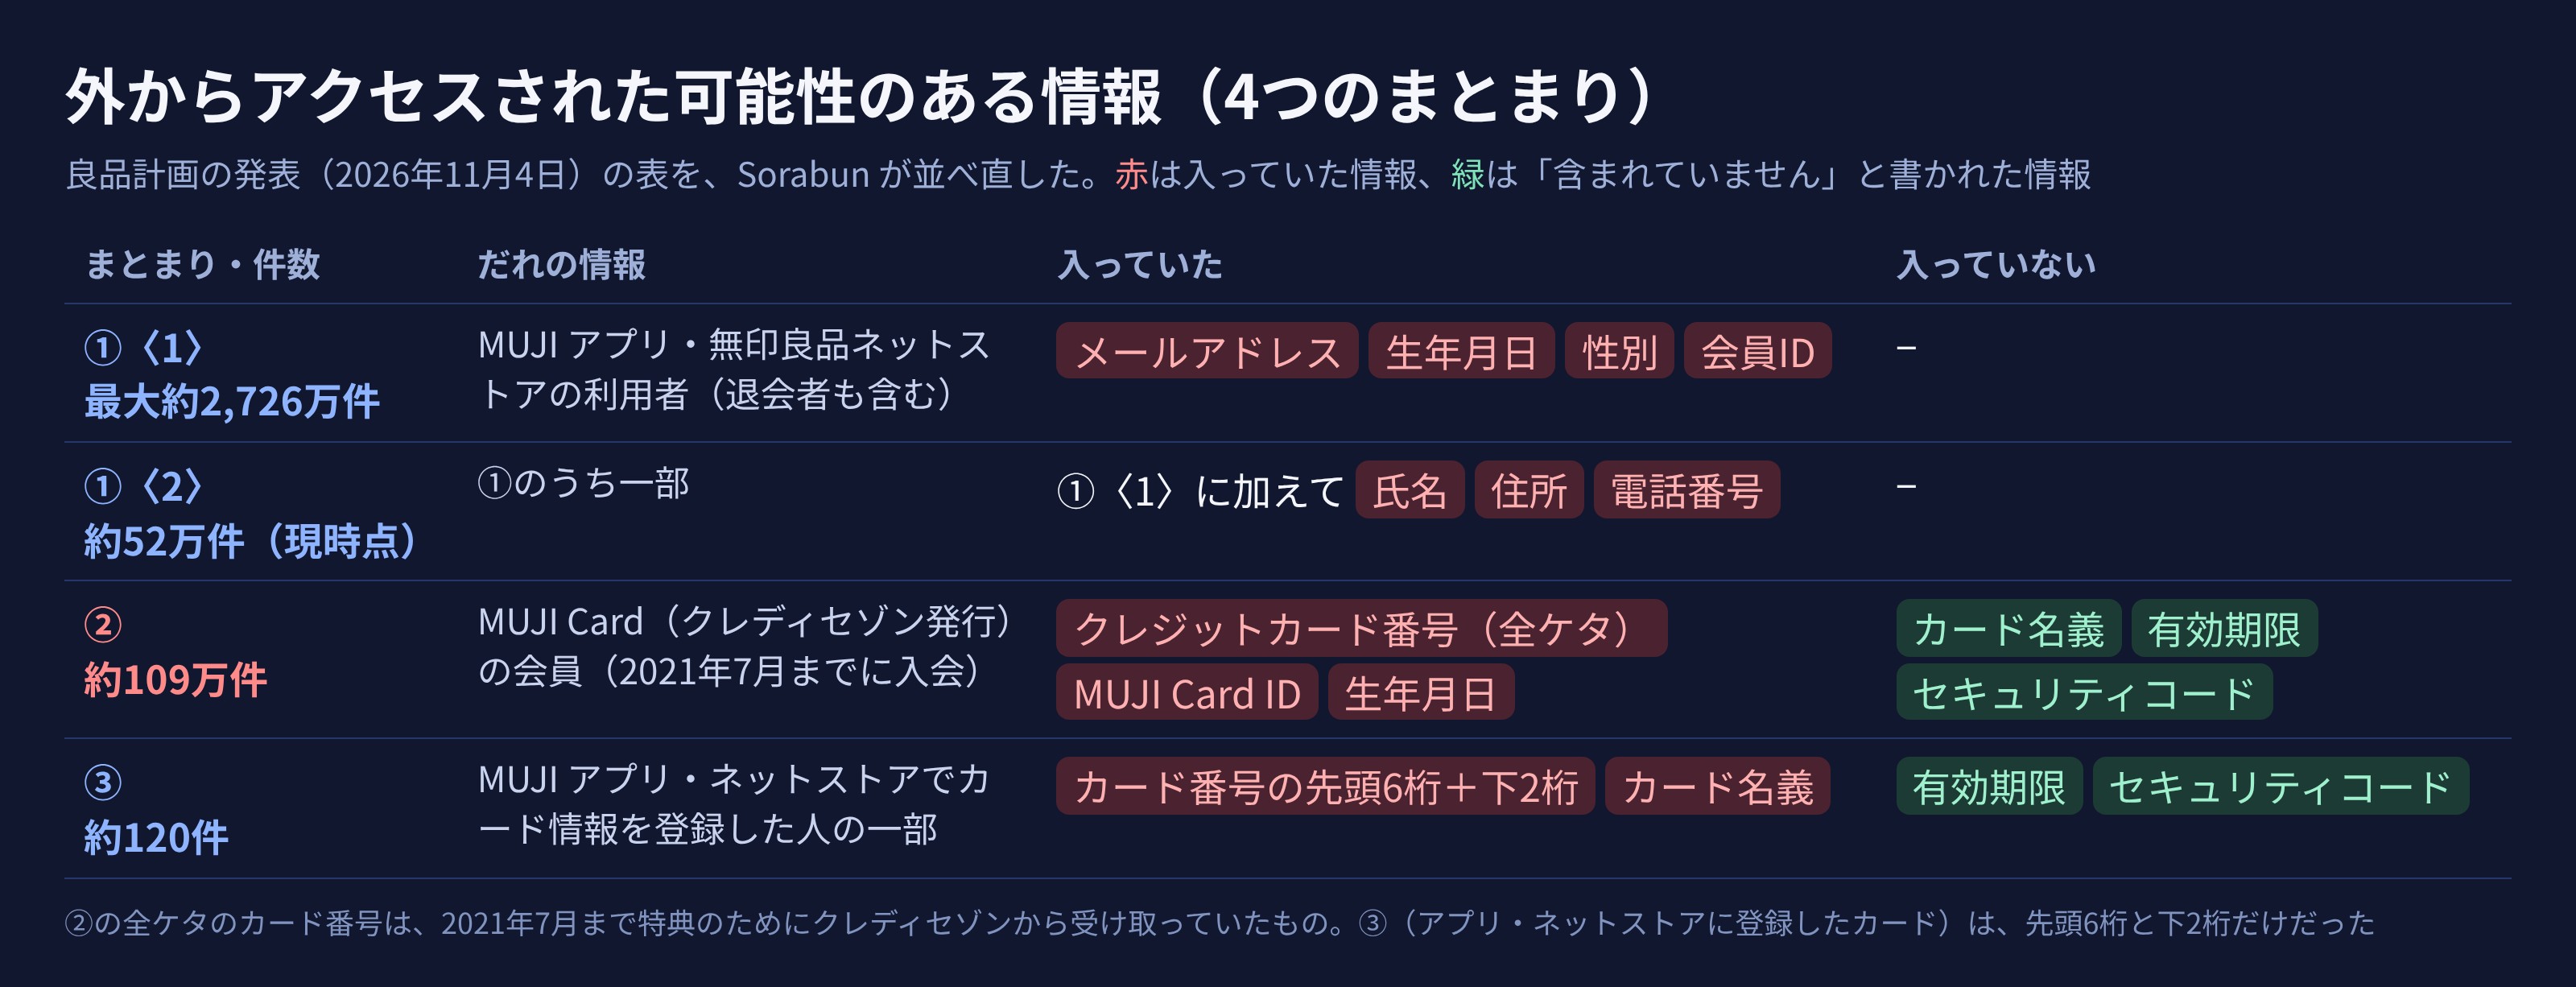
外からアクセスされた可能性のある情報を、4つのまとまりに並べた表。①〈1〉最大約2,726万件はメールアドレス・生年月日・性別・会員ID。①〈2〉約52万件はそれに加えて氏名・住所・電話番号。②約109万件はクレジットカード番号(全ケタ)・MUJI Card ID・生年月日で、カード名義・有効期限・セキュリティコードは入っていない。③約120件はカード番号の先頭6桁+下2桁とカード名義で、有効期限・セキュリティコードは入っていない
良品計画の発表(2026年11月4日)の表を Sorabun が並べ直した(shots/measure.py・measure.json)
まとまり だれの情報 件数 入っていた情報 入っていない情報
①〈1〉 MUJI アプリ・無印良品ネットストアの利用者(退会者も含む) 最大約2,726万件 メールアドレス・生年月日・性別・会員ID −
①〈2〉 ①のうち一部 約52万件(現時点) ①〈1〉に加えて氏名・住所・電話番号 −
② MUJI Card(クレディセゾン発行)の会員(2021年7月までに入会) 約109万件 クレジットカード番号(全ケタ)・MUJI Card ID・生年月日 カード名義・有効期限・セキュリティコード
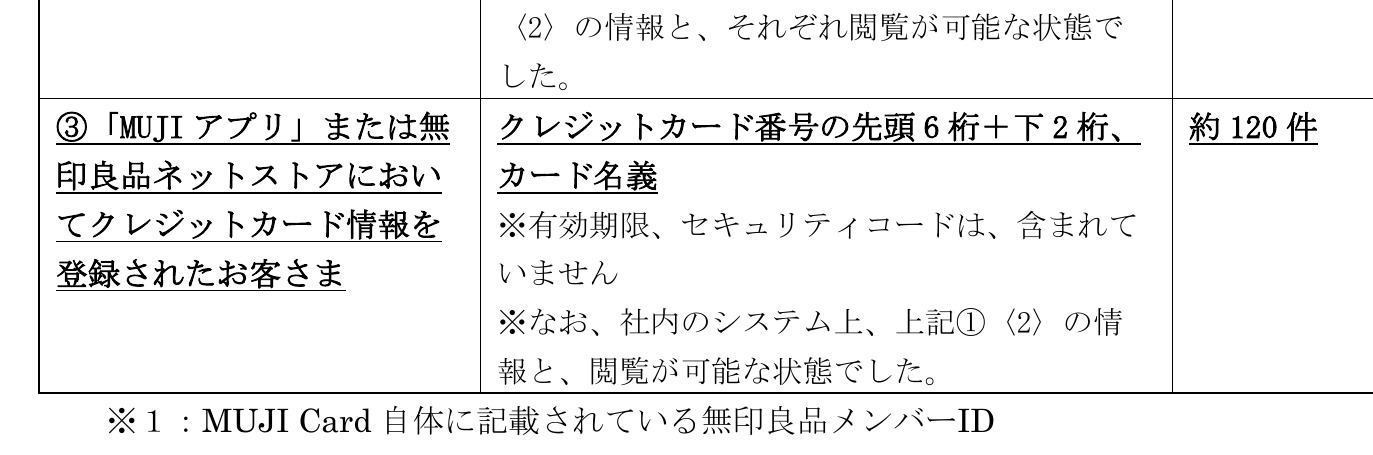
③ アプリ・ネットストアでカード情報を登録した人の一部 約120件 カード番号の先頭6桁+下2桁・カード名義 有効期限・セキュリティコード

全桁のカード番号が見られた可能性があるのは、②の MUJI Card の約109万件だけです。MUJI Card ID は、MUJI Card に書かれている無印良品メンバーの ID です。

3. 名義・有効期限・セキュリティコードは、含まれていない

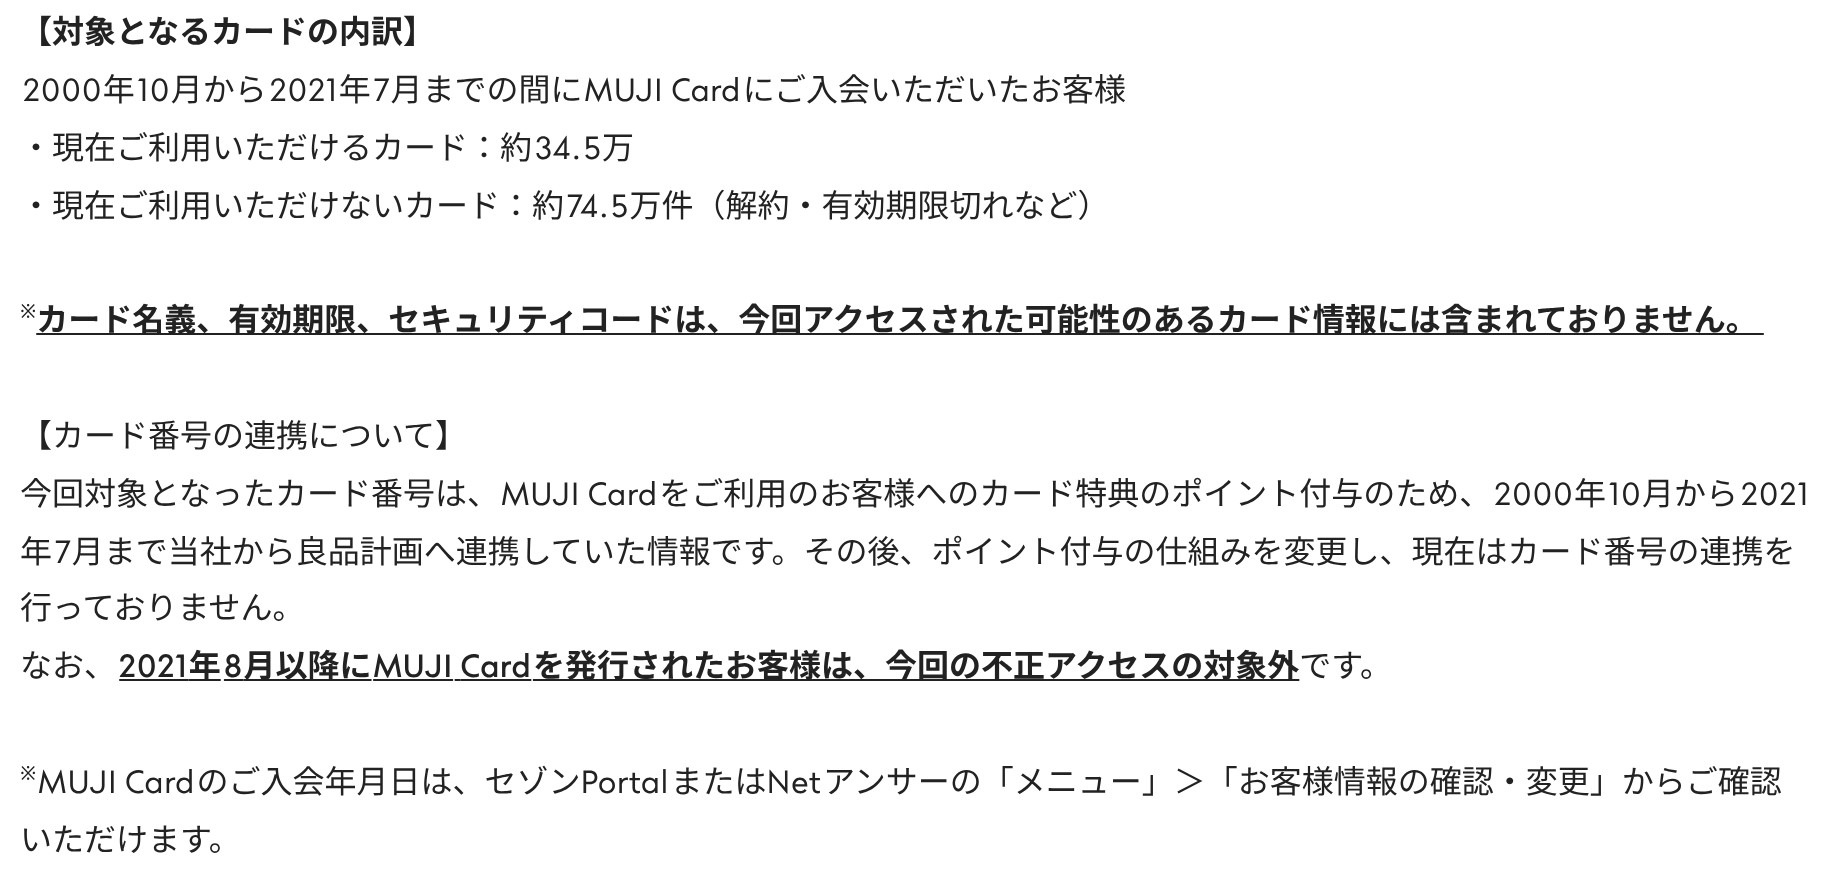
クレディセゾンの発表の、対象となるカードの内訳。2000年10月から2021年7月までの間に MUJI Card に入会した人、現在利用できるカード約34.5万、利用できないカード約74.5万件(解約・有効期限切れなど)、カード名義・有効期限・セキュリティコードは今回アクセスされた可能性のあるカード情報には含まれていない、カード番号はポイント付与のため2000年10月から2021年7月まで良品計画へ連携していた、2021年8月以降に MUJI Card を発行された人は対象外、入会年月日はセゾンPortal または Netアンサーで確かめられる、と書かれている
クレディセゾン「MUJI Card 会員情報の流出の可能性に関するお知らせとお詫び」(2026年11月4日)

2社とも、カード名義・有効期限・セキュリティコードは含まれていない、と書いています。

対象は、2000年10月から2021年7月までに MUJI Card に入会した人です。クレディセゾンは「2021年8月以降にMUJI Cardを発行されたお客様は、今回の不正アクセスの対象外です。」としています。

4. 実際に数えた:いまも有効なカードは約34.5万件

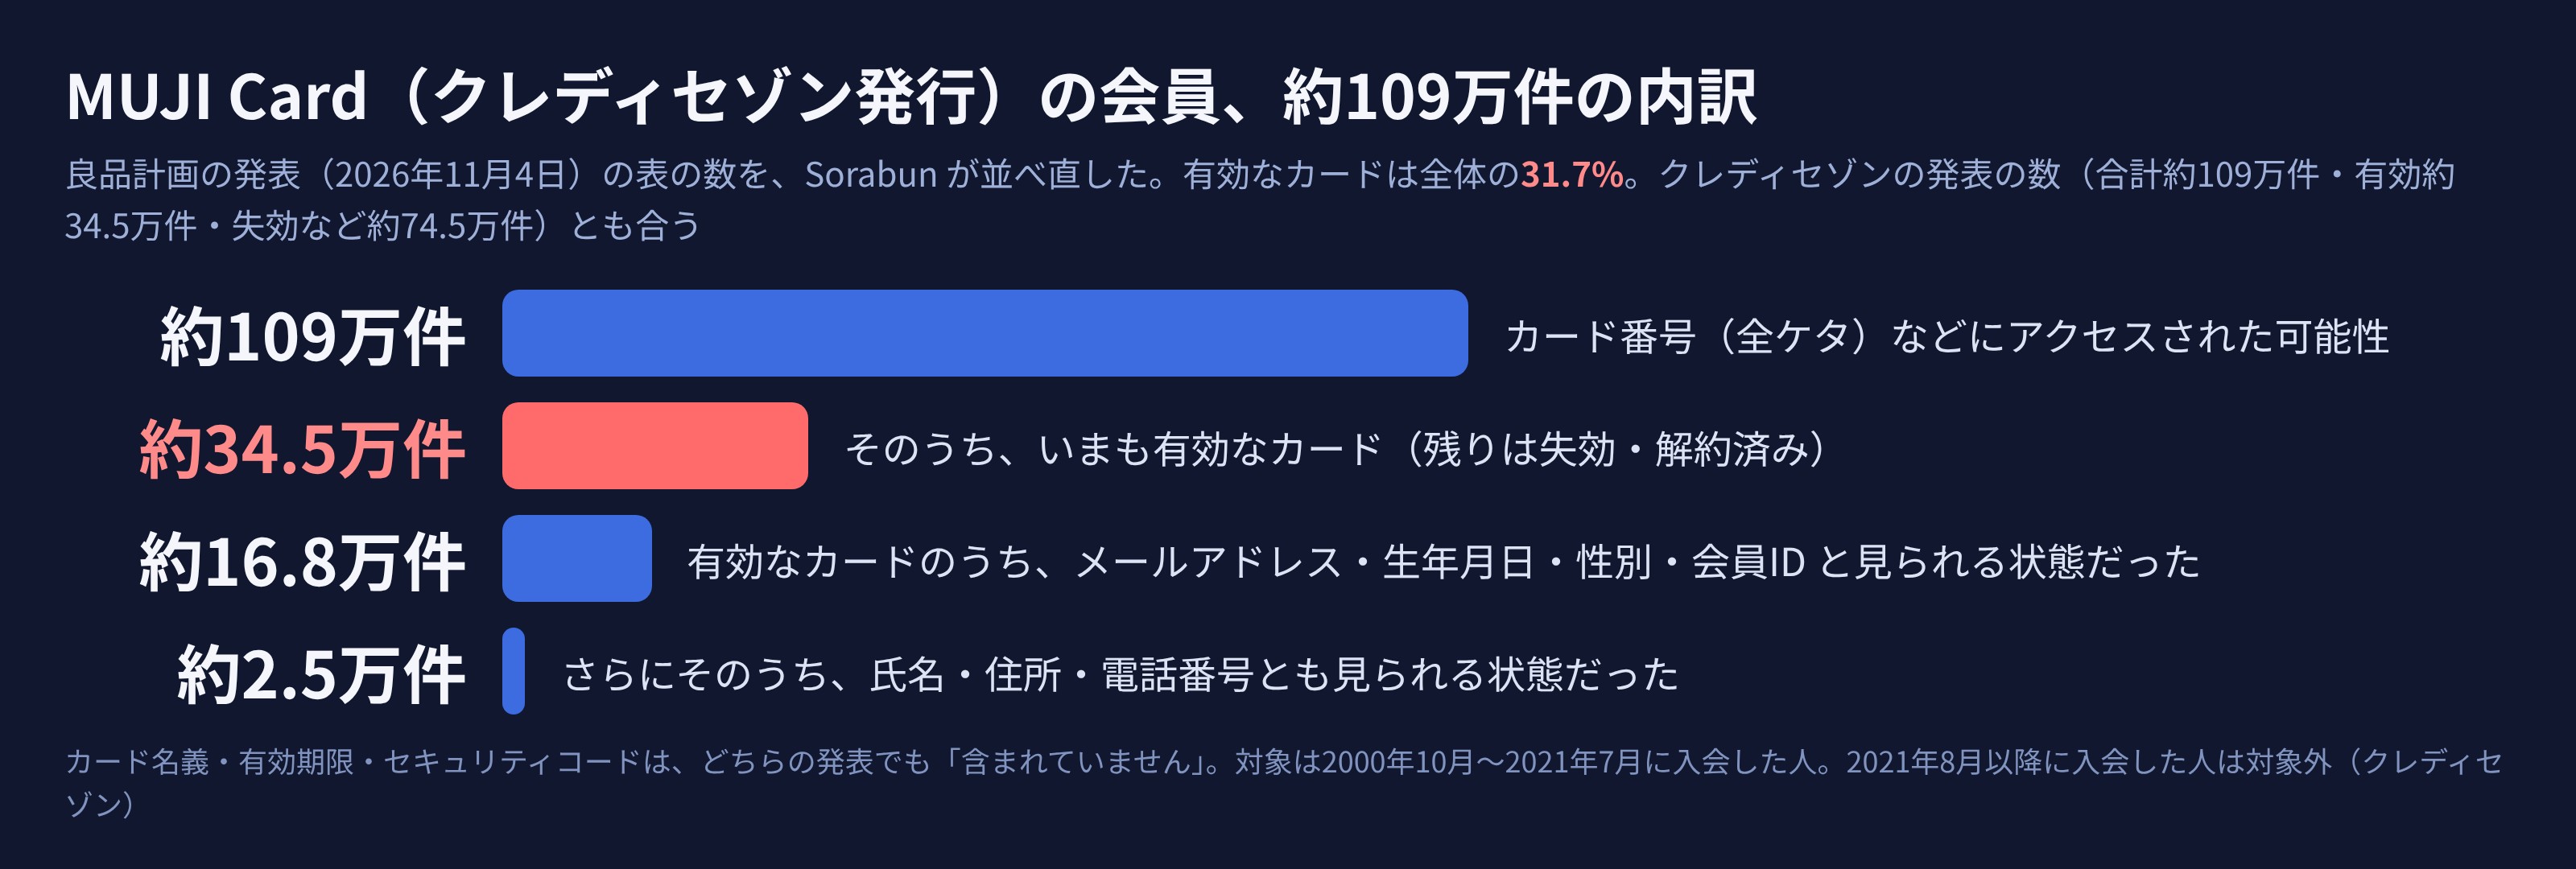
MUJI Card の会員約109万件の内訳の棒グラフ。約109万件がカード番号(全ケタ)などにアクセスされた可能性、そのうち有効なカードは約34.5万件(全体の31.7%)、有効なカードのうち約16.8万件はメールアドレス・生年月日・性別・会員IDと、さらにそのうち約2.5万件は氏名・住所・電話番号とも見られる状態だった
良品計画・クレディセゾンの発表(2026年11月4日)を Sorabun が並べて数えた(shots/measure.py・measure.json)

109万件の中身を並べました。

有効期限とセキュリティコードは含まれていません。ただ、一部の人は、カード番号が連絡先と結びつく形で見られる状態でした。2社とも、会社やカード会社を名乗る、不審なメール・SMS・電話に注意してほしい、と書いています。

5. なぜ、全桁のカード番号が残っていた?

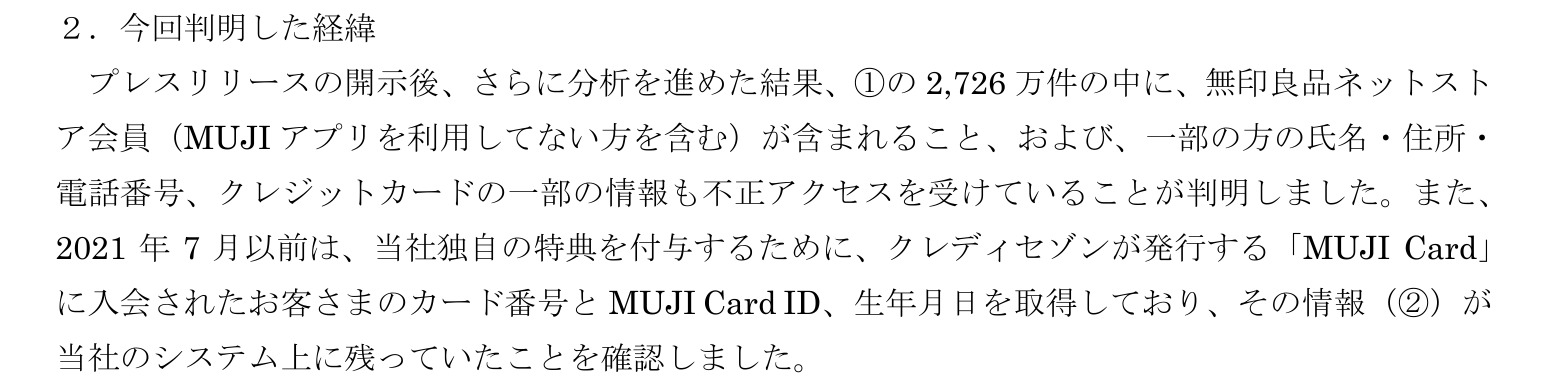
良品計画の発表の、今回判明した経緯。①の2,726万件の中に無印良品ネットストアの会員が含まれること、一部の人の氏名・住所・電話番号とクレジットカードの一部の情報も不正アクセスを受けていることが判明した、2021年7月以前は独自の特典を付けるために MUJI Card の会員のカード番号と MUJI Card ID、生年月日を取得しており、その情報(②)がシステム上に残っていたことを確認した、と書かれている
良品計画「情報流出の可能性に関するお知らせ」(2026年11月4日・東証の適時開示)

良品計画によると、2021年7月より前は、独自の特典を付けるために、MUJI Card の会員のカード番号・MUJI Card ID・生年月日を受け取っていました。そして「その情報(②)が当社のシステム上に残っていたことを確認しました。」としています。

実際に数えた:使わなくなってから、約5年3か月

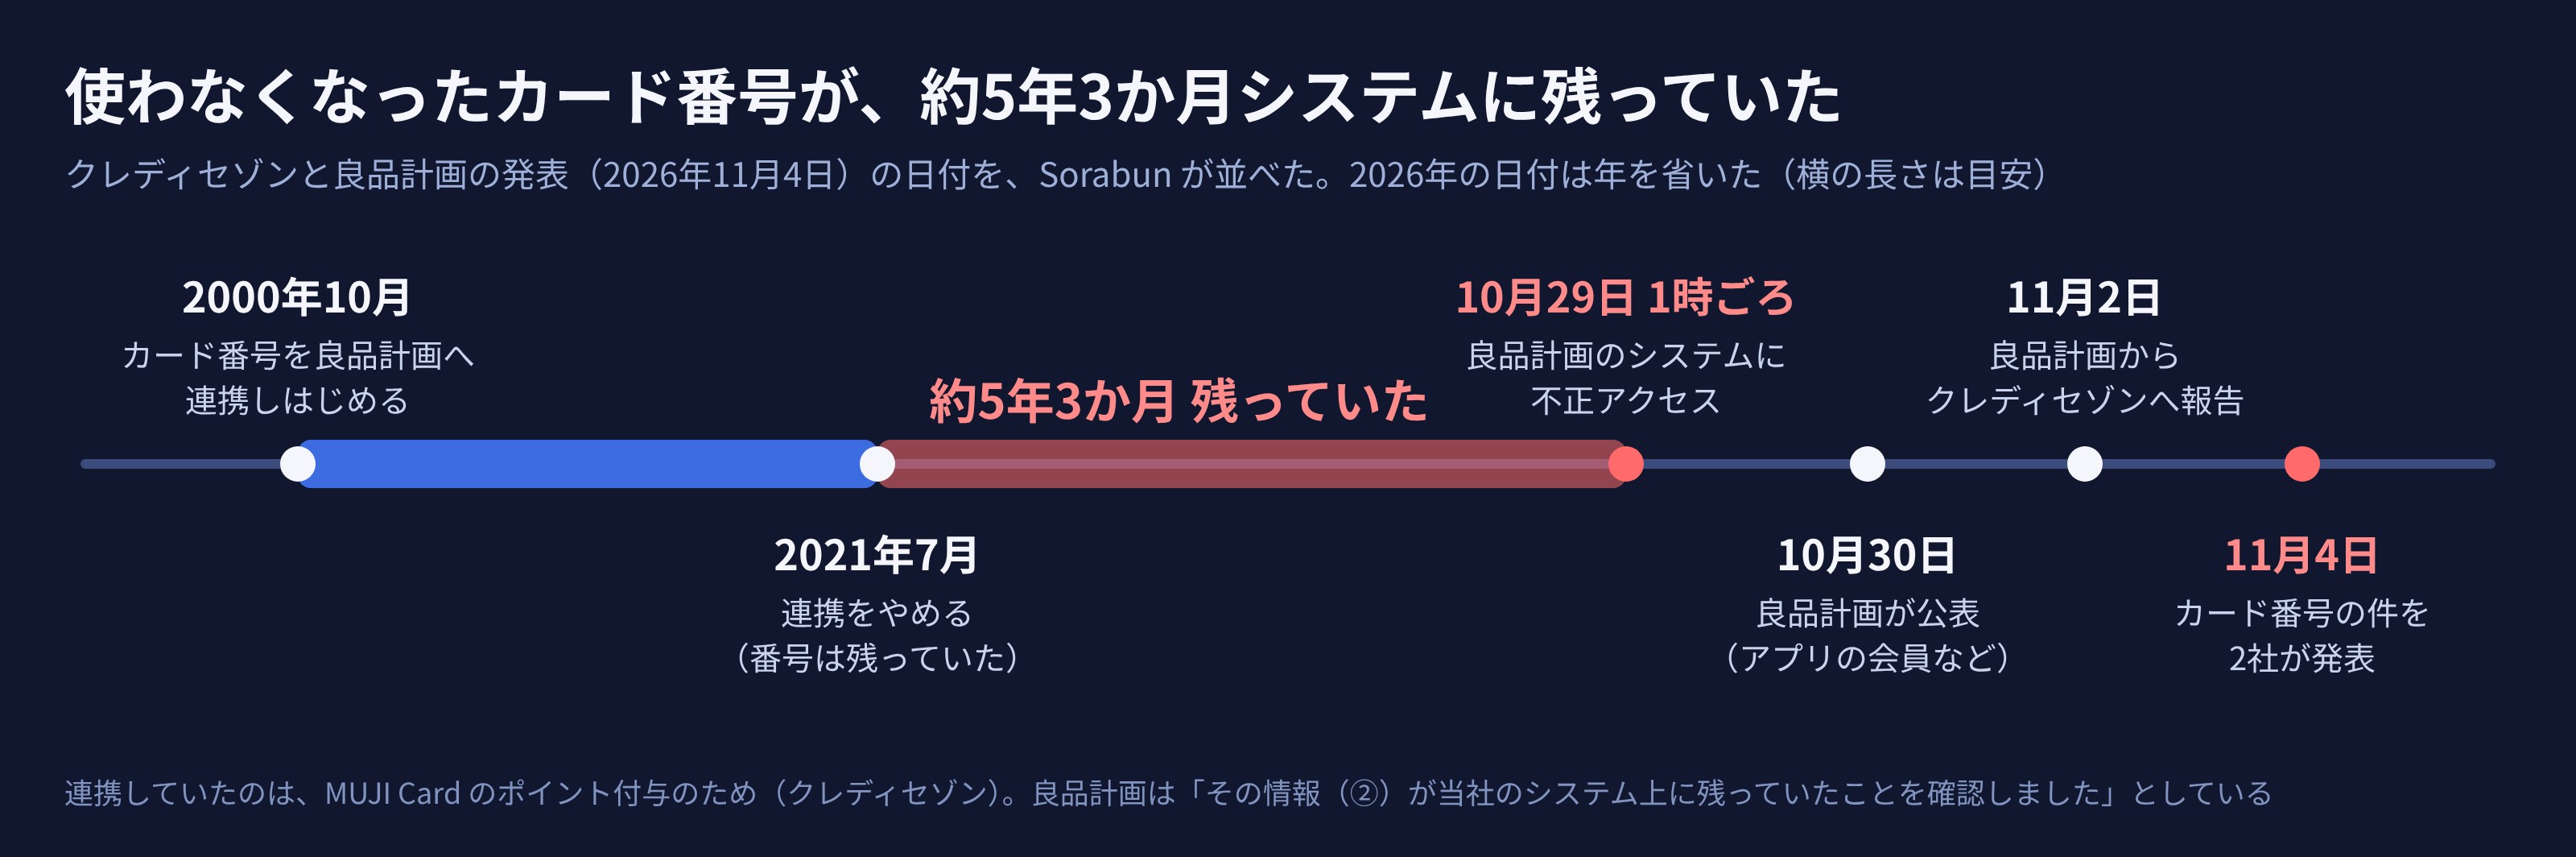
日付を並べた図。2000年10月にカード番号を良品計画へ連携しはじめ、2021年7月に連携をやめた(番号は残っていた)。そこから約5年3か月後の2026年10月29日1時ごろに良品計画のシステムへ不正アクセス、10月30日に良品計画が公表、11月2日に良品計画からクレディセゾンへ報告、11月4日にカード番号の件を2社が発表
良品計画・クレディセゾンの発表(2026年11月4日)の日付を Sorabun が並べた(shots/measure.py・measure.json)

クレディセゾンによると、カード番号の連携は、ポイントを付けるために、2000年10月から2021年7月まで。その後はポイントの付け方を変えて、連携していません。連携をやめた2021年7月から、不正アクセスの2026年10月まで、数えると63か月、約5年3か月です。

アプリに登録したカードは、先頭6桁+下2桁だけ

良品計画の発表の表の続き。③MUJI アプリまたは無印良品ネットストアでクレジットカード情報を登録した人は、クレジットカード番号の先頭6桁+下2桁とカード名義が約120件、有効期限とセキュリティコードは含まれていない、と書かれている
良品計画「情報流出の可能性に関するお知らせ」(2026年11月4日・東証の適時開示)

一方、アプリやネットストアにカードを登録した人の情報は、カード番号の先頭6桁と下2桁、それにカード名義でした(約120件)。同じ会社のシステムでも、昔の特典のために受け取った番号は全桁が残り、いまの登録は先頭と末尾の一部だけ。持っていなかった桁は、見られようがありません。

6. あなたは対象? 確かめ方

MUJI Card を持っている人

  1. MUJI Card を持っているか
  2. 入会が2021年7月までか(2021年8月以降の入会は対象外)
  3. 入会日は、セゾンPortal または Netアンサーの「メニュー」>「お客様情報の確認・変更」で見られます(クレディセゾン)

MUJI アプリ・無印良品ネットストアの会員の人

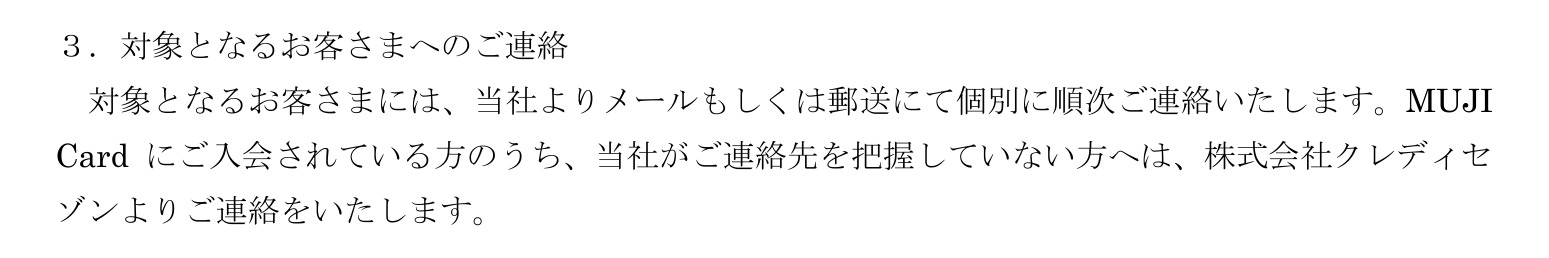
退会した人も含めて、メールアドレス・生年月日・性別・会員IDが対象になりえます。対象の人には、良品計画からメールか郵送で、順に連絡が来ます。良品計画が連絡先を知らない MUJI Card の会員には、クレディセゾンから連絡します。

良品計画の発表の、対象となるお客さまへの連絡。対象の人には良品計画からメールもしくは郵送で個別に順次連絡する、MUJI Card の入会者のうち良品計画が連絡先を把握していない人へはクレディセゾンから連絡する、と書かれている
良品計画「情報流出の可能性に関するお知らせ」(2026年11月4日・東証の適時開示)

7. あなたがやること(5つ)

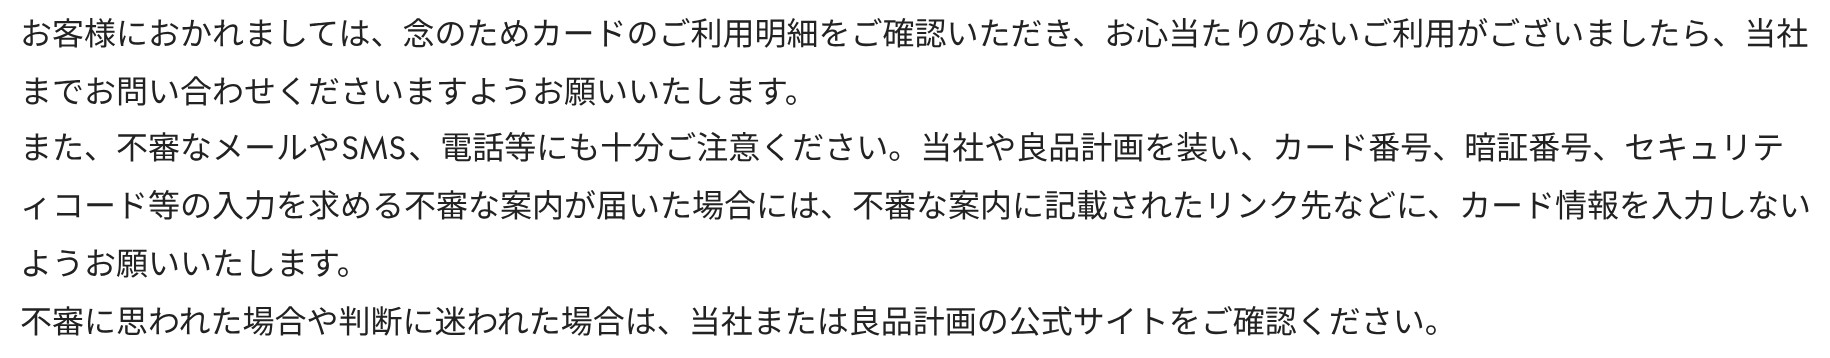
クレディセゾンの発表の、お客様へのお願い。念のためカードの利用明細を確かめ、心当たりのない利用があれば問い合わせてほしい、不審なメールや SMS、電話に注意し、良品計画やクレディセゾンを装ってカード番号・暗証番号・セキュリティコードなどの入力を求める不審な案内が届いても、リンク先などにカード情報を入力しないでほしい、迷ったら公式サイトで確かめてほしい、と書かれている
クレディセゾン「MUJI Card 会員情報の流出の可能性に関するお知らせとお詫び」(2026年11月4日)
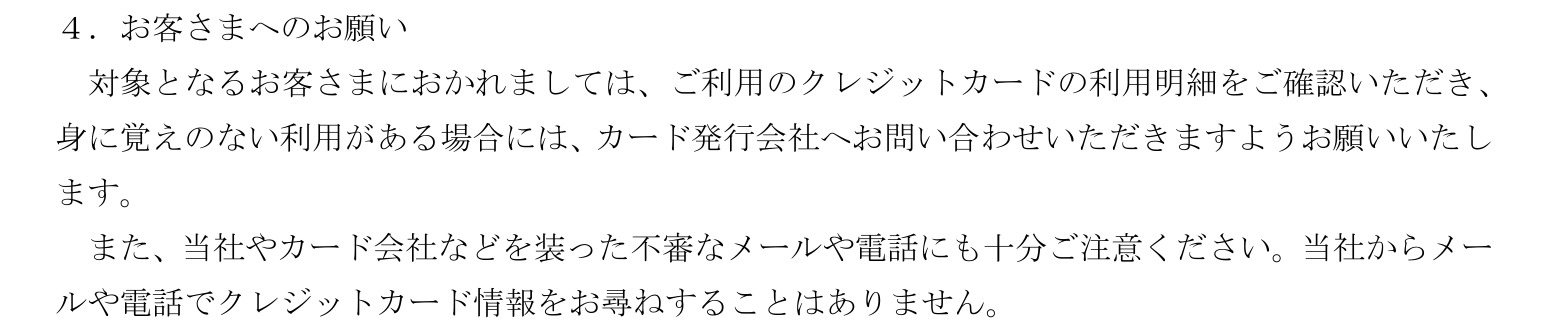
良品計画の発表の、お客さまへのお願い。利用明細を確かめ、身に覚えのない利用があればカード発行会社へ問い合わせてほしい、会社やカード会社などを装った不審なメールや電話に注意してほしい、当社からメールや電話でクレジットカード情報を尋ねることはない、と書かれている
良品計画「情報流出の可能性に関するお知らせ」(2026年11月4日・東証の適時開示)

良品計画は「当社からメールや電話でクレジットカード情報をお尋ねすることはありません。」と書いています。

  1. MUJI Card の入会日を確かめる。 2021年7月までなら、対象の可能性があります
  2. カードの利用明細を見る。 念のため、今日1回見てください
  3. 覚えのない利用は、カード会社へ。 MUJI Card なら、クレディセゾンの窓口です
  4. カード情報を聞いてくる連絡には、答えない。 届いたメールや SMS のリンク先に、カード番号を入れないでください。迷ったら、公式サイトで確かめます
  5. 不安なら、カードの再発行を頼む。 クレディセゾンは、希望すれば再発行を受け付けます
クレディセゾンの発表の、当社の対応。MUJI Card の利用状況のモニタリングを強化している、現時点で MUJI Card の不正利用の増加は確認されていない、希望する人には再発行を受け付ける、届くまで時間がかかる、と書かれている
クレディセゾン「MUJI Card 会員情報の流出の可能性に関するお知らせとお詫び」(2026年11月4日)

クレディセゾンは、利用状況の監視を強めていて「現時点でMUJICardにおける不正利用の増加は確認されておりません。」としています。良品計画も「現時点では、ダークウェブ等への当該お客さま情報の流出、および当該情報を悪用した被害は確認されておりません」と書いています。

8. サイトの持ち主へ:使わなくなった情報は、持たない・消す

今回、全桁のカード番号が見られた可能性があるのは、5年以上前に終わった仕組みのために受け取った番号でした。お客さんの情報を預かる、すべてのサイトに関係する話です。

要らなくなった個人データは、消すよう努める

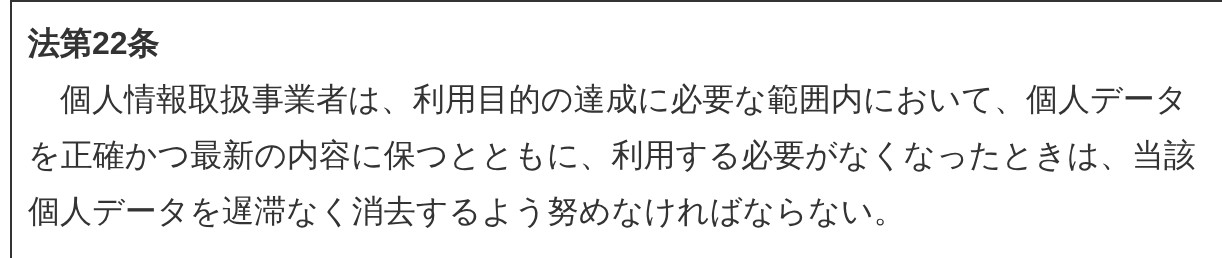
個人情報保護委員会のガイドライン(通則編)の、法第22条。個人情報取扱事業者は、利用目的の達成に必要な範囲内において、個人データを正確かつ最新の内容に保つとともに、利用する必要がなくなったときは、当該個人データを遅滞なく消去するよう努めなければならない
個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」3-4-1

個人情報保護法の第22条は、こう定めています。

「個人情報取扱事業者は、利用目的の達成に必要な範囲内において、個人データを正確かつ最新の内容に保つとともに、利用する必要がなくなったときは、当該個人データを遅滞なく消去するよう努めなければならない。」

ガイドラインは、キャンペーンの懸賞品を送り終えたあとの応募者のデータを、利用する必要がなくなったときの例に挙げています。なお、今回の件がこの条文に照らしてどうだったかは、2社の発表には書かれていません。

お店は、カード情報を持たない

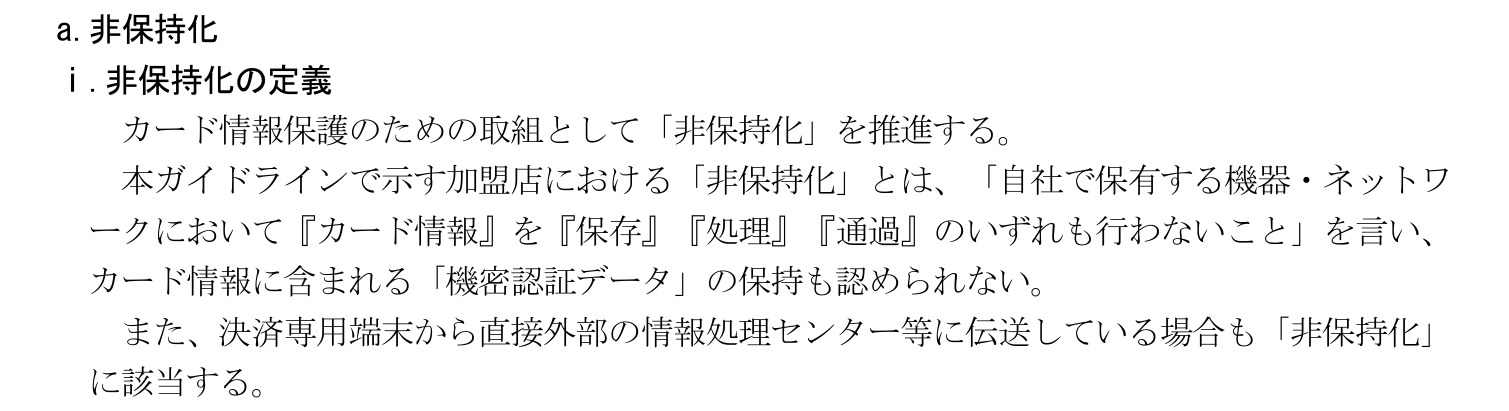
クレジットカード・セキュリティガイドライン 6.1版の、非保持化の定義。カード情報保護のための取組として非保持化を推進する、加盟店における非保持化とは、自社で保有する機器・ネットワークにおいてカード情報を保存・処理・通過のいずれも行わないことを言い、カード情報に含まれる機密認証データの保持も認められない、と書かれている
クレジット取引セキュリティ対策協議会「クレジットカード・セキュリティガイドライン【6.1版】」(2026年3月)

カードの業界のガイドライン(クレジットカード・セキュリティガイドライン 6.1版・2026年3月)は、ネットショップのお店に「カード情報を保持しない非保持化、又はカード情報を保持する場合は PCI DSS に準拠する。」ことを求めています。非保持化とは「自社で保有する機器・ネットワークにおいて『カード情報』を『保存』『処理』『通過』のいずれも行わないこと」です。

サイトの持ち主がやること(3つ)

  1. カード番号は、自分のサイトに保存しない。 決済は、決済の会社の仕組みに任せます
  2. 特典やキャンペーンが終わったデータは、消す。 終わった仕組みのデータが、いちばん忘れられやすいデータです
  3. どこに何の情報を持っているかを、一覧にする。 サイト・フォームのプラグイン・メールの配信・外のサービスまで書き出すと、消すものが見えます

持っていない情報は、漏れません。

よくある質問

自分が対象かどうかは、どう分かりますか?

MUJI Card を持っている人は、入会日を見ます。2000年10月から2021年7月までに入会していれば、対象の可能性があります。入会日は、セゾンPortal または Netアンサーの「メニュー」>「お客様情報の確認・変更」で見られます。MUJI アプリやネットストアの会員の人には、良品計画からメールか郵送で、順に連絡が来ます。

カードの有効期限やセキュリティコードも漏れましたか?

2社の発表では、MUJI Card のカード名義・有効期限・セキュリティコードは、含まれていません。アプリやネットストアに登録したカード(約120件)も、有効期限とセキュリティコードは含まれていません。

カードを作り直したほうがいいですか?

クレディセゾンは、希望する人には再発行を受け付ける、としています。届くまで時間がかかるそうです。まずは利用明細を見て、覚えのない利用があれば、クレディセゾンに問い合わせてください。

届いたメールが本物か、どう確かめますか?

メールや SMS のリンクは押さずに、公式サイトで確かめます。良品計画は、メールや電話でクレジットカード情報を尋ねることはない、としています。クレディセゾンも、不審な案内のリンク先にカード情報を入力しないでほしい、と書いています。

解約したカードも対象ですか?

対象に入っています。約109万件のうち約74.5万件は、解約や期限切れで、いまは使えないカードです。使えないカードは、そのままでは支払いに使えませんが、生年月日などの情報は含まれます。届いた連絡には、同じように気をつけてください。

まとめ

出典(2026年11月4日に確認)

件数・日付・入っていた情報と入っていない情報は、2社の発表を2026年11月4日(日本時間)に保存して、私たちが取り出して数えたものです(数え方は コンテンツ/muji-card-leak-2026/shots/measure.py、結果は shots/measure.json)。2社の数(約109万件・有効約34.5万件)が合うことも確かめました。良品計画のサイトは、自動のアクセスに確認画面が出るため開いておらず、同じ会社の発表を東証の適時開示で読みました。流出したとされるものや、攻撃の手順は扱っていません。新しい発表があれば、この記事を更新します。

関連するコラム

セキュリティ 【今すぐ確認】旅行432万件・外食238万件…10月の終わりに会員情報の漏えいが続いた。政府の集計では10月は半月で830件。あなたがやること、サイトの持ち主がやること(公式発表)【2026年】 個人情報保護委員会の集計では、不正アクセスによる漏えい等の報告が10月(16日まで)だけで830件、9月の約2.7倍(延べの数)。クラブツーリズムと松屋の3つの発表すべてに、氏名・電話番号・会員ID。あなたがやること5つと、サイトの持ち主の報告の期限(速報は3〜5日以内)、手元のWordPressで試した結果まで。 セキュリティ 10月の情報漏えいまとめ。あなたは対象? 11社の公式発表で、漏れた中身と今日やることを整理【2026年】 10月に公表された主な情報漏えい11社(佐川急便・ソースネクスト・skyticket・焼肉きんぐなど)。各社の公式発表で、対象になる人の条件と漏れた情報の種類を数えました。メールアドレスは11社中10社、パスワードは3社。今日やることまで。 セキュリティ 楽天トラベルに不正アクセス、最大約260万件。カードの情報も3.6万件…あなたは対象? 公式発表を数えて整理【2026年】 楽天トラベルの海外ホテル予約ページの一部と多言語予約サイトに不正アクセス(2026年10月26日発表)。公式のお知らせを1行ずつ数えると、対象は4つのグループで、最大はログインした人の約260万件。カードの支払情報 約3.6万件に含まれるもの・含まれないもの、対象のエリア、今日やること6つまで。

コラムの一覧へ