セキュリティ

楽天トラベルに不正アクセス、最大約260万件。カードの情報も3.6万件…あなたは対象? 公式発表を数えて整理【2026年】

公開 ・ 読了の目安 約10分 ・ Sorabun 編集部

楽天トラベルに不正アクセス、最大約260万件。カードの情報も3.6万件…あなたは対象? 公式発表を数えて整理【2026年】

楽天グループは2026年10月26日、旅行予約サービス「楽天トラベル」の一部のサイトに、社外の第三者による不正アクセスがあったと発表しました。

「自分の情報は入っている?」「カードは大丈夫?」。そう思った人のために、楽天の公式のお知らせを1行ずつ読み、何が・何件・対象になったのかを数えて整理しました。

先に結論を書きます。

件数はどれも「最大約」です。グループどうしで重なる人がいるかは書かれていないので、この記事では件数を足していません。

1. 楽天の発表:海外ホテル予約の一部と、多言語予約サイト

対象になったのは、海外ホテル予約サイトのうち、楽天グループの子会社 Rakuten Travel Xchange が管理・運営する一部のページと、楽天が管理・運営する多言語予約サイトです。

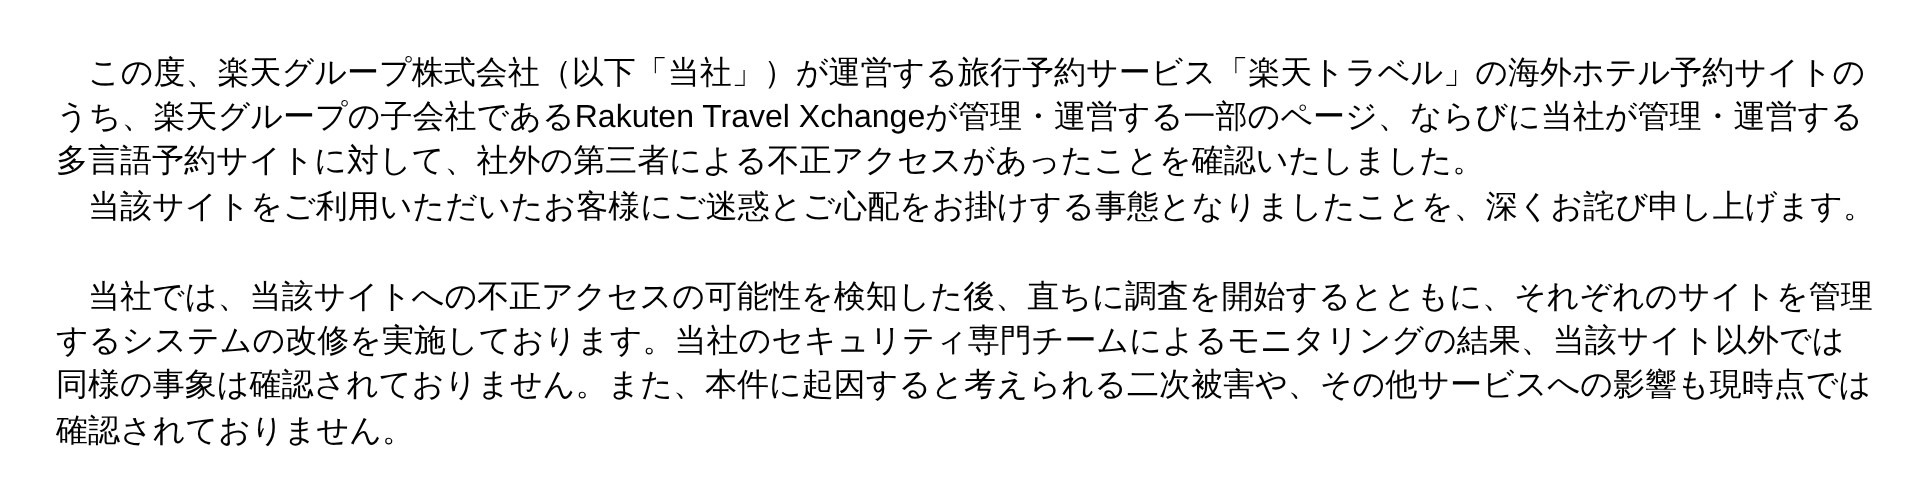
楽天トラベルのお知らせの冒頭。海外ホテル予約サイトのうち、子会社の Rakuten Travel Xchange が管理・運営する一部のページと、多言語予約サイトに対して、社外の第三者による不正アクセスがあったことを確認したと書かれている。セキュリティ専門チームのモニタリングの結果、当該サイト以外では同様の事象は確認されておらず、二次被害も現時点では確認されていないとしている
楽天トラベル(2026年10月26日)

楽天は、セキュリティの専門チームによるモニタリングの結果、このサイト以外では同様の事象は確認されていないこと、本件に起因すると考えられる二次被害や、その他のサービスへの影響も、現時点では確認されていないことを書いています。

2. 見つかってから、発表まで(46日)

お知らせには、2つの出来事(事象①・事象②)が書かれています。日付を並べると、次のとおりです。

日付 出来事
9月10日 海外ホテル予約サイトの一部ページで異常を検知(事象①)
9月15日 原因を特定
9月16日 システムの改修を完了
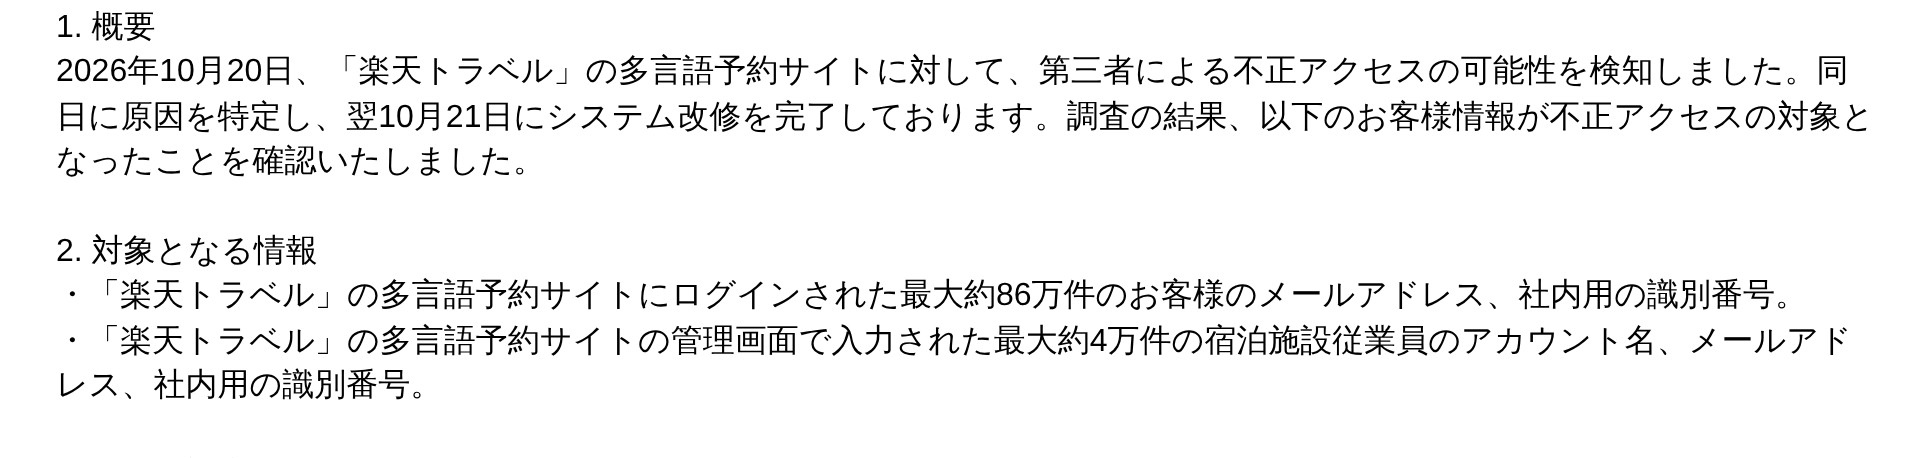
10月20日 多言語予約サイトで不正アクセスの可能性を検知し、同日に原因を特定(事象②)
10月21日 システムの改修を完了
10月26日 お知らせを公表
楽天トラベルのお知らせの事象①の概要。2026年9月10日に海外ホテル予約サイトの一部ページで異常を検知し、9月15日に原因を特定、9月16日にシステム改修を完了したと書かれている
楽天トラベル(2026年10月26日)

最初の検知から公表までは46日、システムを直してから公表までは40日でした。事象②は、検知から6日で公表しています。この間にどんな調査をしていたのかは、お知らせには書かれていません。

3. 実際に数えた:対象は4つのグループ

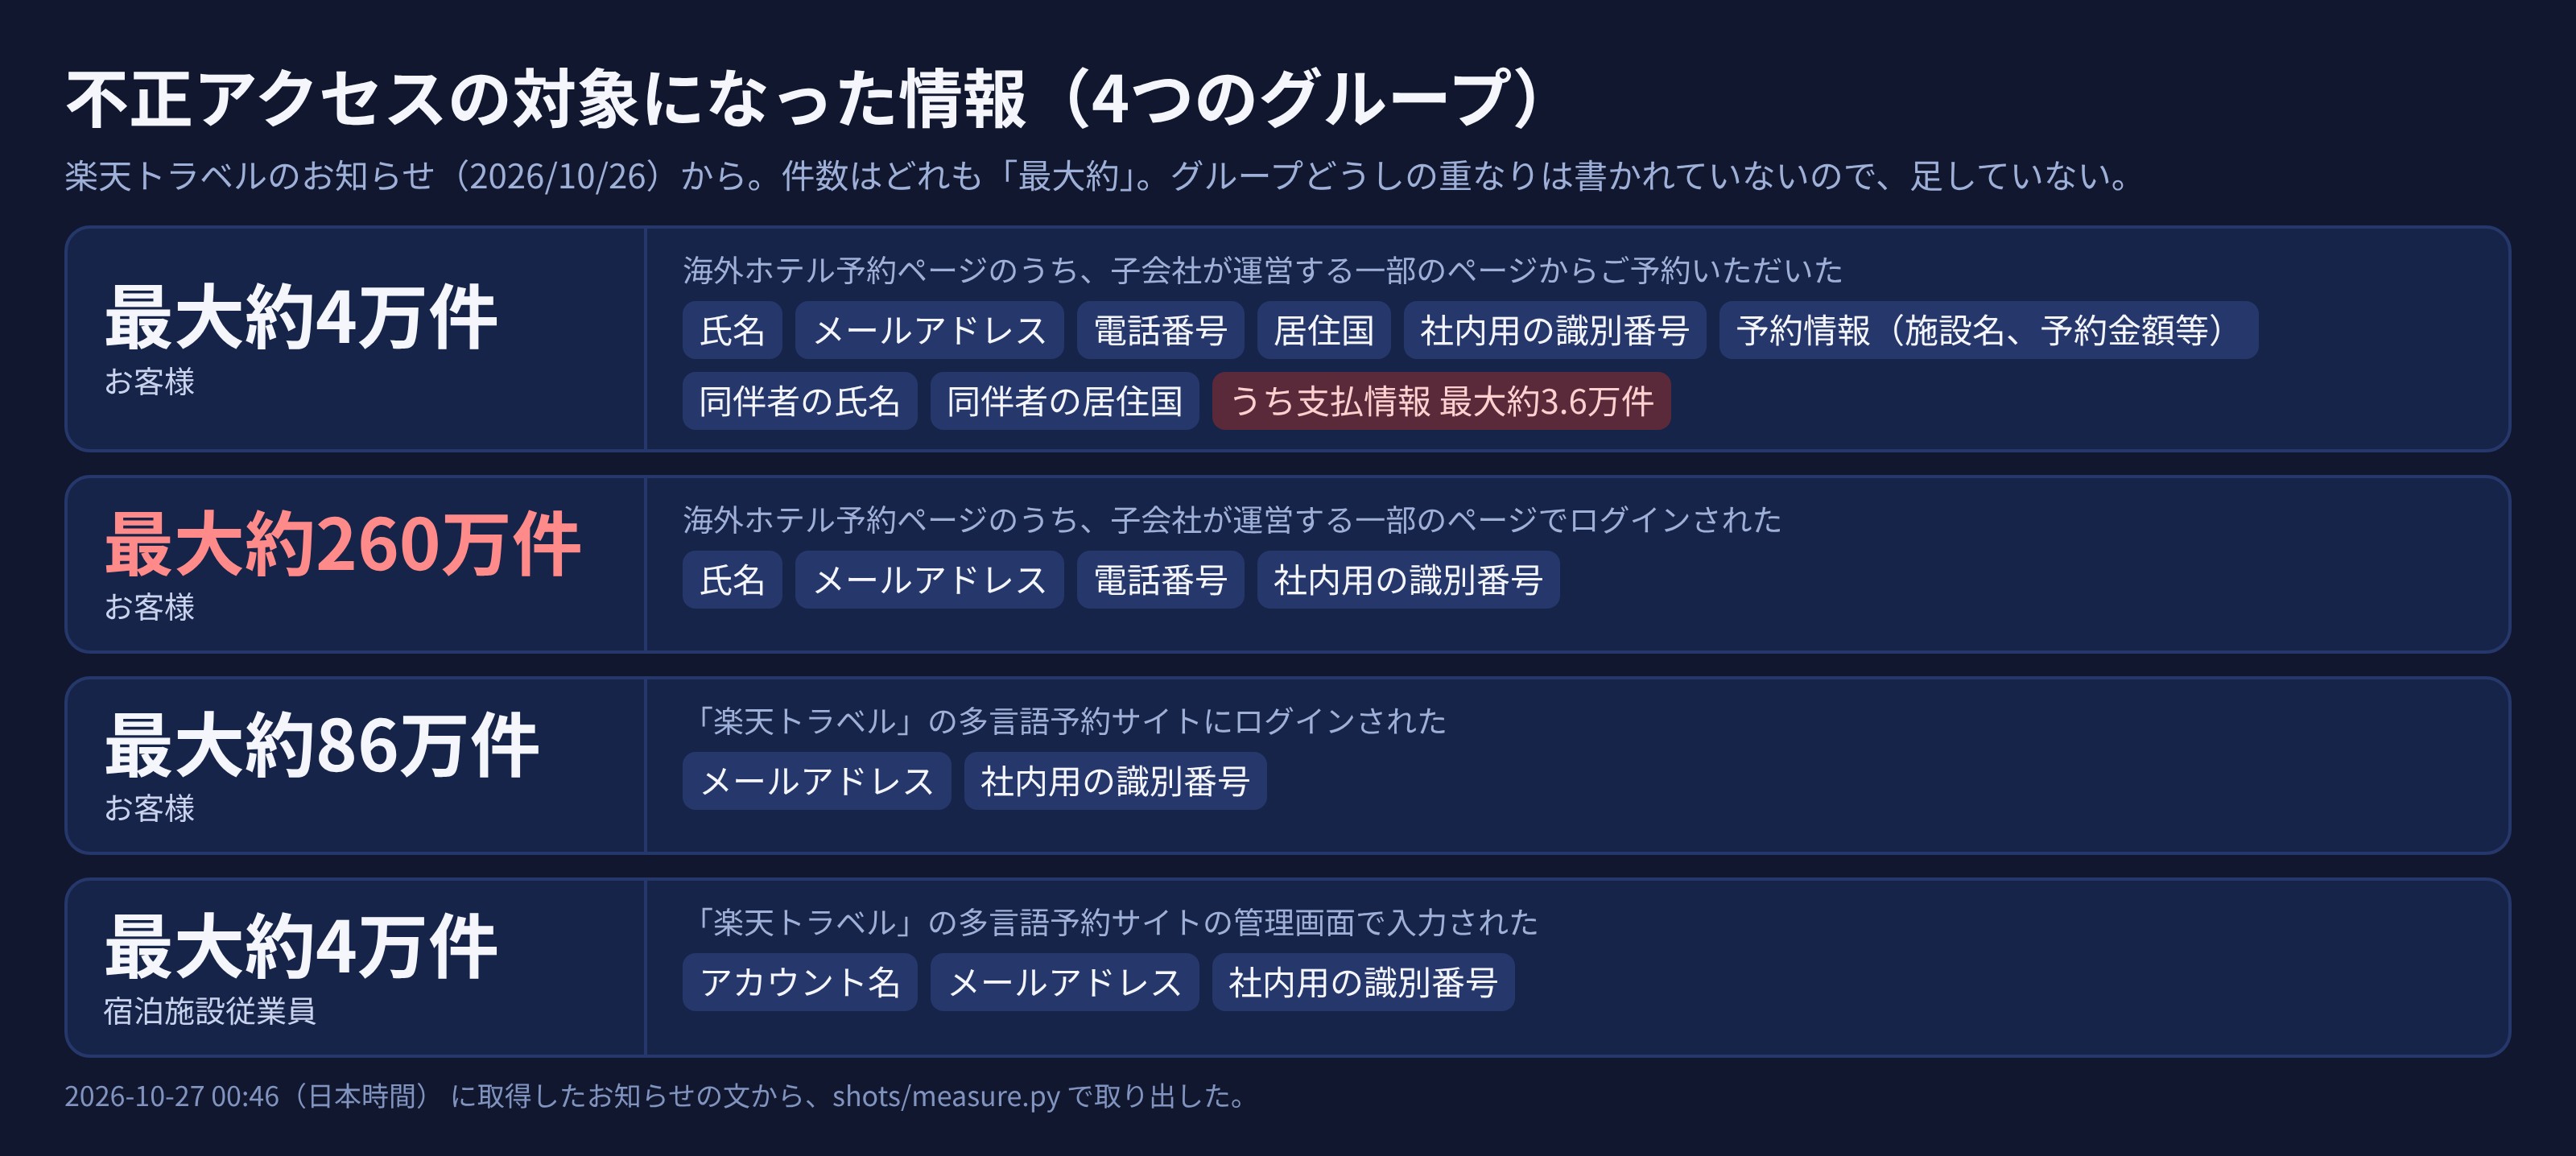
お知らせの「対象となる情報」の行を1つずつ取り出すと、グループは4つでした。

楽天トラベルのお知らせから取り出した、不正アクセスの対象になった情報の4つのグループ。海外ホテル予約の一部ページから予約した最大約4万件(うち支払情報 最大約3.6万件)、同じページでログインした最大約260万件、多言語予約サイトにログインした最大約86万件、多言語予約サイトの管理画面の宿泊施設従業員 最大約4万件
楽天トラベルのお知らせ(2026年10月26日)の文から Sorabun が数えた
件数(最大約) だれの どこで 対象の項目
4万件 お客様 海外ホテル予約の一部ページから予約 氏名・メールアドレス・電話番号・居住国・社内用の識別番号・予約情報(施設名、予約金額等)・同伴者の氏名・同伴者の居住国。うち最大約3.6万件は支払情報も
260万件 お客様 海外ホテル予約の一部ページでログイン 氏名・メールアドレス・電話番号・社内用の識別番号
86万件 お客様 多言語予約サイトにログイン メールアドレス・社内用の識別番号
4万件 宿泊施設の従業員 多言語予約サイトの管理画面で入力 アカウント名・メールアドレス・社内用の識別番号

4. 最大約260万件は「ログインした人」

いちばん大きい最大約260万件は、海外ホテル予約ページのうち、子会社が運営する一部のページでログインした人の情報です。予約まではしていなくても、ログインしただけで対象になり得る、ということです。

楽天トラベルのお知らせから、海外ホテル予約ページのうち子会社の Rakuten Travel Xchange が管理・運営する一部のページでログインされた最大約260万件のお客様の氏名、メールアドレス、電話番号、社内用の識別番号、と書かれた行
楽天トラベル(2026年10月26日)

このグループの項目は、氏名・メールアドレス・電話番号・社内用の識別番号の4つです。

5. 予約した人は最大約4万件。カードの支払情報は3.6万件

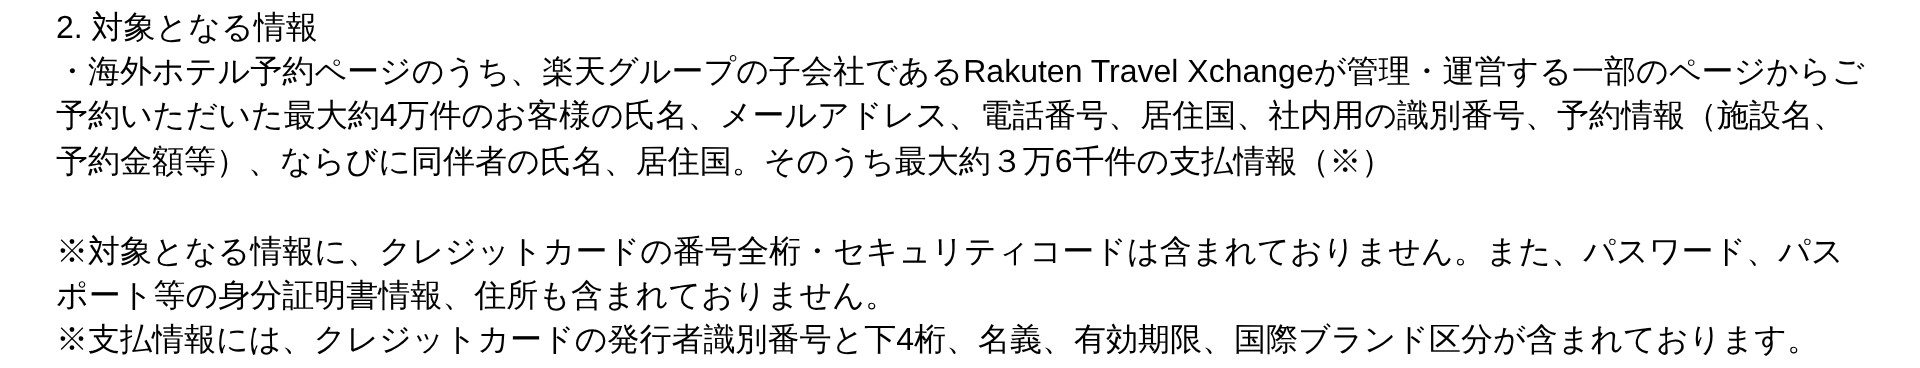
同じページから予約した最大約4万件の人は、氏名やメールアドレス、電話番号に加えて、居住国、施設名や予約金額などの予約情報、同伴者の氏名と居住国まで対象になりました。このうち最大約3.6万件に、支払情報が含まれていました。

楽天トラベルのお知らせの「対象となる情報」。海外ホテル予約ページの一部から予約した最大約4万件のお客様の氏名、メールアドレス、電話番号、居住国、社内用の識別番号、予約情報、同伴者の氏名・居住国、そのうち最大約3万6千件の支払情報。対象となる情報にクレジットカードの番号全桁・セキュリティコード、パスワード、パスポート等の身分証明書情報、住所は含まれていないとの注記
楽天トラベル(2026年10月26日)

カード番号の全桁は、含まれない

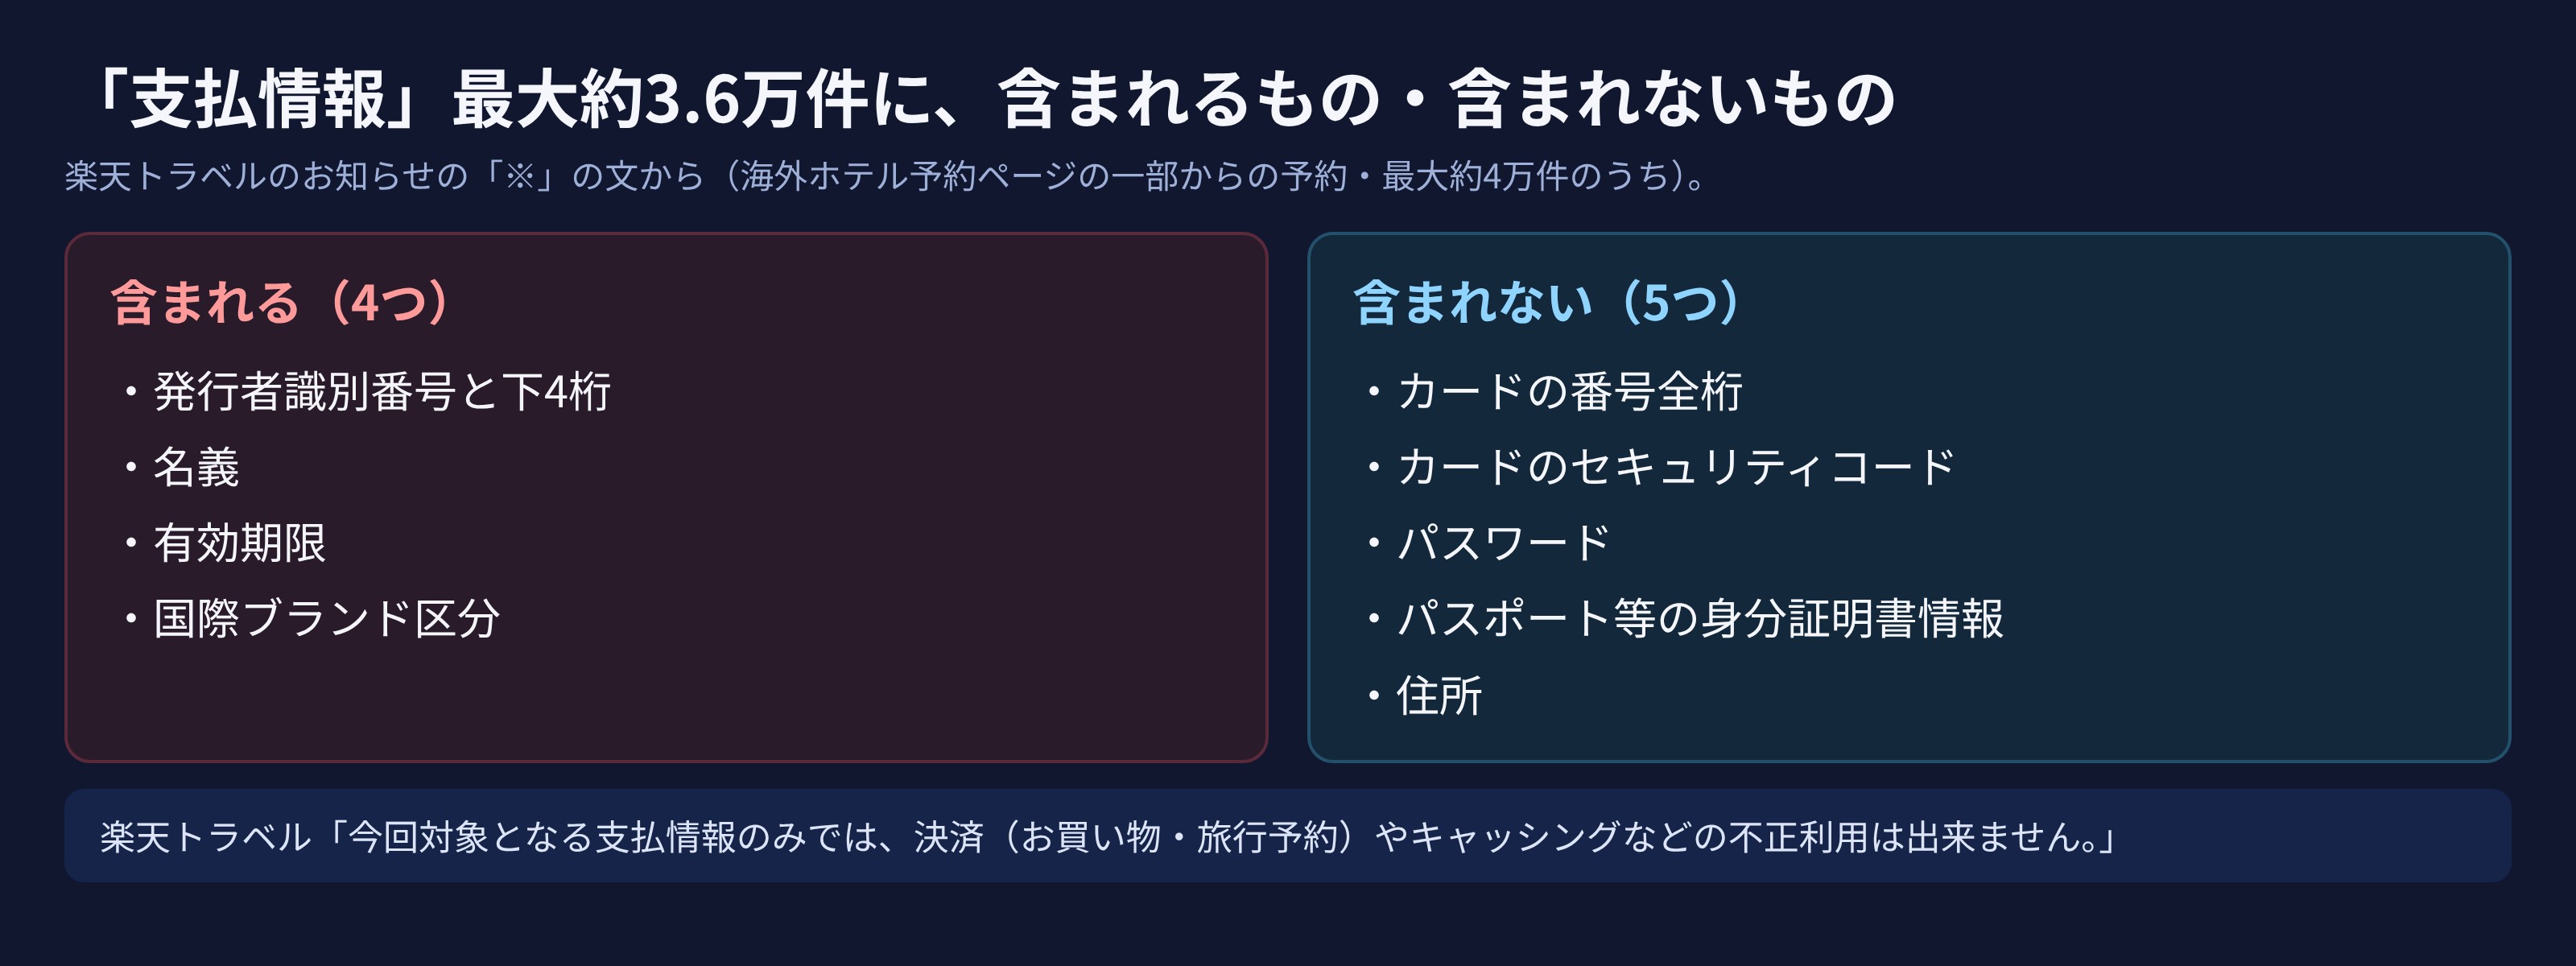
支払情報に含まれるもの・含まれないものを、お知らせの「※」の文から分けると、次のとおりです。

支払情報 最大約3.6万件に含まれるもの4つ(発行者識別番号と下4桁・名義・有効期限・国際ブランド区分)と、含まれないもの5つ(カードの番号全桁・カードのセキュリティコード・パスワード・パスポート等の身分証明書情報・住所)
楽天トラベルのお知らせ(2026年10月26日)の文から Sorabun が数えた
含まれる(4つ) 含まれない(5つ)
カードの発行者識別番号と下4桁 カードの番号全桁
名義 カードのセキュリティコード
有効期限 パスワード
国際ブランド区分 パスポート等の身分証明書情報
住所

楽天は、「今回対象となる支払情報のみでは、決済(お買い物・旅行予約)やキャッシングなどの不正利用は出来ません」と書いています。

楽天トラベルのお知らせの注記。支払情報にはクレジットカードの発行者識別番号と下4桁、名義、有効期限、国際ブランド区分が含まれている。今回対象となる支払情報のみでは、決済やキャッシングなどの不正利用は出来ません
楽天トラベル(2026年10月26日)

一方で、氏名・メールアドレス・電話番号は対象になっています。警察庁は、情報の流出が続く中で、流出元の企業をかたる偽のメールに注意するよう呼びかけています(9章)。

6. あなたは対象? 国内の宿の予約は?

海外ホテル予約ページの対象のエリア

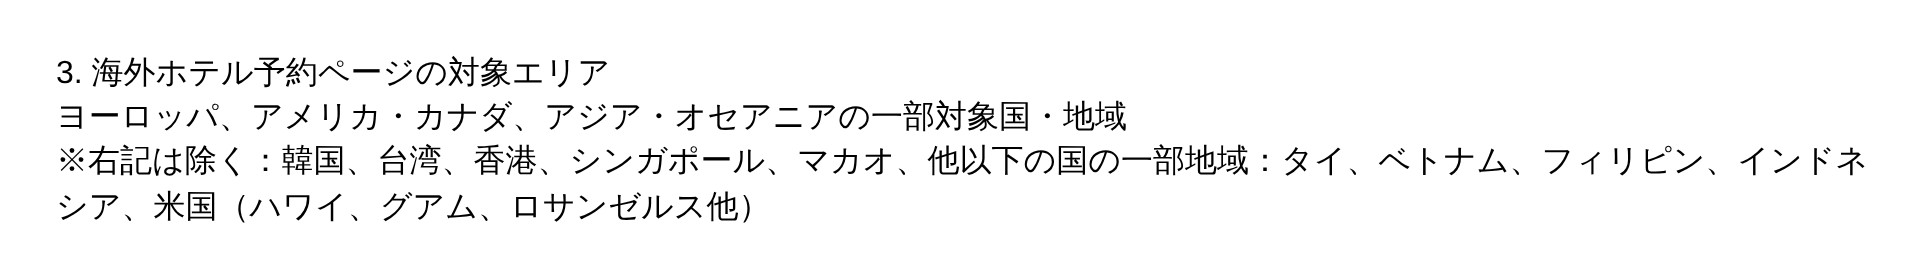
事象①(海外ホテル予約ページ)の対象のエリアは、「ヨーロッパ、アメリカ・カナダ、アジア・オセアニアの一部対象国・地域」です。

楽天トラベルのお知らせの「海外ホテル予約ページの対象エリア」。ヨーロッパ、アメリカ・カナダ、アジア・オセアニアの一部対象国・地域。韓国、台湾、香港、シンガポール、マカオと、タイ・ベトナム・フィリピン・インドネシア・米国(ハワイ、グアム、ロサンゼルス他)の一部地域は除く
楽天トラベル(2026年10月26日)

ヨーロッパや北米などのホテルを、楽天トラベルの海外ホテル予約のページで探したり予約したりしたことがある人は、自分が対象かもしれないと考えて、楽天からの連絡と、公式サイトのお知らせを確かめてください。

多言語予約サイト(最大約86万件・従業員 最大約4万件)

事象②の多言語予約サイトでは、ログインした最大約86万件の人のメールアドレスと社内用の識別番号、管理画面を使う宿泊施設の従業員 最大約4万件のアカウント名・メールアドレス・社内用の識別番号が対象になりました。お問い合わせ先は、英語・韓国語・繁体字の中国語(香港・台湾)で案内されています。

楽天トラベルのお知らせの事象②の概要。2026年10月20日、多言語予約サイトに対して第三者による不正アクセスの可能性を検知し、同日に原因を特定、翌10月21日にシステム改修を完了。多言語予約サイトにログインされた最大約86万件のお客様のメールアドレス・社内用の識別番号と、管理画面で入力された最大約4万件の宿泊施設従業員のアカウント名・メールアドレス・社内用の識別番号が対象
楽天トラベル(2026年10月26日)

国内の宿の予約は?

お知らせに挙がっているのは、海外ホテル予約ページの一部と、多言語予約サイトの2つです。国内の宿の予約については、お知らせには書かれていません。 楽天は、当該サイト以外では同様の事象は確認されていないとしています。

対象の人には、楽天から順次、個別の連絡と注意喚起を行うとしています。

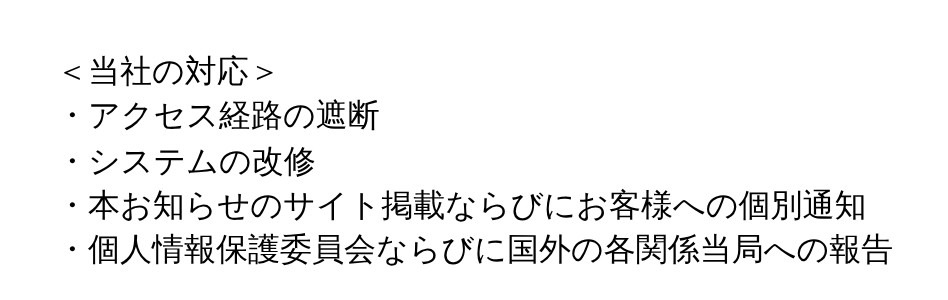
7. 楽天がしたこと(4つ)

楽天トラベルのお知らせの「当社の対応」。アクセス経路の遮断、システムの改修、本お知らせのサイト掲載ならびにお客様への個別通知、個人情報保護委員会ならびに国外の各関係当局への報告
楽天トラベル(2026年10月26日)
  1. アクセス経路の遮断
  2. システムの改修
  3. お知らせのサイト掲載と、お客様への個別通知
  4. 個人情報保護委員会と、国外の各関係当局への報告

8. 10月は、会員の情報の件が相次いだ

2026年10月は、ほかにも会員の情報の件が続いています。

発表日 会社 件数
10月15日 ソースネクスト 22,519,960件
10月23日 リンツ(オンラインショップ・公式アプリの会員) 3,147,469件
10月26日 楽天トラベル 最大約260万件(ログインした人のグループ)

リンツの件は、お店そのものではなく、ネットショップの仕組みを預けていた委託先の会社のサーバーへの不正アクセスでした。自分が使っているサービスかどうかは、ニュースが出るたびに、その会社の公式のお知らせで確かめるのが確実です。10月の件をまとめた記事は「2026年10月の情報漏えいまとめ」です。

9. 楽天トラベルを使った人が、今日やること

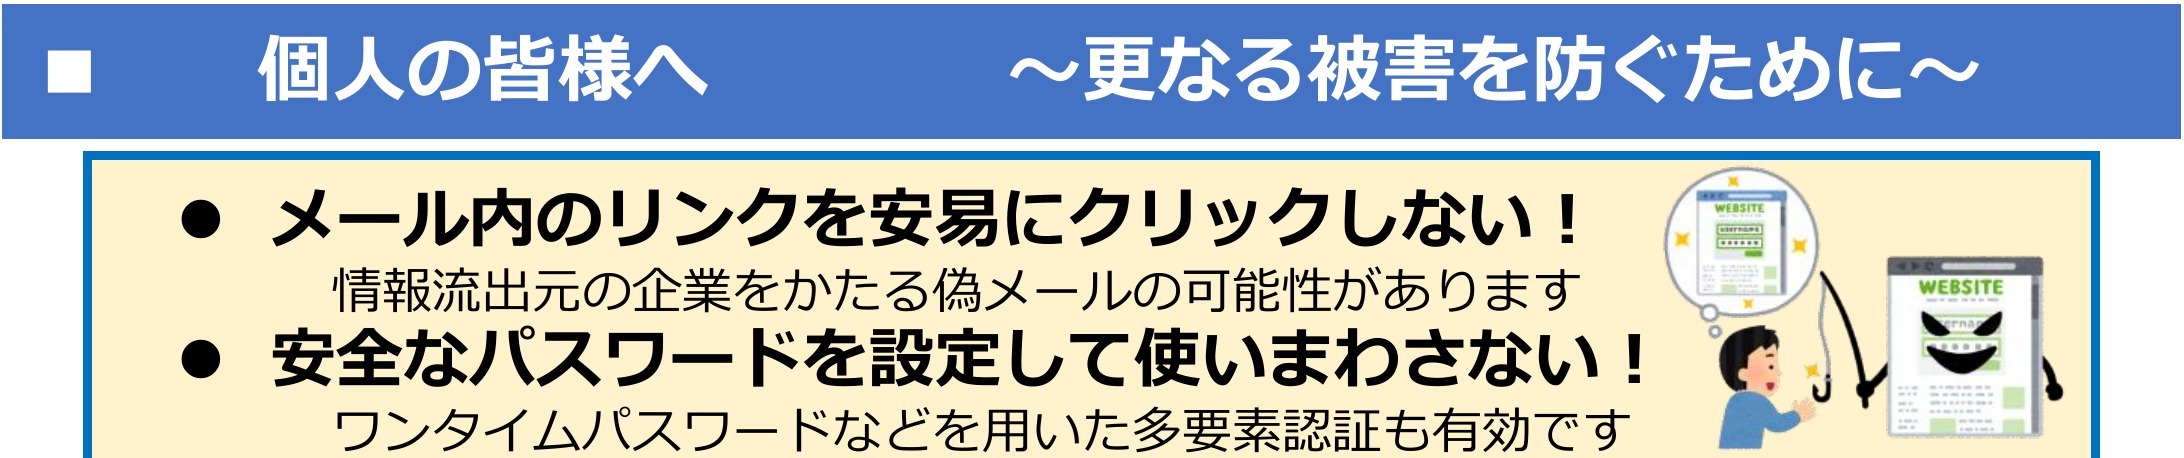
個人に向けた注意は、警察庁の「サイバー警察局便り」が分かりやすくまとめています。

警察庁「サイバー警察局便り 2026 Vol.19」の「個人の皆様へ ~更なる被害を防ぐために~」。メール内のリンクを安易にクリックしない(情報流出元の企業をかたる偽メールの可能性があります)。安全なパスワードを設定して使いまわさない(ワンタイムパスワードなどを用いた多要素認証も有効です)
警察庁「サイバー警察局便り 2026 Vol.19」(2026年10月23日更新)

楽天のお知らせと、警察庁の便りをもとに、今日やることを6つにまとめました。

  1. 楽天からの案内は、公式サイトのお知らせで確かめる(メールのリンクからではなく、ブラウザのブックマークや公式アプリから開く)
  2. 届いたメールのリンクからは、ログインしない
  3. 楽天やほかのサービスで、同じパスワードを使い回さない
  4. 2段階認証(多要素認証)をオンにする
  5. 念のため、カードの明細もときどき見る
  6. 困ったら、警察の相談専用電話「#9110」に相談する

10. 会員の情報を預かるサイトを運営している人へ

今回は、子会社が運営する一部のページと、多言語予約サイトという、ログインして使うページで起きました。

10月に国の機関など9つが出した注意喚起を私たちが数えたところ、「委託先や使っている外部サービスも見る」と書いていたのは5機関、「要らないデータを持たない」は4機関でした(9機関の注意喚起を全部読んで数えた記事)。自分のサイトでも、ログインして使うページと、預かっている会員のデータを、一度見直してみてください。

WordPress のサイトなら、まず外から確かめられます。

Sorabun の無料のセキュリティ診断のページ。サイトの URL を入れると、入っているプラグイン・テーマ・WordPress 本体を調べ、既知の脆弱性が無いかを確かめられる
sorabun.com/security/check/

よくある質問

楽天トラベルで国内の宿を予約しただけです。対象ですか?

お知らせに挙がっているのは、海外ホテル予約ページの一部と多言語予約サイトの2つで、国内の宿の予約については書かれていません。楽天は、当該サイト以外では同様の事象は確認されていないとしています。対象の人には楽天から個別に連絡するとしているので、公式サイトのお知らせとあわせて確かめてください。

カードを止める必要はありますか?

楽天は、対象となった支払情報(発行者識別番号と下4桁・名義・有効期限・国際ブランド区分)だけでは、決済やキャッシングなどの不正利用はできないとしています。カード番号の全桁とセキュリティコードは含まれていません。気になる場合は、明細をときどき見て、心当たりの無い請求があればカード会社に連絡してください。

260万件・86万件・4万件を足すと、何人ですか?

足せません。同じ人が海外ホテル予約ページでログインし、予約もしていれば、2つのグループに入ります。お知らせには重なる人数が書かれていないので、この記事では足していません。

なぜ公表まで46日かかったのですか?

お知らせには、その間の調査の中身は書かれていません。書かれているのは、検知・原因の特定・改修の日付と、調査の結果、対象の情報が確認されたことです。

まとめ

出典(2026年10月27日に確認)

グループの数・件数・項目・日数は、楽天トラベルのお知らせの本文から私たちが取り出して数えたものです(取り出し方は コンテンツ/rakuten-travel-2026/shots/measure.py)。

関連するコラム

セキュリティ 10月の情報漏えいまとめ。あなたは対象? 11社の公式発表で、漏れた中身と今日やることを整理【2026年】 10月に公表された主な情報漏えい11社(佐川急便・ソースネクスト・skyticket・焼肉きんぐなど)。各社の公式発表で、対象になる人の条件と漏れた情報の種類を数えました。メールアドレスは11社中10社、パスワードは3社。今日やることまで。 セキュリティ サイトのハッキング対策、国の機関など9つの注意喚起を全部読んで数えた。8機関が挙げたのは「更新」【2026年】 相次ぐハッキングを受けて2026年10月に出た、国の機関など9つの注意喚起を全部読み、対策を10種類に分けて数えました。8機関が書いていたのは「更新」。PHPとUpdraftPlusの例と、WordPressで今日やること6つまで。 セキュリティ 【2026年】相次ぐ個人情報漏えい、何が起きている? 原因の「事実」と今日やる対策 2026年9月から相次ぐ個人情報の漏えい(タイムズカー・ローソン・ソースネクストほか)。何が起きているのかを各社の発表と国の機関の資料で整理し、確認された手口、「AIのせい」は本当か、漏れたら個人が今日やること(免許証の本人申告)、サイトを持つ人の対策までまとめました。

コラムの一覧へ