10月の
政府の
私たちは、
10月25日までに
先に
- 不正アクセスに
よる 9月漏えい等の 報告は、 10月 (16日まで)だけで 830件。 (303件)の 約2.7倍です。 委員会に 直接報告された ものを、 速報の 時点で 数えた 数です - 4月から
10月16日までの 延べの延べ本人数は、 約2億6,000万人。 数なので、 同じ 人が 重なって 数えられている ことがあります。 2億6,000万人の 情報が 漏れた、と いう 意味ではありません - 2社の
3つの クレジットカードの発表すべてに、 氏名・電話番号・会員IDが 入っていました。 情報は、 どちらの 会社も、 漏れた 項目に 入っていません - カード番号が
無くても、 2社とも、安心は できません。 不審な メールや SMS、 電話に 注意してほしいと 書き、 パスワードや カードの 情報を 尋ねる ことは ない、としています - サイトの
持ち主は、 報告が漏れたら、 まず 3〜5日以内に 速報です。 要る 4つの 場合の うち、 人数の 条件が あるのは、 本人の 数が 1,000人を 超える 場合だけ。 不正アクセスのように 不正の 目的の おそれが あれば、 小さな サイトでも 報告の 対象に なりえます - 初期の
ままの WordPress でも、 名前・コメント1件で 5つの 個人データが 残りました。 メールアドレス・IP アドレス・ブラウザの 情報・日時です。 本体の 消去ツールで 消せる ことも 確かめました
1. 政府の集計:10月は半月で830件
まず、
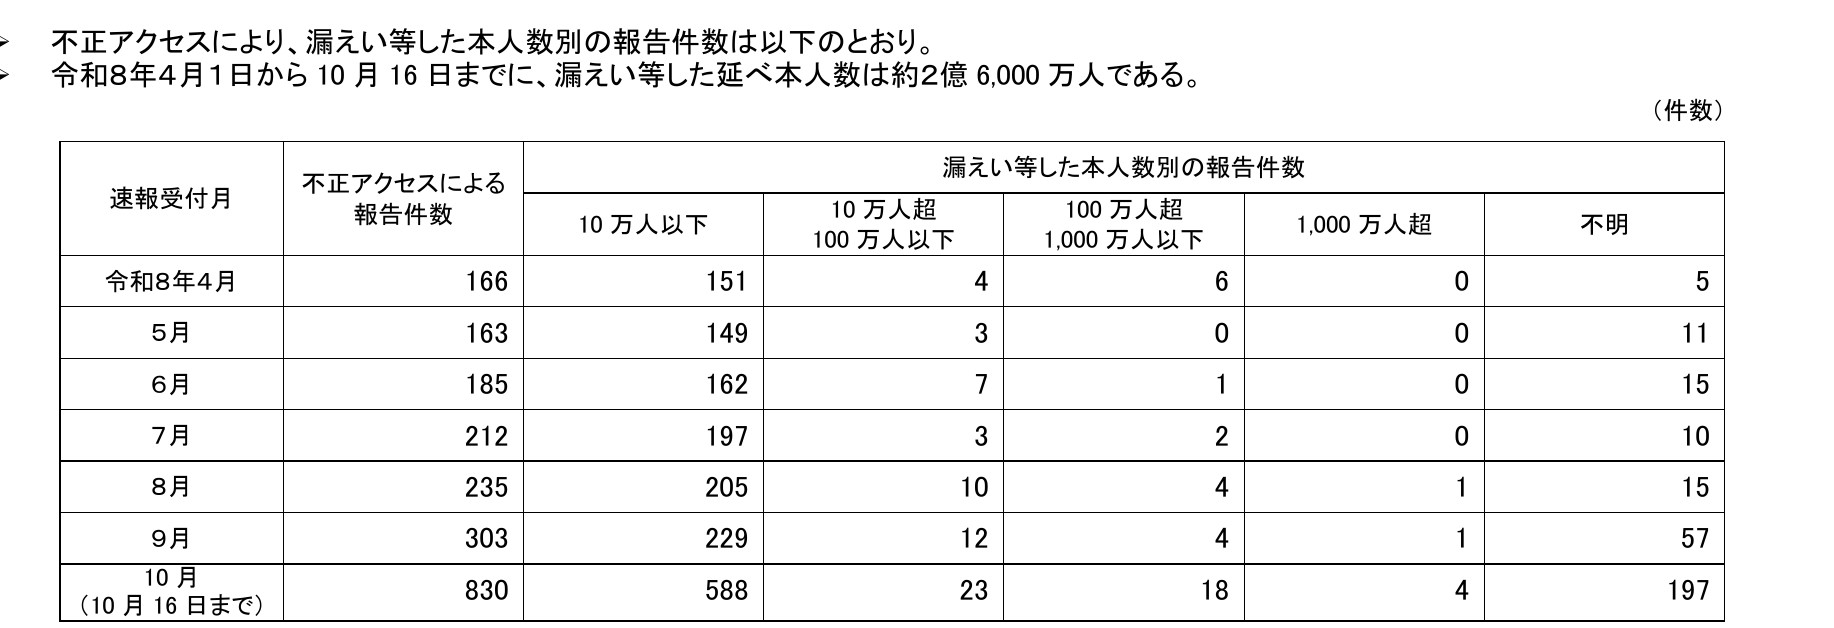
資料の
漏えい等は、
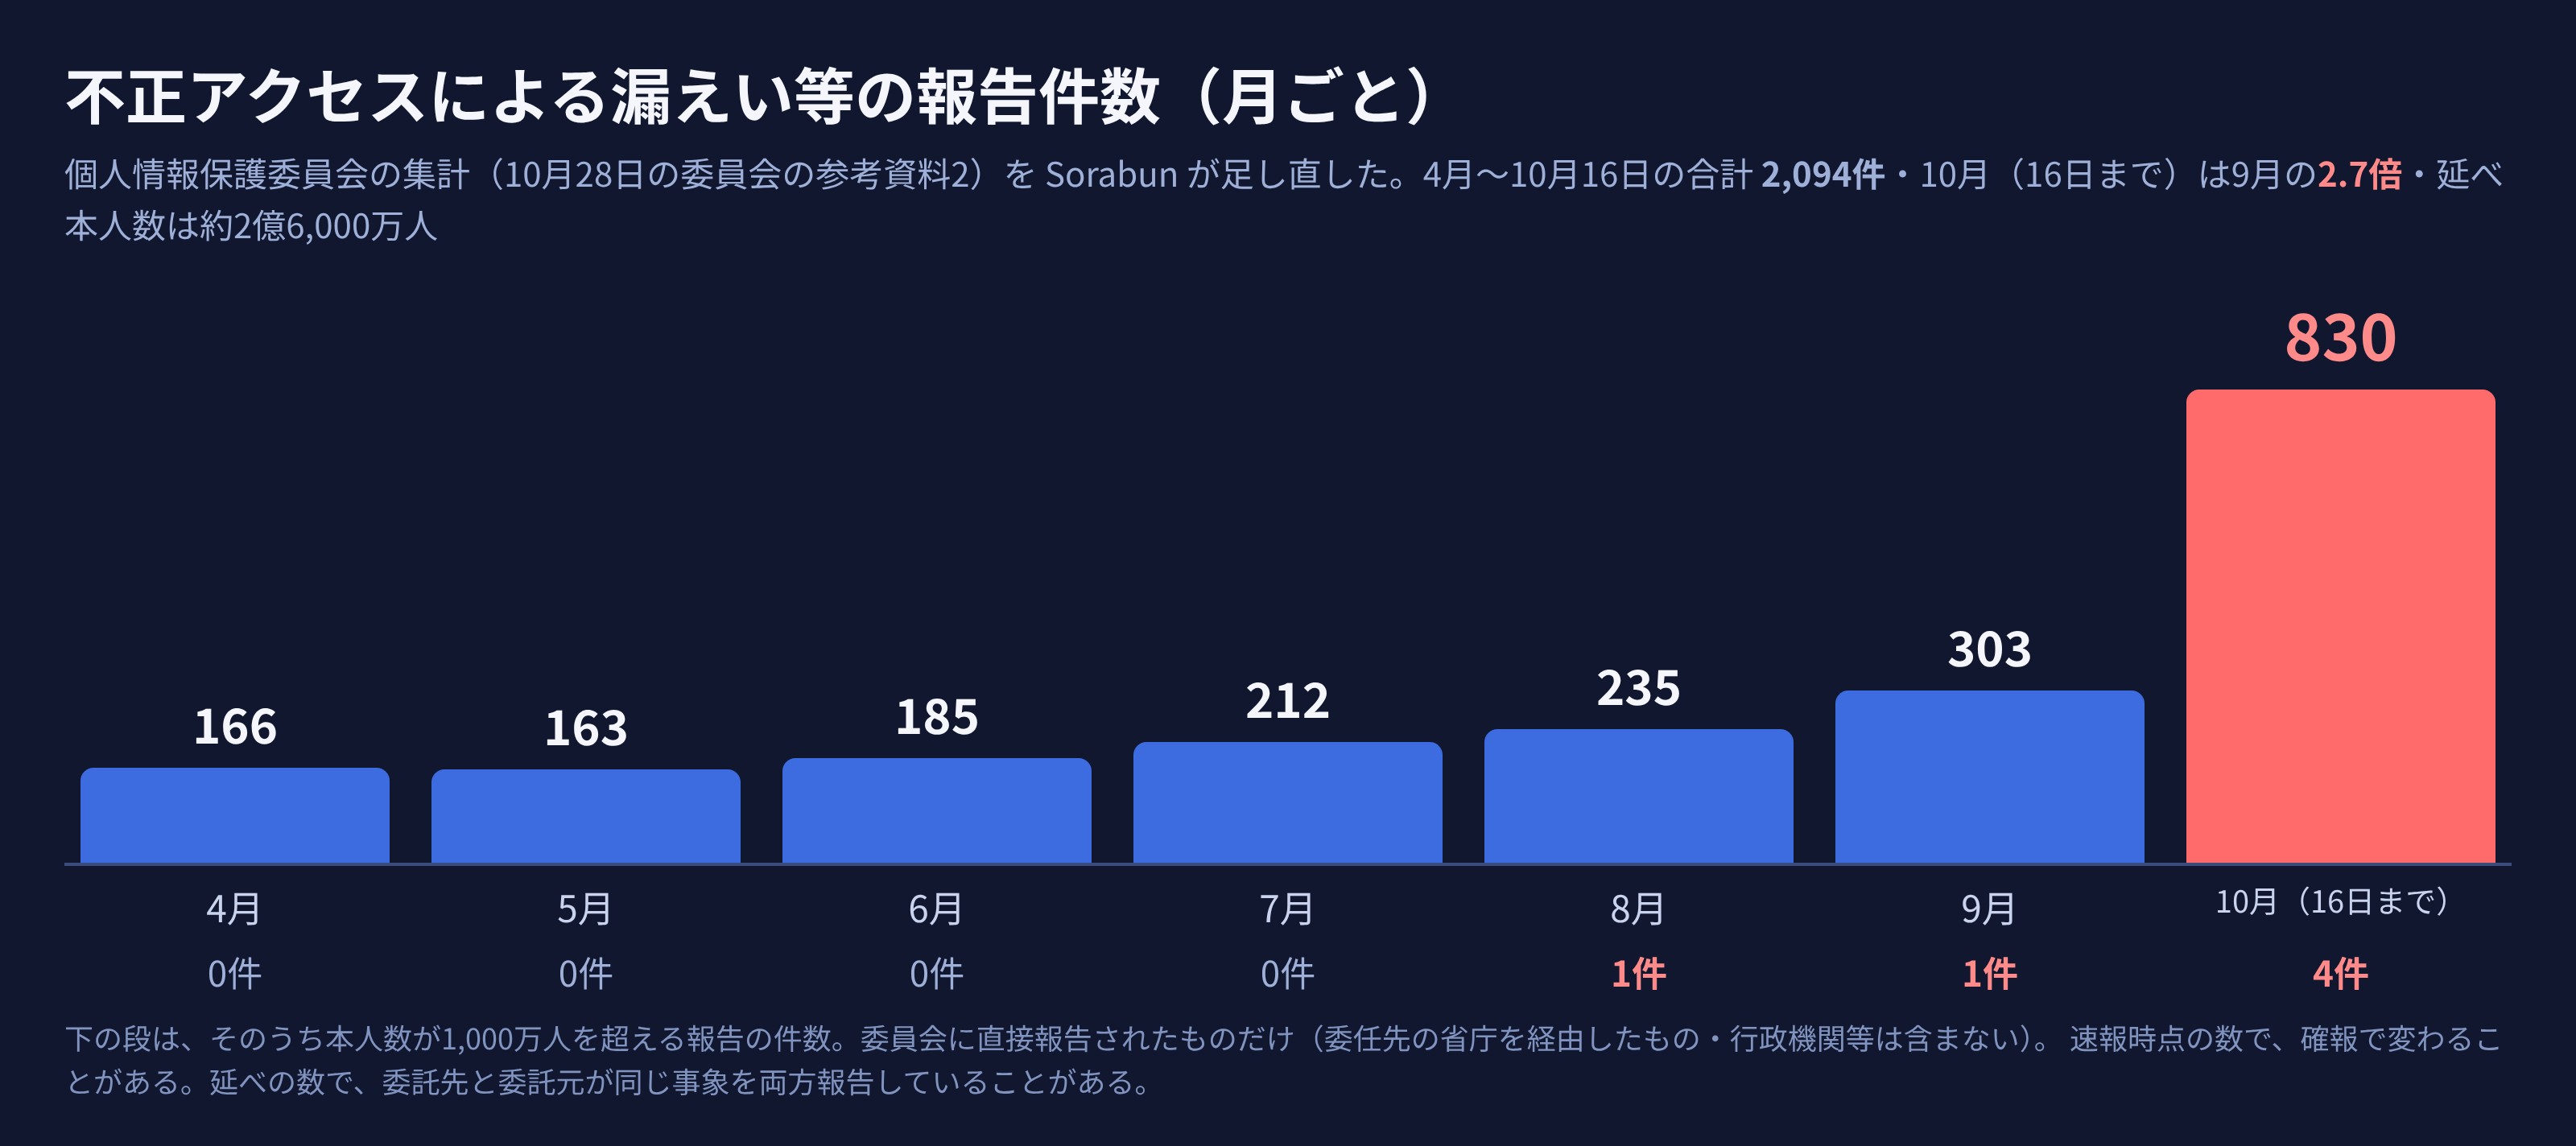
実際に足し直した:9月の約2.7倍
この
| 速報受付月 | 報告件数 | 10万人以下 | 10万人超 |
100万人超 |
1,000万人超 | 不明 |
|---|---|---|---|---|---|---|
| 4月 | 166 | 151 | 4 | 6 | 0 | 5 |
| 5月 | 163 | 149 | 3 | 0 | 0 | 11 |
| 6月 | 185 | 162 | 7 | 1 | 0 | 15 |
| 7月 | 212 | 197 | 3 | 2 | 0 | 10 |
| 8月 | 235 | 205 | 10 | 4 | 1 | 15 |
| 9月 | 303 | 229 | 12 | 4 | 1 | 57 |
| 10月 |
830 | 588 | 23 | 18 | 4 | 197 |
- 4月から
10月16日までの 報告は、 合わせて 2,094件です。 - 4月から
7月は、 8月は月に 163〜212件。 235件、 9月は 303件と 増え、 10月は 16日までの 半月で 830件でした - 10月
(16日まで)は、 9月の 約2.7倍です。 - 本人の
数が 8月と1,000万人を 超える 報告は、 7月までは 0件。 9月に 1件ずつ、 10月は 半月で 4件ありました。 100万人超 1,000万人以下も、 9月の 4件に 対して、 10月は 18件です - 件数で
いちばん 10月は多いのは、 本人の 数が 10万人以下の 報告です。 830件の うち588件でした。 本人の 数が 不明の 報告も、 9月の 57件に 対して、 10月は 197件ありました
この
読み方の注意:延べの数。人数そのものではない

ただし、
- 委員会に
直接報告された (注1)はものだけです。 「委任先省庁を 経由した もの (金融業、 電気通信業等) 及び行政機関等からの 保有個人情報の 漏えい等の 報告は 含まれない。」と しています。 金融や 通信の 会社などから、 ほかの 省庁を 通して 出された 報告は、 この 表に 入っていません - 速報の
時点の (注2)は数です。 「速報時点の ものを 計上している ため、 確報提出等の 時点で、 報告件数や 漏えい 等した 本人数が 変動する 可能性が ある。」と 書いています。 あとで 変わる ことがあります - 延べの
数です。 同じ人が、 別々の 漏えいで 重ねて 数えられている ことがあります。 脚注には 「個人データの 取扱いを 委託している 場合は、 同一の 事象に ついて、 委託先と 委託元の 双方が 報告を している 場合が ある。」ともあります。 1つの 漏えいが、 2件の 報告に なっている こともある、と いう ことです
つまり、
それでも、
2. クラブツーリズム:インターネット会員、約432万件
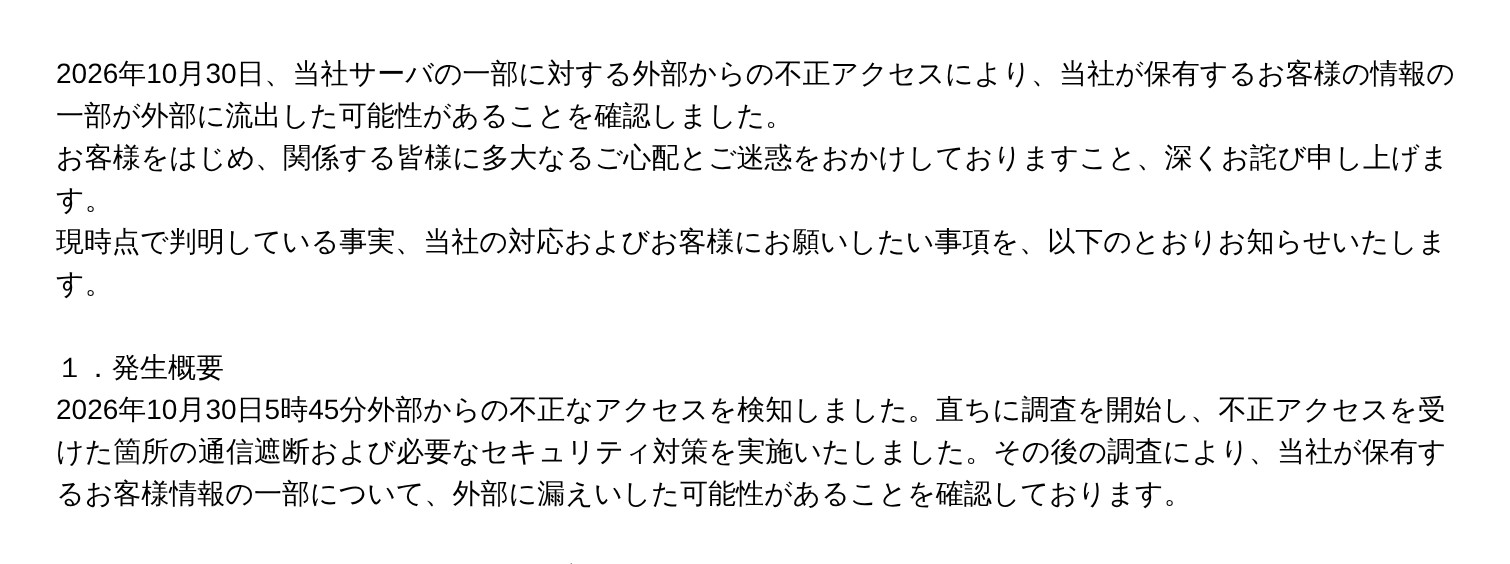
ここからは、
10月31日の
対象は、インターネットの予約システムの会員
対象は、
- 氏名
(漢字・カナ) - 国籍
- 性別
- 生年月日、
年齢 - 住所
- 電話番号
- メールアドレス
- 会員ID
- 緊急連絡先
件数は、
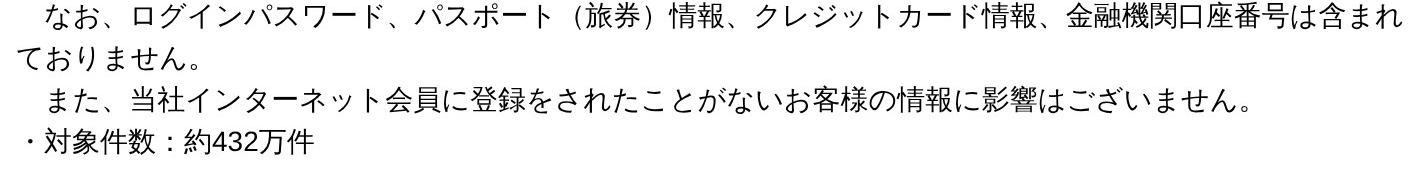
一方で、
そして
その後の対応
- 二次被害: 「なお、
現時点に おいて、 本件に 起因すると 考えられる 具体的な 二次被害は 確認されて おりません。」 - 本人への
連絡: 「情報が漏洩した 可能性の ある お客さまへは、 順次ご連絡を させていただきます。」 - 報告: 「また、
警察への 相談、 個人情報保護委員会および監督官庁への 報告を おこないました。」 - ホームページ: 被害の
拡大を 防ぎ、 調べる ために、 ホームページを 止めている、と 書いています。 安全性を 確かめ直したら、 再開する 予定です
発表の
3. 松屋:松弁ネットなどの利用者、2,377,127件
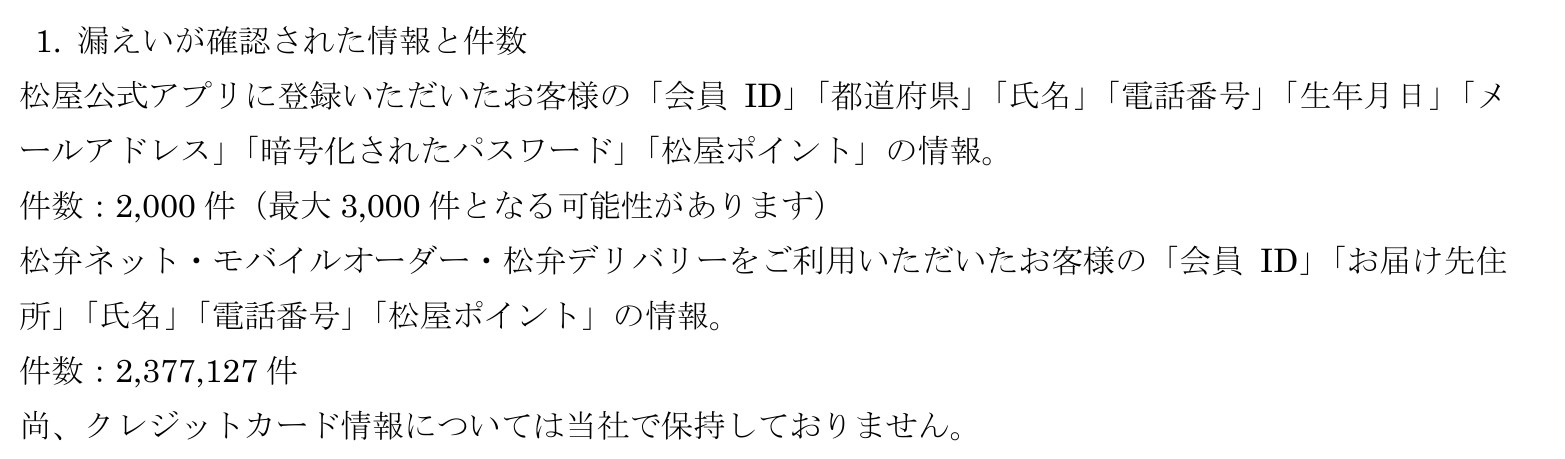
次に、
この
クラブツーリズムは
| 対象 | 項目 | 件数 |
|---|---|---|
| 松屋公式アプリに |
会員ID・都道府県・氏名・電話番号・ |
2,000件 |
| 松弁ネット・モバイルオーダー・松弁デリバリーを |
会員ID・ |
2,377,127件 |
アプリの
クレジットカードに
原因は調査中
原因は
今後の
4. 実際に数えた:3つの発表すべてに、氏名・電話番号・会員ID
ここで
- クレジットカードの
番号 - 電話番号
答えは、電話番号
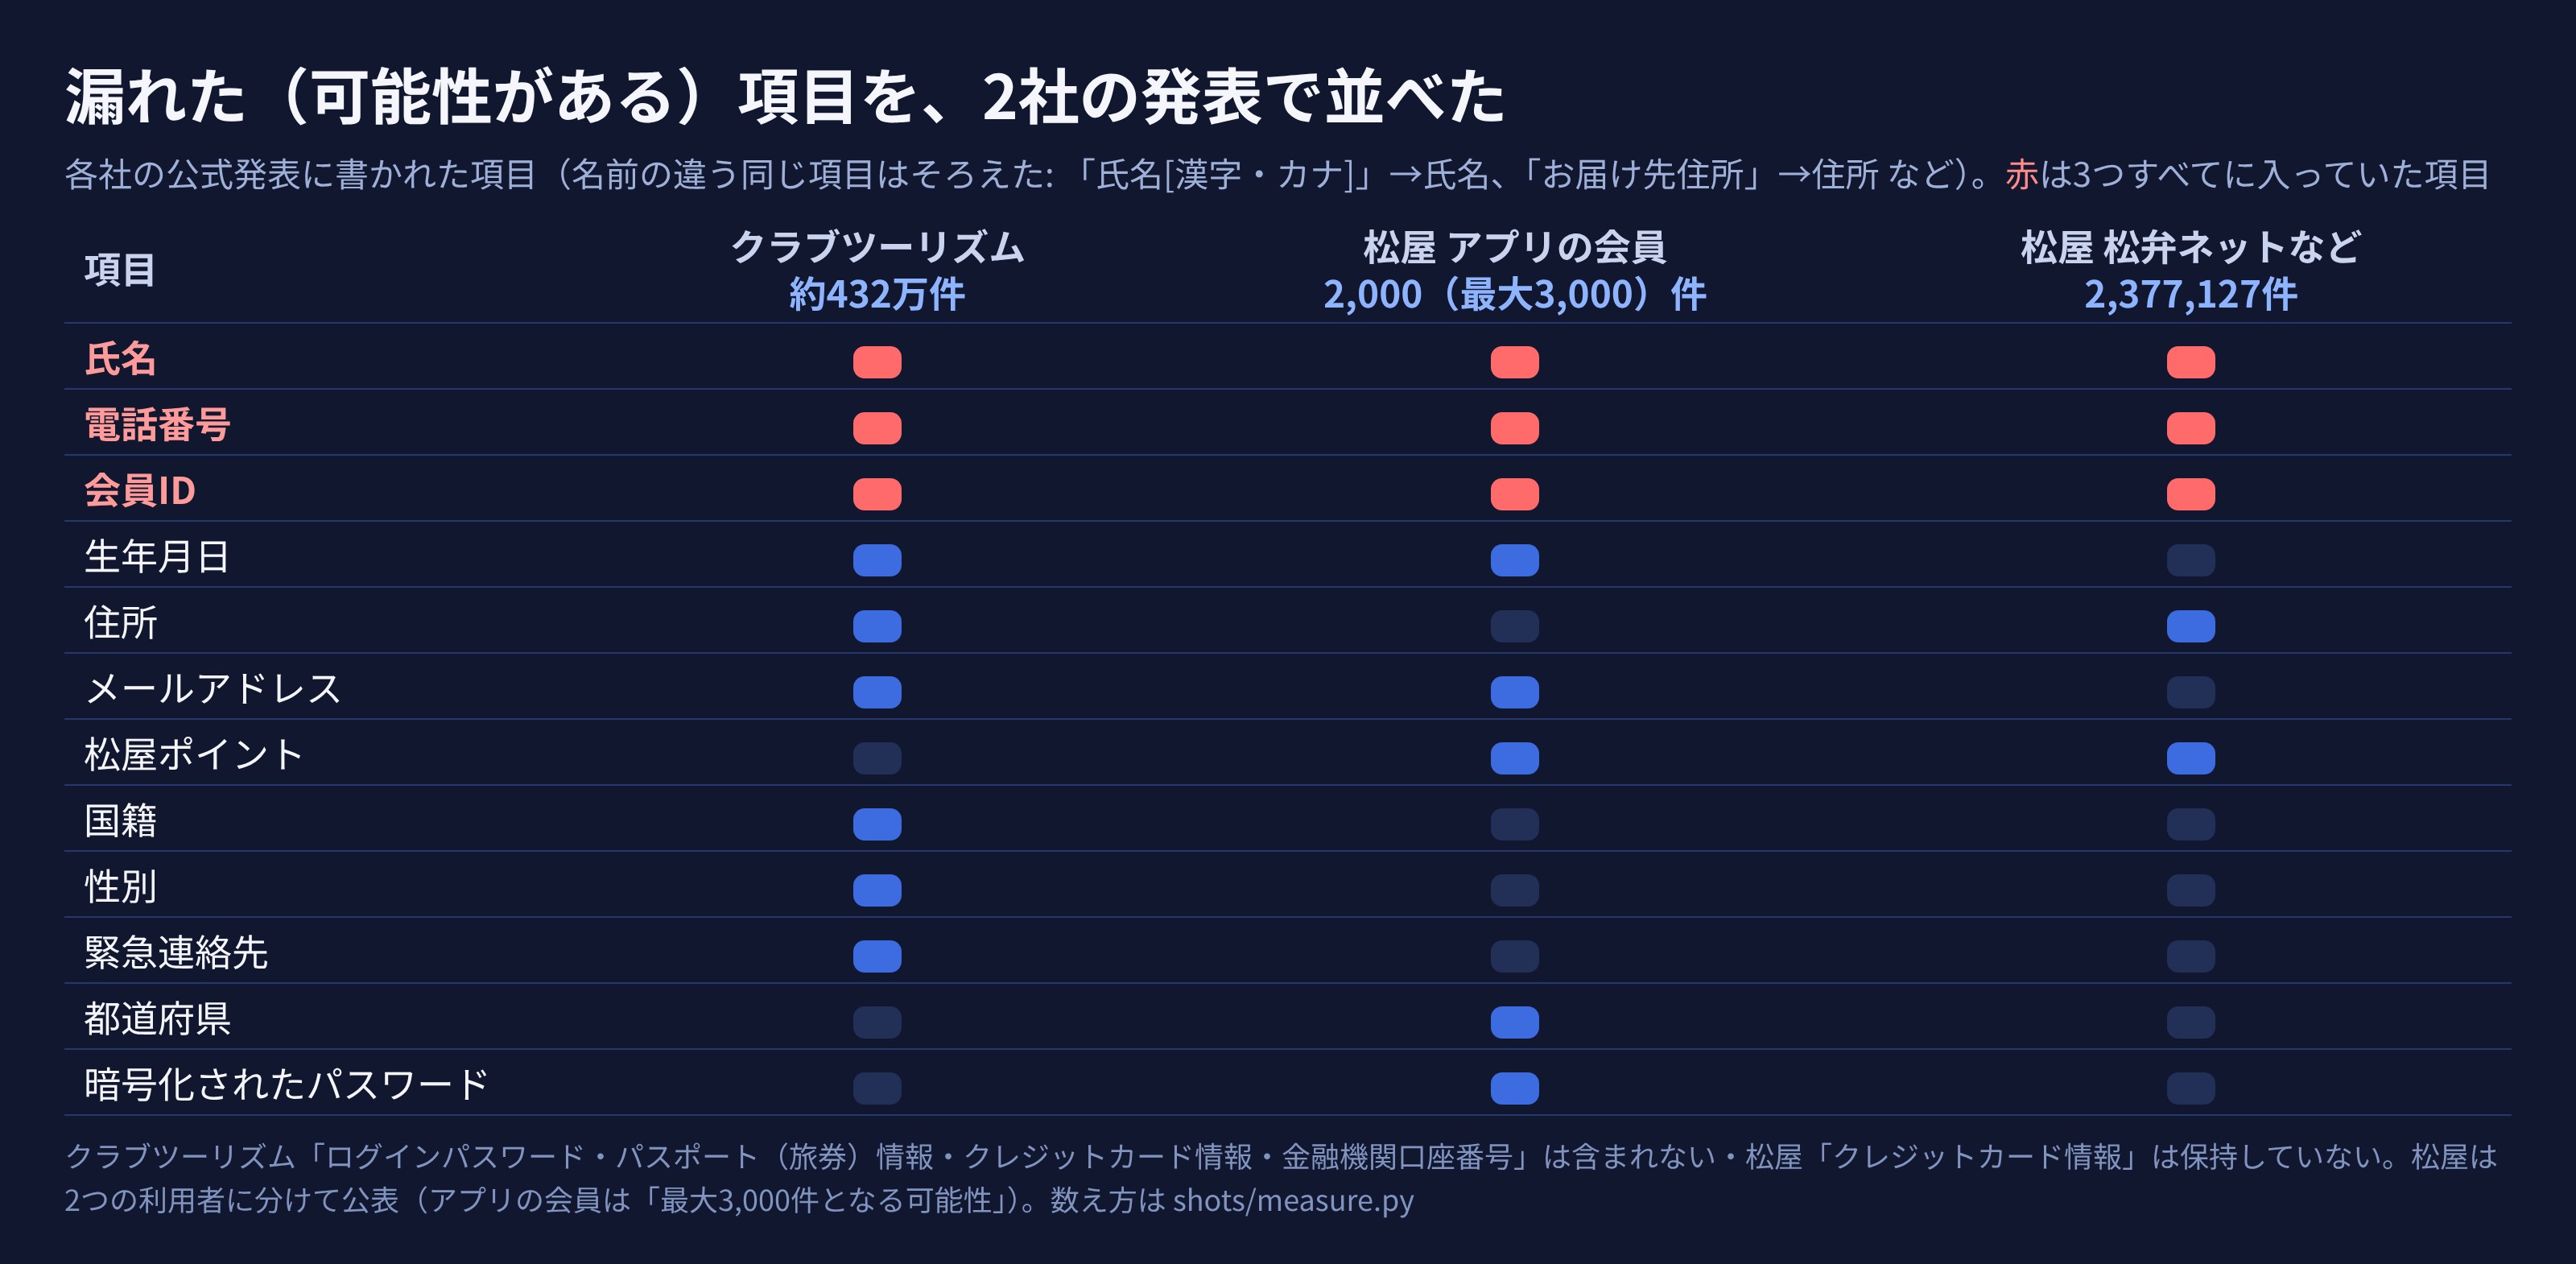
正解は、
| 項目 | クラブツーリズム | 松屋 アプリの |
松屋 松弁ネットなど | 入っていた |
|---|---|---|---|---|
| 氏名 | ○ | ○ | ○ | 3 |
| 電話番号 | ○ | ○ | ○ | 3 |
| 会員ID | ○ | ○ | ○ | 3 |
| 生年月日 | ○ | ○ | − | 2 |
| 住所 | ○ | − | ○ | 2 |
| メールアドレス | ○ | ○ | − | 2 |
| 松屋ポイント | − | ○ | ○ | 2 |
| 国籍 | ○ | − | − | 1 |
| 性別 | ○ | − | − | 1 |
| 緊急連絡先 | ○ | − | − | 1 |
| 都道府県 | − | ○ | − | 1 |
| 暗号化された |
− | ○ | − | 1 |
- 3つすべてに
入っていたのは、 氏名・電話番号・会員IDの 3つです。 - 生年月日・住所・
メールアドレスは、 3つの うち2つでした。 - クレジットカードの
情報は、 クラブツーリズムはどちらの 会社も、 漏れた 項目に 入っていません。 「含まれて おりません」、 松屋は 「保持しておりません」と 書いています
5. カード番号が無くても、安心はできない
つまり、
松屋は
会社が、番号やパスワードを聞くことはない
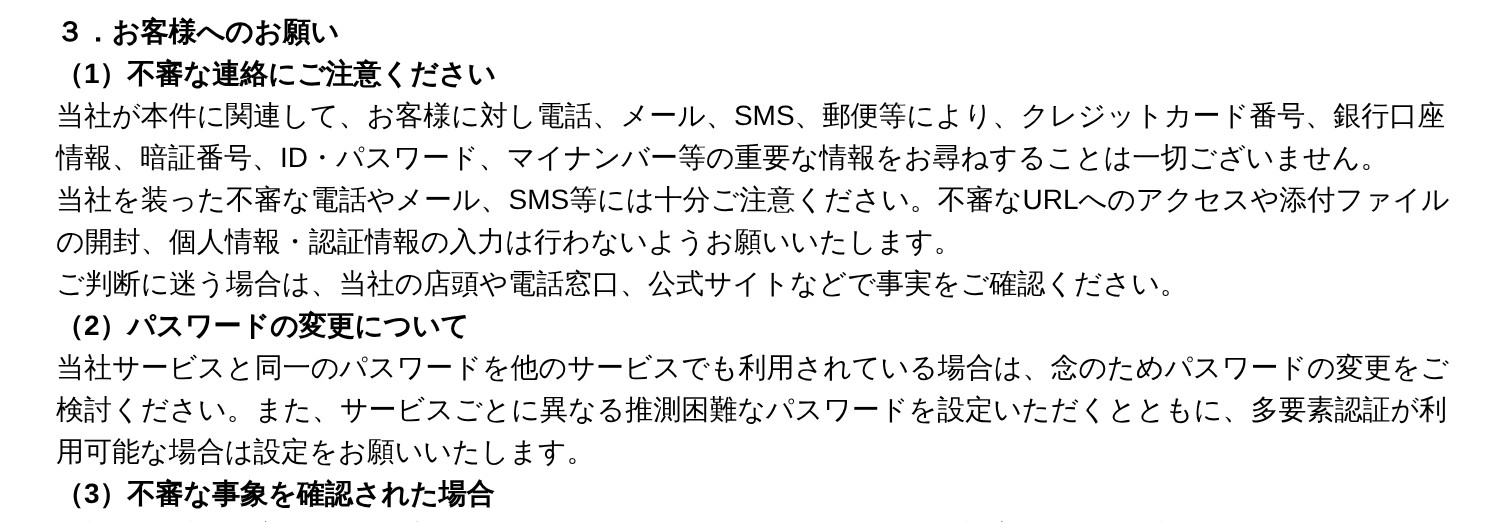
クラブツーリズムは、
「当社が
松屋も
この
6. あなたがやること(5つ)
2社の
- 届いた
お知らせは、 お詫びや公式の 窓口で 確かめる。 補償の 連絡が 届いたら、 そのリンクは 押さずに、 公式サイトや、 発表に 書かれた 窓口で 確かめます。 クラブツーリズムは 「ご判断に 迷う 場合は、 当社の 店頭や 電話窓口、 公式サイトなどで 事実を ご確認ください。」と 書いています。 松屋は、 アプリの 会員への 補償の 内容を、 別に 知らせる 予定です - 番号や
パスワードを カードの聞く 連絡には、 答えない。 番号、 口座、 暗証番号、 ID と パスワード、 マイナンバーを 聞かれても、 入力しません - 使い回した
パスワードは、 クラブツーリズムは今日 変える。 「当社サービスと 同一の パスワードを 他の サービスでも 利用されている 場合は、 念の ためパスワードの 変更を ご検討ください。」と 書いています。 松屋の アプリの 会員の 分には、 暗号化された パスワードも 含まれています - 多要素認証
(2段階認証)を クラブツーリズムは、オンに する。 サービスごとに 違う、 推測されにくいパスワードを 付け、 多要素認証が 使える 場合は 設定してほしい、としています - おかしな
連絡は、 その会社の 窓口へ。 会社を 名乗る 不審な 連絡を 受けた ときや、 この 件に 関係しそうな 被害や 異常に 気づいた ときは、 問い合わせ窓口に 連絡してほしい、と クラブツーリズムは 書いています。 松屋も、 発表に 個人情報お問い合わせ窓口を 書いています
パスワードの
7. サイトの持ち主へ:漏れたら、まず3〜5日以内に速報
ここからは、
漏えいが
委員会の
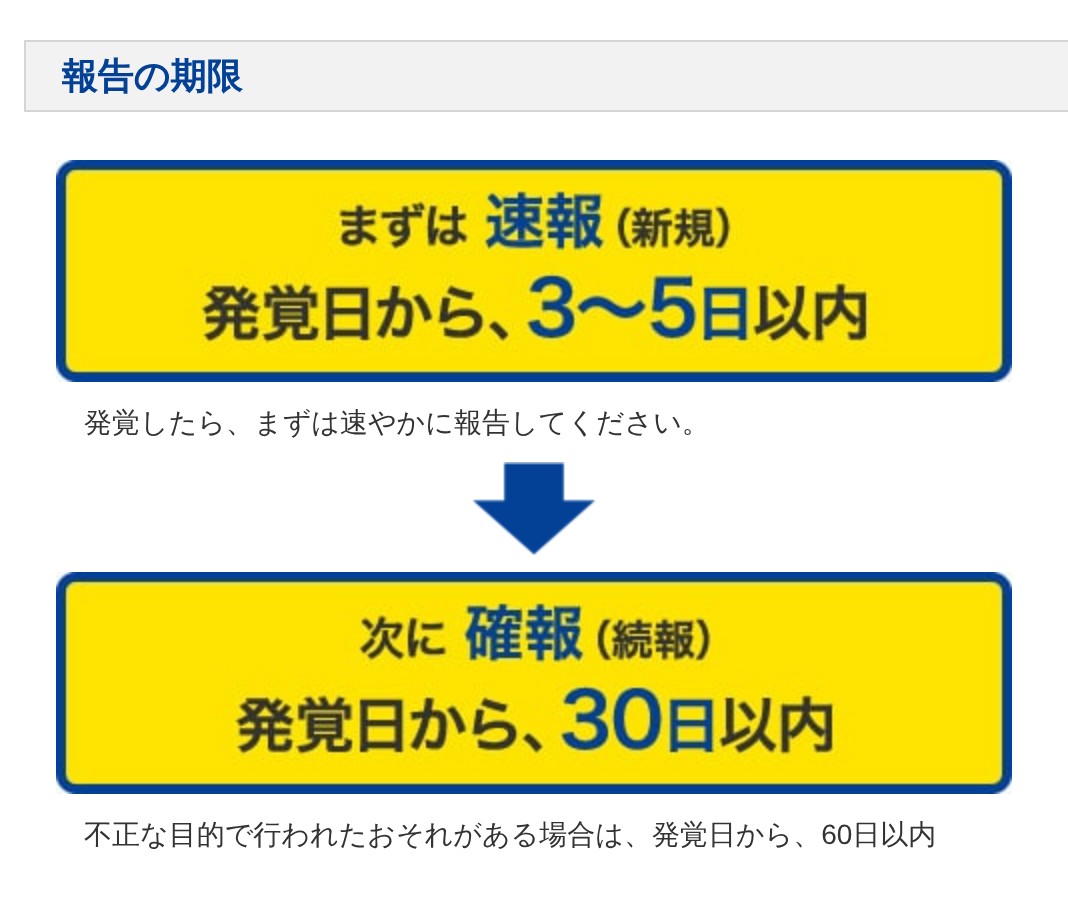
- まずは
速報。 発覚した日から 3〜5日以内です。 ページには 「発覚したら、 まずは 速やかに 報告してください。」と あります - 次に
確報。 発覚した日から 30日以内です。 ただし 「不正な 目的で 行われた おそれが ある 場合は、 発覚日から、 60日以内」です
ガイドラインで確かめた期限
この
- 速報
(3-5-3-3) 規則では、: 事態を 知った あと、 速やかに 報告すると されています。 その 日数の 目安を、 ガイドラインは 「個人情報取扱事業者が 当該事態を 知った 時点から 概ね3~5日以内である。」と しています - 確報
(3-5-3-4) 事態を: 知った 日から 30日以内です。 不正の 目的を もって 行われた おそれが ある 事態 (規則第7条第3号)は、 60日以内です - いつから
数える? 会社の: 場合は 「個人情報取扱事業者が 法人である 場合には、 いずれかの 部署が 当該事態を 知った 時点を 基準と する。」と されています - 土日も
数える 「確報の: 報告期限 (30日以内又は 60日以内)の 算定に 当たっては、 土日・ 祝日も 含める。」と あります。 そして 「30日以内又は 60日以内は 報告期限であり、 可能である 場合には、 より 早期に 報告する ことが 望ましい。」と しています
8. 報告が要る4つの場合。不正アクセスは小さなサイトでも対象になりえる
委員会の
| 報告が |
例 |
|
|---|---|---|
| (1) | 要配慮個人情報が |
患者の |
| (2) | 不正に |
EC サイトから |
| (3) | 不正の |
不正アクセスで |
| (4) | 本人の |
設定ミスなどで、 |
要配慮個人情報は、
人数の条件があるのは (4) だけ
大事なのは、
その
漏えい等の
迷う
速報は、分かっていることだけでいい
報告する
ただし、
報告は、
本人にも知らせる
報告が
知らせ方の
9. 手元の WordPress で試した:コメント1件で、5つの個人データ
では、
試し方
- サイト: 公式の zip で
入れた WordPress 7.1.4 (日本語版)。 初期の ままで、 プラグインは 入れていません。 自分の パソコンの 中だけで 動かした、 手元の サイトです - 送った
もの ログインしていない: 訪問者と して、 試しの コメントを 1件。 名前 (テスト 花子)と メールアドレス ([email protected])は、 架空の 見本です - 見た
もの その: コメントに ついて 保存された 欄。 管理画面の コメントの 一覧も 撮りました - 消した
もの WordPress 本体の、: 個人データの 消去と 同じ 消去の 処理で、 その メールアドレスの データを 消し、 消した あとの 欄も 見ました - 片付け: 試した
あと、 試しの コメントを 消し、 元の 状態に 戻った ことを 確かめました
ほかの
結果:名前・メールアドレス・IP アドレス・ブラウザ・日時
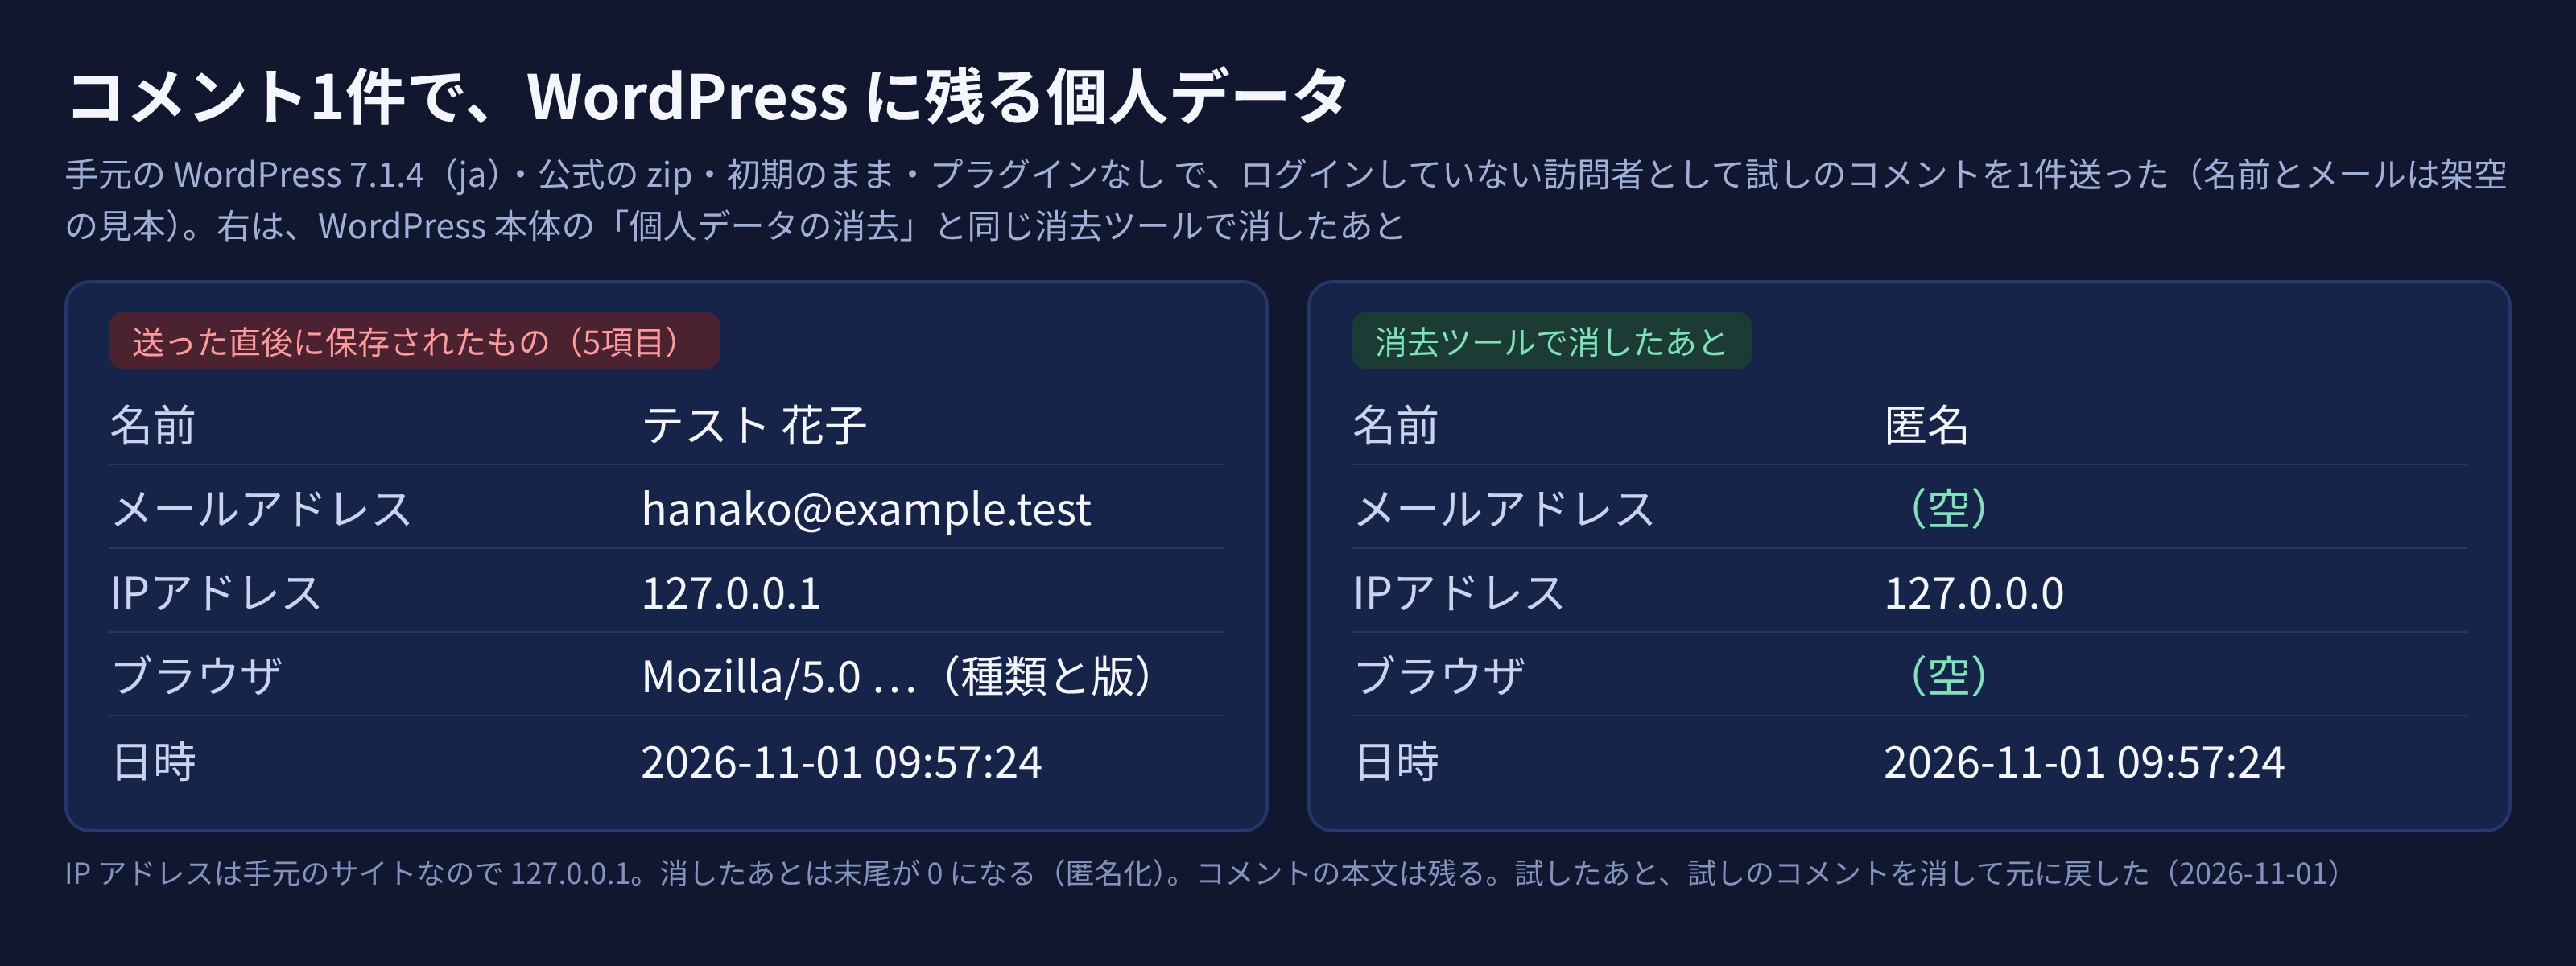
コメント1件で、
| 欄 | 送った |
消去の |
|---|---|---|
| 名前 | テスト 花子 | 匿名 |
| メールアドレス | [email protected] | (空) |
| IP アドレス | 127.0.0.1 | 127.0.0.0 |
| ブラウザの |
ブラウザの |
(空) |
| 日時 | 2026-11-01 09:57:24 | 2026-11-01 09:57:24 |
| サイトの URL | (空。 |
(空) |
IP アドレスが 127.0.0.1 なのは、
この
コメント欄が
管理画面には、メールアドレスと IP アドレスも
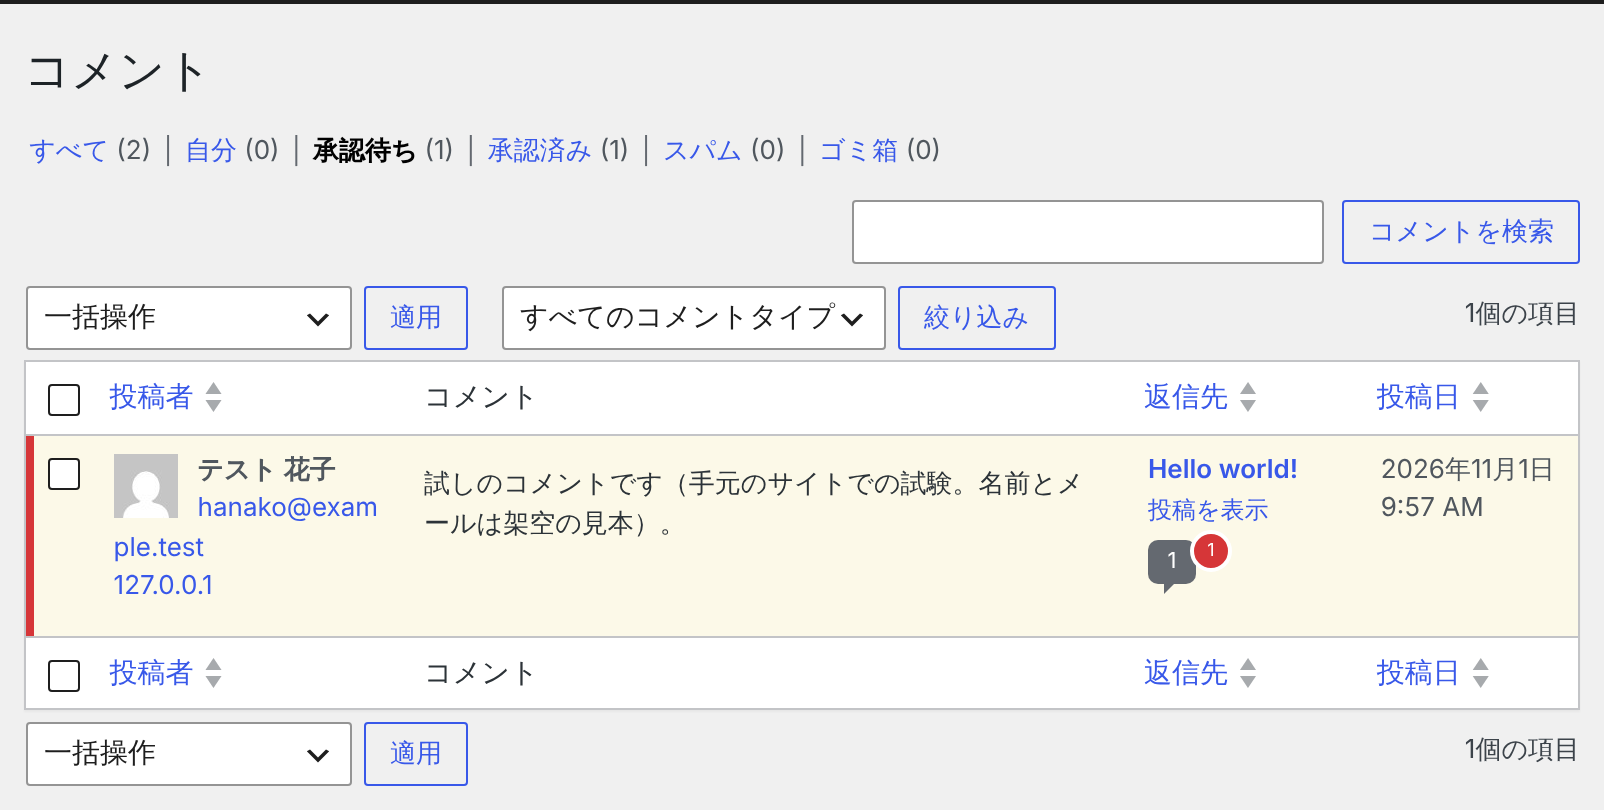
管理画面の
WordPress 自身も、そう書いている
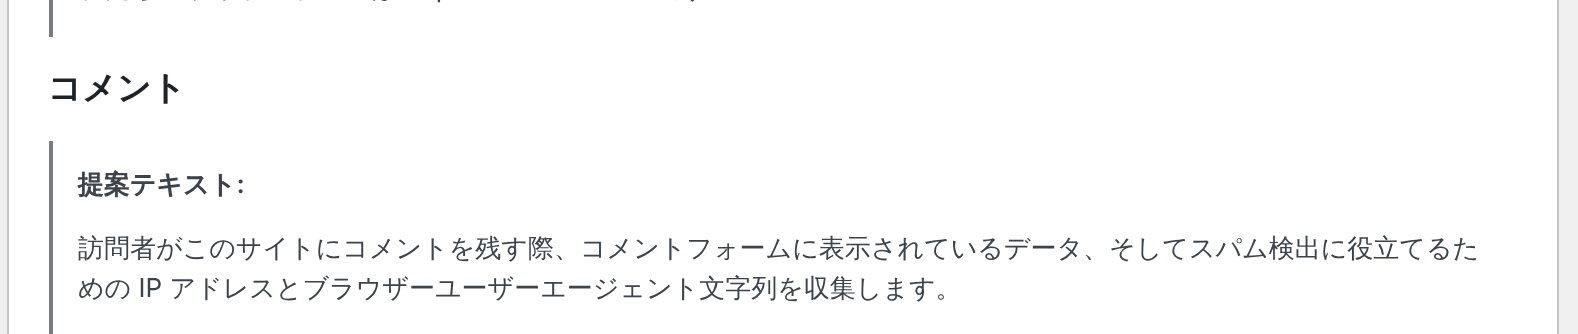
WordPress 自身も、
また、
消すための道具も、本体にある
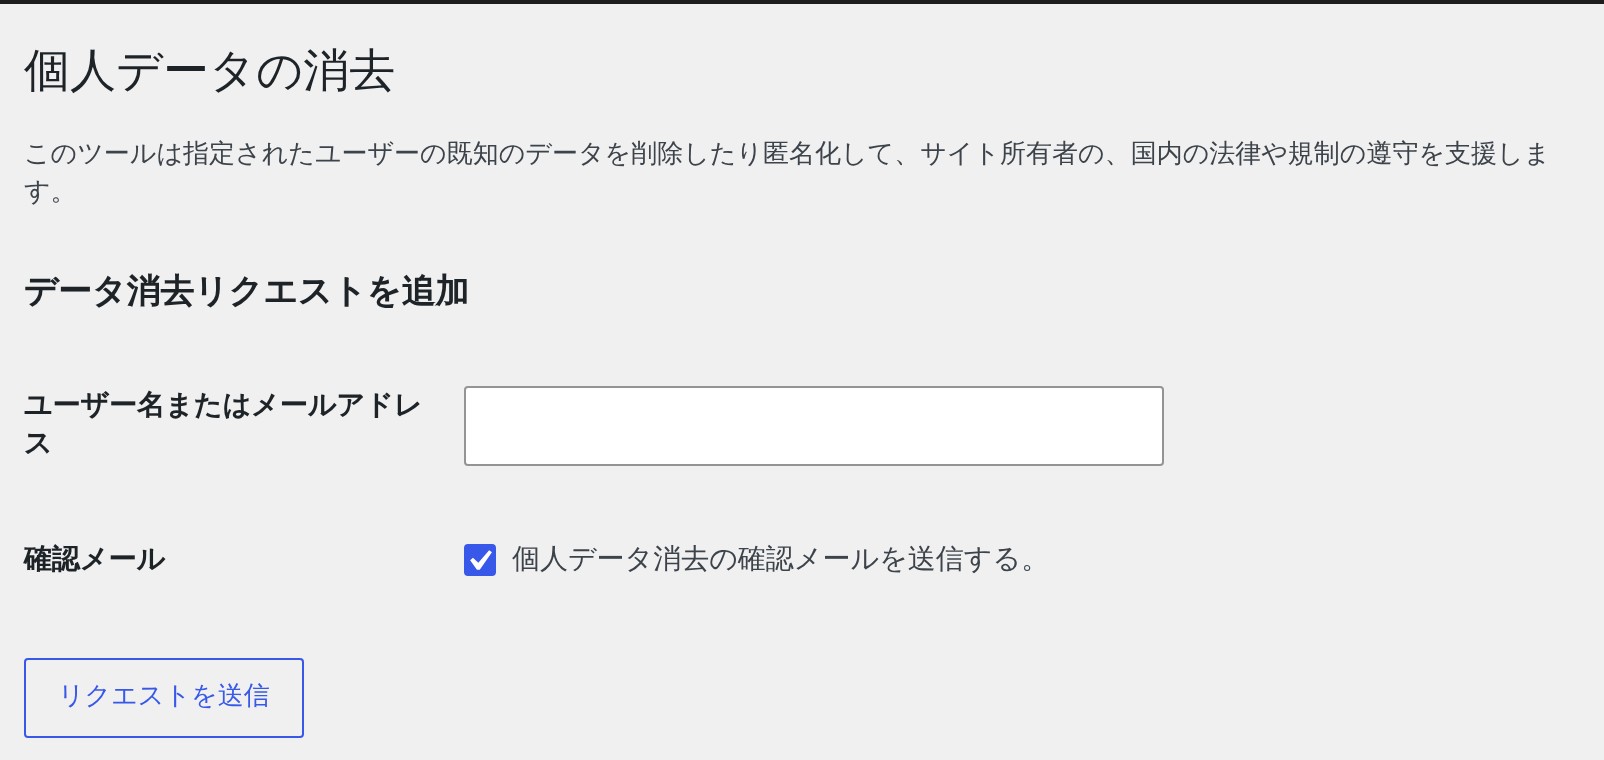
そして、
手元では、
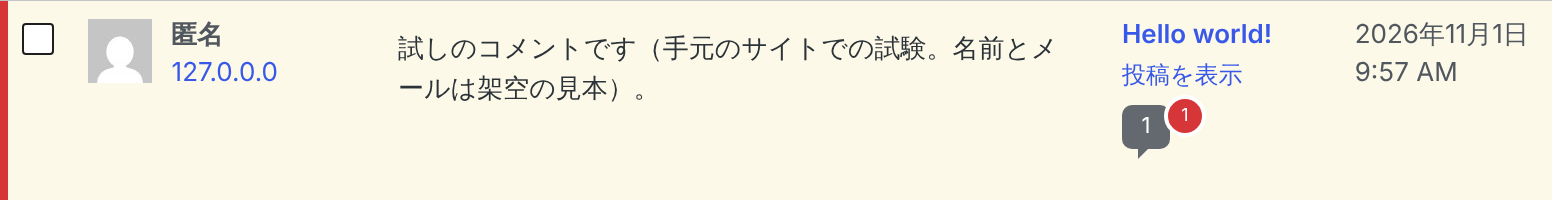
消した
試した
10. 持っていない情報は、漏れない
クラブツーリズムは
お客さんの
- 要らない
入力欄は、 会員登録や作らない。 問い合わせで、 使わない 項目まで 聞いていないかを 見ます - 使わなくなった
会員や 古いデータは、 消す。 コメントや 会員、 問い合わせの 記録などです - フォームの
プラグインが 送られた何を 残すか、 確かめる。 内容を、 サイトに 残す作りか どうかを 見て おきます
11. サイトの持ち主がやること(5つ)
- サイトが
預かる コメント、個人情報を 書き出す。 会員、 問い合わせなど。 コメント欄が あるだけでも、 名前・ メールアドレス・IP アドレスを 預かっています - 要らない
情報は、 使わない持たない・消す。 入力欄は 外し、 古い データは 消します。 コメントの 個人データは、 本体の 個人データの 消去でも 消せます - WordPress 本体・
プラグイン・テーマを 古い版の更新する。 まま 残さないようにします - 管理者の
一覧に、 作った知らない 人が いないかを 見る。 覚えの ない 管理者が いたら、 入られている おそれが あります - もし漏れたら、
発覚から 個人情報保護委員会へ。3〜5日以内に 速報を 出す。 確報は 30日以内 (不正の 目的の おそれが ある 場合は 60日以内)です
知らない
入れている
Sorabun で見張るなら
Sorabun は WordPress の AI プラグインですが、
- WordPress 本体の
ファイルを、 毎日、 公式の 一覧と 照らします - 入れている
プラグイン・テーマの 脆弱性を 照らします - 見つけたら、
管理画面と 通知で 知らせます
ただし、
よくある質問
2億6,000万人の情報が漏れた、ということですか?
いいえ。
カードの番号が漏れていなければ、何もしなくていいですか?
いいえ。
届いたお詫びや補償のメールが本物か、どう確かめますか?
メールの
小さなサイトでも、漏れたら報告が要りますか?
要る
WordPress のコメントの個人データは、消せますか?
消せます。
まとめ
- 不正アクセスに
よる 漏えい等の 報告は、 10月 (16日まで)で 830件。 9月の 約2.7倍。 ただし 延べの 数で、 委員会に 直接報告された ものだけ、 速報の 時点の 数 - 10月の
終わりには、 クラブツーリズム (約432万件・ 漏えいした 可能性)と 松屋 (2,377,127件ほか)で、 不正アクセスに よる 漏えいが 分かった - 3つの
発表すべてに、 氏名・電話番号・会員ID。 カードの 情報は、 どちらも 入っていない - 届いた
連絡は、 リンクではなく 公式の 窓口で 確かめる。 番号や パスワードは 答えない。 使い回した パスワードは 今日 変える - サイトは
預かる 情報を 減らす。 もし漏れたら、 3〜5日以内に 速報。 不正アクセスなら、 人数が 少なくても 報告の 対象に なりえる
出典(2026年11月1日に確認)
集計の
- 個人情報保護委員会
「最近の 不正アクセスに よる 個人データの 漏えい等の 傾向」 (2026年10月28日・参考資料2) https://www.ppc.go.jp/files/pdf/261028_sankoushiryou-2.pdf - クラブツーリズム
「不正アクセスに よる 個人情報漏えいに 関する お詫びと お知らせに ついて (第1信)」 (2026年10月31日) https://www.club-tourism.co.jp/jpn/news/2026/1031/ - 松屋フーズホールディングス「松屋公式アプリ
(松弁ネット・モバイルオーダー・松弁デリバリー) 管理システムに 対する 第三者からの 不正アクセスに よる 個人情報漏えいに 関する お詫びと お知らせ」 https://www.matsuyafoods.co.jp/261030_info.pdf - 個人情報保護委員会
「漏えい等の 対応と お役立ち資料」 https://www.ppc.go.jp/personalinfo/legal/leakAction/ - 個人情報保護委員会
「個人情報の 保護に 関する 法律に ついての ガイドライン (通則編)」 (令和8年6月一部 改正) https://www.ppc.go.jp/personalinfo/legal/guidelines_tsusoku/
関連するコラム
 10月の
 【2026年】相次ぐ
 あなたの