AI活用

【実際に試した】WordPress 自動投稿のしくみ。予約投稿は、だれもサイトを開かないと公開されない? WP-CronとREST APIで確かめた【2026年】

公開 ・ 読了の目安 約19分 ・ Sorabun 編集部

【実際に試した】WordPress 自動投稿のしくみ。予約投稿は、だれもサイトを開かないと公開されない? WP-CronとREST APIで確かめた【2026年】

WordPress 自動投稿というと、決めた時刻に記事が出る「予約投稿」と、外のツールから記事を入れる「REST API」の2つが土台です。ただ、予約投稿は時刻が来たら必ず公開される、とは限りません。この記事では、WordPress の公式の文書で予約投稿のしくみ(WP-Cron)を確かめ、手元に立てた WordPress 7.1.5 で、予約の時刻を過ぎたあとに何が起きるか、REST API で予約を入れると日時がどう扱われるかを試しました。

先に結論を書きます。

1. 公式の文書で確かめた: 予約投稿と WP-Cron のしくみ

予約投稿は「future」という状態の記事

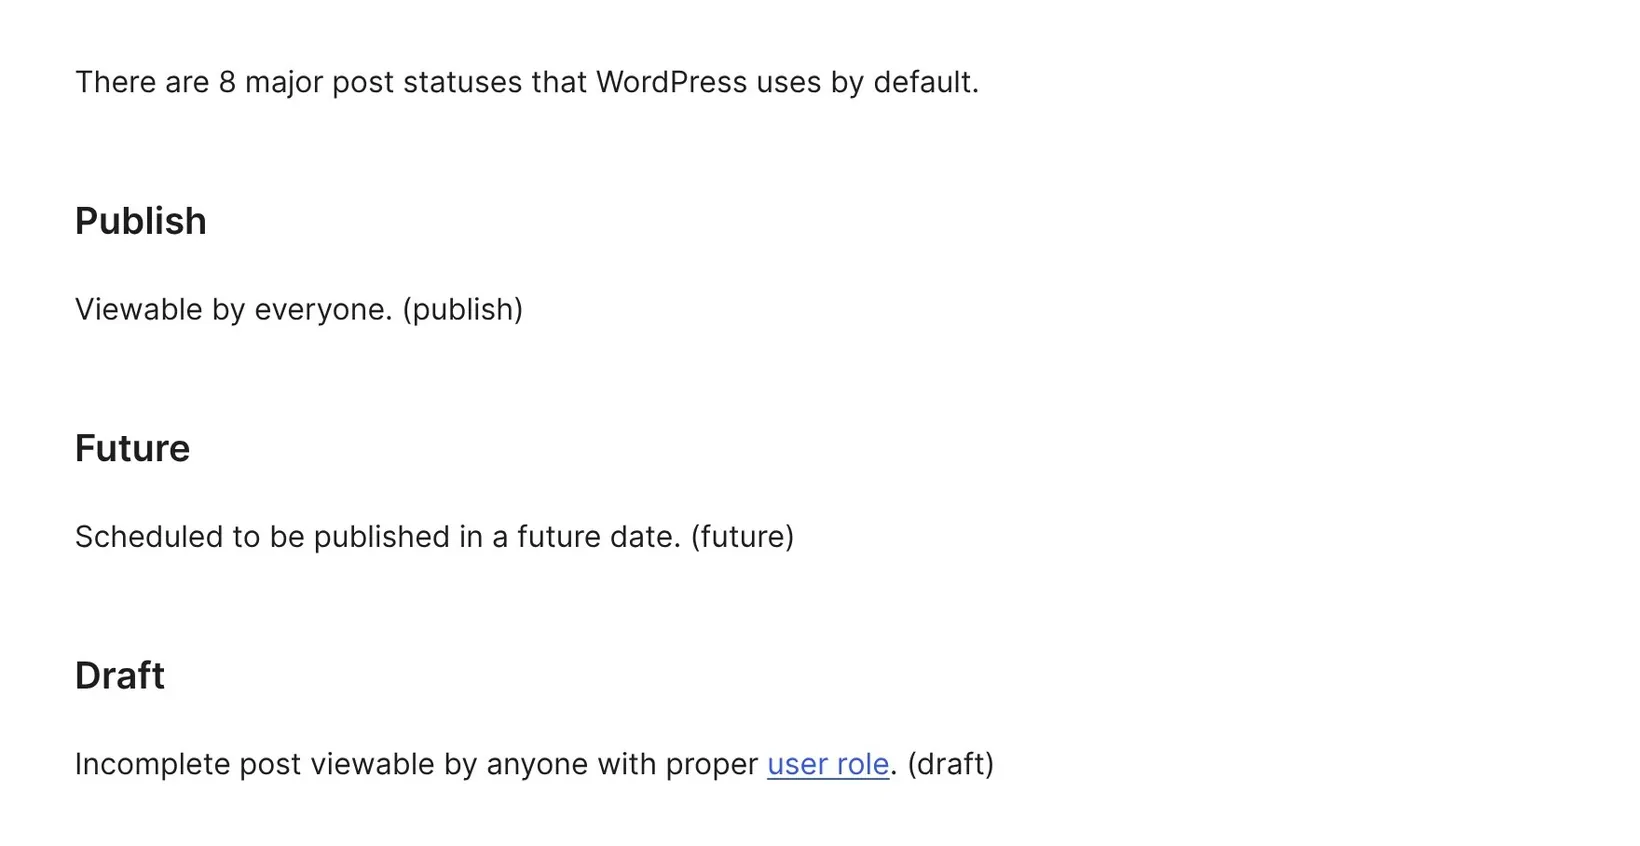
WordPress の記事には「公開」「下書き」などの状態があります。WordPress.org の文書「Post Status」は、標準の状態を8つ挙げ、予約投稿はそのうちの future(予約済み)で、「Scheduled to be published in a future date.」(未来の日時に公開される予定)と説明しています。

WordPress.org の文書「Post Status」。標準の状態は8つで、Publish(だれでも見られる)、Future(未来の日時に公開される予定)、Draft(書きかけ)が並ぶ
WordPress.org Documentation「Post Status」

予約の時刻が来たら、future の記事を publish(公開)に変える仕事が要ります。それをするのが WP-Cron です。WordPress の関数の説明(check_and_publish_future_post)にも、この関数は WP-Cron の publish_future_post という予定から呼ばれ、記事がまだ future で、時刻が来ていれば公開する、と書かれています。

WP-Cron は、ページが開かれたときにだけ動く

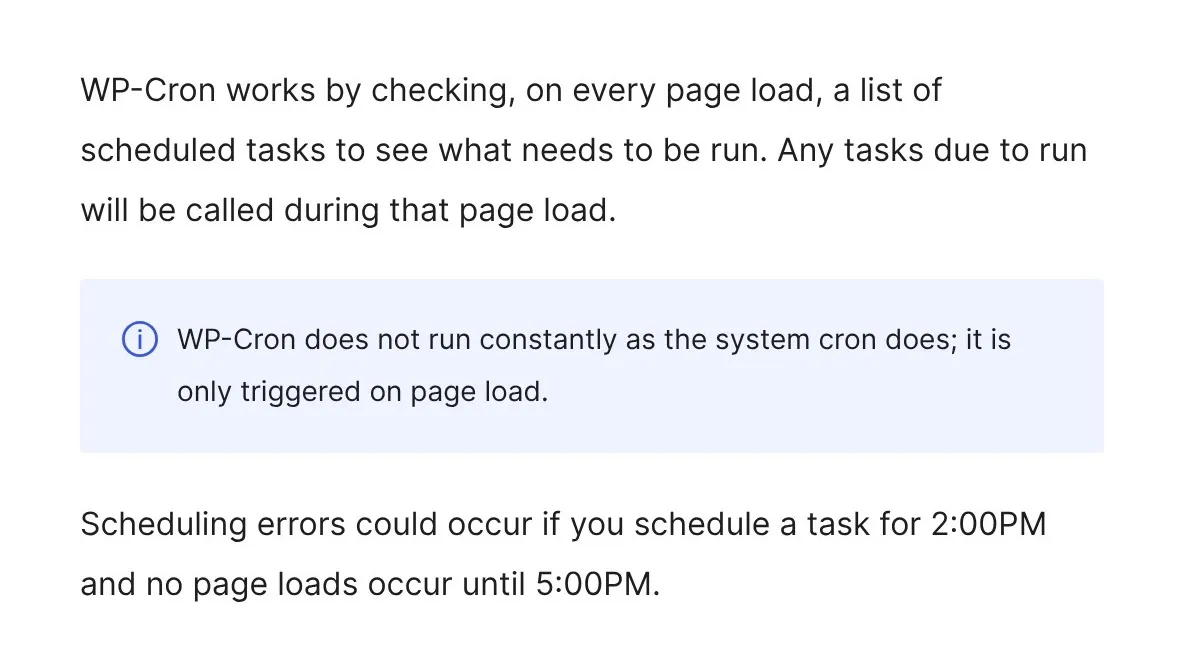
WordPress Developer Resources の「Cron」は、WP-Cron のしくみをこう書いています。ページが読み込まれるたびに予定の一覧を見て、時刻の来た仕事をそのときに動かす。そして「WP-Cron does not run constantly as the system cron does; it is only triggered on page load.」(サーバーの cron のように常に動いているのではなく、ページが読み込まれたときにだけ動く)。

WordPress Developer Resources の「Cron」。WP-Cron はページが読み込まれるたびに予定の一覧を確かめ、サーバーの cron のように常に動くのではない。午後2時の予定でも、午後5時までページが開かれなければ遅れる、と書かれている
WordPress Developer Resources「Cron」(Last updated December 14, 2023)

同じページには、「Scheduling errors could occur if you schedule a task for 2:00PM and no page loads occur until 5:00PM.」という例もあります。午後2時に予定した仕事でも、午後5時までだれもページを開かなければ、そのあいだは動かないということです。予約投稿の公開も、こうした予定の仕事の1つです。

時刻どおりに動かしたいなら、サーバーの cron

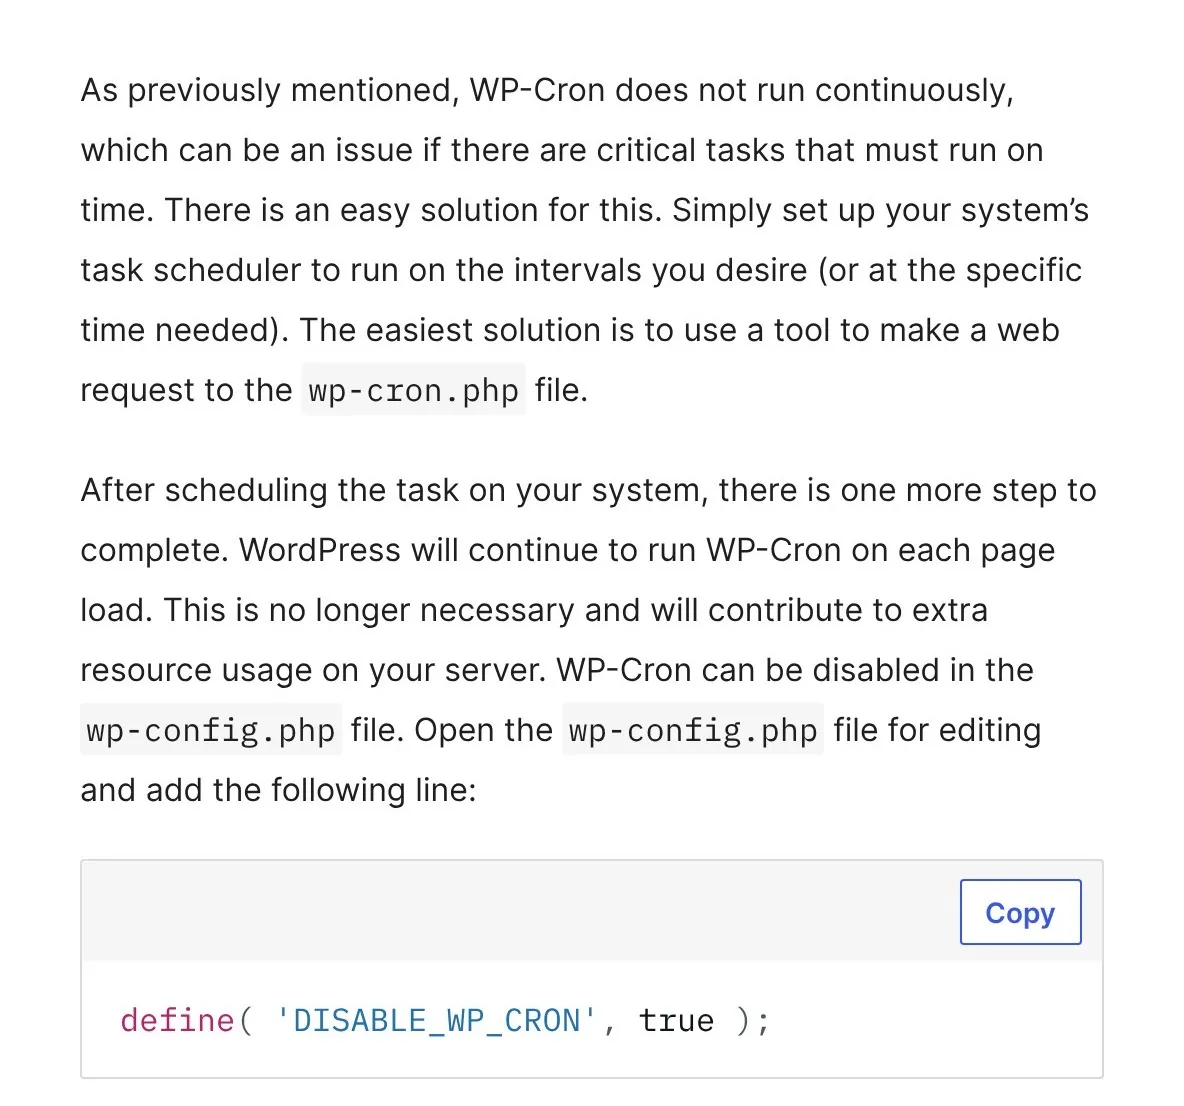
別の文書「Hooking WP-Cron Into the System Task Scheduler」は、時刻どおりに動かしたい仕事があるなら、サーバーの予定の機能(Linux の cron など)で wp-cron.php を定期的に開くように、とすすめています。そのうえで、ページを開くたびに WP-Cron を動かすのは要らなくなるので、wp-config.php に define( 'DISABLE_WP_CRON', true ); を書いて止めてよい、としています。

WordPress Developer Resources の「Hooking WP-Cron Into the System Task Scheduler」。サーバーの予定の機能で wp-cron.php を開くようにし、そのあと wp-config.php に DISABLE_WP_CRON を書いて、ページを開くたびの WP-Cron を止める
WordPress Developer Resources「Hooking WP-Cron Into the System Task Scheduler」(Last updated March 20, 2025)

大事なのは順番です。文書は、サーバーの cron を用意したうえで「WordPress will continue to run WP-Cron on each page load.」(このままだとページを開くたびにも動く)ので止めてよい、と書いています。サーバーの cron が無いまま DISABLE_WP_CRON だけを書くと、予約投稿を公開する仕事を動かすものが、どこにも無くなります。次の節で、それを手元で確かめました。

2. 手元の WordPress で試した: 予約投稿は、いつ公開になった?

手元に WordPress 7.1.5(日本語版・PHP 8.3.6)を立て、サイトの時間帯は日本(Asia/Tokyo)にしました。外のサイトには何も問い合わせない設定です。1分後に公開する予約投稿を入れ、時刻を過ぎたあと、サイトをどう開くと公開になるかを見ました。待つあいだは、サイトに何も問い合わせていません(記事の状態は、データベースのファイルを読むだけで確かめました)。

初期の WordPress には、更新の確かめなど WP-Cron の予定が7件入っていました。予約投稿を1本入れると、publish_future_post という予定が1件足されて8件になりました。予約投稿は、WP-Cron の予定の1つになるということです。

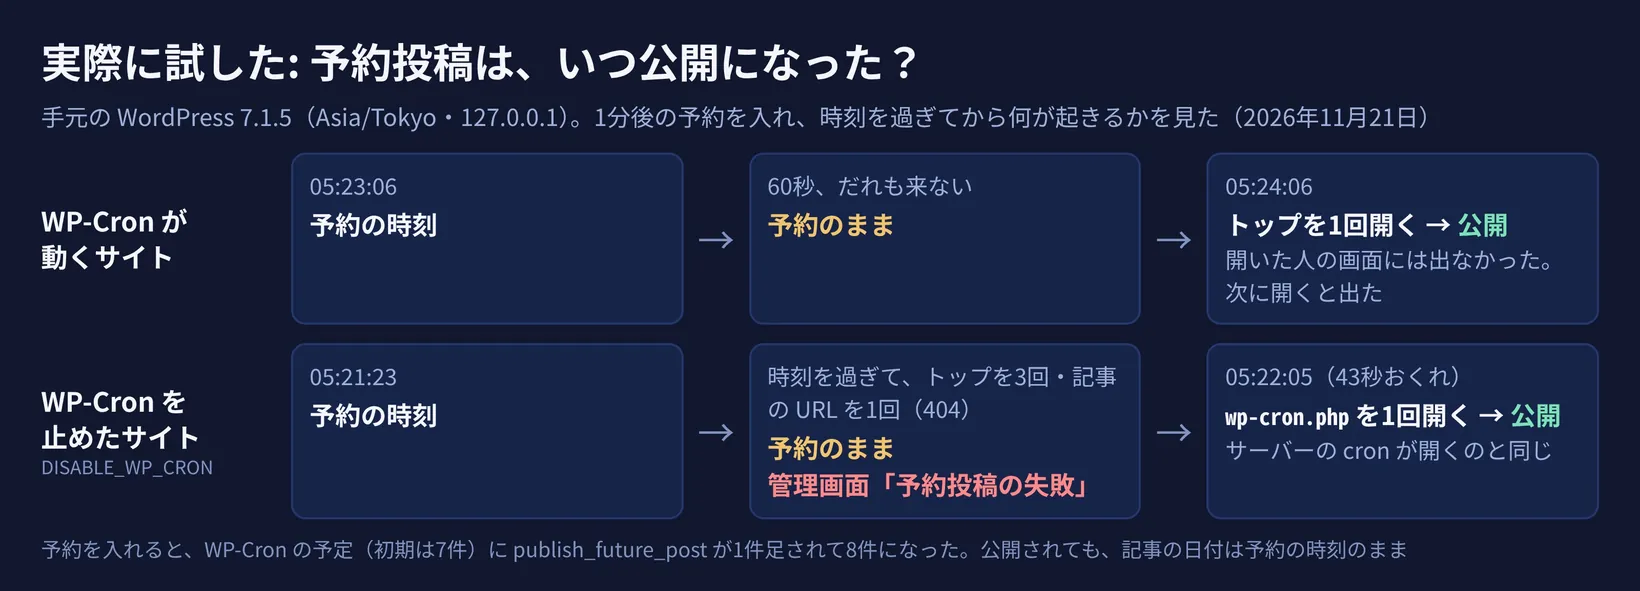
実際に試した: 予約投稿は、いつ公開になった? WP-Cron が動くサイトでは、時刻から60秒だれも来ないあいだは予約のままで、トップを1回開くと公開。WP-Cron を止めたサイトでは、トップを3回・記事の URL を1回開いても予約のままで、管理画面に予約投稿の失敗。wp-cron.php を1回開くと公開
手元の WordPress 7.1.5 で Sorabun が試した(2026年11月21日)

WP-Cron が動くサイト: だれかが開くまで公開されない

ふつうの WordPress と同じく、WP-Cron が動く設定で試しました。予約の時刻は5時23分06秒です。時刻から60秒、だれもサイトを開かないあいだ、記事は予約(future)のままでした。5時24分06秒にトップページを1回開くと、その直後に公開(publish)に変わりました。

おもしろいのは、その1回目に開いた人の画面です。トップページの記事の一覧に、新しい記事はまだ出ていませんでした。WP-Cron は、開かれたページとは別に裏で動くので、1回目のページを作った時点では、まだ予約のままだったということです。もう1回開くと、一覧に出ました。

訪問の多いサイトなら、時刻のすぐあとにだれかが開くので、ほぼ時刻どおりに出ます。訪問の少ないサイトや、訪問の少ない時間帯の予約では、最初の訪問まで出ないことがあります。

WP-Cron を止めたサイト: 何度開いても公開されない

次に、wp-config.php に DISABLE_WP_CRON を書き、サーバーの cron は用意しない形で試しました。予約の時刻は5時21分23秒です。時刻の30秒後まで何も開かず、そのあとトップページを3回、予約した記事の URL を1回開きました。記事は予約のままでした。記事の URL は、ログインしていない人には 404(見つかりません)でした。

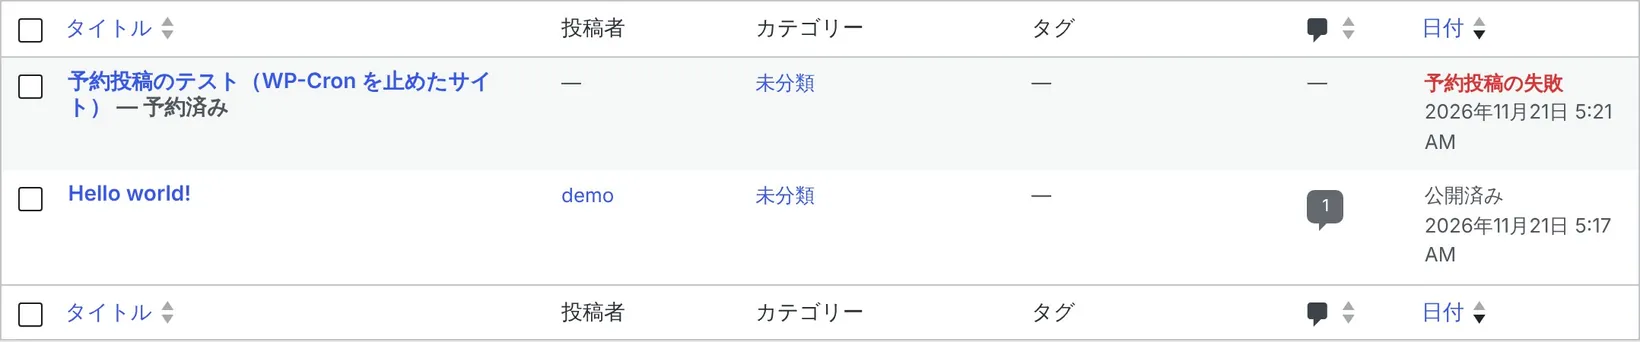
管理画面の投稿一覧を開くと、日付の欄に赤い字で「予約投稿の失敗」と出ていました。時刻を過ぎても予約のままの記事に、WordPress が付ける印です。

手元の WordPress 7.1.5 の投稿一覧。WP-Cron を止めたサイトの予約投稿に、赤い字で「予約投稿の失敗」と出ている
手元の WordPress 7.1.5 で Sorabun が試した(2026年11月21日)

最後に、サーバーの cron がするのと同じように、wp-cron.php を1回だけ開きました。5時22分05秒で、時刻から43秒おくれです。その場で公開に変わりました。公開になっても、記事の日付は予約した5時21分のままでした。日付だけを見ると時刻どおりに出たように見えても、実際に読めるようになったのは43秒あとです。

試したサイト 時刻を過ぎて、何もしない ページを開く 公開になったきっかけ
WP-Cron が動く(ふつう) 予約のまま(60秒) トップを1回 → 公開 最初の訪問
WP-Cron を止めた・サーバーの cron なし 予約のまま(30秒) トップ3回・記事1回でも予約のまま wp-cron.php を開いたとき

3. 外のツールから入れる: REST API とアプリケーションパスワード

公式の文書: アプリケーションパスワードは HTTPS で

外のツール(自作のプログラムや、記事を作るサービス)から WordPress に記事を入れるときは、WordPress の REST API を使います。REST API Handbook の「Authentication」は、「As of 5.6, WordPress has shipped with Application Passwords」と書き、ユーザーの編集の画面で作ったアプリケーションパスワードを、https の REST API の要求に付けて使う方法を示しています。

WordPress Developer Resources の REST API Handbook「Authentication」。WordPress 5.6 からアプリケーションパスワードがあり、ユーザーの編集の画面で作れる。https の REST API の要求に、ベーシック認証で付けて使う
WordPress Developer Resources「Authentication」(Last updated October 14, 2026)

WordPress 5.6 のときの公式の案内(Application Passwords: Integration Guide)には、くわしい決まりがあります。「Application Passwords are 24-characters long」(24字)で、記号を使わない英数字です。ログインの画面(wp-login.php)では使えず、プログラムから使うためのものです。そして「By default, Application Passwords is available to all users on sites served over SSL」、つまり、使えるのは HTTPS のサイトが標準です。

記事の状態については、REST API Handbook の「Posts」が、status に publish・future・draft・pending・private を入れられると書いています。日時は date(サイトの時間帯)と date_gmt(世界標準時)の2つがあります。

手元で試した: http のサイトでは使えない、ふつうのパスワードでは入れない

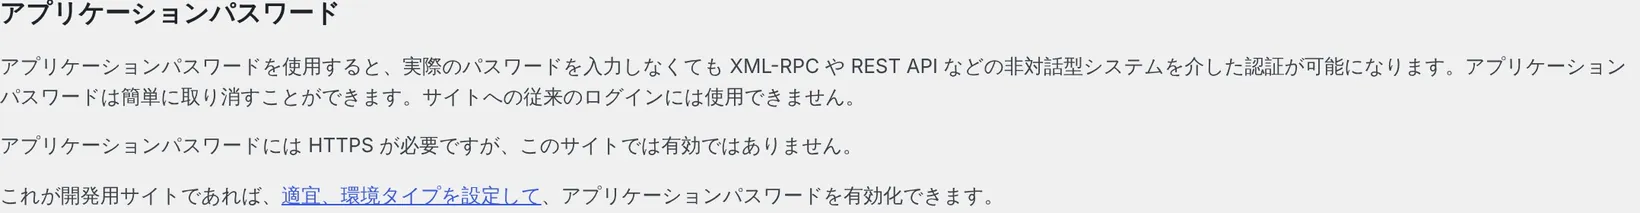
手元の WordPress は http(HTTPS ではない)なので、まずそのまま試しました。プロフィールの画面のアプリケーションパスワードの欄には、作るボタンが無く、「アプリケーションパスワードには HTTPS が必要ですが、このサイトでは有効ではありません。」と出ました。REST API の入口(/wp-json/)が知らせる、使えるログインの方法の一覧も空でした。

手元の WordPress 7.1.5 のプロフィールの画面。アプリケーションパスワードの欄に、HTTPS が必要だが、このサイトでは有効ではない、と出ている
手元の WordPress 7.1.5(http)で Sorabun が試した(2026年11月21日)

ログインのユーザー名とふつうのパスワードを REST API に付けて記事を入れようとすると、401(ログインしていない扱い)で断られました。WordPress の REST API は、ふつうのパスワードを受け付けません。

そこで、手元の試験のためだけに、サイトの環境の種類を「local」(開発用)にしました。WordPress は、HTTPS か、この local のときにアプリケーションパスワードを使えるようにします。本物のサイトでは、HTTPS にして使います。作ったアプリケーションパスワードは、案内のとおり24字でした。まちがったアプリケーションパスワードでは、やはり 401 でした。

手元で試した: 6本入れて、状態と日時を見た

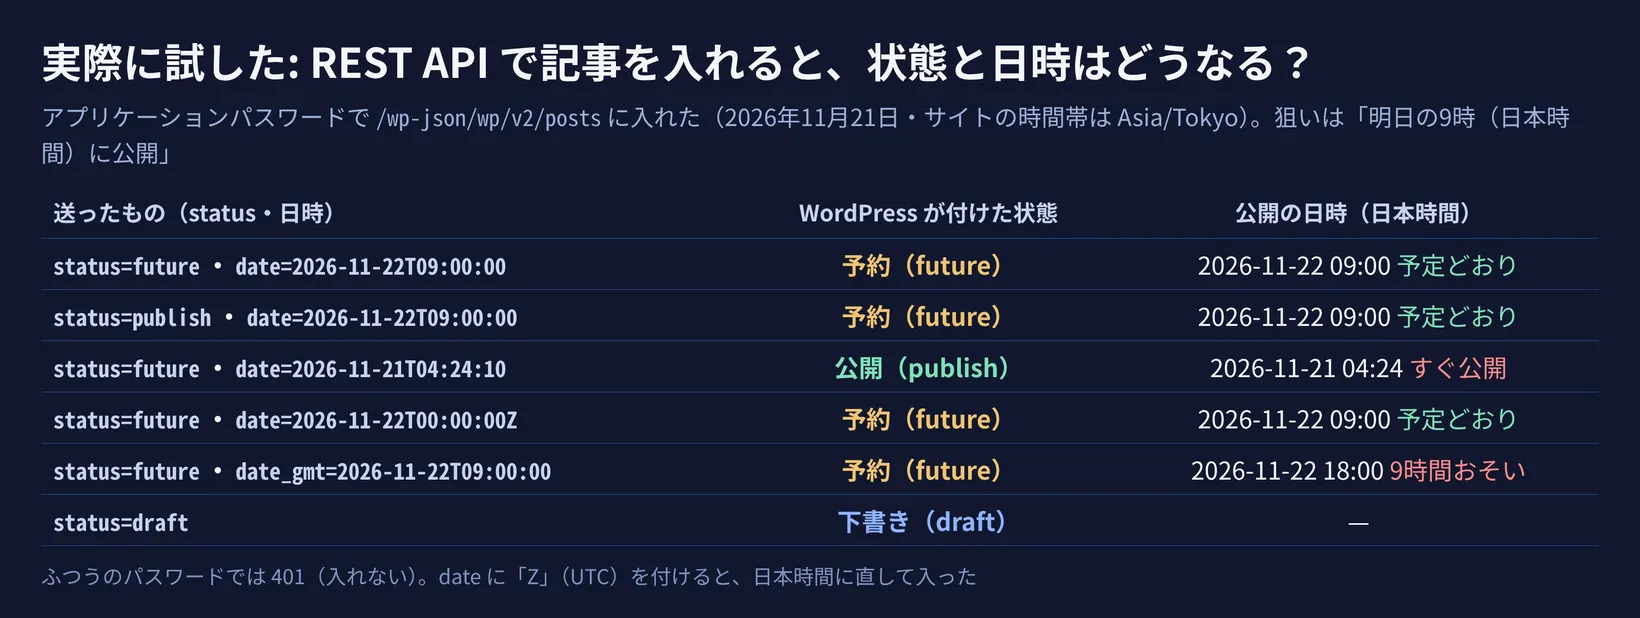
アプリケーションパスワードを付けて、REST API で記事を6本入れました。狙いは、明日(11月22日)の朝9時、日本時間に公開することです。

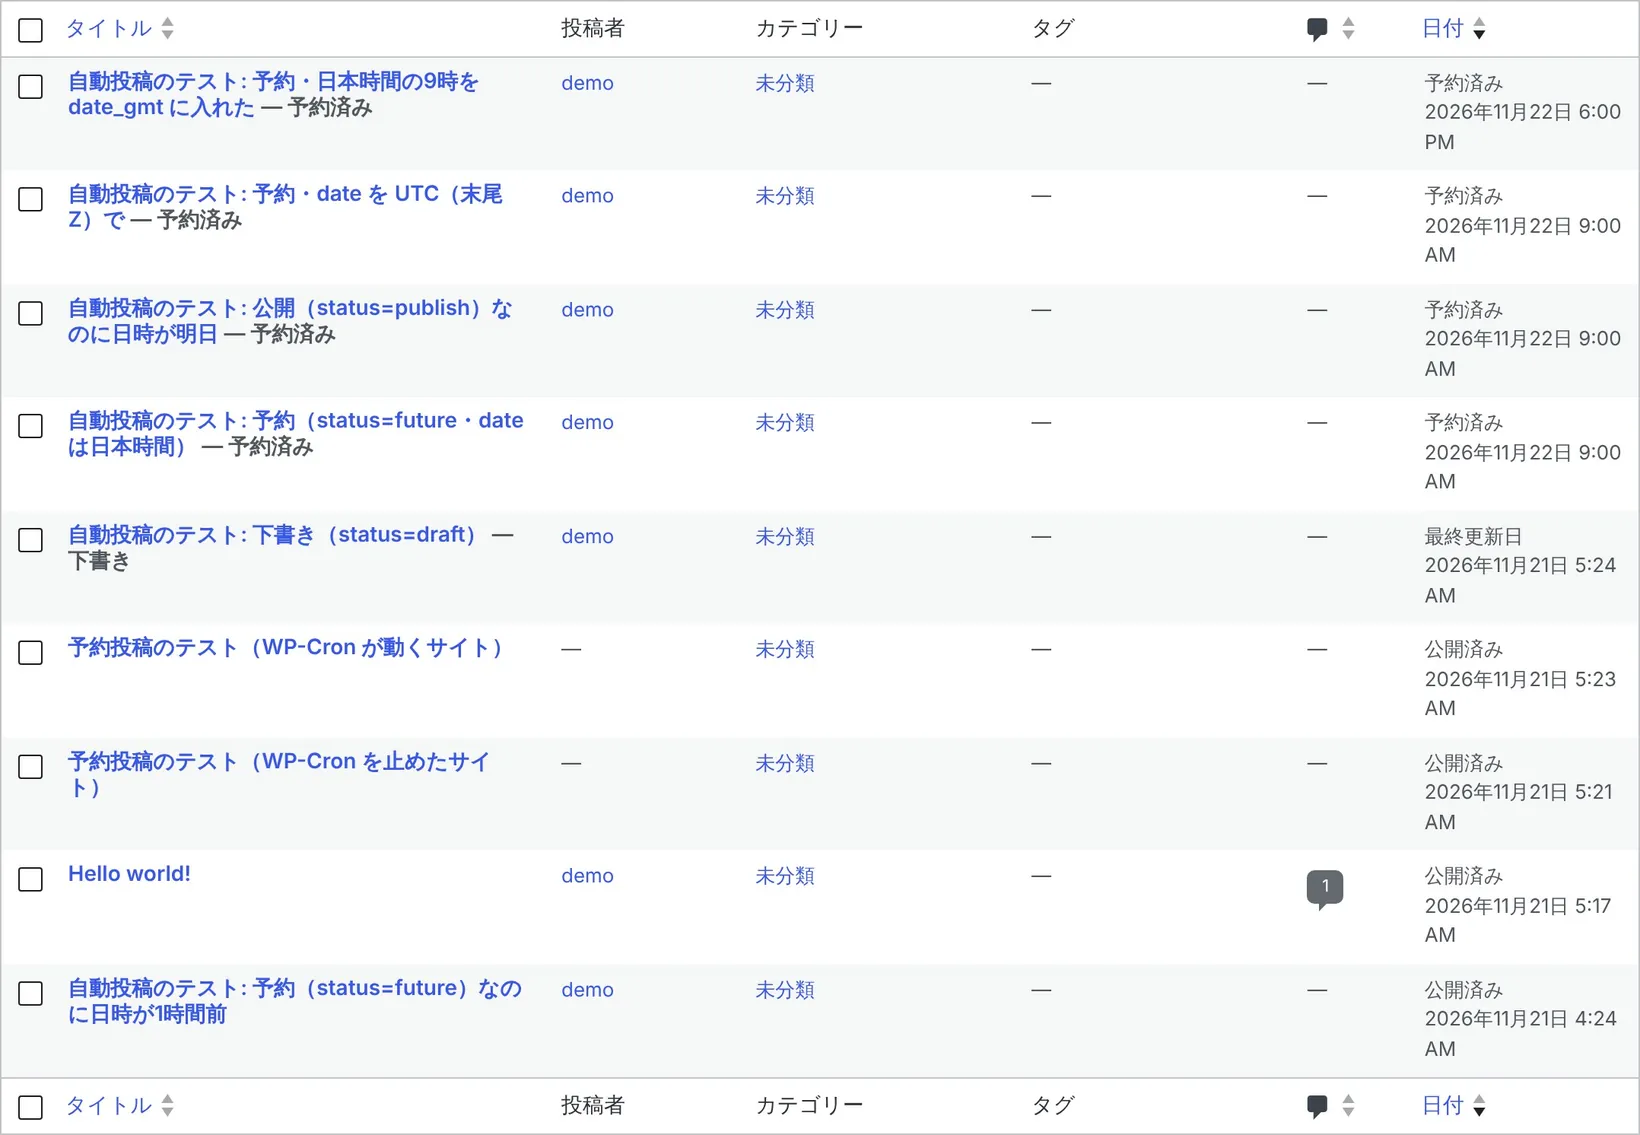
実際に試した: REST API で記事を入れると、状態と日時はどうなる? status=future と日本時間の date は予定どおり、status=publish でも日時が明日なら予約、status=future でも日時が1時間前ならすぐ公開、date の末尾に Z(UTC)を付けると日本時間に直して予定どおり、日本時間の9時を date_gmt に入れると9時間おそい18時、status=draft は下書き
手元の WordPress 7.1.5 で Sorabun が試した(2026年11月21日)
送ったもの WordPress が付けた状態 公開の日時(日本時間)
status=future、date=2026-11-22T09:00:00 予約 11月22日 9:00(予定どおり)
status=publish、date=2026-11-22T09:00:00 予約 11月22日 9:00(予定どおり)
status=future、date=1時間前 公開 すぐ公開
status=future、date=2026-11-22T00:00:00Z 予約 11月22日 9:00(予定どおり)
status=future、date_gmt=2026-11-22T09:00:00 予約 11月22日 18:00(9時間おそい)
status=draft 下書き —

分かったことは3つです。

  1. WordPress は、日時を見て状態を決め直します。 publish で送っても日時が未来なら予約に、future で送っても日時が過去ならすぐ公開になりました。予約のつもりがすぐ公開された、というときは、送った日時が過去になっていないかを疑います
  2. date は、サイトの時間帯で読まれます。 手元のサイトは日本時間なので、「09:00:00」は日本時間の9時でした。末尾に Z(世界標準時の印)を付けて「00:00:00Z」と送ると、日本時間の9時に直して入りました
  3. date_gmt に日本時間を入れると、9時間ずれます。 date_gmt は世界標準時なので、「09:00:00」は日本時間の18時の予約になりました。プログラムの時刻の扱いをまちがえると、こうなります

入れた記事は、管理画面の投稿一覧でも、予約済み・公開済み・下書きに分かれて並びました。

手元の WordPress 7.1.5 の投稿一覧。REST API で入れた記事が、予約済み(11月22日 9:00 と 18:00)・公開済み・下書きに分かれて並んでいる
手元の WordPress 7.1.5 で Sorabun が試した(2026年11月21日)

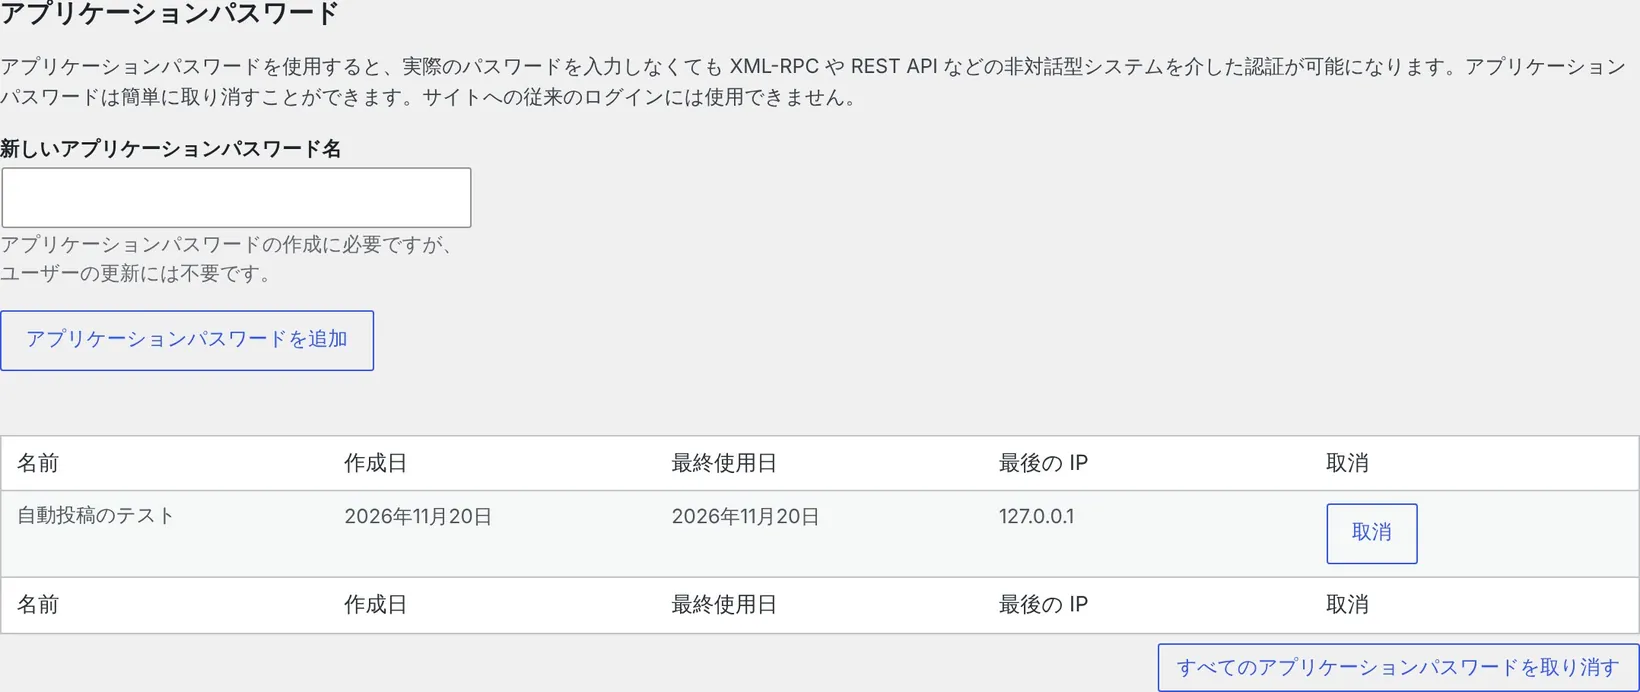
アプリケーションパスワードは、プロフィールの画面の一覧に、名前・作った日・最後に使った日・最後に使った接続元が出ます。手元では、最後の接続元は 127.0.0.1(自分)でした。使わなくなったものは、ここで取り消せます。

手元の WordPress 7.1.5 のプロフィールの画面。アプリケーションパスワード「自動投稿のテスト」の、作成日・最終使用日・最後の IP(127.0.0.1)・取消のボタンが並ぶ
手元の WordPress 7.1.5 で Sorabun が試した(2026年11月21日)

REST API で外から見えるもの・見えないものは、別の記事 WordPressのREST API、外から何が見える? で確かめています。

4. 自動投稿で気をつけること: 大量に作って出さない

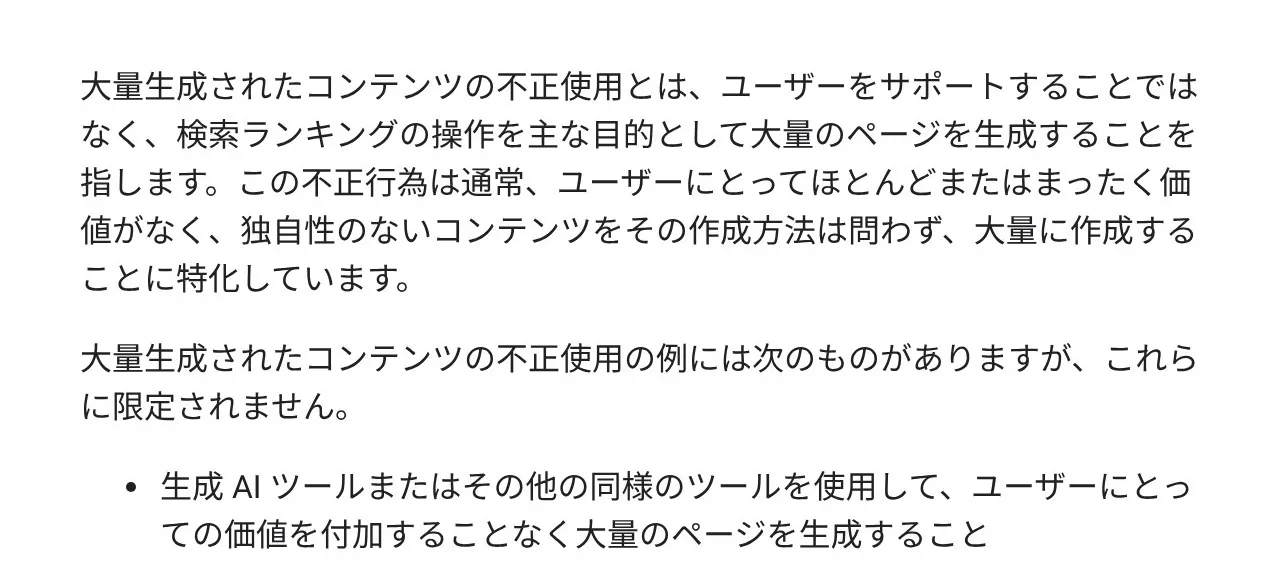
WordPress 自動投稿は、記事を出す手間を減らすものです。ただし、記事を中身ごと自動で大量に作って出すのは別の話です。Google のスパムに関するポリシーは、「大量生成されたコンテンツの不正使用」を挙げ、その例の1つ目に「生成 AI ツールまたはその他の同様のツールを使用して、ユーザーにとっての価値を付加することなく大量のページを生成すること」を挙げています。

Google 検索セントラル「スパムに関するポリシー」の「大量生成されたコンテンツの不正使用」。検索ランキングの操作を主な目的として大量のページを生成すること。例の1つ目は、生成 AI ツールなどで、ユーザーにとっての価値を付加することなく大量のページを生成すること
Google 検索セントラル「Google ウェブ検索のスパムに関するポリシー」(最終更新日 2026-09-02 UTC)

問題にしているのは作り方ではなく、価値を足さずに大量に作ることです。自動で入れた記事も、人が読み、自分たちの経験や確かめた事実を足してから出せば、ふつうの記事と同じです。手元の試験のとおり、REST API で status=draft にすれば、記事は下書きで止まります。自動で入れるのは下書きまで、予約や公開は人が読んでから、という分け方がいちばん安全です。

5. 今日やること(手でやる方法)

  1. 投稿一覧で「予約投稿の失敗」が無いか見る。 「投稿」の一覧の「予約済み」を開き、赤い字の記事があれば、その記事を開いて公開し直します
  2. wp-config.php に DISABLE_WP_CRON があるか確かめる。 あるなら、サーバーの cron(レンタルサーバーの管理画面の「cron」「定期実行」など)で wp-cron.php を開く設定があるかも見ます。両方とも無いと、手元の試験のとおり、予約投稿は公開されません
  3. 時刻どおりに出したいなら、サーバーの cron で wp-cron.php を定期的に開く。 公式の文書の例は15分ごとです。訪問の少ないサイトほど効きます。設定したら、そのときに DISABLE_WP_CRON を書きます(順番を逆にしない)
  4. 外のツールから入れるなら、アプリケーションパスワードを道具ごとに1つ作る。 サイトは HTTPS にします。ふつうのパスワードを道具に渡しません。使わなくなったら、プロフィールの画面で取り消します。アプリケーションパスワードで入ると、作ったユーザーとして動きます(手元でも、入れた記事の投稿者は、作ったユーザーの demo になりました)。記事を入れるだけなら、管理者ではなく投稿者や編集者のユーザーで作ります
  5. 日時は、サイトの時間帯で date に入れる。 世界標準時で送るなら、末尾に Z を付けるか date_gmt に入れます。日本時間を date_gmt に入れると9時間ずれます。「設定」→「一般」のタイムゾーンが日本になっているかも見ます
  6. 自動で入れる記事は status=draft にする。 人が読んで直してから、予約や公開にします

Sorabun なら

ソラブン(Sorabun)は、私たちが作っている WordPress のプラグインです。WordPress の予約投稿・WP-Cron の上で、記事づくりを決まったペースで回せます(順位が上がるとは約束しません)。

まずは、URL を入れるだけの無料のサイト診断で、あなたのサイトの SEO と AI 検索への備えを確かめられます。

Sorabun を3記事無料で試す

よくある質問

WordPress の予約投稿が「予約投稿の失敗」になったら、どうすればいい?

まず、その記事を開いて公開し直します。そのうえで、なぜ動かなかったかを確かめます。手元の試験では、wp-config.php に DISABLE_WP_CRON を書き、サーバーの cron を用意していないサイトで、何度ページを開いても公開されず、「予約投稿の失敗」と出ました。wp-cron.php を開くと公開になったので、サーバーの cron で wp-cron.php を定期的に開く設定を足すか、DISABLE_WP_CRON を消します。

予約投稿は、時刻ちょうどに公開される?

時刻のあと、最初にだれかがサイトを開いたときに公開されます。WP-Cron は、ページが開かれたときにだけ動くからです(WordPress Developer Resources「Cron」)。手元では、時刻から60秒だれも開かないあいだは予約のままで、トップを1回開くと公開になりました。時刻どおりにしたいなら、サーバーの cron で wp-cron.php を定期的に開きます。

外のツールから WordPress に自動投稿するには、何が要る?

REST API と、アプリケーションパスワードです。アプリケーションパスワードはプロフィールの画面で作り、HTTPS のサイトで使えます。手元の試験では、ふつうのログインのパスワードでは 401 で入れず、アプリケーションパスワードなら入れました。日時は date にサイトの時間帯で入れます(date_gmt に日本時間を入れると9時間ずれます)。

AI で書いた記事を自動投稿しても大丈夫?

書き方ではなく、価値を足しているかが問われます。Google のスパムに関するポリシーは、生成 AI などで価値を足さずに大量のページを作ることを「大量生成されたコンテンツの不正使用」の例にしています。自動で入れるのは下書きまでにして、人が読み、確かめた事実や経験を足してから公開します。

まとめ

WordPress 自動投稿の土台は、予約投稿と、それを公開する WP-Cron です。WP-Cron はページが開かれたときにだけ動くので、手元では、だれも開かないあいだは予約のまま、WP-Cron を止めてサーバーの cron も無いサイトでは何度開いても「予約投稿の失敗」になりました。外から入れるなら、HTTPS のサイトで REST API とアプリケーションパスワードを使い、日時は date にサイトの時間帯で入れます。そして、自動で入れるのは下書きまで。予約と公開は、人が読んでからにします。

出典

関連するコラム

AI活用 【実際に試した】WordPress AI 記事作成、Googleはどう見る? AIの下書きをREST APIで入れたら、寄稿者は公開できなかった【2026年】 Google が見るのはAIかどうかではなく中身。WordPress AI 記事作成の注意点を公式の文書4つで数え、手元のWordPress 7.1.5でAIの下書きをREST APIから入れました。寄稿者は公開を断られ、下書きは外から見えませんでした。 セキュリティ WordPressのREST API、外から何が見える? 手元のサイトで実際に調べてみた【2026年】 WordPressのREST APIで、ログインしていない人に何が見えるのか。手元に立てたWordPress 7.1.3で実際に確かめました。下書き・設定・メールアドレスは見えず、ログイン名は見える。公式の立場(ユーザー名は秘密ではない)、本当に危ないプラグインの入口(Gravity SMTP)、止めずに守る方法まで。 セキュリティ 【2026年】WordPress 7.1.4で脆弱性22件を修正。あなたのサイトは自動で更新された? 公式の発表と手元で試した結果 WordPress 7.1.4は、脆弱性22件を直すセキュリティリリース。公式の17項目を悪用できる人で分けると8項目は寄稿者以上。公式のzipで入れた7.1.3は約6秒で自動更新され、gitで入れたサイトは止まったまま。古い版の扱いと今日の確かめ方まで。

コラムの一覧へ