WordPress のログイン画面は、だれでも開けます。では、パスワードを何回まちがえても、試し続けられるのでしょうか。WordPressの不正ログイン対策を考える前に、手元の WordPress 7.1.5 で、自分の試験用アカウントにまちがったパスワードを10回入れて、何が起きるかを数えました。WordPress.org の公式の文書と合わせて、初期の状態で足りないもの、どこで守るか、今日やることをまとめます。
先に結論を書きます。
初期の WordPress は、ログインの失敗で止まりませんでした。 10回とも同じ文が出て、待たされることも締め出されることもなく、すぐあとの正しいパスワードで入れました 失敗は、WordPress のどこにも残りませんでした。 本体は「失敗した」という合図を出すだけで、それを受けて数えるのはプラグインの役目です。サーバーの記録には10行残りました WordPress 公式の文書がすすめる守りは9つ。 WordPress の中でできるのが4つ、サーバーや CDN でやるのが2つ、どちらでもできるのが3つでした 回数の制限は、できればサーバーや CDN で。 プラグインでもできますが、公式は、攻撃が多いと PHP の資源を使うと書いています プラグインで制限するなら、既定の回数を確かめる。 たとえば Limit Login Attempts Reloaded 3.4.5 の既定は、4回の失敗で20分の締め出しでした(配布ファイルの設定の値)
目次
1. WordPress 公式は、不正ログインをどう説明している? 2. 手元で試した: まちがったパスワードを10回入れた 3. 公式の9つの守りを、どこでやるかで分けた 4. プラグインで回数を制限するなら: 既定値を比べた 5. 今日やること Sorabun なら よくある質問 まとめ 出典
1. WordPress 公式は、不正ログインをどう説明している?
WordPress.org の Advanced Administration Handbook には、不正ログインのうち、パスワードを次々に試す攻撃(ブルートフォース攻撃・総当たり)についての文書「Brute Force Attacks」があります。冒頭は、こう始まります。
「A brute force attack is the simplest way to break in: an attacker repeatedly tries username/password combinations until one works.」
ユーザー名とパスワードの組み合わせを、当たるまでくり返し試す、いちばん単純な入り方だ、という説明です。続けて、「Because these attempts are automated and often distributed (botnets), even unsuccessful attacks can overwhelm your site with requests.」と書いています。試すのは機械で、たくさんの機器から分かれて来ることが多く、失敗した試みだけでもサイトに負担がかかる、という意味です。
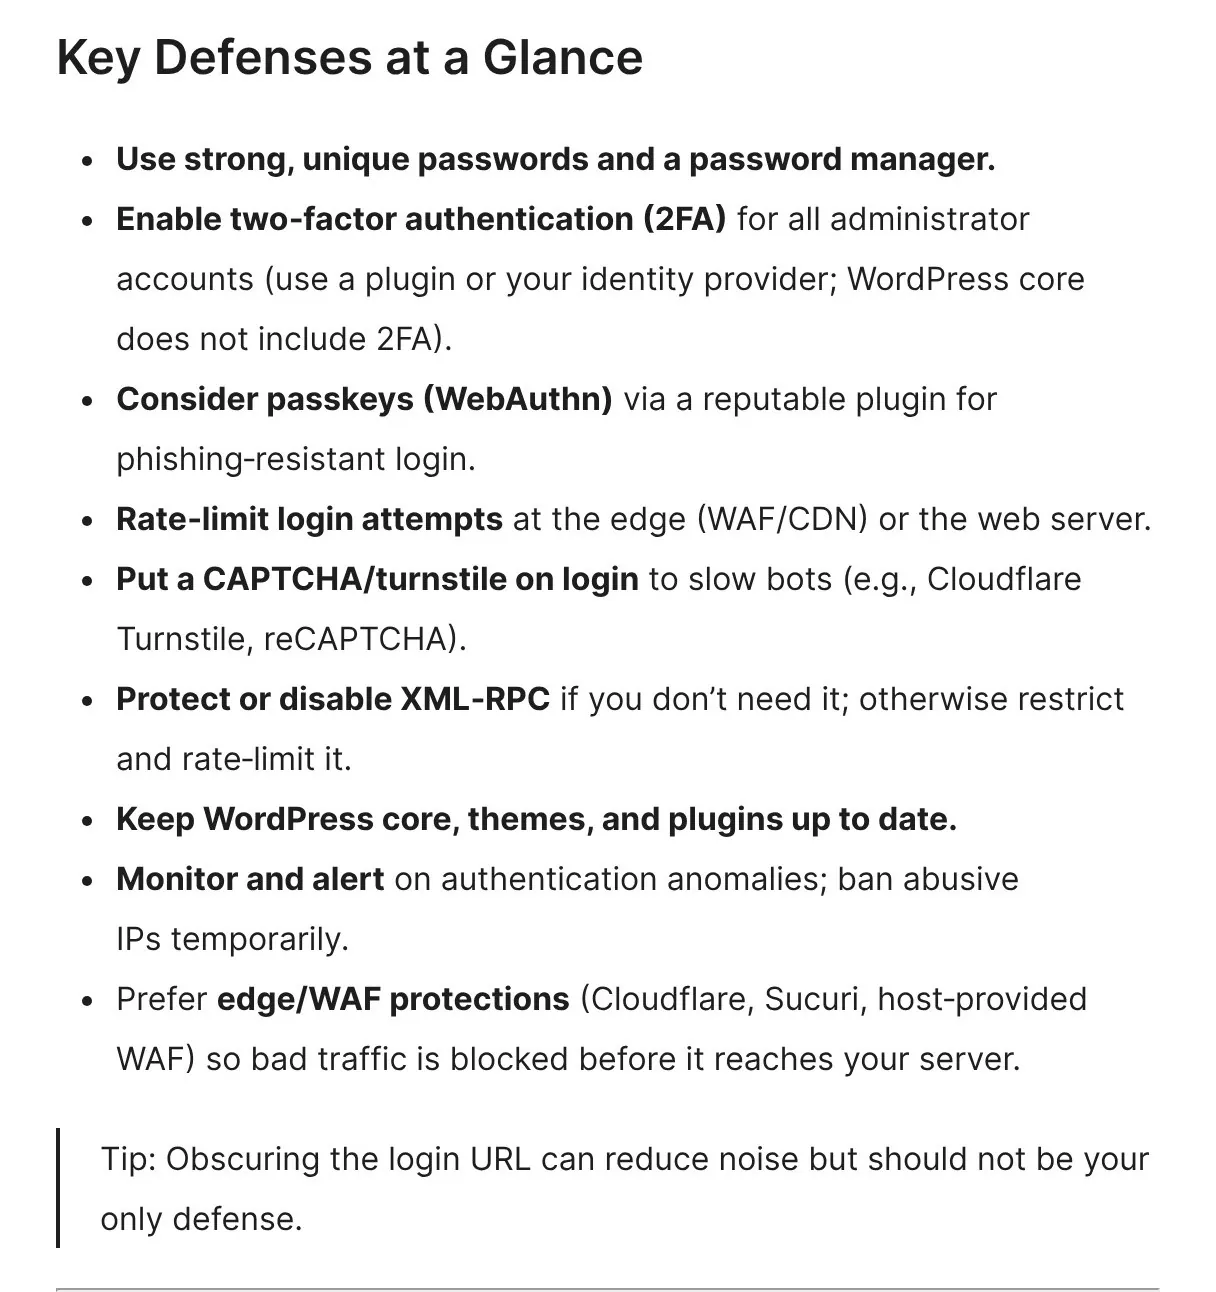
この文書の「Key Defenses at a Glance」(主な守りの一覧)には、9つの守りが並んでいます。
WordPress.org「Brute Force Attacks – Advanced Administration Handbook」(2026年11月21日に確認・Last updated October 14, 2026)
一覧の2つ目には、二段階認証について「WordPress core does not include 2FA」と書かれています。WordPress の本体に、二段階認証は入っていません。プラグインか、外部の認証のしくみで足します。
もう1つの文書「Hardening WordPress」(WordPress の守りを固める)も、強いパスワードのあとに、こう書いています。
「In addition to using a strong password, it’s a good idea to enable two-step authentication as an additional security measure.」
2. 手元で試した: まちがったパスワードを10回入れた
WordPressの不正ログイン対策を考えるうえで、まず、初期の WordPress はログインの失敗をどう扱うのか。手元の WordPress 7.1.5(日本語版・初期のテーマ・プラグインなし)で確かめました。試したのは、自分で作った試験用のアカウント(demo)だけです。
ブラウザでログイン画面(/wp-login.php )を開く
ユーザー名に demo、パスワードに、まちがったパスワードを入れて「ログイン」を押す
出た画面を記録する。これを1回ずつ、10回くり返す(毎回同じまちがったパスワード)
10回目のすぐあとに、正しいパスワードで1回入る
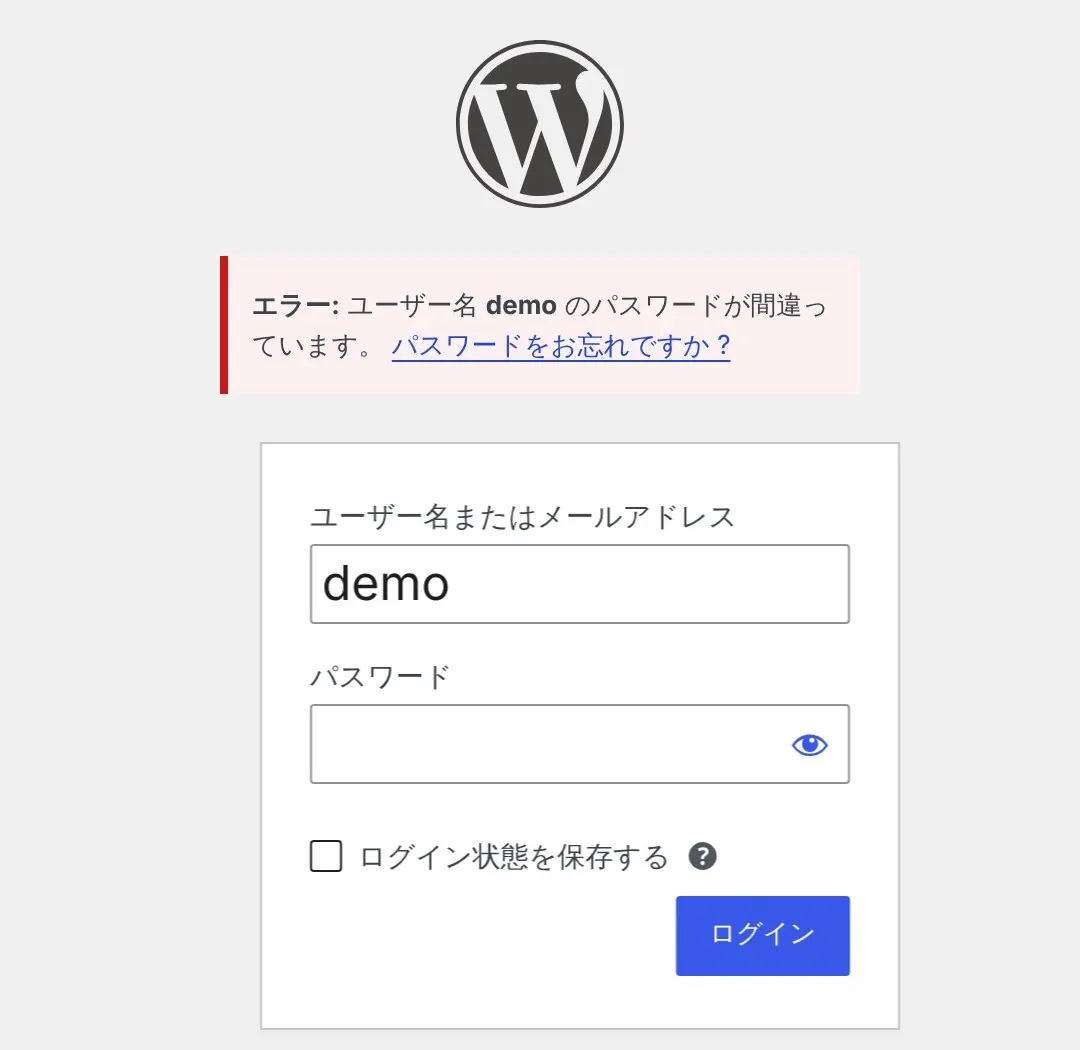
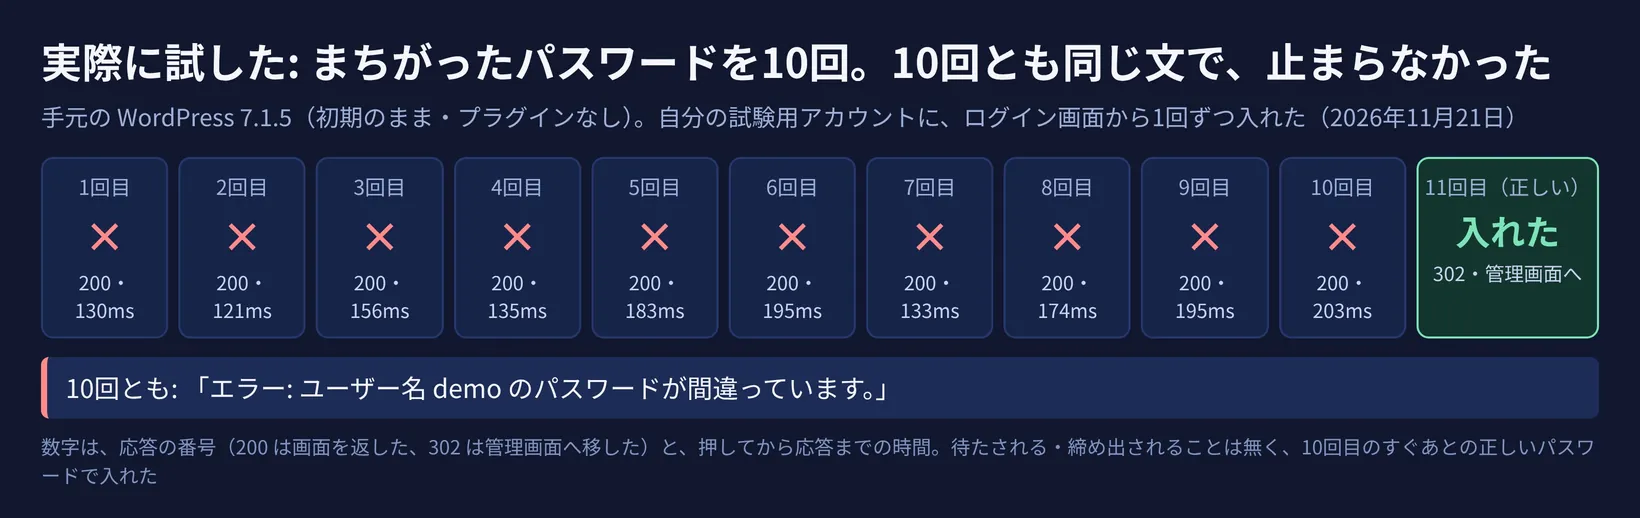
結果は、10回とも同じでした。
手元の WordPress 7.1.5(初期のまま・プラグインなし)で Sorabun が撮った(2026年11月21日・10回目)
手元の WordPress 7.1.5(初期のまま・プラグインなし)で Sorabun が試した(2026年11月21日)
数えたこと
結果
まちがったパスワードを入れた回数
10回
出た文
10回とも「エラー: ユーザー名 demo のパスワードが間違っています。」
応答
10回とも 200(ログイン画面をもう一度返す)
押してから応答までの時間
121〜203ミリ秒(だんだん遅くなることは無かった)
締め出し・待ち時間・画像認証
0回
11回目に正しいパスワード
302 で管理画面(/wp-admin /)に入れた
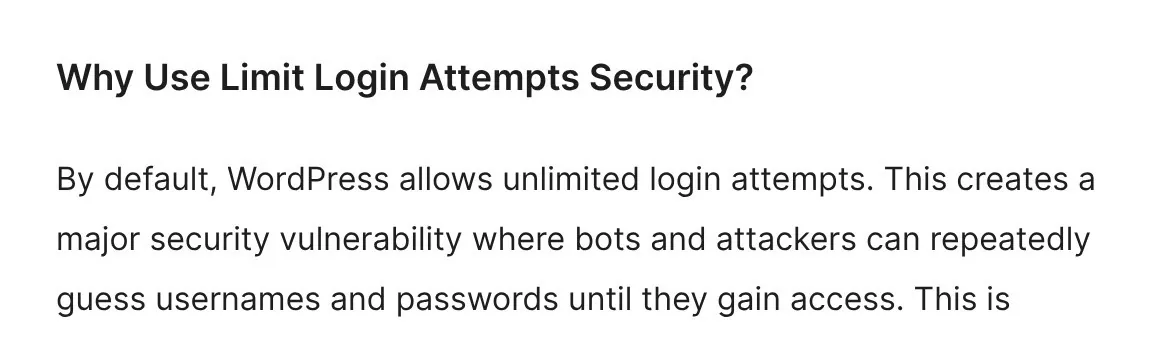
10回まちがえても、11回目に正しいパスワードを入れれば、そのまま入れました。初期の WordPress は、何回目の失敗かを数えていません。プラグインのページにも「By default, WordPress allows unlimited login attempts.」と書かれています(これはプラグインを作っている側の説明です)。
失敗は、WordPress のどこにも残らなかった
10回の失敗が、WordPress のどこかに記録されたかも調べました。本体のコードを探すと、失敗したときの合図(wp_login_failed)は、wp-includes /pluggable.php の731行目で出されるだけで、本体の中にそれを受け取って記録する処理はありませんでした。合図を受けて回数を数えたり、記録したりするのは、プラグインの役目です。
試す前と後でデータベースを比べると、設定の行が6行、ユーザーの行が2行増えていました。名前を見ると、11回目に正しいパスワードで入ったあとのログインの控え(session_tokens)や、管理画面・表示の一時的なデータで、失敗を数える行はありませんでした。
一方、サーバーの記録(アクセスの記録)には、ログイン画面への送信(POST /wp-login.php )が11行残っていました。応答が200の10行が失敗、302の1行が成功です。Hardening WordPress も、ログ(記録)について「You will also be able to see brute force attempts.」と書いています。手元で失敗が残っていたのは、このサーバーの記録だけでした。レンタルサーバーなら、管理画面のアクセスの記録で見られます。
ユーザー名が無いときは、文が変わった
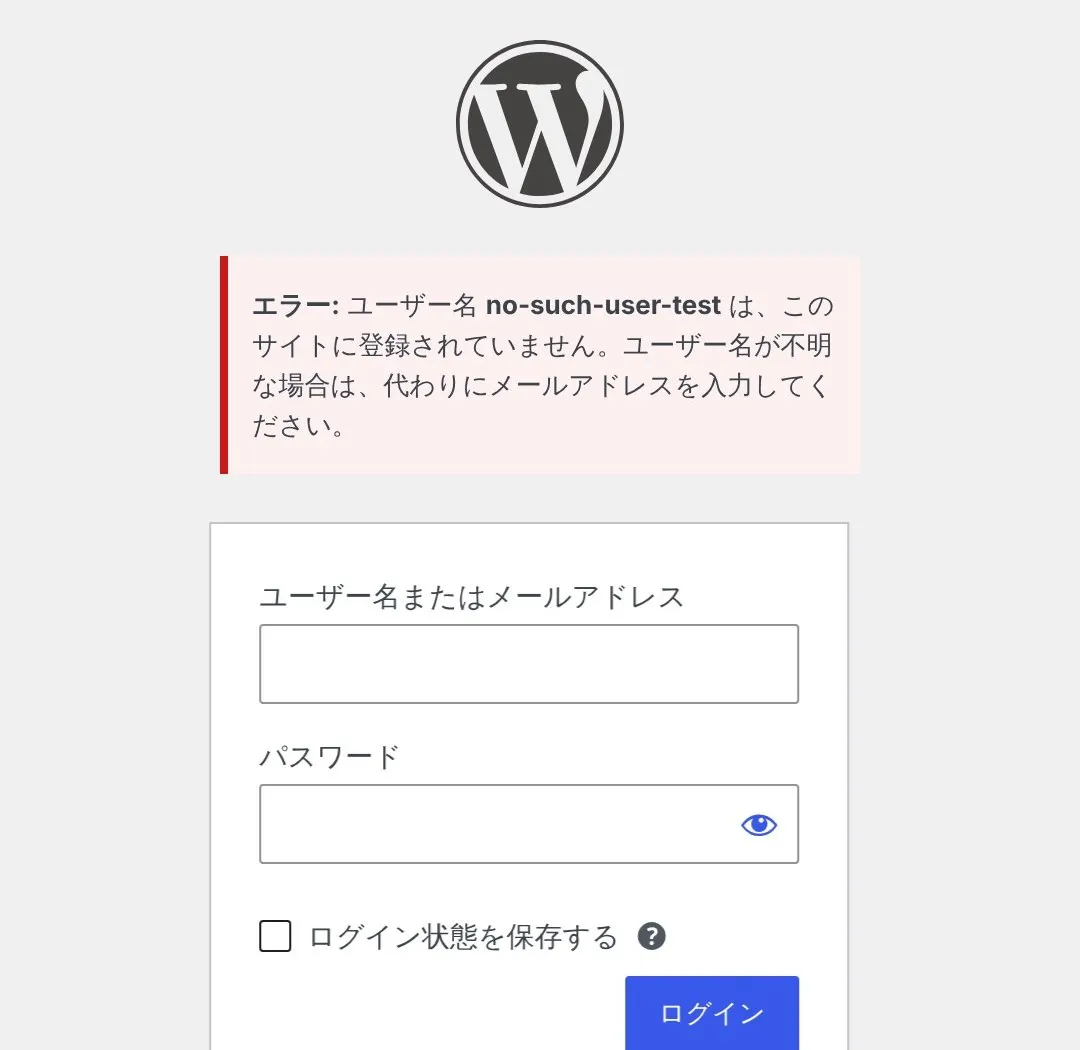
登録していないユーザー名(no-such-user-test )でも、1回だけ試しました。出た文は「ユーザー名 no-such-user-test は、このサイトに登録されていません。」で、demo のときの「パスワードが間違っています」とは別の文でした。
手元の WordPress 7.1.5(初期のまま・プラグインなし)で Sorabun が撮った(2026年11月21日)
つまり、ログイン画面の文から、そのユーザー名があるかどうかが分かります。ログイン名を隠すことを守りの中心にせず、パスワードと二段階認証で守る前提にします。それでも、Hardening WordPress は、管理者のユーザー名に admin などを使わないよう、「avoid easily guessed terms such as admin or webmaster as usernames because they are typically subject to attacks first」と書いています。外から何が見えるかは、コラムのWordPressのREST API、外から何が見える? でも調べました。
3. 公式の9つの守りを、どこでやるかで分けた
Brute Force Attacks の9つの守りを、WordPress の中(設定・プラグイン)でできるか、サーバーや CDN(サイトの手前に置く配信・防御のサービス)でやるかで分けました(分け方はソラブンのものです)。
公式の守り(Key Defenses at a Glance)
どこでやる
強い、使い回さないパスワードとパスワードマネージャー
WordPress
管理者に二段階認証(本体には入っていない)
WordPress(プラグイン)
パスキー
WordPress(プラグイン)
ログインの回数の制限
サーバー・CDN
ログインに CAPTCHA(画像認証など)
どちらでも
XML-RPC を守るか、止める どちらでも
本体・テーマ・プラグインを最新に
WordPress
見張りと知らせ。乱暴な接続元を一時的に止める
どちらでも
CDN・WAF で、サーバーに届く前に止める
サーバー・CDN
数えると、WordPress の中が4つ、サーバー・CDN が2つ、どちらでもできるのが3つでした。
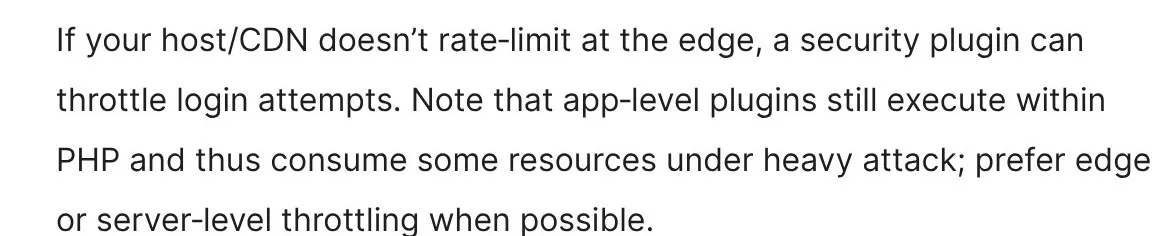
ログインの回数の制限について、一覧は、エッジ(WAF・CDN)かウェブサーバーで行うよう書いています。プラグインでの制限については、別の段落でこう書いています。
WordPress.org「Brute Force Attacks – Advanced Administration Handbook」(2026年11月21日に確認)
ホストや CDN が回数を制限していないなら「a security plugin can throttle login attempts」。ただし、プラグインは PHP の中で動くので、攻撃が多いときは「consume some resources under heavy attack」とし、できればエッジやサーバーで、とすすめています。
まず、使っているレンタルサーバーに、ログインの制限や WAF の設定が無いかを確かめます。サーバーや CDN で止められないときに、プラグインで止めます。
XML-RPC も、ログインの入口 一覧には、XML-RPC (外のアプリから WordPress を操作する古いしくみ)も入っています。手元の初期の WordPress では、XML-RPC は有効のままで、/xmlrpc.php を開くと「XML-RPC server accepts POST requests only.」と返りました。公式は、使っていなければ止め、使うなら制限するよう書いています。スマホのアプリや Jetpack などで使っていないかを確かめてから止めます。
4. プラグインで回数を制限するなら: 既定値を比べた
WordPress.org に載っている、ログインの回数を制限するプラグインの1つ、Limit Login Attempts Reloaded のページを、2026年11月21日に確かめました。版は 3.4.5、有効インストールは「1+ million」、7.1.5 までで試験済み(Tested up to)と書かれていました。
WordPress.org のプラグインのページ「Limit Login Attempts Security」(2026年11月21日に確認)
ページには、締め出しの時間や回数を「Adjustable lockout duration and retry limits」(変えられる)とあるだけで、既定の数は書かれていません。そこで、downloads.wordpress.org から配布ファイル(zip)を取り、設定の既定値が書かれたファイル(core/Config.php)を読みました。今回は、手元の WordPress では動かしていません。ここでの数は、実際に締め出された回数ではなく、配布ファイルに書かれた既定値です。
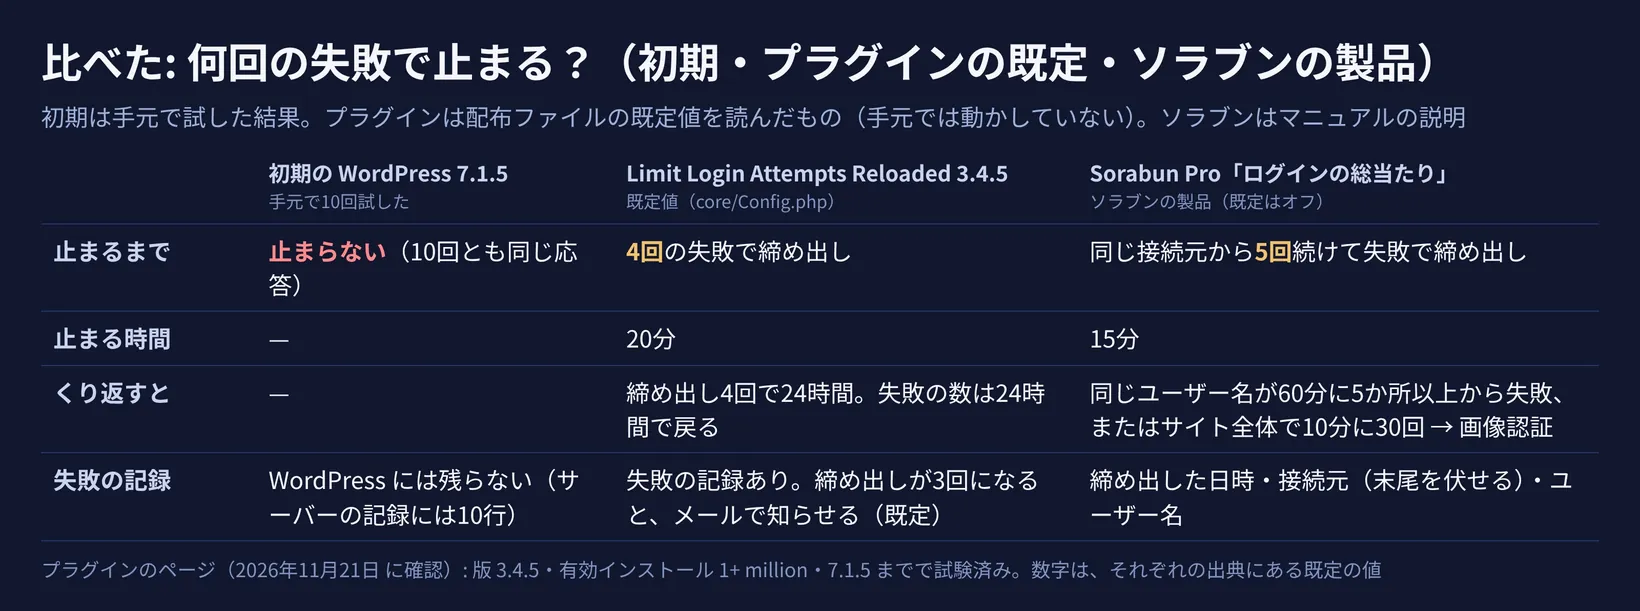
初期は手元の WordPress 7.1.5 で Sorabun が試した結果。プラグインは配布ファイルの既定値、Sorabun はマニュアルの説明(2026年11月21日)
既定値(core/Config.php)
値
意味
allowed_retries
4
4回の失敗で締め出す
lockout_duration
1200秒
締め出しは20分
allowed_lockouts
4
締め出しが4回になると、長い締め出し
long_duration
86400秒
長い締め出しは24時間
valid_duration
86400秒
失敗の数は24時間で戻る
notify_email_after
3
締め出しが3回になると、メールで知らせる
回数の制限には、気をつけることもあります。ソラブンの製品のマニュアルは、会社などで同じ回線から大勢がログインする場合、だれかの打ちまちがいが続くと、全員がしばらく入れなくなることがある、と書いています。接続元ごとに数えるしくみでは、同じ回線の人は同じ接続元に見えるためです。導入したら、自分のパスワードを1回まちがえて、どんな文が出るかを見ておくと、締め出されたときにあわてません。
なお、海外からのログインを国ごとに止める方法と、その落とし穴は、コラムの海外からのアクセスを止めれば、ハッキングは防げる? で数えました。
5. 今日やること
管理者のパスワードを、長く、使い回していないものにする。 パスワードマネージャーで作ると楽です 管理者に二段階認証を入れる。 WordPress の本体には入っていないので、プラグインなどで足します ログインの回数を制限する。 まずレンタルサーバーのログイン制限・WAF の設定を確かめ、無ければプラグインで。入れたら、既定の回数と時間を確かめる XML-RPC を使っていないなら止める。 アプリや Jetpack で使っていないかを先に確かめる 本体・テーマ・プラグインを更新する。 入っている版に知られた弱点が無いかは、WordPressのセキュリティ診断(無料) で調べられます サーバーのアクセスの記録で、wp-login.php への送信を見る。 初期の WordPress では、失敗が残るのはここだけでした
Sorabun なら
ソラブンの製品の Sorabun Pro には、「セキュリティ / 高速化」の画面に、ログインを守る設定があります(どれも既定はオフ)。マニュアルの説明は次のとおりです。
ログインの総当たり。 同じ接続元から5回続けて失敗したら、15分ログインできなくします。同じユーザー名へのログインが60分のうちに5か所以上の接続元から失敗したら、そのユーザー名に画像認証を求め、サイト全体の失敗が10分のうちに30回に届いたら、全員に画像認証を求めます 二段階認証を管理者に必須にする。 パスワードが漏れても、スマホが無ければログインできないようにします 漏洩したパスワード。 ほかのサイトから漏れて出回っているパスワードを使わせません XML-RPC を止める・国別ブロック(ログイン画面)。 しか使わないサイトなら、ログイン画面を日本からだけにできます
締め出したときは、日時・接続元(末尾を伏せたもの)・試されたユーザー名が画面に残ります。詳しくはマニュアルのセキュリティ / 高速化 をご覧ください。
Sorabun Pro の守りの機能を見る
よくある質問
WordPress は、ログインを何回まちがえるとロックされる?
初期の WordPress は、ロックしません。手元の WordPress 7.1.5 で10回まちがえても、10回とも同じ文で、待たされることもなく、すぐあとの正しいパスワードで入れました。回数で止めるには、サーバー・CDN の設定か、プラグインが要ります。
ログイン画面の URL を変えれば、WordPressの不正ログイン対策になる?
WordPress.org の文書は、「Obscuring the login URL can reduce noise but should not be your only defense.」と書いています。届く試みを減らすことはできても、それだけに頼らず、強いパスワード・二段階認証・回数の制限を合わせます。
回数を制限すると、自分が締め出されることはある?
あります。たとえば Limit Login Attempts Reloaded 3.4.5 の既定は4回の失敗で20分です(配布ファイルの値)。会社などで同じ回線を使う人が多いと、だれかの打ちまちがいで全員が入れなくなることもあります。入れたら、締め出しの回数と時間を確かめておきます。
二段階認証は、WordPress に入っている?
入っていません。WordPress.org の文書に「WordPress core does not include 2FA」とあり、プラグインか外部の認証のしくみで足すよう書かれています。
不正ログインの試みは、どこで確かめられる?
初期の WordPress には、失敗の記録が残りませんでした。手元では、サーバーのアクセスの記録に、ログイン画面への送信が残っていました。レンタルサーバーの管理画面のアクセスの記録か、記録を残すプラグインで確かめます。
まとめ
手元の WordPress 7.1.5 で、自分の試験用アカウントにまちがったパスワードを10回入れると、10回とも同じ文が出て、止まらず、失敗は WordPress のどこにも残りませんでした。WordPressの不正ログイン対策は、初期の状態に足すものです。WordPress.org の文書がすすめる9つの守りのうち、まずは強いパスワード・二段階認証・回数の制限。回数の制限は、できればサーバーや CDN で、無ければプラグインで。今日は、管理者のパスワードと二段階認証、レンタルサーバーのログイン制限の設定から確かめてください。
出典
コラムの一覧へ

 【実際に
 【実際に
 海外からの